
התקן הבינלאומי לניהול אבטחת מידע ISO 27001:2022
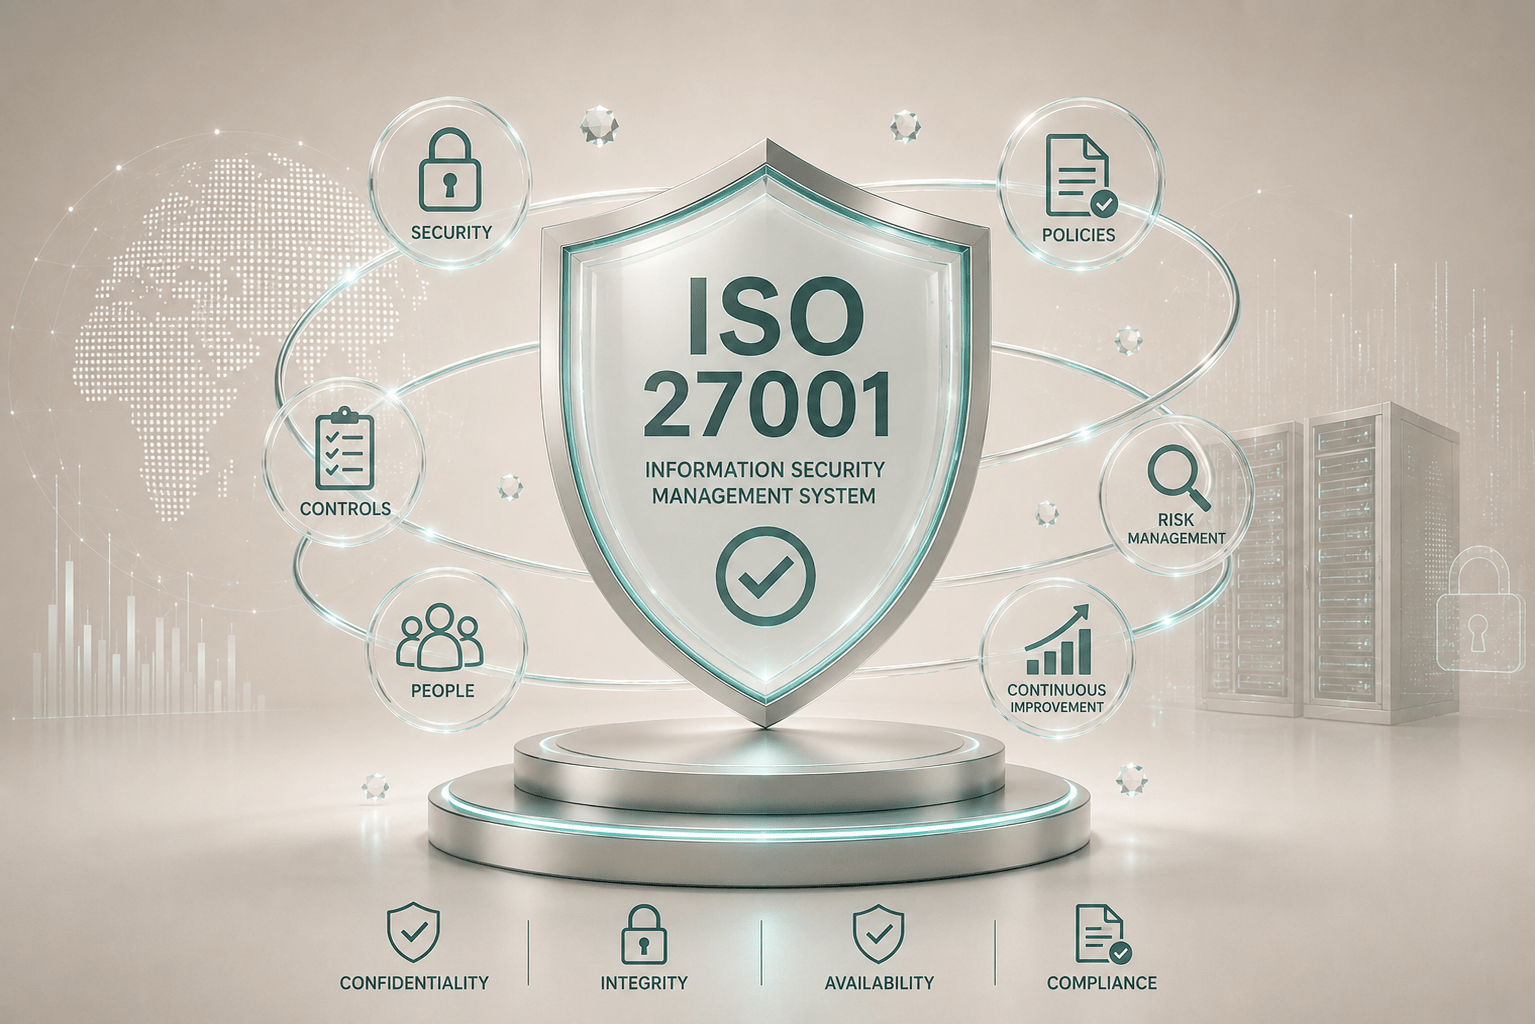
ISO/IEC 27001:2022 הוא תקן בינלאומי לניהול אבטחת מידע, המגדיר דרישות להקמה, ליישום, לתחזוקה ולשיפור מתמשך של מערכת ניהול אבטחת מידע (ISMS – Information Security Management System).
התקן מאפשר לארגונים לזהות ולנהל סיכוני אבטחת מידע, להגדיר מדיניות ותחומי אחריות, ליישם בקרות ולבחון את אפקטיביות ההגנה על המידע לאורך זמן.
הוא מתייחס למידע בכל צורה שבה הוא נשמר או מעובד, לרבות מערכות מחשוב, שירותי ענן, מסמכים פיזיים, מידע אישי, מידע עסקי ומידע המועבר בין ארגונים.
תקינת ISO 27001 מגדירה את דרישות מערכת הניהול, ואילו תקן ISO/IEC 27002:2022 מספק הנחיות מפורטות ליישום בקרות אבטחת מידע.
המהדורה התקפה להסמכה ISO/IEC 27001:2022. תקופת המעבר ממהדורת 2013 הסתיימה ב-31 באוקטובר 2025.
מדוע חשוב להקים מסגרת לניהול אבטחת מידע?
מערכת ניהול אבטחת מידע המבוססת על ISO 27001 מאפשרת לארגון לנהל סיכונים בצורה שיטתית, להגדיר אחריות ארגונית וליישם תהליכי בקרה ושיפור מתמשך.
הסמכה לתקן, המבוצעת על ידי גוף התעדה חיצוני, מעידה שמערכת ניהול אבטחת המידע נבחנה ביחס לדרישות התקן ובהתאם להיקף ההסמכה שהוגדר.
עבור לקוחות, שותפים וגורמים רגולטוריים, ההסמכה יכולה לשמש ראיה למחויבות הארגון לניהול אבטחת מידע.
עם זאת, היא אינה מבטיחה חסינות מוחלטת מפני תקיפות או אירועי אבטחה.
דברו איתנו על הסמכה לתקן איזו 27001
מה הוא תקן ISO 27001 ומה חשיבותו?
תקן ISO 27001 הוא תקן בינלאומי שנועד ליצור אחידות בין ארגונים וגופים שפועלים במרחב האינטרנטי, בכל מה שנוגע לניהול אבטחת המידע הפנימית בארגון. המטרה המרכזית של כותבי התקנים הבינלאומיים היא לאפשר הגדרה אחידה לפעילות של אנשי המקצוע בתחום אבטחת המידע, בכל מקום ובכל זמן בו הם פועלים. בצורה כזו ניתן להבטיח שארגונים אשר עומדים בכל הדרישות של תקן ISO 27001, הם ארגונים שבהם המידע מבוסס על נתונים אמיתיים, המידע מעוגן בתוך מערכות אבטחה מתקדמות והמידע אינו נגיש ואינו פרוץ לגורמים חיצוניים לחברה.
זוהי הדרך הכי מקצועית כיום להבטיח שהניהול התקין של מערכות המידע בארגונים, המערכות אשר שומרות על כל המידע של הלקוחות, מבצעות ניהול סיכונים אמיתי ומזהות את הסיכונים עוד לפני שמתבצע ניסיון פריצה למערכת. בעזרת תרגולים קבועים, מנגנוני זיהוי סיכונים, נהלים שנכתבו על בסיס ניסיון רב שנים ותהליכי בקרה פנימיים וחיצוניים, תקן ISO 27001 מבטיח שאתם עובדים בארגון אשר עושה הכל על מנת לשמור על המידע הפרטי של לקוחותיו.
תקן איזו 27001 בישראל החל משנת 2018
החל משנת 2018, החוק במדינת ישראל מחייב ארגונים בעלי מאגרי מידע, לבצע פעילויות על בסיס תקן ISO 27001, ולשמור על פרטיות המידע של הלקוחות שלהם. בדיוק מסיבה זו, מוטלת עליהם החובה להשקיע את כל המאמצים וליצור סביבה מאובטחת לפעילות הארגון שלכם.
המהפך שמתרחש בעולם אבטחת המידע והסייבר בשנים האחרונות, משנה לגמרי את האופן שבו אנשים תופסים אבטחת מידע והעברת פרטים אישיים ברשת האינטרנט. יותר ויותר ארגונים גלובליים, פרטיים וציבוריים, כמו גם אנשים פרטיים, מעוניינים לבדוק בצורה זהירה מאוד את האופן שבו הם פועלים ברשת. כתוצאה מכך, באו לעולם כמה וכמה שיטות וטכניקות שיכולות לשפר את הגנת המידע.
בסופו של יום, הצורך ליצור רמת תקינה בינלאומית גבר, וכך נוצרו תקינות חשובות כמו למשל תקן ISO 27001. תקן ISO 27001 מפקח על אופן ניהול המידע בכל ארגון או גוף שפועל תחתיו, בכדי ליצור סביבות סייבר בטוחות יותר.
מה השתנה ב-ISO 27001:2022?
מהדורת ISO/IEC 27001:2022 עדכנה את מבנה בקרות אבטחת המידע ב-Annex A. מספר הבקרות ירד מ-114 במהדורת 2013 ל-93 במהדורת 2022, בעקבות ארגון מחדש, מיזוג ועדכון של בקרות קיימות והוספת 11 בקרות חדשות.
הבקרות מאורגנות בארבע קבוצות מרכזיות:
- Organizational Controls: 37 בקרות ארגוניות.
- People Controls: 8 בקרות הקשורות לאנשים.
- Physical Controls: 14 בקרות פיזיות.
- Technological Controls: 34 בקרות טכנולוגיות.
בין הבקרות החדשות ניתן למצוא Threat Intelligence, אבטחת מידע בשירותי ענן, מניעת דליפת מידע (DLP) וניטור פעילויות.
היישום אינו מחייב כל ארגון להפעיל באופן אוטומטי את כל 93 הבקרות. הבחירה וההצדקה לבקרות מתבצעות במסגרת ניהול הסיכונים, תוכנית הטיפול בסיכונים ומסמך Statement of Applicability (SoA).
למידע נוסף: Annex A בתקן ISO 27001 ו-Statement of Applicability – SoA.
למי מתאים תקן ISO 27001?
תקן ISO 27001 מתאים לארגונים מכל גודל ומכל מגזר.
היקף מערכת ניהול אבטחת המידע נקבע בהתאם לפעילות הארגון, למידע שהוא מנהל, לסיכונים ולדרישות החלות עליו.
התקן רלוונטי במיוחד לחברות טכנולוגיה ו-SaaS, ארגונים פיננסיים, מוסדות בריאות, גופים ציבוריים, חברות תעשייה, נותני שירותים וארגונים המחזיקים או מעבדים מידע רגיש.
גם עסקים קטנים ובינוניים יכולים ליישם ISO 27001.
תהליך היישום מותאם למורכבות הפעילות ולמשאבים הקיימים, ולא מחייב בהכרח הקמת מחלקת אבטחת מידע עצמאית.
במקרים רבים, הצורך ביישום התקן או בהסמכה נובע מדרישות לקוחות, מכרזים, שרשרת אספקה, ניהול סיכונים והרחבת פעילות לשווקים בינלאומיים.
דברו עם המומחים שלנו ובידקו האם הסמכה לתקון 27001 רלוונטית לארגון שלכם
שדרוג ל-ISO 27001 – החלטות המשנות את הפעילות העסקית שלכם
בשנים האחרונות, עם כניסתו של חוק הגנת הפרטיות בישראל, הפך תקן ISO 27001 לתקן מחייב מבחינתם של גופי ארגונים רבים בישראל. המשמעות המיידית היא עלייה ברמת האבטחה שאנחנו, כולנו זוכים לקבל במהלך העבודה היומיומית שלנו עם גורמים גדולים במשק הישראלי. ולכן חברות וארגונים רבים ממשיכים להצטרף למהפכה בעולם האבטחה, ובוחרים לקחת מידע בצורה הרבה יותר רצינית ואחראית מאי פעם.
הצוות המקצועי שלנו באינפוגארד, יכול לעזור לחברה שלכם לקבל תקן ISO 27001, על בסיס כל התנאים המקצועיים הנדרשים בחוק.
מתודולוגיית עבודה
באינפוגארד אנחנו מלווים ארגונים מעל 13 שנים וביישום ISO 27001 באמצעות צוות יועצים בכיר ומנוסה, תוך התאמת התהליך לסיכונים, לתשתיות ולצרכים העסקיים של כל ארגון.
התהליך כולל סקר פערים, הגדרת היקף ה-ISMS, הערכת סיכונים, גיבוש תוכנית טיפול, כתיבת מדיניות ונהלים, יישום בקרות ואיסוף ראיות לקראת מבדק ההסמכה.
אנחנו משלבים ידע מקצועי, ניסיון מעשי והיכרות עם דרישות התקן והרגולציה בישראל, במטרה לבנות מערכת ניהול אבטחת מידע שניתן להפעיל ולתחזק לאורך זמן, ולא רק לעבור באמצעותה מבדק.
מתכננים הסמכה לתקן ISO 27001 או מעוניינים לשפר את מערכת ניהול אבטחת המידע בארגון?
הכירו את שירותי הייעוץ והליווי להסמכת ISO 27001 של אינפוגארד, או צרו איתנו קשר לשיחת היכרות.
ללא עלות או התחייבות אנו מזמינים אותך להתקשר אלינו 077-9011117.
או השאירו פרטים ונחזור אליך בהקדם.
כיצד מיישמים ISO 27001 בארגון?
יישום ISO 27001 הוא תהליך ניהולי מתמשך, הכולל מספר שלבים מרכזיים:
- הגדרת היקף מערכת ה-ISMS: זיהוי יחידות עסקיות, מערכות, תהליכים, נכסי מידע וגבולות ההסמכה.
- סקר פערים והערכת סיכונים: זיהוי פערים בין המצב הקיים לדרישות התקן ובחינת הסיכונים למידע.
- תוכנית טיפול בסיכונים ובחירת בקרות: הגדרת פעולות לצמצום סיכונים ובניית מסמך SoA.
- יישום מדיניות ובקרות: התאמת נהלים, תהליכים, אמצעים טכנולוגיים ואחריות ארגונית.
- ביקורת פנימית וסקירת הנהלה: בחינת האפקטיביות של מערכת הניהול וזיהוי פעולות לשיפור.
- הכנה למבדקי הסמכה: איסוף ראיות ליישום והתאמת התהליכים לדרישות המבדק החיצוני.
הסמכה לתקן היא נקודת ציון חשובה, אך נדרשת גם תחזוקה שוטפת של מערכת הניהול, טיפול בממצאים ושיפור מתמשך.
מה הקשר בין ISO 27001 לחוק הגנת הפרטיות בישראל?
תקן ISO 27001 וחוק הגנת הפרטיות בישראל עוסקים בהיבטים משלימים של הגנה על מידע, אך אינם זהים בדרישותיהם.
חוק הגנת הפרטיות ותקנות הגנת הפרטיות (אבטחת מידע) קובעים חובות בהתאם למאפייני מאגר המידע ולרמת האבטחה הנדרשת. עם זאת, הדין אינו מטיל חובת הסמכה לתקן ISO 27001 על כל הארגונים בישראל.
יישום ISO 27001 יכול לסייע לארגונים לבנות תהליכי ניהול סיכונים, בקרה ותיעוד התומכים גם בעמידה בדרישות רגולטוריות. עם זאת, יש לבצע בדיקה נפרדת של הדרישות המשפטיות החלות על הארגון, לרבות הוראות תיקון 13 לחוק הגנת הפרטיות.
בארגונים מסוימים, הסמכה לתקן עשויה להידרש כחלק ממכרז, הסכם עם לקוח, התקשרות עם ספק או דרישה ענפית ייעודית.
למידע נוסף ניתן לייען בהמדריך הרשמי של הרשות להגנת הפרטיות
ליווי מקצועי ביישום והסמכה לתקן ISO 27001
באינפוגארד, מקבוצת IDOR GROUP, אנחנו מלווים ארגונים בתהליכי יישום, הסמכה ותחזוקה של ISO/IEC 27001:2022.
צוות היועצים הבכיר שלנו מסייע בביצוע סקרי פערים, הערכת סיכונים, בניית מערכת ISMS, יישום בקרות והיערכות למבדקי הסמכה, תוך התאמה לצורכי הארגון ולדרישות העסקיות והרגולטוריות.
מעוניינים להיערך להסמכת ISO 27001 או לשפר מערכת קיימת?
הכירו את שירותי הייעוץ והליווי להסמכת ISO 27001 של אינפוגארד, או צרו איתנו קשר לשיחת היכרות.
שאלות נפוצות על תקן ISO 27001
האם כל ארגון חייב לקבל הסמכת ISO 27001?
לא. אין בישראל חובה כללית החלה על כל ארגון לקבל הסמכה לתקן ISO 27001. עם זאת, ההסמכה עשויה להידרש במסגרת מכרזים, התקשרויות מסחריות או דרישות ענפיות מסוימות.
מה ההבדל בין ISO 27001 ל-ISO 27002?
ISO 27001 מגדיר את הדרישות להקמה ולניהול של מערכת אבטחת מידע (ISMS), ומשמש בסיס להסמכה. ISO 27002 מספק הנחיות מפורטות ליישום בקרות אבטחת מידע.
מידע נוסף על מה ההבדל בין ISO 27001 ל-ISO 27002 – במאמר
האם עסק קטן יכול לקבל הסמכת ISO 27001?
כן. התקן מתאים לארגונים מכל גודל. תהליך היישום והיקף מערכת ניהול אבטחת המידע מותאמים לאופי הפעילות, לסיכונים ולדרישות הארגון.
יותר מזה, הסמכה לתקן איזו 27001 יכולה לךפתוח לארגון קטן הזדמנויות עסקיות.