
החדר פרטי, אבל האם המידע מוגן? אתגרי הסייבר והפרטיות בענף המלונאות
מאמר דעה | מבט של מומחי CISO ו-DPO באינפוגארד על אתגרי אבטחת המידע, הסייבר והגנת הפרטיות בענף המלונאות והאירוח.
דיווחים שפורסמו בימים האחרונים על טענת קבוצת הסייבר BYOD לפריצה למערכות רשת המלונות הבינלאומית IHG, שמפעילה בין היתר את מותגי אינטרקונטיננטל, קראון פלאזה והולידיי אין, מעלים מחדש שאלות מהותיות על אבטחת מידע והגנת הפרטיות בענף המלונאות.
הקבוצה טוענת כי השיגה גישה למערכות פנימיות ולמידע הכולל פרטי הזמנות, נתוני לקוחות ועובדים ורישומים כספיים. בשלב זה הטענות לא אומתו באופן עצמאי, ואין אינדיקציה לפגיעה במלונות בישראל או בפרטי אורחיהם.
אך מעבר לאירוע סייבר המסוים,
מדובר בתזכורת למורכבות המיוחדת של עולם האירוח: ענף שמבוסס על שירות אישי, אינטימיות ואמון, ובו מערכות מידע רבות מחזיקות פרטים על זהות האורחים, שהותם, העדפותיהם ופעילותם. מתקפת סייבר עלולה לא רק לחשוף מידע אישי, אלא גם לשבש את פעילות המלון, לפגוע ברציפות השירות ולערער את האמון שנבנה מול הלקוחות.
מנקודת מבטם של מומחי CISO ו-DPO, ההגנה על המערכות, על המידע ועל פרטיות האורחים היא אחריות ארגונית אחת, המחייבת שילוב בין טכנולוגיה, ניהול סיכונים, נהלים והדרכות עובדים המותאמות לאופי הייחודי של הענף.
מלון הוא הרבה יותר מבניין: הוא סביבת מידע מורכבת
כשאנחנו חושבים על מלון, אנחנו רואים חדרים, לובי, מסעדות ואנשי שירות. אבל מאחורי הפעילות היומיומית פועלת מערכת דיגיטלית ענפה, שמחברת בין מערכות הזמנות, ניהול חדרים (PMS), מערכות סליקה, מועדוני לקוחות, שירותי אירוח, ערוצי הזמנות חיצוניים, מערכות תקשורת ולעיתים גם מערכות בקרה פיזיות.
כל אחת מהמערכות האלה תומכת בחוויית האורח, וכל חיבור ביניהן עשוי לייצר גם סיכון אבטחה.
בניגוד לארגונים שפועלים בשעות עבודה מוגדרות, מלונות צריכים להעניק שירות כמעט בכל רגע. הם מעסיקים עובדים במשמרות, נעזרים בספקים חיצוניים ומקיימים אינטראקציה שוטפת עם לקוחות ממדינות שונות.
המשמעות מבחינת אבטחת המידע היא סביבת עבודה דינמית, שבה אנשים רבים זקוקים לגישה למערכות ולמידע, אך לא כולם צריכים להיחשף לאותו מידע.
ככל שהמערכות מחוברות יותר, כך גדלה החשיבות של מיפוי נכסים, ניהול הרשאות, ניטור, הפרדת סביבות ובחינת אבטחת המידע של ספקים.
אבטחת מידע במלונות: הסיכון אינו מסתכם בדליפת מידע
אחד האתגרים המרכזיים בענף המלונאות הוא שמתקפת סייבר עלולה לפגוע בו-זמנית במידע, בתפעול ובשירות.
מתקפת כופרה המשביתה מערכת הזמנות, למשל, עלולה לשבש את תהליכי הקבלה, את הקצאת החדרים ואת השירות לאורחים. פגיעה במערכות תשלום עשויה לעצור פעילות עסקית, ואילו השתלטות על חשבון עובד או ספק עלולה לאפשר גישה למערכות נוספות.
לצד הסיכונים האלה קיימות גם הונאות המבוססות על התחזות למלון, לאורחים או לספקים. הודעה שנראית כמו שינוי בהזמנה, בקשת תשלום דחופה או חשבונית מספק מוכר עשויה לשמש ניסיון פישינג.
מנקודת מבטו של CISO, האחריות אינה מסתיימת בהתקנת מוצרי הגנה.
היא מחייבת לבחון האם מערכות קריטיות מעודכנות ומוקשחות, האם קיימת הפרדה בין רשתות אורחים למערכות העסקיות, האם גישה מרחוק מאובטחת, האם הרשאות ניתנות לפי צורך והאם קיימים גיבויים שנבדקו בפועל.
לא פחות חשוב לבחון את יכולת הזיהוי והתגובה:
- האם המלון יזהה פעילות חריגה בזמן?
- האם הוא יודע לבודד מערכת שנפגעה?
- האם קיימת תוכנית שתאפשר להמשיך לארח גם כאשר מערכת מרכזית אינה זמינה?
בענף המלונאות, חוסן סייבר אינו נמדד רק ביכולת למנוע פריצה, אלא גם ביכולת להמשיך לשרת את האורחים כאשר משהו משתבש.
הגנת הפרטיות: המידע האישי הוא חלק מהאינטימיות של האירוח
לצד אבטחת המערכות, יש במלונאות אתגר עמוק נוסף: אופי המידע שהאורחים מוסרים במהלך השהות.
מלון עשוי לדעת מתי אדם מגיע, עם מי הוא שוהה, מהן העדפותיו, אילו שירותים הוא מזמין ומהם הרגלי האירוח שלו. לעיתים נשמר גם מידע על צרכים אישיים, מגבלות נגישות, העדפות תזונתיות או בקשות מיוחדות.
חלק מהמידע הזה נמסר מתוך רצון לקבל שירות טוב יותר. אבל העובדה שהאורח מסר אותו אינה מעניקה למלון היתר בלתי מוגבל לשמור אותו, לשתף אותו או להשתמש בו למטרות אחרות.
כאן נכנסת לתמונה נקודת המבט של ה-DPO, ממונה הגנת הפרטיות.
בעוד שה-CISO מתמקד בשאלה כיצד להגן על המערכות ועל המידע מפני גישה בלתי מורשית, שינוי, אובדן או השבתה, ה-DPO בוחן את חוקיות השימוש במידע האישי, את מטרות האיסוף, את מידת הנחיצות שלו, את השקיפות כלפי האורחים ואת זכויותיהם.
למשל, האם כל מחלקה במלון צריכה לראות את מלוא פרטי ההזמנה? האם יש הצדקה לשמור מידע על אורח זמן רב לאחר שעזב? האם מידע שנאסף לצורך שירות מסוים יכול לשמש גם לפעילות שיווקית?
אלו אינן רק שאלות משפטיות. הן שאלות של ממשל מידע, תרבות ארגונית ואמון.
חשוב להבין שגם מערכת מאובטחת היטב יכולה לשמש לפגיעה בפרטיות, אם המידע שנמצא בה נאסף שלא לצורך, נשמר מעבר לנדרש או משמש למטרה שאינה מותרת.
אבטחת מידע והגנת הפרטיות אינן אותה משימה, אך בענף המלונאות אי אפשר לנהל אחת מהן בצורה אחראית בלי האחרת.

בין שירות יוצא דופן לסיכון בלתי צפוי: האתגר האנושי
אחד המאפיינים הייחודיים לענף האירוח הוא תרבות השירות.
עובדי מלון מתבקשים להיות אדיבים, זמינים, גמישים ולפתור בעיות במהירות. אלו תכונות חיוניות לחוויית אירוח מוצלחת, אך לעיתים הן עלולות לעמוד במתח מול נהלי אבטחת מידע והגנת פרטיות.
דמיינו שיחה המגיעה לקבלה. אדם מציג את עצמו כבן משפחה של אורח ומבקש לדעת אם הוא נמצא במלון. העובד מעוניין לעזור, אך מסירת מידע על עצם השהות עלולה להוות פגיעה בפרטיות ואף ליצור סיכון לביטחונו האישי של האורח.
בתרחיש אחר, עובד מקבל הודעה שנחזית להגיע ממנהל המלון ומבקשת להעביר בדחיפות רשימת הזמנות או נתוני לקוחות. הלחץ התפעולי והרצון לתת מענה מהיר עלולים להוביל לפעולה לפני שהתבצע אימות מתאים.
סיכונים אינם מתקיימים רק מול מסך מחשב. גם מסמך המונח בדלפק הקבלה, רשימת משתתפים באירוע או שיחה במסדרון על אורח מוכר עלולים לחשוף מידע שלא לצורך.
הבעיה אינה שעובדי המלון אינם מודעים לחשיבות השירות. להפך: לעיתים דווקא הרצון לספק שירות יוצא דופן הוא שמייצר את נקודת החולשה.
לכן, מדיניות אבטחת מידע ופרטיות שאינה מותאמת למציאות השירות עלולה להישאר מסמך שאיש אינו יודע ליישם ברגע האמת.
דברו איתנו על ניהול הסיכון האנושי אצלכם בארגון
הדרכות מודעות שמדברות בשפת המלונאות
אם יש תחום שבו נדרשת התאמה ייחודית של הדרכות מודעות לאבטחת מידע והדרכות להגנת הפרטיות, הרי שזהו תחום האירוח.
הדרכה מודעות כללית על סיסמאות חזקות, פישינג ושמירת סודיות היא נקודת התחלה חשובה, אבל היא אינה מספיקה.
עובד קבלה, מנהלת שיווק, איש תחזוקה, עובד חדרנות ומנהל מערכות מידע נחשפים למידע שונה, עובדים בסביבות שונות ומתמודדים עם סיכונים שונים.
צוותי הקבלה וההזמנות צריכים לדעת כיצד לאמת זהות של פונה, כיצד להתמודד עם בקשות למידע על אורחים ואיך לזהות ניסיונות התחזות והונאות הזמנה.
צוותי שירות, חדרנות, ביטחון ותחזוקה צריכים להבין שהמידע שהם נחשפים אליו במהלך העבודה מחייב דיסקרטיות גם מחוץ למערכות הדיגיטליות.
צוותי השיווק ומועדוני הלקוחות צריכים להכיר את גבולות השימוש במידע, את כללי הדיוור והשיווק ואת הדרישות הנוגעות לשמירת מידע ולמימוש זכויות האורחים.
ואילו צוותי ה-IT והמנהלים צריכים להבין לעומק את הסיכונים הנובעים מהרשאות יתר, מגישה של ספקים, מפישינג ממוקד ומתהליכי דיווח ותגובה לאירועי סייבר.
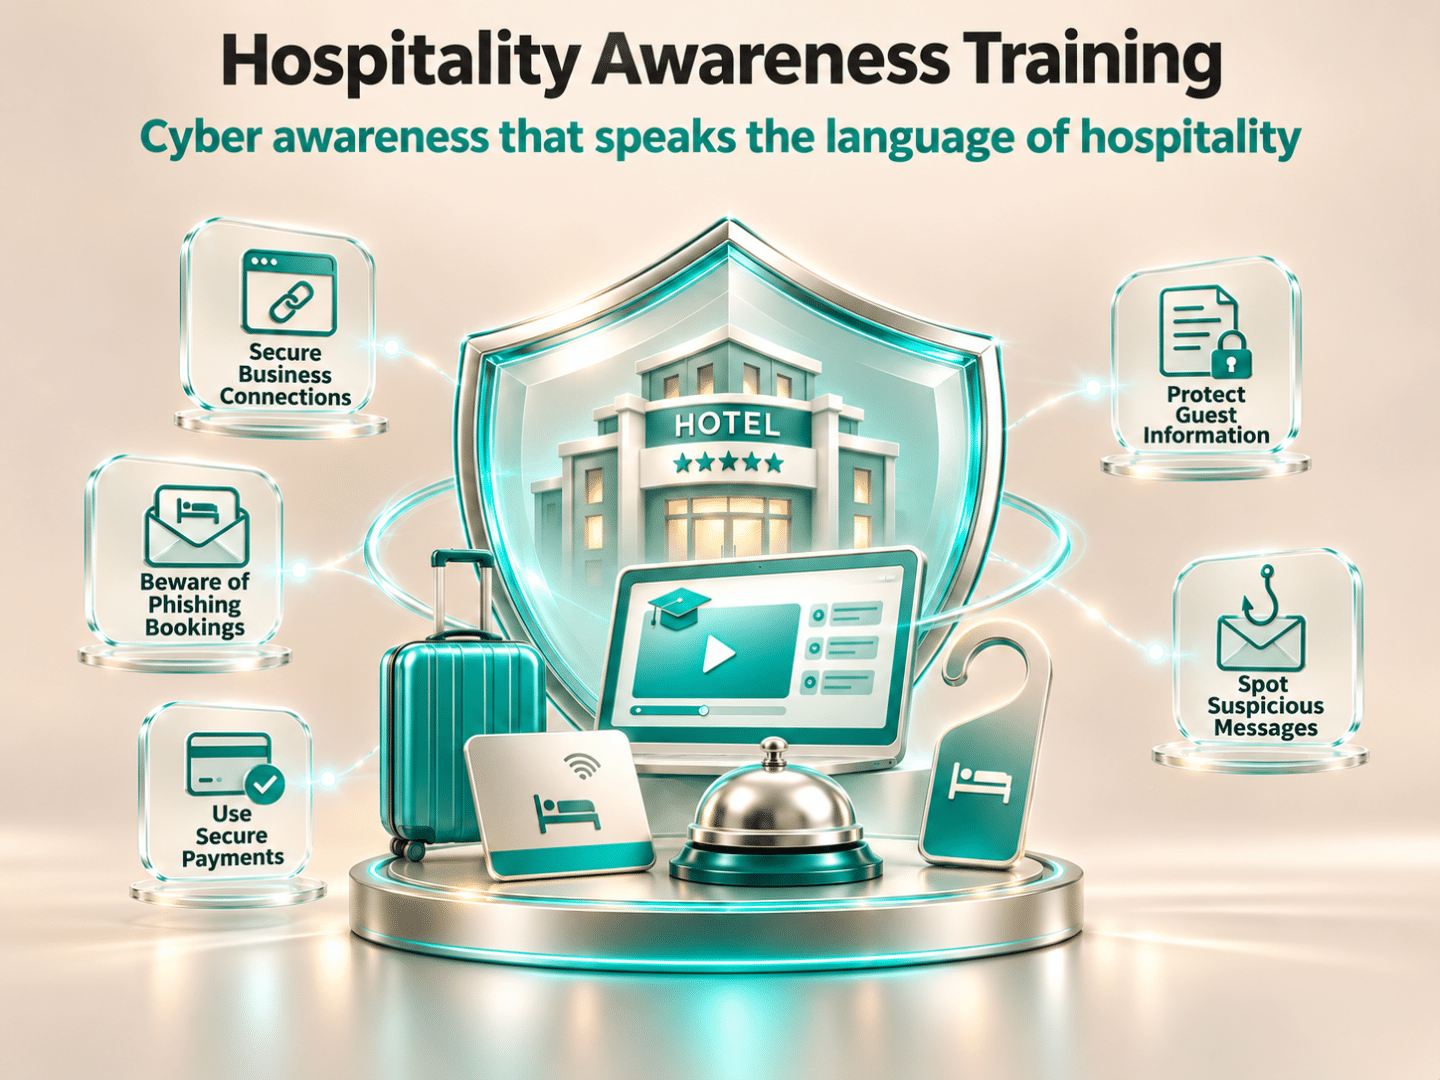
אולם ההתאמה אינה רק לתפקיד. בענף שבו עובדים במשמרות, יש תחלופת עובדים, העסקה עונתית ולעיתים צוותים רב-לשוניים, הדרכות צריכות להיות קצרות, נגישות, חוזרות ומבוססות תרחישים מציאותיים.
סימולציות של שיחות טלפון, תרגול זיהוי הודעות חשודות, התמודדות עם בקשות חריגות של אורחים ותרגילי דיווח על אירועי אבטחה יכולים להפוך ידע תאורטי להתנהגות יומיומית.
חשוב גם למדוד את האפקטיביות של ההדרכות:
לא רק כמה עובדים השלימו אותן, אלא האם השתפרה יכולתם לזהות אירועים, לדווח בזמן ולפעול נכון במצבי לחץ.
הדרכת מודעות לאבטחת מידע מוצלחת אינה מלמדת את העובד לבחור בין שירות טוב לביןאבטחת מידע מידע. היא מלמדת אותו כיצד להעניק שירות מצוין, תוך שמירה על ביטחון האורח ועל פרטיותו.
דברו איתנו על הדרכות מודעות אבטחת מידע מותאמות בדיוק עבור הארגון שלכם
כאשר אירוע סייבר הופך למשבר אמון
ההשפעה של אירוע אבטחת מידע בענף המלונאות עלולה להיות רחבה הרבה יותר מהנזק הטכנולוגי המיידי.
בשנת 2024 פרסמה רשות הסחר הפדרלית בארצות הברית (FTC) החלטה בעניינן של Marriott ו-Starwood, בעקבות ליקויי אבטחת מידע הקשורים לשלושה אירועי דלף שהשפיעו על יותר מ-344 מיליון לקוחות ברחבי העולם. במסגרת ההסדרה נדרשו החברות, בין היתר, ליישם תוכנית אבטחת מידע מקיפה ולחזק את ניהול המידע האישי של לקוחותיהן.
המקרה, המתועד בפרסום הרשמי של ה-FTC, ממחיש את הקשר הישיר בין כשלי אבטחת מידע, פגיעה בפרטיות ואחריות ארגונית.
אבל מעבר להשלכות הרגולטוריות והכספיות, יש כאן עניין מהותי יותר.
אורח יכול לסלוח על עיכוב בצ'ק-אין או על תקלה בשירות. לעומת זאת, אם יתברר שמידע אישי שלו נחשף, או שהמלון אינו מסוגל להבטיח את דיסקרטיות השהות שלו, הפגיעה באמון עלולה להיות קשה הרבה יותר.
לכן תגובה לאירוע מחייבת שיתוף פעולה בין אבטחת מידע, פרטיות, הנהלה, תפעול, משפט ושירות לקוחות. לא מספיק לשחזר את המערכות; צריך להבין מה קרה למידע, מהי הפגיעה האפשרית באורחים, אילו חובות דיווח חלות וכיצד מתקשרים באחריות עם מי שעלולים להיות מושפעים.
גם בישראל: אבטחת מידע והגנת פרטיות הן אחריות ניהולית
מלונות בישראל פועלים בשוק גלובלי: חלקם משתייכים לרשתות בינלאומיות, אחרים עובדים עם פלטפורמות הזמנות זרות, ספקי ענן וחברות שירות חיצוניות.
לכן חשוב לבחון לא רק את מערכות המלון המקומי, אלא גם את הקשרים בין הגורמים שמעבדים מידע ואת חלוקת האחריות ביניהם.
בנוסף, תיקון 13 לחוק הגנת הפרטיות, שנכנס לתוקף באוגוסט 2025, חיזק את מסגרת האחריות והאכיפה בתחום המידע האישי בישראל.
לצד החוק ותקנות הגנת הפרטיות (אבטחת מידע), ארגונים נדרשים לבחון את החובות החלות עליהם בהתאם לאופי המידע, להיקפי העיבוד ולפעילותם. גם הצורך במינוי ממונה הגנת פרטיות תלוי בתנאים שנקבעו בדין, ואינו חל אוטומטית על כל מלון.
המשימה הניהולית היא לתרגם את הדרישות לבקרות מעשיות, להסכמים מתאימים עם ספקים, להגדרת אחריות ברורה ולהדרכת עובדים.
CISO ו-DPO: שתי זוויות מקצועיות, אחריות ארגונית אחת
ניהול נכון של אבטחת מידע והגנת פרטיות מתחיל בהבנה שמדובר בתחומים משלימים שצריכים לעבוד יחד.
ה-CISO בוחן את החשיפה לאיומי סייבר, את רמת ההגנה על התשתיות, את סיכוני הספקים ואת מוכנות המלון לאירועים ולהשבתות.
ה-DPO בוחן את האחריות למידע האישי, את חוקיות העיבוד, את זכויות האורחים ואת ההשלכות של שימוש בטכנולוגיות ובתהליכים חדשים על פרטיותם.
ההנהלה צריכה לחבר בין שני המישורים ולוודא שההחלטות אינן מתקבלות רק מתוך שיקולי עלות, נוחות או מהירות השירות.
במסגרת גישה זו, מומחי אינפוגארד ממליצים להתייחס לסקרי סיכונים ולסקירות אבטחה, למיפוי מידע אישי, לניהול ספקים והרשאות, לבדיקת מוכנות לאירועי סייבר ולהדרכות עובדים כתוכנית ארגונית משולבת ולא כיוזמות נפרדות.
כך ניתן להפוך את אבטחת המידע והגנת הפרטיות מתהליכי ציות נקודתיים לחלק מתרבות הניהול והשירות של המלון.
את אמון האורחים צריך לאבטח ועל פרטיותם לשמור בכל יום מחדש
ענף המלונאות מבוסס על הבטחה פשוטה: להעניק לאורח מקום בטוח, נעים ואישי שבו יוכל להרגיש בנוח. בעולם הדיגיטלי, ההבטחה הזאת חייבת לכלול גם הגנה על מערכות המידע, רציפות השירות ושמירה על פרטיותו. כדי לעמוד בה נדרשים לא רק פתרונות טכנולוגיים, אלא גם מדיניות, אחריות ניהולית והדרכות מודעות שמותאמות לאנשים ולמצבים האמיתיים בעולם האירוח. משום שבסופו של דבר, הנכס החשוב ביותר של המלון אינו רק המבנה, המיקום או רמת השירות, אלא האמון שהאורחים נותנים בו, בכל פעם מחדש.
וזה החיבור שבין Security Awareness, הדרכות פישינג, Human Firewall ו-Human Risk Management:
לא רק להעביר ידע, אלא להפוך התנהגות בטוחה להרגל שמקטין את הסיכון לאדם ולארגון.
רוצים להפוך את העובדים שלכם לחלק ממעטפת ההגנה הארגונית?
דברו עם המומחים שלנו
המידע המוצג במאמר זה נועד למטרות מידע והעשרה בלבד ואינו מהווה ייעוץ מקצועי, רגולטורי, משפטי או טכנולוגי.
אנחנו באינפוגארד מאמינים כי כל ארגון נדרש לבחון את צרכיו, הסיכונים והדרישות החלות עליו באמצעות אנשי מקצוע מתאימים על מנת להכין תוכנית הרלוונטית בדיוק לארגון ולחברה.
אנחנו נשמח להיות חלק מהתהליך שלכם.
המאמר נכתב בשיתוף מומחי אבטחת המידע והסייבר של Infoguard מקבוצת IDOR, ונערך על ידי ROY KISCH, חובב פרטיות, אבטחת מידע, סייבר ומנהל שיווק בקבוצת חברות עידור (Messagenet, Infoguard, Idornext).