 יישום ISO/IEC 27002 – בקרות אבטחת מידע שעובדות באמת
ממסמך מדיניות לבקרות ישימות, מדידות וניתנות להוכחה בשגרה ובביקורת
ארגונים רבים רוצים לחזק את אבטחת המידע בפועל, אבל נתקעים בין דרישות כלליות לבין יישום שלא מחזיק לאורך זמן. ISO/IEC 27002:2022 מספק “ספר בקרות” מעשי שמתרגם עקרונות אבטחה לבקרות ותהליכים ברורים בתחומי הרשאות, תפעול, ספקים, ניטור ותגובה לאירועים.
באינפוגארד אנו מלווים אתכם בבחירת הבקרות הנכונות לפי סיכון וצרכים עסקיים, בהטמעה בשגרה ובהקמת תיק ראיות (Evidence) שמאפשר להציג שליטה בביקורות ובתהליכי Vendor Risk, ובמידת הצורך, לחבר את היישום למסלול הסמכה מסודר ל-ISO/IEC 27001.
מה זה ISO 27002?
תקן המלצות והנחיות לבקרות אבטחת מידע, כחלק ממערכת ניהול אבטחת מידע (ISMS).
ISO/IEC 27002 הוא תקן הנחיות ליישום בקרות, ולא תקן הסמכה בפני עצמו. מסגרת בינלאומי שמספקת הנחיות ופרקטיקות מומלצות (Best Practices) לבחירה, יישום ושיפור בקרות אבטחת מידע במסגרת ISMS.
הוא משלים את ISO/IEC 27001 שמגדיר את דרישות ה-ISMS, ומתרגם אותן לבקרות ישימות בתחומים כמו:
- Access Control
- Cryptography
- Human Resource Security
- Incident Response
מה השתנה ב-ISO/IEC 27002:2022?
מבנה מודרני של בקרות, שמקל על בעלות, אחריות ודיווח.
מהדורת ISO/IEC 27002:2022 מציגה הנחיות ליישום 93 בקרות אבטחת מידע, לעומת 114 בקרות במהדורת 2013.
סט הבקרות עוגד סביב 4 אשכולות מרכזיים (Themes) שמסייעים להקצות אחריות ולבנות תכנית יישום ברורה:
| קבוצת בקרות | מספר בקרות |
|---|---|
| Organizational Controls – בקרות ארגוניות |
37 |
| People Controls – בקרות הקשורות לאנשים |
8 |
| Physical Controls – בקרות פיזיות |
14 |
| Technological Controls – בקרות טכנולוגיות |
34 |
| סה"כ |
93 |
במהדורת 2022 נוספו 11 בקרות חדשות, ובהן Threat Intelligence, Information Security for Use of Cloud Services, Data Masking, Data Leakage Prevention ו-Monitoring Activities.
בנוסף, גרסת 2022 של ISO 27002 מתייחסת לשינויים בסביבה המודרנית, כולל דגשים כמו Threat Intelligence ו-Cloud Security.
ISO 27002 מספק הנחיות ליישום בקרות ותקינה, ואילו ISO 27001 מגדיר את הדרישות למערכת ניהול אבטחת מידע שלפיה ניתן לבצע הסמכה.
דברו איתנו על יישום תקן ISO 27002
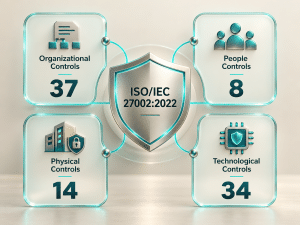
Key Aspects לפי מבנה ISO/IEC 27002:2022
ארבעה אשכולות בקרות, כולל המונחים באנגלית, שמכסים את כל שכבות הארגון.
- בקרות ארגוניות (Organizational Controls)
ממשל, מדיניות, ניהול סיכונים, ניהול ספקים, ניהול נכסים ותהליכים רוחביים. - בקרות אנשים (People Controls)
היבטי HR, מודעות והדרכות, אחריות תפקידית, והתנהלות משתמשים. - בקרות פיזיות (Physical Controls)
הגנות סביב מתקנים, חדרי שרתים, ציוד קצה, בקרת כניסה וניטור פיזי. - בקרות טכנולוגיות (Technological Controls)
הקשחות, ניהול זהויות והרשאות, הצפנה, אבטחת רשת, לוגים וניטור, Secure Coding ועוד.
למי ISO 27002 רלוונטי?
לארגונים שרוצים בגרות בבקרות, וגם למי שמקדם מסלול הסמכה.
- ארגונים שמתכננים הסמכת ISO/IEC 27001 ורוצים לקצר זמן ולצמצם פערים
- ארגונים שמקבלים דרישות אבטחה מלקוחות (Vendor Risk) ורוצים סט בקרות עקבי
- חברות SaaS, פינטק, בריאות, תעשייה וארגונים עם מידע רגיש
- ארגונים שמבקשים להקים ISMS או לשדרג אותו לגרסת 2022
האם קיימת הסמכה ל-ISO/IEC 27002 – חשוב להבהיר!
ISO/IEC 27002 אינו תקן להסמכה, הוא תקן הנחיות, ההסמכה מתבצעת מול ISO/IEC 27001.
בניגוד להסמכה לתקן ISO 27001, לא ניתן לקבל הסמכה רשמית (Certification) לתקן ISO/IEC 27002, מכיוון שהוא תקן המלצות והנחיות ליישום בקרות.
ההסמכה הפורמלית נעשית מול ISO/IEC 27001, כאשר ISO/IEC 27002 משמש מקור מרכזי לבחירת הבקרות והטמעתן.
צרו איתנו קשר לגבי ייעוץ וליווי ביישום בקרות ISO 27002
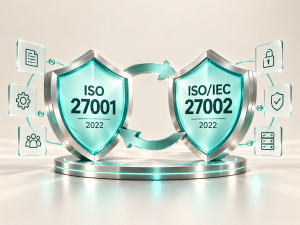
כיצד ISO 27002 מתחבר ל-ISO 27001?
ISO/IEC 27001 מגדיר מה צריך להיות ב ISMS, ISO/IEC 27002 מסביר איך ליישם בקרות בפועל.
כאשר ארגון שואף להסמכת ISO/IEC 27001, הוא נדרש להראות מערכת ניהול אבטחת מידע, ניהול סיכונים, בחירת בקרות ויישום עקבי.
ISO/IEC 27002 מספק את ספר הבקרות וההנחיות שמאפשר לתרגם את הדרישות לתהליכים, נהלים ובקרות, ולהציג ראיות תפעוליות לביקורת.
ISO 27001 מגדיר דרישות למערכת ניהול אבטחת מידע לביצוע הסמכה. התקון ISO 27002 מספק את ההנחיות ליישום בקרות.
מידע נוסף על ייעוץ, יווי והסמכה לתקן ISO 27001
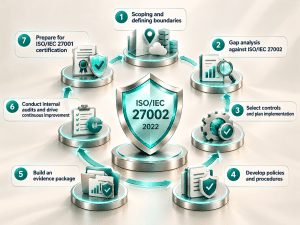
מה מה יכול לכולל הליווי של Infoguard ליישום ISO 27002
מסלול מעשי של 7 שלבים פשוטים, שמתחיל במיפוי סיכונים ונגמר בבקרות מתפקדות ותיק תיעוד.
- Scoping והגדרת גבולות: יחידות, מערכות, ענן, ספקים ונכסים קריטיים
- Gap Analysis מול ISO/IEC 27002:2022, כולל תעדוף לפי סיכון והשפעה
- בחירת בקרות ותכנון יישום לפי צרכים עסקיים, מידע רגיש ודרישות לקוח
- כתיבת מדיניות ונהלים והטמעה בתהליכי עבודה (IAM, Change, Incident, Supplier ועוד)
- בנייה של תיק ראיות: תיעוד, רישומים, דוחות, לוגים, פרוטוקולים ומדדים
- ביקורות פנימיות (Internal Audits) ושיפור מתמיד כחלק מהבשלה
- מוכנות להסמכה לתקן ISO/IEC 27001 במידה ונדרש, כולל התאמות לדרישות ההסמכה והכנה לביקורת חיצונית
תוצרים אופייניים בפרויקט
מה תקבלו כדי להפעיל, למדוד ולהציג את הבקרות.
- דו״ח פערים ותכנית עבודה מתועדפת
- סט מדיניות ונהלים מותאם לארגון
- מטריצת בקרות: בעלות, תדירות, ראיות ו KPI
- תיק ראיות (Evidence Pack) לפי בקרות ותהליכים
- תכנית מודעות והדרכות לפי קהלי יעד
- דוח ביקורת פנימית והמלצות לשיפור
רוצים לבנות בקרות ISO 27002 בצורה ישימה, ולהבין אם נכון להתקדם להסמכת ISO 27001?
נשמח לעשות שיחת מיפוי קצרה כדי להבין את סוגי המידע, המערכות והסיכונים המרכזיים, ולאחר מכן נציע לכם מסלול יישום ברור לפי ISO/IEC 27002:2022. תקבלו תכנית עבודה מתועדפת, תוצרים נדרשים ותמונה ברורה האם וכיצד לחבר את התהליך להסמכת ISO/IEC 27001.
צרו איתנו קשר ליישום בקרות ISO 27002:2022
שאלות נפוצות
1. מה ההבדל בין ISO 27001 ל־ISO 27002?
תקן ISO/IEC 27001 מגדיר את הדרישות להקמה, יישום ותחזוקה של מערכת ניהול אבטחת מידע (ISMS), ומהווה בסיס להסמכה רשמית. ISO/IEC 27002 מספק הנחיות מעשיות ליישום בקרות אבטחת מידע, המסייעות לארגונים להתמודד עם סיכונים ולחזק את מערך ההגנה שלהם.
2. מה כולל תקן ISO 27002:2022 וכמה בקרות יש בו?
מהדורת ISO/IEC 27002:2022 כוללת 93 בקרות אבטחת מידע, המחולקות לארבע קבוצות: בקרות ארגוניות (37), בקרות הקשורות לאנשים (8), בקרות פיזיות (14) ובקרות טכנולוגיות (34). התקן מספק הנחיות ליישום הבקרות בהתאם לצורכי הארגון ולסיכונים שזוהו.
3. האם אפשר לעמוד ב־ISO 27002 בלי הסמכת ISO 27001?
כן. ניתן ליישם את בקרות ISO/IEC 27002 כחלק משיפור מערך אבטחת המידע, ניהול סיכונים או עמידה בדרישות לקוחות, גם ללא תהליך הסמכה. חשוב להבהיר כי ISO 27002 הוא תקן הנחיות ליישום בקרות, ואילו ההסמכה הרשמית של מערכת ניהול אבטחת מידע מתבצעת לפי ISO/IEC 27001.
4. האם ארגון חייב ליישם את כל 93 הבקרות של ISO 27002?
לא בהכרח. בחירת הבקרות מתבססת על הערכת סיכונים, דרישות עסקיות, התחייבויות חוזיות ודרישות רגולטוריות. בארגונים המיישמים ISO 27001, ההחלטות לגבי הבקרות הנדרשות והחרגתן מתועדות במסמך Statement of Applicability (SoA), תוך מתן הצדקה מתאימה.
5. האם ISO 27002 מתאים גם לארגונים קטנים ובינוניים?
כן. הנחיות ISO 27002 מתאימות לארגונים בכל גודל ומגזר. ניתן להתאים את היקף היישום למאפייני הפעילות, למערכות המידע, לרמת הסיכון ולמשאבים הקיימים, גם ללא מחלקת אבטחת מידע פנימית.
6. האם יישום ISO 27002 מסייע בעמידה בדרישות רגולציה ופרטיות?
כן. יישום בקרות ISO 27002 מסייע לחזק תהליכים של ניהול סיכונים, בקרת גישה, הגנה על מידע, ניטור ותגובה לאירועי אבטחה. בקרות אלו עשויות לתמוך בעמידה בדרישות חוק הגנת הפרטיות, תקנות הגנת הפרטיות (אבטחת מידע), GDPR ודרישות חוזיות. עם זאת, יישום התקן אינו מהווה כשלעצמו הוכחה לעמידה מלאה בכל דרישה רגולטורית.
7. כיצד אינפוגארד מסייעת ביישום בקרות ISO 27002?
באינפוגארד אנחנו מלווים ארגונים בתהליכי מיפוי פערים, הערכת סיכונים, בחירת בקרות ויישומן בפועל. צוות היועצים הבכיר שלנו מסייע בגיבוש מדיניות ונהלים, הגדרת אחריות, בחינת אפקטיביות הבקרות והיערכות לדרישות הסמכה ISO 27001 ולמבדקי אבטחת מידע.