ייעוץ, ליווי והסמכה ISO 27001 – תקן לניהול אבטחת מידע
להפוך את אבטחת המידע למנגנון ארגוני עם ניהול אמיתית
הסמכה לתקן אבטחת מידע ISO 27001 היא מהלך ניהולי שמייצר שליטה, בקרה ואמון, ומאפשר לארגון להוכיח בשלות אבטחתית מול לקוחות, שותפים, מכרזים ורגולציה.
אנחנו באינפוגארד Infoguard מלווים ארגונים בתהליך מלא עד הסמכה לתקני ISO – החל מסקר פערים והגדרת היקף ה-ISMS, דרך ניהול סיכונים, כתיבת מדיניות ונהלים, ועד הכנה וליווי במבדקי תקן מול גוף ההסמכה.
המטרה שלנו היא להוביל את הארגון להסמכה בצורה מסודרת, יעילה ומוכחת.
תהליך שלנו לא מסתיים רק בתעודת הסמכה, אלא במערכת ISMS לניהול אבטחת המידע שעובדת בפועל ומייצרת סביבה ארגונית בטוחה יותר.
מה זה תקן ISO 27001 ולמה הוא חשוב?
ISO 27001 הוא תקן בינלאומי לניהול אבטחת מידע (ISMS – Information Security Management System).
תקן ISO 27001 מאפשר לארגון:
- לנהל סיכוני אבטחת מידע בצורה שיטתית
- להגן על נכסי מידע רגישים
- להגדיר נהלים ובקרות ברורות
- לעמוד בדרישות רגולציה ולקוחות
- להוכיח ציות (Compliance) ובשלות ארגונית
בעולם שבו מידע הוא נכס קריטי,
ISO 27001 הוא תשתית ניהולית, לא רק דרישת רגולציה.
ISO/IEC 27001:2022 – הגרסה התקפה להסמכת אבטחת מידע
ISO/IEC 27001:2022 היא המהדורה התקפה של התקן הבינלאומי למערכות ניהול אבטחת מידע (ISMS).
תקופת המעבר מגרסת 2013 (ISO 27001:2013) הסתיימה ב-31 באוקטובר 2025, ולכן הסמכות מוכרות נדרשות להתבסס על דרישות מהדורת 2022 (ISO/IEC 27001:2022).
מהדורת ISO 27001:2013 הקודמת ,כללה 114 בקרות, המחולקות ל14 קבוצות – הגירסת 2022 מצמצמת ומאגדת הבקרות אותם ל-4 קבוצות.
המהדורה המעודכנת של ISO/IEC 27001:2022 כוללת 93 בקרות אבטחת מידע ב-Annex A, המאורגנות בארבע קבוצות:
- Organizational
- People
- Physical
- Technological
באינפוגארד אנחנו מלווים ארגונים בהקמה, יישום ושיפור של מערכות ISMS, החל מסקרי סיכונים ומיפוי פערים ועד להכנת Statement of Applicability (SoA), יישום בקרות והיערכות למבדקי הסמכה, מעקב וחידוש.
היישום כולל גם בחינת תיקון האקלים ISO/IEC 27001:2022/Amd 1:2024, בהתאם להקשר הארגוני ולדרישות הרלוונטיות.
למידע נוסף: עדכוני ISO 27001 לשנת 2026 | בקרות Annex A | מסמך SoA
בין אם אתם בזמן היערכות למעבר לגרסת ISO 27001:2022 או זקוקים להתאמה ותחזוקה שוטפת של גרסת ISO/IEC 27001:2022.
דברו איתנו על מהלך תקינה אפקטיבי ל-ISO
מה הערך של הסמכת ISO 27001 לארגון
כל ארגון מחזיק מידע רגיש: עסקי, טכנולוגי או אישי.
תקן ISO 27001 מספק מסגרת ניהולית שמאפשרת להגן על מידע זה בצורה שיטתית, מבוקרת ומתמשכת.
הסמכה לתקן ISO 27001 מעידה כי הארגון:
- מזהה ומנהל סיכונים
- שולט בגישה למידע
- פועל לפי נהלים ובקרות
- מוכן לביקורות ודרישות רגולציה
הערך המוסף:
- שיפור שליטה בתהליכים
- הפחתת סיכונים ואירועי אבטחה
- חיזוק אמון מול לקוחות ושותפים
- יתרון במכרזים והתקשרויות
מה זה ISMS ומה הקשר ל-ISO 27001?
ISMS (Information Security Management System) היא מערכת לניהול אבטחת מידע בארגון.
המערכת מבוססת על מדיניות, נהלים ובקרות שמטרתם להגן על המידע הארגוני לפי שלושה עקרונות:
- סודיות – גישה רק למורשים
- שלמות – מידע מדויק ואמין
- זמינות – נגישות למידע בעת הצורך
ISO 27001 הוא התקן שמגדיר איך להקים ולנהל ISMS בצורה נכונה.
האתגר הארגוני: אבטחת מידע היא לא רק טכנולוגיה
ארגונים רבים משקיעים בכלים טכנולוגיים, אך בפועל חסר:
- ניהול סיכונים מסודר
- נהלים והגדרות ברורות
- אחריות ארגונית
- תיעוד ובקרה מתמשכת
התוצאה: פתרונות נקודתיים במקום מערכת ניהולית.
ISO 27001 פותר את זה בעזרת מנגנון ניהול אבטחת מידע ומכניס סדר, שיטה ושליטה.
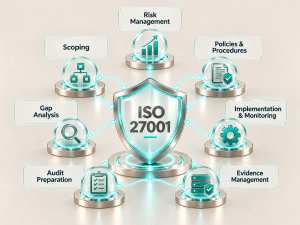
מה אנחנו באינפוגארד עושים בפועל בתהליך הסמכה לתקן ISO 27001
תהליך הסמכת ISO 27001 – משלב ההחלטה ועד קבלת התעודה
הסמכת ISO 27001 אינה מתחילה במבדק של גוף ההתעדה. היא מתחילה בהחלטה ניהולית להקים ISMS, להבין את מצב הארגון מול דרישות התקן ולבנות תהליך מסודר שמחבר בין סיכונים, מדיניות, בקרות וראיות. כל שלב מייצר תוצר ברור שמכין את הארגון לשלב הבא ומצמצם הפתעות לפני המבדק החיצוני.
1. החלטת הנהלה והגדרת Scope
מגדירים למה הארגון ניגש להסמכה, אילו יחידות, שירותים, מערכות ואתרים נכללים ב-ISMS ומי בעלי האחריות.
תוצר: Scope מוגדר, בעלי תפקידים ומסגרת הפרויקט.
2. סקר פערים – Gap Analysis
משווים את המצב הקיים לדרישות ISO/IEC 27001 ומזהים מה כבר קיים, מה דורש שיפור ומה חסר.
תוצר: מפת פערים ותוכנית עבודה מתועדפת.
3. ניהול סיכונים ו-Statement of Applicability
מבצעים Risk Assessment, קובעים כיצד לטפל בסיכונים ובוחנים אילו בקרות מ-Annex A רלוונטיות לארגון. התוצאה מתועדת ב-SoA
תוצר: Risk Register, תוכנית טיפול בסיכונים ו-SoA.
4. יישום מדיניות, נהלים ובקרות
מתרגמים את הדרישות לתהליכים שעובדים בפועל: הרשאות, ספקים, אירועים, גיבויים, מודעות עובדים, ניהול נכסים ועוד.
תוצר: מדיניות, נהלים, בקרות ו-Evidence שמעידים על יישום.
5. מבדק פנימי וסקר הנהלה
לפני גוף ההתעדה, הארגון בודק בעצמו שה-ISMS פועל כנדרש. המבדק הפנימי מזהה פערים, וסקר ההנהלה בוחן את ביצועי המערכת ומקבל החלטות להמשך.
תוצר: Internal Audit, ממצאים, Management Review ופעולות מתקנות.
6. Stage 1 – בדיקת המוכנות והמערכת המתועדת
גוף ההתעדה בוחן את מבנה ה-ISMS, ה-Scope, המדיניות, תהליכי ניהול הסיכונים ומידת המוכנות ל-Stage 2
תוצר: ממצאי Stage 1 והשלמות נדרשות לפני המבדק המרכזי.
7. Stage 2 – בדיקת היישום בפועל
המבדק המרכזי בוחן האם המערכת אינה קיימת רק על הנייר, אלא מיושמת לאורך הארגון, כולל ראיונות, דגימות, Evidence ובדיקת בקרות.
תוצר: דו"ח מבדק וממצאים, אם קיימים.
8. טיפול באי-התאמות וקבלת התעודה
במידה שעלו Nonconformities, הארגון מבצע Root Cause Analysis, מגדיר Corrective Actions ומציג ראיות לסגירתן.
לאחר אישור, ניתן להשלים את תהליך ההתעדה.
תוצר: סגירת ממצאים והסמכת ISO 27001.
9. מבדקי מעקב ושיפור מתמשך
התעודה אינה סוף התהליך. לאחר ההסמכה מתקיימים מבדקי Surveillance תקופתיים, והארגון נדרש להמשיך למדוד, לבצע מבדקים פנימיים ולשפר את ה-ISMS
תוצר: שמירה על ההסמכה ומערכת ניהול שממשיכה להתעדכן עם השינויים בארגון ובסיכונים.
המטרה אינה רק לעבור את Stage 1 ו-Stage 2, אלא להגיע אליהם עם ISMS שכבר עובד בפועל, כך שהתעודה היא תוצאה של מערכת ניהול בשלה, ולא של הכנה נקודתית לביקורת.
מה אתם מקבלים בסוף התהליך
- מערכת ISMS מלאה ומתפקדת
- מיפוי סיכונים ובקרות
- נהלים ומדיניות מותאמים
- מוכנות לביקורת והסמכה
- שיפור תהליכים ארגוניים
- חיזוק אמון מול לקוחות
הקשר לתקנים ורגולציות
ISO 27001 מהווה בסיס לתקנים ורגולציות נוספות, ומהווה את התשתית לניהול אבטחת מידע בארגון:
- ISO 27701 – תקן הגנת פרטיות מידע
הרחבה ישירה ל־ISO 27001, המוסיפה שכבת ניהול פרטיות (PIMS) לניהול מידע אישי (PII) - GDPR – רגולציית פרטיות האיחוד האירופאי
מסגרת רגולטורית אירופאית לניהול מידע אישי והגנת פרטיות - PCI DSS – תקן כרטיסי אשראי
דרישות אבטחה למערכות המעבדות מידע פיננסי - SOC 2 – בקרות שירות
תקן לבקרות אבטחה, זמינות ואמינות שירותים - תקן ISO 42001 לניהול בינה מלאכותית ושימוש ב-AI בארגון
המשמעות היא ש-ISO 27001 מהווה בסיס ניהולי רחב, ועל גביו ניתן להרחיב לעולמות פרטיות, רגולציה ובקרות מתקדמות, כאשר ISO 27701 הוא השלב הטבעי הבא עבור ארגונים שמנהלים מידע אישי.
נידע נוסף על הסמכה לתקני ISO באבטחת מידע
למי הסמכה לתקן ISO 27001 מתאימה ונדרשת?
- ארגונים עם מידע רגיש
- חברות טכנולוגיה ו-SaaS
- פיננסים, ביטוח ובריאות
- ארגונים לפני מכרזים
- חברות עם דרישות רגולציה
למה לעבוד איתנו להסמכת לתקן ISO 27001 ב-6 נקודות
- לא רק תקן, יצירת מערכת ניהול אמיתית שמחזקת את הארגון
- ניסיון של מעל 13 שנים בליווי תהליכי רגולציה ותקני ISO מורכבים
- התאמה מדויקת לארגון שלכם
- שיתוף ידע ובניית יכולת פנימית
- שותפות אמיתית לאורך הדרך
- ראייה הוליסטית ואסטרטגית של אבטחת מידע, שמירה על פרטיות וטכנולוגיה ליישום
כחלק מקבוצת IDOR Group אנו משלבים מעל 35 שנים: ידע, טכנולוגיה ואנשים ליצירת פתרון הוליסטי ואמין לאורך זמן
שאלות נפוצות
כמה זמן לוקח התהליך?
לרוב מספר שבועות עד חודשים, תלוי בגודל הארגון ומצב המערכות.
האם כל ארגון צריך ISO 27001?
לא חובה, אך לעיתים דרישת שוק או רגולציה.
האם זה רק לארגונים גדולים?
לא. ניתן להתאים גם לארגונים קטנים ובינוניים.
הסמכה לתקן ISO 27001 הוא הזדמנות להקים מערכת ניהול לאבטחת המידע בארגון
ISO 27001 הוא לא רק תקן,
אלא מערכת ניהול שמייצרת שליטה, מפחיתה סיכונים, מעצימה את הארגון ומחזקת אמון לאורך זמן.
צרכים הסמכה לתקן ISO 27001, רוצים להקים מנגנון ניהול אבטחת מידע בארגון או רוצים להבין איפה אתם עומדים מבחינת אבטחת מידע?
בואו נתחיל בשיחה עם מומחי התקינה והרגולציה שלנו.