
מחמש דקות לגניבת מידע מהענן ועד עלונים איראניים בתל אביב. מה קרה השבוע בעולם הסייבר?
שבוע הסייבר 2026 סיפק לא מעט סיבות לדאגה. בזמן שבישראל דנו באיומים החדשים של עידן הבינה המלאכותית, מיקרוסופט פרסמה נתונים על מיליארדי ניסיונות פישינג ותקיפות המתבצעות באמצעות סוכני AI, אירופה פרסמה דוח על מצב הגנת הסייבר ביבשת וצרפת האשימה את איראן במתקפה שגרמה לנזק פיזי. גם משתמשי האייפון קיבלו תזכורת לכך שאף מכשיר אינו חסין לחלוטין. אינפוגארד מסכמת את חדשות השבוע ואת מה שכדאי לארגונים בישראל ללמוד מהן.
סיכום חדשות הסייבר, 5 עד 12 בנובמבר 2026
כשהאיום הדיגיטלי מגיע לתיבת הדואר
תארו לעצמכם שאתם חוזרים הביתה, פותחים את תיבת הדואר ומגלים עלון מאיים עם קוד QR. זה בדיוק מה שדיווחו תושבים בצפון תל אביב ביום שני, 9 בנובמבר, בעיצומו של שבוע הסייבר הישראלי.
העלונים נקשרו לקבוצת ההאקרים חנדלה, המזוהה עם איראן, וכללו קוד שהפנה לאתר עם מסרים מאיימים. המשטרה והשב"כ פתחו בחקירה כדי לברר מי עומד מאחורי ההפצה. חשוב לציין כי האחריות הישירה של גורמים איראניים להפצת העלונים עדיין לא הוכחה באופן רשמי.
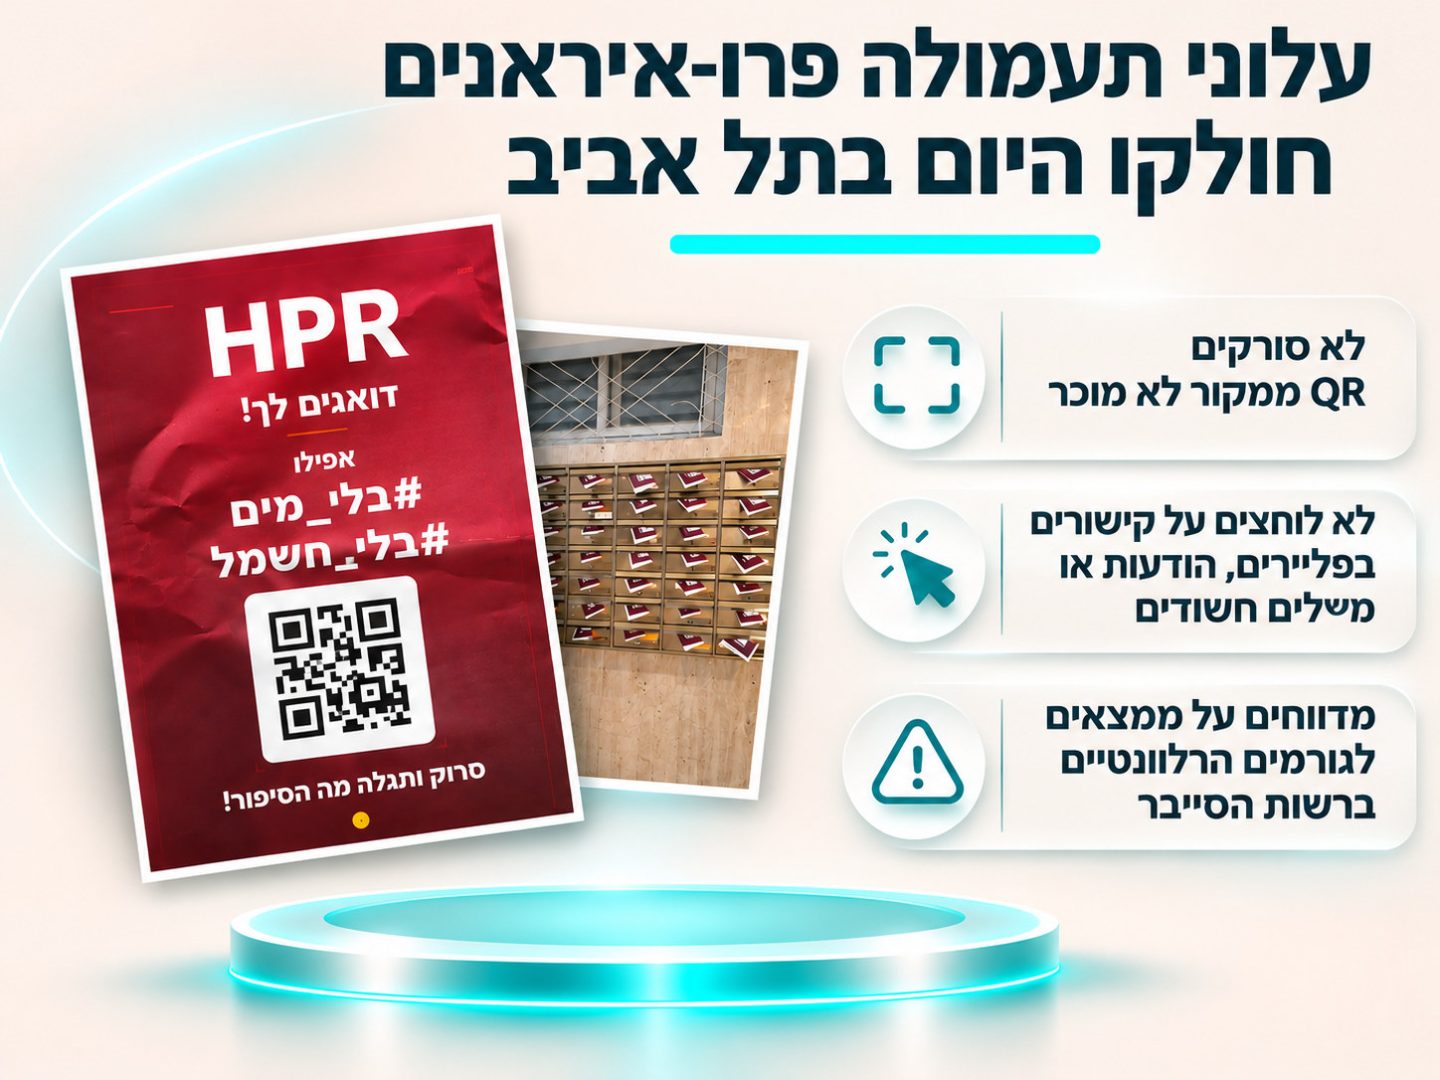
זה לא אירוע סייבר מהסוג שאנחנו רגילים לשמוע עליו. איש לא דיווח כאן על שרת שהוצפן או על מאגר לקוחות שנגנב. במקום זאת, נעשה שימוש באמצעי דיגיטלי פשוט כדי ליצור פחד, לעורר תשומת לב ולהעביר מסר מאיים לתוך המרחב האישי של אזרחים.
הסיפור הזה ממחיש היטב כיצד לוחמת סייבר, הנדסה חברתית ומבצעי השפעה יכולים להשתלב זה בזה. לפעמים המטרה אינה לפרוץ למחשב, אלא להשפיע על האדם שנמצא מולו.
העיתוי היה כמעט סמלי. בזמן שהתושבים בצפון תל אביב ניסו להבין מי עומד מאחורי העלונים, מומחי סייבר מכל העולם התכנסו במרחק לא רב משם, באוניברסיטת תל אביב, כדי לדבר על האיומים של השנים הקרובות.
שבוע הסייבר הישראלי. אזהרה מפני מתקפות AI ועלייה חדה בפישינג
בין 8 ל-12 בנובמבר התקיים בישראל שבוע הגנת הסייבר הלאומי, במקביל לכנס Cyber Week הבינלאומי של אוניברסיטת תל אביב. הכנס אירח מומחי אבטחה, חוקרים, בכירי ממשל ונציגים של חברות טכנולוגיה מרחבי העולם.
לפי משרד הכלכלה והתעשייה, כ-15 משלחות בינלאומיות הגיעו לישראל במסגרת האירועים, ובהן כ-150 משתתפים שהגיעו לקדם שיתופי פעולה בתחומי הסייבר והבינה המלאכותית.
אחת האזהרות הבולטות בכנס הגיעה מראש מערך הסייבר הלאומי, יוסי כראדי, שהתריע ב-10 בנובמבר מפני מאמצים איראניים לפתח יכולות תקיפה המבוססות על בינה מלאכותית.
עד לפני זמן לא רב, השימוש של תוקפים ב-AI התמקד בעיקר בסיוע לכתיבת קוד, ניתוח מידע או יצירת הודעות התחזות. כיום כבר מתועדים מקרים שבהם סוכני AI מבצעים חלקים משמעותיים משרשרת התקיפה, תוך שימוש בכלים ובמידע שאליהם הצליחו להשיג גישה.
החשש הוא לא רק מפני מתקפות מתוחכמות יותר, אלא גם מפני קיצור משמעותי של הזמן העומד לרשות צוותי ההגנה.
במקביל לעיסוק בטכנולוגיות החדשות, מערך הסייבר הלאומי פרסם נתון שמוכיח עד כמה האיומים המוכרים עדיין רלוונטיים. לפי נתוני המערך, בישראל נרשמה עלייה של כ-145% במתקפות פישינג בהשוואה לשנה הקודמת. מתחילת 2026 התקבלו יותר מ-26 אלף דיווחים על חשדות לאירועי סייבר.
לקראת שבוע ההגנה השיק המערך פורטל חדש לציבור ולעסקים, הכולל בין היתר את שירות "קליק צ'ק" לבדיקת קישורים חשודים.
אבל ההתמודדות עם פישינג כבר אינה מסתכמת בזיהוי הודעת דוא"ל שנראית מוזרה. התוקפים למדו להכיר את סביבת העבודה שלנו. הם יודעים להתחזות לספק, למנהל, לנציג שירות או לעובד אחר בארגון, ולעיתים הם משתמשים במידע אמיתי כדי להפוך את הפנייה לאמינה יותר.
זה בדיוק המקום שבו ארגונים צריכים לשנות את הגישה להתקפות AI ופישינג
במקום להתמקד רק בשאלה כמה עובדים לחצו על קישור חשוד, צריך להבין אילו עובדים חשופים יותר, באילו תהליכים עסקיים קיימת פגיעות ואיך אפשר לשפר את ההתנהגות בפועל.
באינפוגארד אנחנו מתייחסים לכך כחלק מתפיסה רחבה של ניהול הסיכון האנושי. באמצעות
- הדרכות מודעות לפישינג
- תרגולי פישינג
- הדרכות מודעות לעובדיים לאבטחת מידע
- הדרכות מודעות לסיכוני בינה מלאכותית ושימוש בטוח ב-AI
ניתן לזהות דפוסי התנהגות, לתרגל תרחישים מציאותיים ולמדוד שיפור לאורך זמן. במאמר שלנו על Spear Phishing ודיוג ממוקד הרחבנו על האופן שבו תוקפים מתאימים את ההודעות שלהם לאנשים ולתפקידים מסוימים בארגון.
המטרה אינה לחפש עובדים שטעו. המטרה היא לחזק את הגורם האנושי, לתת לעובדים כלים לקבל החלטות טובות יותר וליצור סביבת עבודה שבה דיווח על חשד הופך להרגל טבעי.
מיקרוסופט חושפת את המספרים. מיליארדי איומי פישינג ברבעון אחד
כמה ימים לפני פתיחת שבוע הסייבר, ב-5 בנובמבר, פרסמה Microsoft Threat Intelligence דוח חדש על איומי הדוא"ל ברבעון השלישי של 2026.
המספרים מרשימים, ולא במובן החיובי.
לפי המחקר, מערכות הניטור של מיקרוסופט זיהו כ-7.3 מיליארד איומי פישינג בדוא"ל בין יולי לספטמבר. בחודש ספטמבר לבדו זוהו כמעט שלושה מיליארד איומים, עלייה של 41% לעומת אוגוסט.
אבל הסיפור המעניין באמת נמצא מאחורי הנתונים.
מיקרוסופט דיווחה על כ-129 מיליון הודעות זדוניות שהתחזו לשירותים עסקיים מוכרים. בחלק מהמקרים נעשה שימוש בהודעות שנראו כמו בקשות לחתימה על מסמך, עדכוני שכר או פניות הקשורות לתהליכים עסקיים רגילים.
אחת הדוגמאות שהוצגו במחקר הייתה מתקפת דיוג ממוקד שנחשפה באוגוסט וכוונה ליותר מ-10,000 משתמשים, בעיקר בארגונים משפטיים בארצות הברית. ההודעות התחזו לעדכון אישי בנושא שכר וכללו קוד QR שהוביל לניסיון לגניבת פרטי התחברות ל-Microsoft 365.
מיקרוסופט גם זיהתה ברבעון כ-141 אלף ניסיונות שיחה זדוניים ב-Microsoft Teams. במקרים מסוימים התוקפים התחזו לאנשי תמיכה, ובאחרים השתמשו בשמות פרטיים רגילים כדי להיראות כמו משתמשים לגיטימיים.
המשמעות פשוטה. העובד לא בהכרח יקבל הודעה עם שגיאות כתיב וקישור חשוד. לפעמים הוא יקבל פנייה שנראית כאילו הגיעה ממישהו שהוא עובד איתו בכל יום.
זו הסיבה שניהול הסיכון האנושי חייב להתייחס לכל ערוצי התקשורת הארגוניים, ולא רק לתיבת הדוא"ל.
חמש דקות מגילוי פרטי גישה ועד לחשיפת מידע בענן
מיקרוסופט לא הסתפקה בדוח הפישינג.
בשני מחקרים שפרסמה מיקרוסופט ב-5 וב-6 בנובמבר נחשף כיצד תוקפים משתמשים בסוכני AI כדי להאיץ מתקפות סייבר. באחד המקרים, סוכן AI איתר פרטי גישה חשופים ב-GitHub, השתמש בהם כדי להגיע לשירותי ענן ושלף מידע מתוך Azure Key Vault בתוך חמש דקות בלבד.
מחקר נוסף תיעד שימוש בכלי AI בתקיפות נגד ארגונים פיננסיים, בעיקר בדרום מזרח אסיה. ממצאים דומים שפרסמה Google/Mandiant מחזקים את ההערכה כי בינה מלאכותית כבר הופכת לחלק משיטות הפעולה של תוקפים.
עבור ארגונים, המשמעות ברורה: חלון הזמן לזיהוי ולתגובה מתקצר. לכן חשוב להקפיד על ניהול הרשאות, הגנה על מפתחות גישה, ניטור חשבונות שירות וזיהוי מהיר של פעילות חריגה.
השאלות החשובות הן היכן נשמרים מפתחות הגישה, מי יכול להשתמש בהם, לאילו מערכות יש גישה לחשבונות שירות ואיך מזהים שימוש חריג בהרשאות.
מנקודת המבט של אינפוגארד, זו בדיוק הסיבה שניהול סיכוני סייבר אינו יכול להישאר תהליך שנערך אחת לשנה ומסתיים בהפקת דוח. סקר סיכוני אבטחת מידע וסקר פערים צריכים להתייחס גם לשימוש בכלי AI, להרשאות בענן, לתלות בספקים ולשינויים בסביבת העבודה.
במאמר שלנו על מניעת חשיפת מידע ארגוני במערכות AI הרחבנו על הצורך למפות את זרימת המידע, להגדיר הרשאות ולגבש מדיניות ברורה לשימוש בטכנולוגיה. זהו הצד הארגוני של אותה מגמה: ככל שמערכות AI מקבלות יותר יכולות וגישה למידע, כך חשוב יותר להגדיר מה מותר להן לעשות ומה חייב להישאר בשליטת האדם.
אירופה משתפרת בהגנת סייבר. האיומים לא נעלמים
ב-10 בנובמבר פרסמה ENISA, סוכנות הסייבר של האיחוד האירופי, את הדוח הדו שנתי על מצב אבטחת הסייבר באיחוד, בשיתוף הנציבות האירופית וקבוצת שיתוף הפעולה של NIS.
הדוח מציג תמונה שיש בה גם סיבה לאופטימיות וגם לא מעט נורות אזהרה.
לפי הממצאים, מדד בשלות הסייבר הממוצע של מדינות האיחוד עומד על 71.53 נקודות מתוך 100. המדינות מתקדמות בבניית אסטרטגיות הגנה, בחיזוק המסגרות הרגולטוריות ובניהול סיכונים.
אלא שבתחום התגובה לאירועים התמונה פחות מעודדת. מדד הבשלות של צוותי התגובה לאירועי סייבר עומד על 54.76 נקודות בלבד, עם פערים בין המדינות.
במילים אחרות, אפשר להשקיע בתקנים, במדיניות ובמערכות הגנה ועדיין לגלות בזמן משבר שהיכולת להגיב אינה מספקת.
הנתונים האלה חשובים גם לארגונים ישראליים, ובמיוחד לחברות הפועלות מול לקוחות וספקים באירופה. העולם הרגולטורי דורש יותר שקיפות, יותר אחריות ויכולת להציג ראיות לכך שבקרות אבטחת המידע אכן מיושמות.
באינפוגארד אנחנו רואים בכך חלק מתהליך מתמשך של ניהול סיכונים, ממשל וציות (GRC). לא מספיק להחזיק בנהלים מעודכנים או לעבור ביקורת בהצלחה. חשוב לוודא שהבקרות עובדות גם ביום שאחרי הביקורת.
הרחבנו על הגישה הזו במאמר Continuous Compliance: המטרה היא ביטחון, הדרך היא תקינה, שמסביר כיצד הופכים דרישות רגולטוריות לתהליך ניהולי קבוע שמחזק את הארגון לאורך זמן.
גם בישראל חושבים מחדש על זהויות דיגיטליות
אחת ההתפתחויות המעניינות שפורסמו בישראל השבוע נוגעת דווקא לאופן שבו אנחנו מוכיחים מי אנחנו.
ב-8 בנובמבר פרסם מערך הסייבר הלאומי טיוטת אסטרטגיה להזדהות דיגיטלית אחודה, הכוללת אפשרות להרחבת השימוש בתשתית הזדהות לאומית גם מול גופים פרטיים, לצד קידום ארנק דיגיטלי לתעודות ואישורים רשמיים.
הרעיון עשוי להישמע טכני, אבל יש לו השלכות על כמעט כל אחד מאיתנו.
חשבו כמה פעמים התבקשתם לשלוח צילום של תעודת הזהות כדי לקבל שירות. בכל פעם כזו נוצר עותק נוסף של מסמך אישי, שנשמר במערכת אחרת ולעיתים גם מועבר לספקים חיצוניים.
הזדהות דיגיטלית מבוקרת עשויה לצמצם את הצורך באיסוף ובשמירה של מסמכים כאלה, ובכך להפחית חשיפה של מידע אישי.
התוכנית עדיין נמצאת בשלב הצעה, עם אפשרות להגיש הערות עד 30 בנובמבר 2026. יישומה בפועל יחייב בחינה של מנגנוני אימות, הרשאות, פרטיות ואחריות על המידע.
עבור ארגונים זו הזדמנות טובה לבחון מחדש אילו פרטים אישיים הם באמת צריכים לאסוף, כמה זמן הם שומרים אותם ומי רשאי לגשת אליהם.
במקרים שבהם קיימת פעילות משמעותית של עיבוד מידע אישי, ליווי של ממונה הגנת פרטיות (DPO) מאפשר לבחון את הסיכונים כחלק מתהליך עבודה מסודר. אחת הדרכים לעשות זאת היא באמצעות תסקיר השפעה על פרטיות, נושא שעליו הרחבנו במדריך DPIA: מתי נדרש תסקיר השפעה על הגנת הפרטיות.
הזירה הצרפתית ממשיכה להתחמם: צרפת מאשימה את איראן במתקפה שגרמה לנזק פיזי למערכות קירור
אם מישהו עדיין חושב שסייבר הוא עניין של מחשבים ומאגרי מידע בלבד, החדשות שהגיעו מצרפת מספקות סיבה לחשוב אחרת.
ב-9 בנובמבר ייחסו הרשויות הצרפתיות רשמית לאיראן מתקפת סייבר שהתרחשה באוקטובר ופגעה במערכות קירור בכ-700 אתרי קמעונאות. לפי סוכנות הסייבר הצרפתית ANSSI, התוקפים שינו מרחוק את הגדרות הקירור וההפשרה, וכתוצאה מכך נפגעה סחורה ונגרם נזק כלכלי משמעותי. ב-15 מקרים לפחות דווח גם על התלקחויות.
האיום לא נשאר בגבולות צרפת. בעקבות גל מתקפות נוסף באירופה, פרסם מערך הסייבר הלאומי בישראל ב-2 בנובמבר אזהרה דחופה לרשתות השיווק, חברות המזון והמרכזים הלוגיסטיים.
המערך קרא לארגונים לבדוק מיידית את מערכות הקירור והבקרה, במיוחד מערכות המאפשרות גישה מרחוק לטכנאים ולספקי שירות. בין ההמלצות נכללו מניעת חשיפה ישירה לאינטרנט, החלפת סיסמאות ברירת מחדל, עדכון מערכות ואבטחת הגישה מרחוק באמצעות אימות רב-שלבי.
האירועים ממחישים עד כמה מערכות תפעוליות, שלעיתים אינן נתפסות כחלק ממערך אבטחת המידע הארגוני, עלולות להפוך לנקודת תורפה משמעותית. מפעלי מזון, חברות לוגיסטיקה, בתי חולים ומרכזי נתונים מסתמכים על מערכות בקרה וקירור, ופגיעה בהן עלולה להשבית פעילות ולגרום לנזק פיזי וכלכלי.
ארגון שלא מכיר את התלות שלו במערכות האלה עלול לגלות אותה בדרך הקשה.
זו אחת הסיבות לכך שבניית תוכנית המשכיות עסקית (BCP) היא הרבה מעבר לשאלה כיצד משחזרים שרת או מגבים קבצים. ארגונים צריכים לדעת אילו מערכות קריטיות לפעילותם, מה קורה כאשר הן נפגעות וכיצד ממשיכים לתפקד גם בזמן משבר.
במאמר BCP או DRP? ההבדל שכל מנהל חייב להכיר הרחבנו על ההבדל בין התאוששות טכנולוגית להמשכיות עסקית, ועל הדרך שבה היערכות נכונה מסייעת לצמצם את הפגיעה בפעילות הארגון.
אם מישהו עדיין חושב שסייבר הוא עניין של מחשבים ומאגרי מידע בלבד, החדשות שהגיעו מצרפת השבוע מספקות סיבה לחשוב אחרת.
גם האייפון צריך עדכון, וגם הדפדפן
בתוך רצף החדשות על מתקפות מורכבות ואיומים מדינתיים, התפרסמו השבוע גם עדכוני אבטחה שנוגעים למוצרים שאנחנו משתמשים בהם בכל יום.
ב-9 בנובמבר פרסמה Apple עדכוני אבטחה למכשירי iPhone, iPad ומוצרים נוספים.
אחת החולשות שתוקנו קשורה למנגנון ההרשאות של iMessage. לפי החברה, הפגיעות עלולה לאפשר לתוקף מרוחק להצטרף לשיחה קבוצתית ולקבל הודעות שנשלחו בה. חולשה נוספת נגעה לאפשרות לחשיפת הודעות קודמות בשיחה קבוצתית.
בנוסף, רשות הסייבר הממשלתית בהונג קונג פרסמה התראה בנוגע לפגיעות בספריית Brotli, שלגביה דווח על ניצול פעיל. חשוב להבחין בין החולשות השונות, שכן הדיווח על ניצול בפועל אינו מתייחס באופן גורף לכל פגיעויות iMessage.
גם Google פרסמה השבוע עדכון ל-Chrome, שכלל תיקון לחולשה שלדבריה כבר מנוצלת בפועל.
אלה אולי נשמעות כמו חדשות טכניות שגרתיות, אבל מבחינת ארגונים מדובר בנושא משמעותי. עובדים ניגשים למייל הארגוני מהטלפון, מאשרים כניסה למערכות באמצעות אפליקציות אימות, פותחים מסמכים ומשתפים מידע רגיש גם מחוץ למשרד.
מכשיר שלא עודכן או דפדפן שנשאר עם חולשה מוכרת עלולים ליצור חשיפה מיותרת, גם בארגון שמשקיע משאבים משמעותיים באבטחת התשתיות שלו.
ויש גם חדשות טובות. מבצע בינלאומי נגד רשתות נוזקה
את השבוע חתם דיווח של Europol על מבצע בינלאומי נגד תשתיות ששימשו להפצת נוזקות ולגניבת פרטי גישה.
לפי הודעת הארגון מ-12 בנובמבר, הרשויות ושותפיהן פעלו נגד 235 שרתים ו-257 שמות מתחם ששימשו את מערכי הנוזקה Gootloader, CastleRAT ו-StealC.
במסגרת הפעילות זוהו יותר משישה מיליון רשומות של פרטי גישה שנגנבו מקורבנות.
זו הצלחה חשובה של שיתוף פעולה בין רשויות אכיפה, אבל גם תזכורת לכך שהשבתת תשתית של קבוצת פשיעה אינה מחזירה אוטומטית את המצב לקדמותו. סיסמאות ופרטי גישה שכבר נגנבו עלולים להמשיך לשמש לתקיפות נוספות.
לכן ההגנה הארגונית חייבת לכלול גם מנגנונים לזיהוי חשבונות שנחשפו, אימות רב שלבי, צמצום הרשאות ומענה מהיר לאירועים.
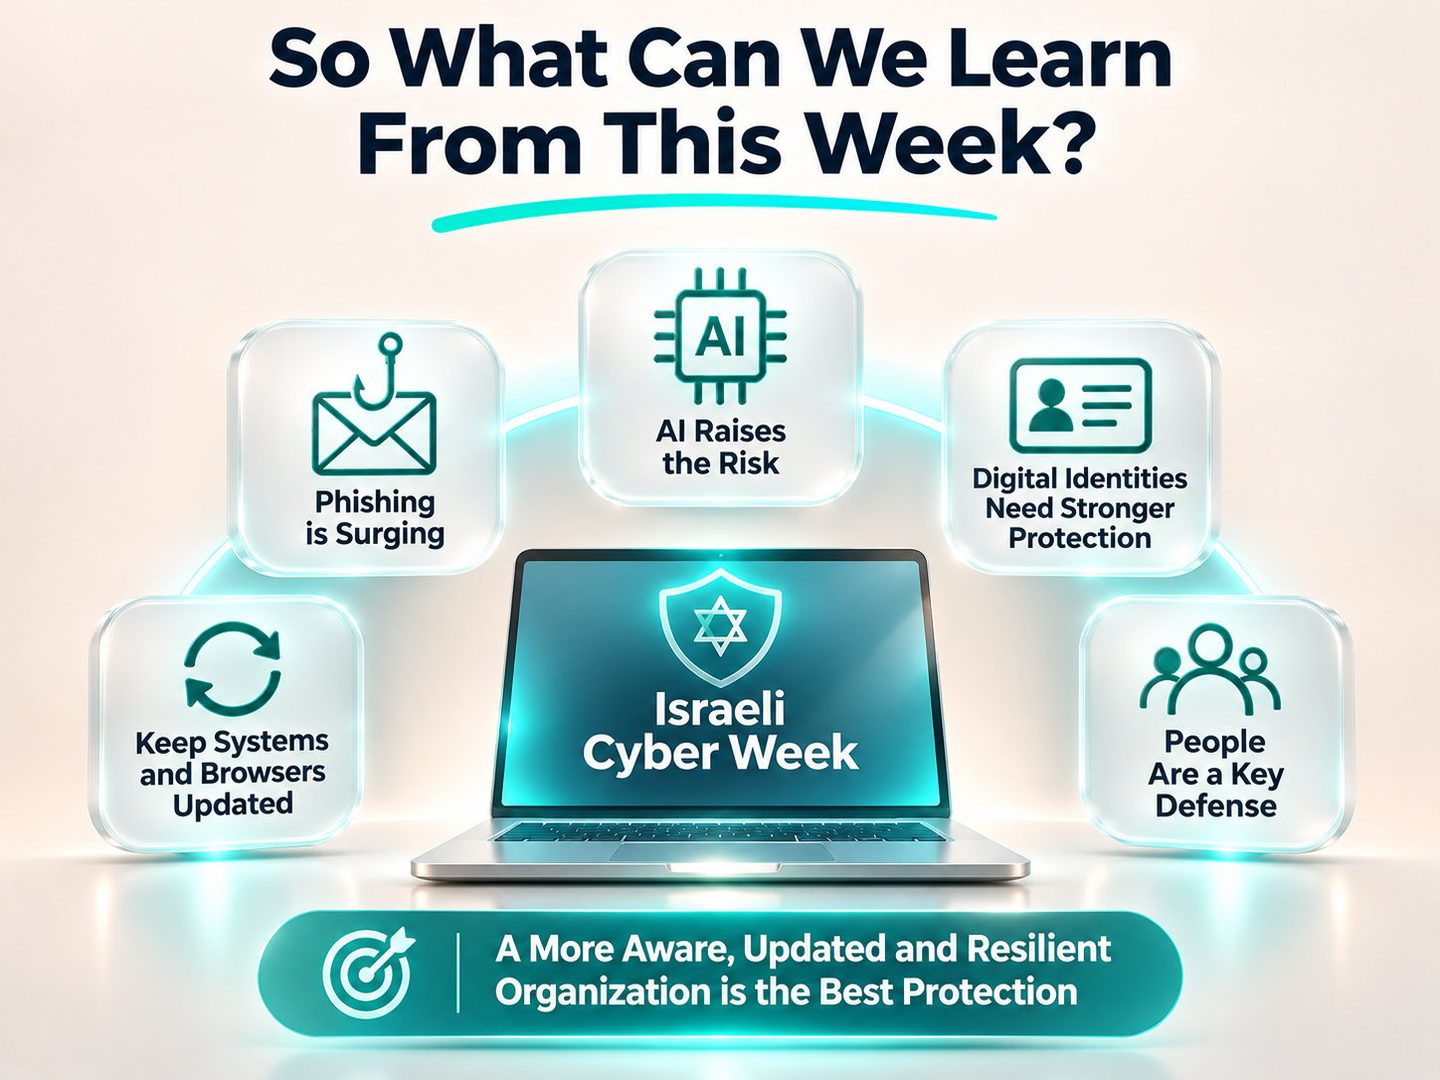
אז מה אפשר ללמוד מהשבוע הזה?
כשמסתכלים על כל החדשות יחד, קשה להתעלם מהעובדה שעולם הסייבר משתנה בכמה כיוונים במקביל אבל הגורם האנושי נשאר במרכז.
התוקפים מאמצים בינה מלאכותית כדי לפעול מהר יותר, מתקפות התחזות הופכות אישיות ומשכנעות יותר, והרשויות באירופה ובישראל מנסות לבנות מסגרות הגנה שמתאימות למציאות החדשה. במקביל, המתקפה בצרפת מזכירה לנו שפגיעה דיגיטלית עלולה לגרום גם לנזק תפעולי ופיזי.
אבל יש עוד מסקנה שעולה מכל האירועים האלה. גם ההגנה הטכנולוגית המתקדמת ביותר אינה יכולה לעמוד לבדה.
היא תלויה באנשים שמבינים כיצד לפעול, במנהלים שמקבלים החלטות, במדיניות שמתאימה למציאות ובארגון שמכיר את הסיכונים שלו ויודע להתמודד איתם.
באינפוגארד אנחנו מאמינים שזו הדרך ליצור סביבה ארגונית בטוחה יותר.
לא באמצעות עוד מסמך מדיניות שנשאר בתיקייה, ולא באמצעות הדרכה חד פעמית שמסתיימת במצגת, אלא בעבודה מתמשכת שמשלבת ניהול סיכונים, הגנת פרטיות, בדיקות אבטחה, תרגול עובדים והיערכות לאירועי אמת.
כשמנהלים את הסיכון האנושי כחלק מתוכנית אבטחת המידע, אפשר לזהות היכן נדרשת הדרכה, היכן חשוב לשפר תהליך ואילו אוכלוסיות בארגון זקוקות להגנה נוספת.
כשמחזקים את הגורם האנושי, לא רק מצמצמים טעויות. משפרים גם את היכולת לזהות פעילות חריגה, לדווח במהירות ולמנוע מאירוע קטן להפוך למשבר משמעותי.
ובעולם שבו מתקפה יכולה להתקדם בתוך דקות, אלה כבר לא פעולות שאפשר לדחות למועד הביקורת הבאה.
האירועים של השבוע האחרון ממחישים היטב שהמטרה אינה רק להגן מפני מתקפת הסייבר הבאה, אלא לבנות ארגון שמסוגל להמשיך לעבוד, לשמור על המידע ועל אמון הלקוחות, ולהתמודד גם עם האיומים שעדיין לא הכרנו.
זה, בסופו של דבר, ההבדל בין אבטחת מידע כמשימה טכנית לבין חוסן ארגוני אמיתי.
מקורות המידע מרכזיים
- מערך הסייבר הלאומי בישראל, אזהרת אבטחה למערכות קירור ובקרה תעשייתיות, 2 בנובמבר 2026.
- סוכנות הסייבר הצרפתית (ANSSI), הודעה רשמית על מתקפות סייבר המיוחסות לאיראן ופגיעה במערכות קירור, 9 בנובמבר 2026.
- סוכנות הסייבר של האיחוד האירופי (ENISA), הודעה משותפת בנושא מתקפות על מערכות קירור ברחבי אירופה, 4 בנובמבר 2026.
- Microsoft Threat Intelligence, מחקר על מגמות פישינג, התחזות ואיומי דוא"ל ברבעון השלישי של 2026, פורסם ב-5 בנובמבר 2026.
- Apple Security Updates, פרסום עדכוני אבטחה ותיקוני חולשות במכשירי iPhone ומוצרי Apple נוספים, 9 בנובמבר 2026.
אינפוגארד, מקבוצת עידור, מלווה ארגונים בתחומי אבטחת מידע, ניהול סיכוני סייבר, פרטיות, רגולציה, סקרי סיכונים, הדרכות עובדים ובניית מוכנות ארגונית. אנו משלבים ניסיון מקצועי, הבנה של הצרכים העסקיים וגישה מעשית שמסייעת לארגונים להתמודד עם איומים משתנים ולפעול בסביבה בטוחה יותר.
המידע המוצג במאמר זה נועד למטרות מידע והעשרה בלבד ואינו מהווה ייעוץ מקצועי, רגולטורי, משפטי או טכנולוגי.
באינפוגארד מאמינים כי כל ארגון נדרש לבחון את צרכיו, הסיכונים והדרישות החלות עליו באמצעות אנשי מקצוע מתאימים על מנת להכין תוכנית הרלוונטית בדיוק לארגון ולחברה.
ואנחנו נשמח לעזור.
המאמר נכתב בשיתוף מומחי אבטחת המידע והסייבר של Infoguard מקבוצת IDOR, ונערך על ידי רועי קיש, חובב פרטיות, אבטחת מידע, סייבר ומנהל שיווק בקבוצת חברות עידור (Messagenet, Infoguard, Idornext).