

CISA: הגוף האמריקאי שכל CISO כדאי שיכיר

כאשר מתפרסמת חולשת אבטחה חדשה, ארגונים צריכים לדעת לא רק עד כמה היא חמורה — אלא האם היא באמת רלוונטית ודחופה עבורם. CISA הפכה לאחד המקורות המרכזיים בעולם להתרעות, חולשות מנוצלות, הנחיות אבטחה ותיעדוף סיכוני סייבר. גם כאשר הנחיותיה אינן מחייבות חברה בישראל, הן יכולות לספק ל-CISO ולצוותי IT נקודת ייחוס חשובה לקבלת החלטות.
Audit Readiness: איך להתכונן לביקורת בלי להתחיל לאסוף מסמכים ברגע האחרון

כמעט בכל ארגון מגיע הרגע שבו צריך להוכיח שהמדיניות, הנהלים ובקרות אבטחת המידע אכן מיושמים בפועל.
הבעיה מתחילה כאשר רק עם קבלת ההודעה על הביקורת מתחילים לחפש דוחות, אישורים, צילומי מסך ומסמכים שנוצרו חודשים קודם לכן.
Audit Readiness הופך את התהליך הזה ממבצע נקודתי למנגנון שוטף שמאפשר לארגון לדעת מראש מה נדרש, מה כבר קיים ומה עדיין חסר.
לא מספיקים רק מדיניות, נהלים ו"ציות": הארגון צריך הוכחות – Show Us Evidence

ארגונים משקיעים במדיניות, נהלים, בקרות ופתרונות אבטחת מידע, אבל ברגע האמת עולה שאלה אחרת: האם ניתן להוכיח שהם באמת מיושמים?
Evidence הוא החיבור שבין מה שהארגון התחייב לעשות לבין מה שבוצע בפועל, תועד ונבדק.
עבור הנהלה ומנהלי IT, מדובר לא רק בדרישת ביקורת אלא בכלי שמחזק שליטה, אחריות ויכולת להציג ציות בצורה אמינה.
ניהול הגנת הפרטיות בארגון – מה זה כולל ומי אחראי על המידע האישי?
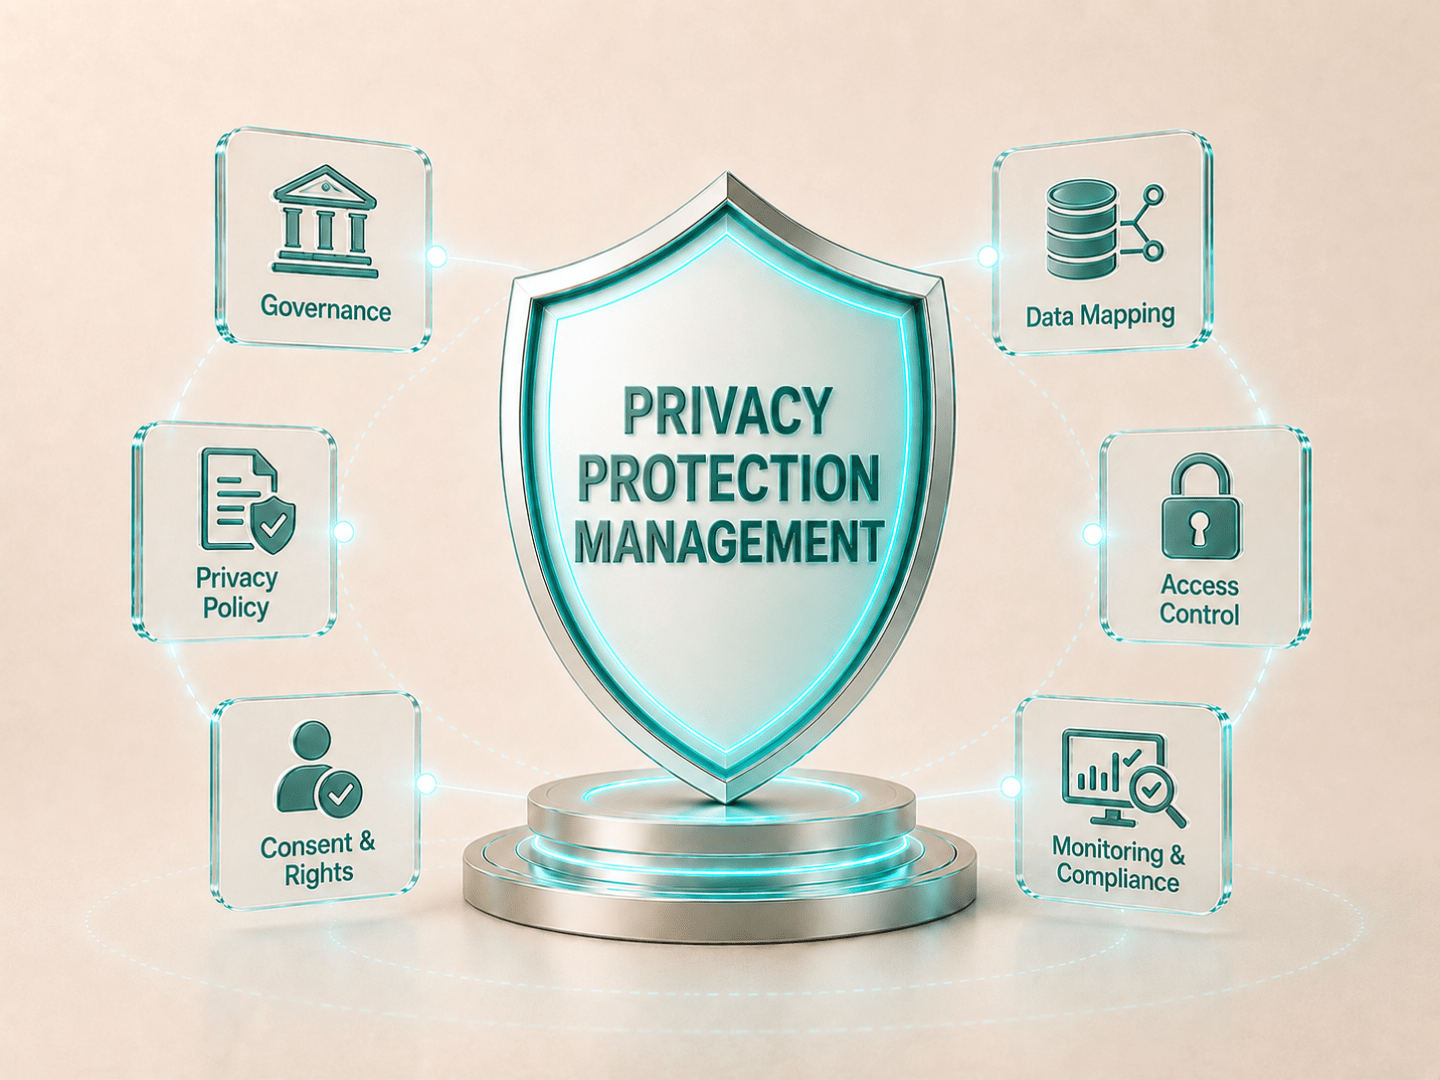
ניהול הגנת הפרטיות אינו מסתכם במדיניות פרטיות באתר או ב־Cookie Banner.
ארגון צריך לדעת איזה מידע אישי הוא אוסף, מדוע, היכן הוא נשמר, מי מקבל גישה אליו, עם אילו ספקים הוא משותף ומתי יש למחוק אותו.
ניהול פרטיות הופך את הדרישות המשפטיות לתהליכים, אחריות ובקרות שניתן ליישם ולהוכיח בפועל.
ניהול אבטחת מידע בארגון – איך מנהלים את התחום נכון ומצמצמים סיכונים?
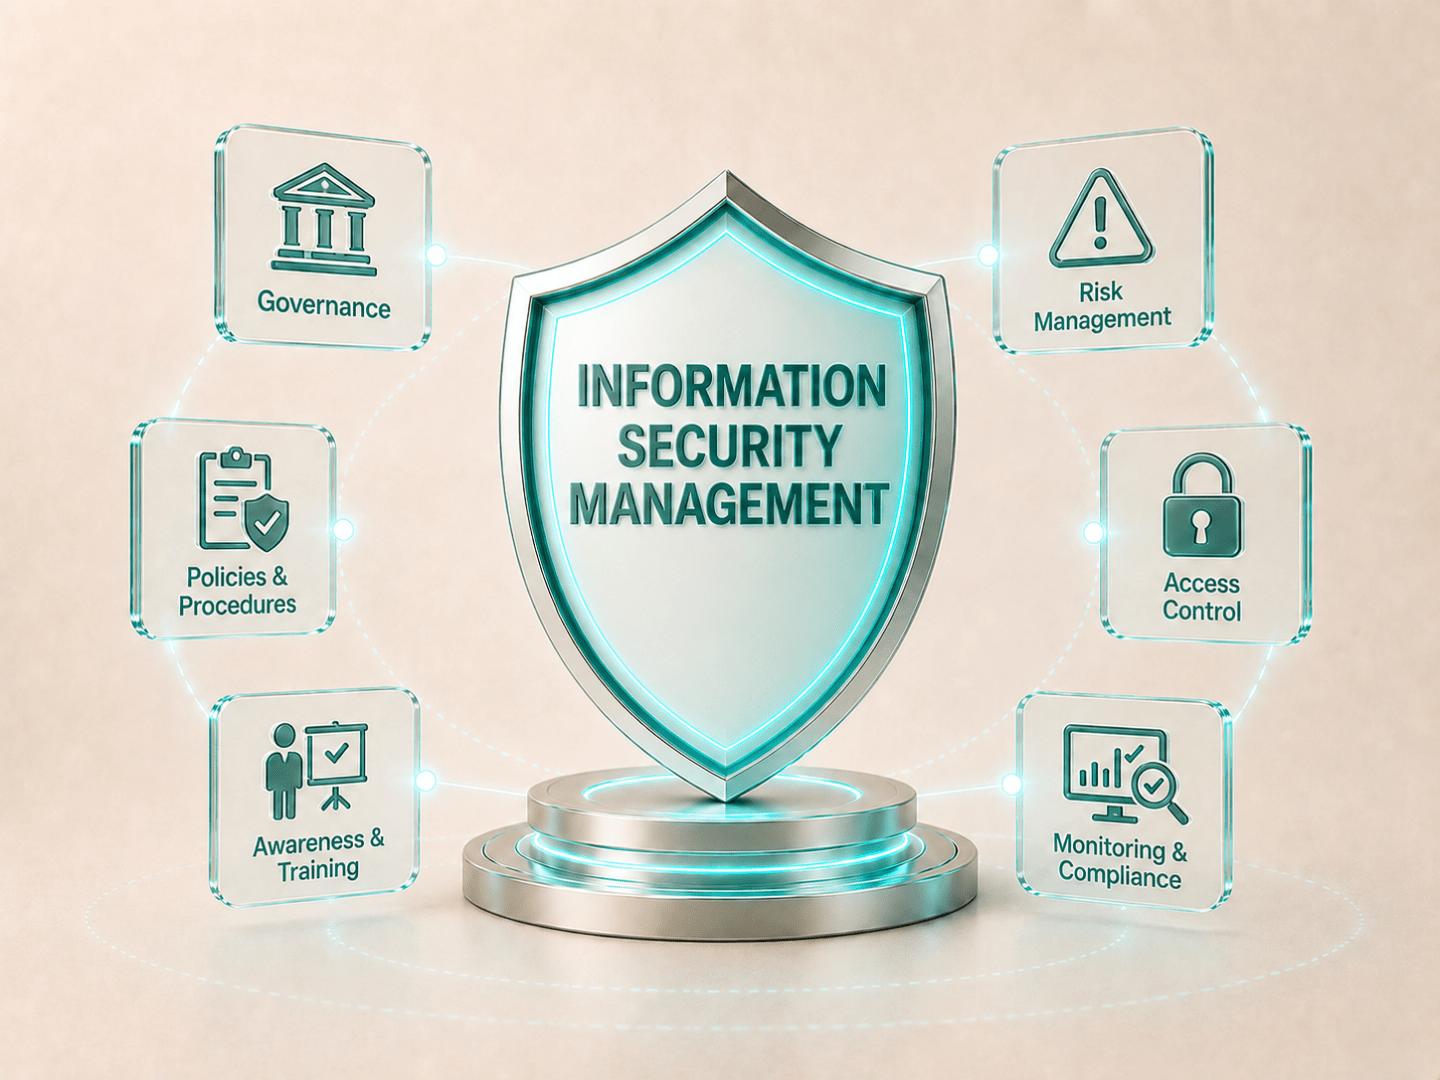
ניהול אבטחת מידע בארגון אינו מסתכם ברכישת Firewall, מערכת EDR או שירות SOC.
מדובר בתהליך ניהולי מתמשך שמחבר בין מידע, אנשים, מערכות, ספקים, סיכונים, רגולציה והמשכיות עסקית.
כדי שההגנה תהיה אפקטיבית, נדרש גורם שמחזיק את התמונה המלאה ומתרגם סיכון לתוכנית עבודה, בקרות ומדידה.
CISA משנה את כללי התיעדוף: מה ארגונים יכולים ללמוד מ-BOD 26-04

ארגונים מתמודדים כיום עם כמות חולשות ועדכוני אבטחה שלא מאפשרת להתייחס לכל ממצא באותה רמת דחיפות. BOD 26-04 של CISA מציעה מודל שמבקש לתעדף את העבודה לפי הסיכון בפועל ולא רק לפי ציון חומרה טכני. עבור CIO, CISO וצוותי IT, מדובר בשינוי תפיסה חשוב בדרך שבה מחברים בין חולשות, נכסים, חשיפה והשפעה עסקית.
GRC שכבת הבסיס של הגנת הסייבר ב-2026
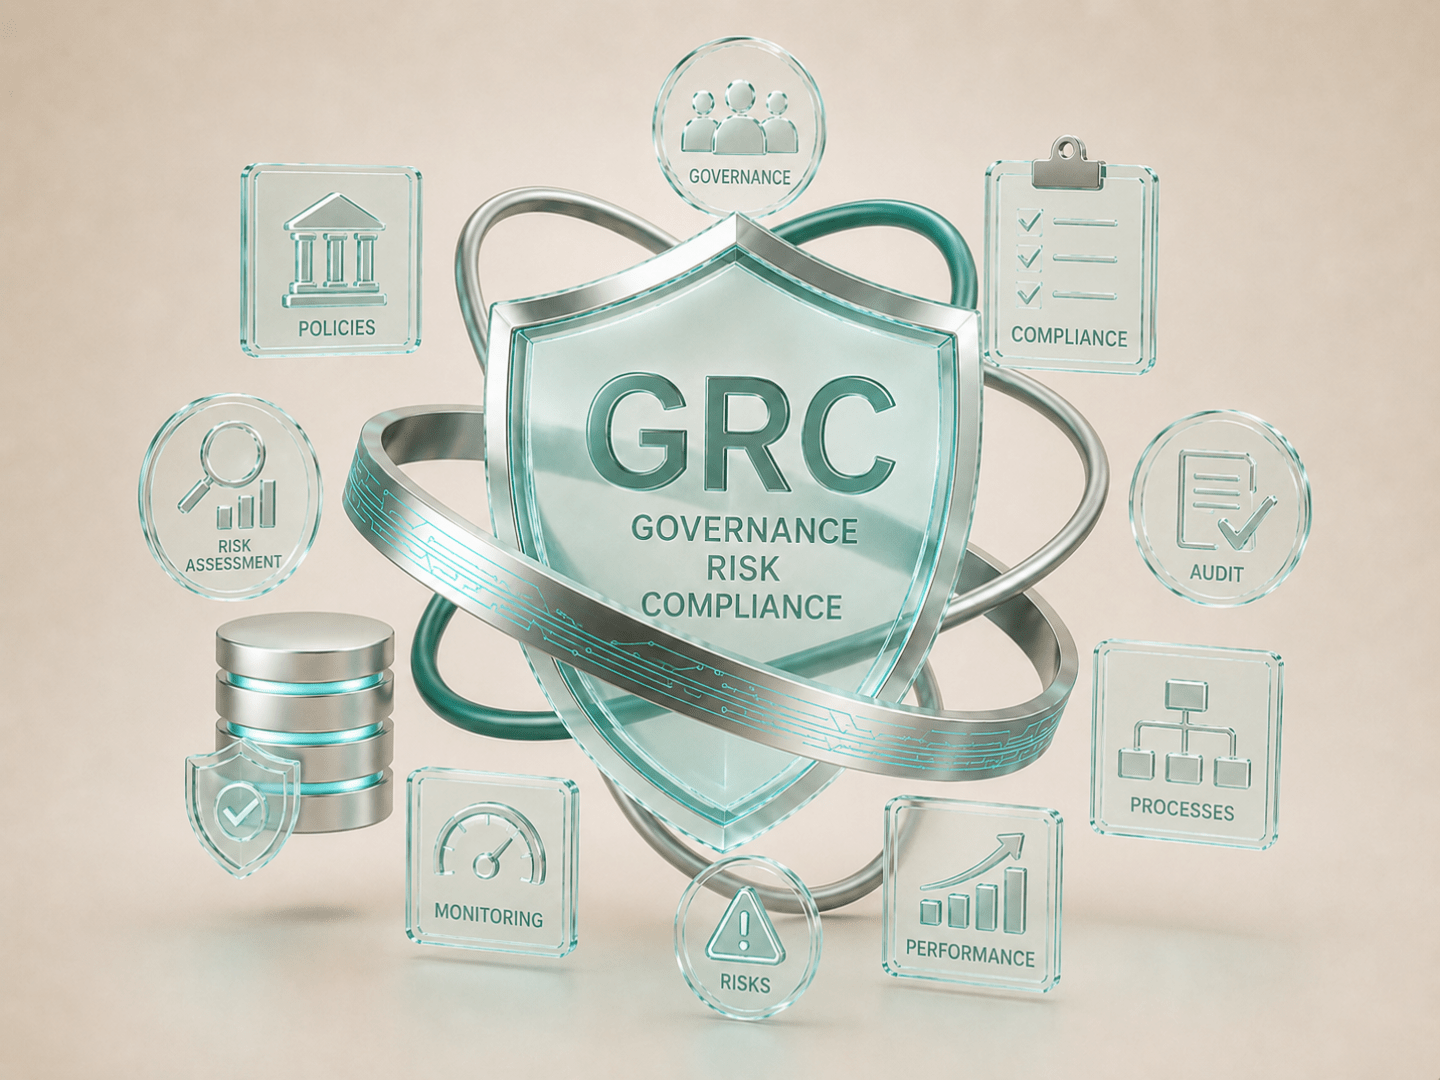
שנת 2026 מחדדת אמת ארגונית פשוטה: אבטחת מידע אינה נמדדת רק במספר הכלים שהוטמעו, אלא ביכולת להבין סיכון, לקבוע אחריות ולתעדף פעולות.
GRC – Governance, Risk & Compliance הוא המנגנון שמחבר בין מערכות ההגנה לבין היעדים העסקיים, דרישות הרגולציה והחלטות ההנהלה.
לכן, ארגון שאין לו מסגרת GRC פעילה אולי מפעיל אבטחה, אבל לא בהכרח מנהל אותה.
בלוג אורח – הטמעת AI בארגון ולצמצם את סיכון המידע: מדריך אבטחה ל-2026 – אדיר נוריאל

השימוש בכלי AI כבר נכנס לארגונים, לעיתים עוד לפני שה-IT ואבטחת המידע הספיקו להגדיר עבורו כללים.
חסימה גורפת אינה בהכרח הפתרון, אבל גם שימוש חופשי עלול לחשוף מידע עסקי ואישי ולהגדיל את סיכוני הפרטיות.
במאמר האורח מסביר אדיר נוריאל כיצד לבנות הטמעת AI מבוקרת שמאפשרת חדשנות בלי לוותר על Governance ואבטחת מידע.
Privacy by Design: פרטיות לא מתקנים בסוף – מתכננים אותה מההתחלה
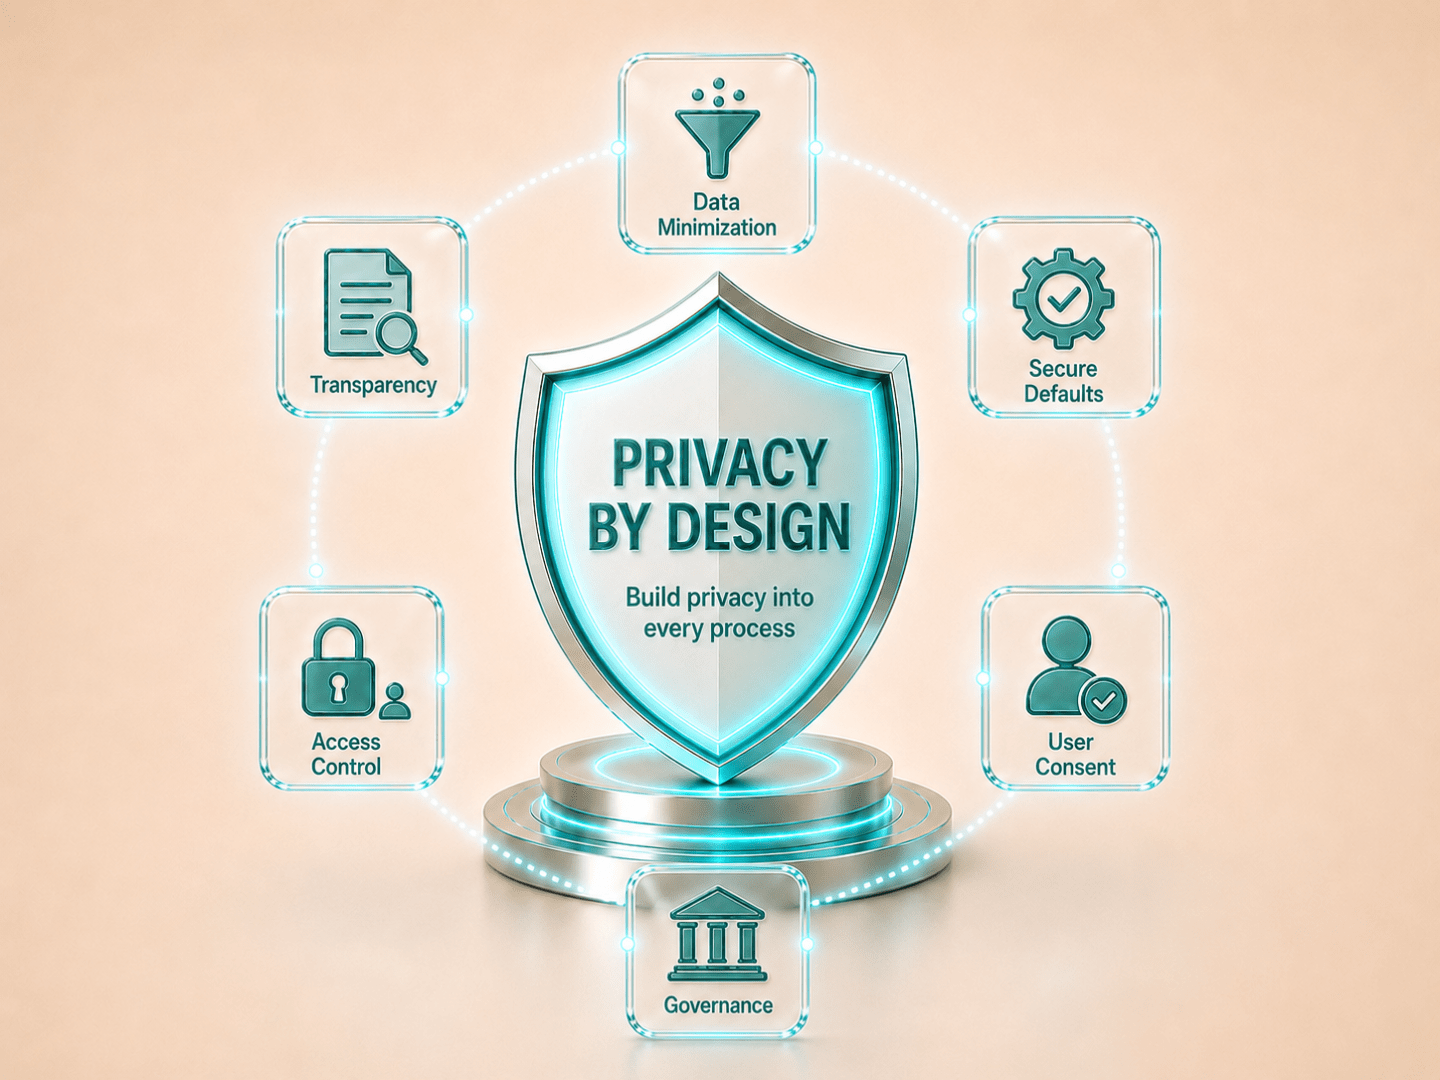
מה קורה כששאלות הפרטיות נשאלות רק רגע לפני שמערכת עולה לאוויר? בדרך כלל מתחיל מרוץ של תיקונים, הרשאות, נוסחים ומסמכים. Privacy by Design מציע גישה אחרת: לבנות פרטיות לתוך המערכת כבר מההתחלה ולנהל אותה לאורך כל מחזור החיים.
Website Browser Risks – אתגרי סייבר, הגנה על הפרטיות ואבטחת מידע בדפדפני אינטרנט.

הדפדפן הוא כיום אחת מנקודות הגישה המרכזיות למערכות SaaS, מידע ארגוני וזהויות משתמשים.
דפדפן לא מעודכן, תוספים בעלי הרשאות רחבות, סנכרון לא מבוקר ו־Sessions פתוחים יכולים ליצור חשיפה משמעותית.
המאמר מסביר כיצד לנהל אבטחת דפדפנים כחלק ממערך הסייבר והפרטיות הארגוני.