
אתגר הסייבר של ענף ראיית החשבון: מידע רגיש, משרדים קטנים וסיכוני סייבר גדולים
משרדי רואי חשבון, יועצי מס ומחלקות כספים מחזיקים חלק מהמידע הרגיש ביותר של לקוחות וארגונים. דווקא בתחום שבו סודיות ואמון הם הבסיס לפעילות העסקית, אבטחת מידע לא תמיד מקבלת את תשומת הלב הראויה. אירועי הסייבר האחרונים בפירמות החשבונאות הגדולות בעולם, לצד ממצאי אכיפה בישראל, מחייבים לדעתי חשיבה מחודשת על ניהול הסיכונים בענף.
המידע הכי רגיש נמצא לפעמים במשרד הכי קטן
כאשר מדברים על מתקפות סייבר, נוטים לחשוב על בנקים, חברות ביטוח, בתי חולים וארגונים גדולים. אלה גופים שמנהלים מידע רגיש, פועלים בסביבות רגולטוריות מורכבות ומשקיעים משאבים משמעותיים באבטחת מידע.
אבל יש תחום נוסף שלדעתי לא זוכה למספיק תשומת לב בדיון הזה:
משרדי רואי חשבון, יועצי מס, מנהלי חשבונות ומחלקות כספים.
תחשבו לרגע על המידע שנמצא אצל רואה החשבון שלכם: דוחות כספיים, נתוני הכנסות והוצאות, פרטי חשבונות בנק, תלושי שכר, מספרי זהות, מידע על עובדים, רשימות ספקים, החזרי מס, מידע על השקעות ולעיתים גם מידע אישי ומשפחתי.
בחלק מהמקרים מדובר במידע של עשרות ומאות לקוחות שונים, המרוכז אצל גורם מקצועי אחד.
דליפה של מידע כזה עלולה לפגוע לא רק בפרטיות של בעלי המידע, אלא גם לחשוף פעילות עסקית, סודות מסחריים, מצב פיננסי ופרטים שיכולים לשמש להונאות ולהתחזות.
וכאן מתחילה הבעיה.
כשהמידע רגיש, אבל המשאבים מוגבלים
ענף ראיית החשבון אינו מורכב רק מפירמות בינלאומיות גדולות. חלק משמעותי מהפעילות מתנהל גם במשרדים קטנים ובינוניים, אצל יועצי מס עצמאיים ובמחלקות הנהלת חשבונות עם צוותים מצומצמים.
אלה עסקים שמנהלים מידע ברמת רגישות גבוהה, אך לא תמיד מחזיקים בתקציבים, בטכנולוגיות או בכוח האדם שמאפיינים ארגון פיננסי גדול.
במשרדים רבים, ה-IT מטופל באמצעות ספק חיצוני, האחריות על אבטחת המידע אינה מוגדרת כתפקיד נפרד, והעבודה היומיומית מתמקדת באופן טבעי בדוחות, בתשלומים, בדיווחים לרשויות ובמתן שירות ללקוחות.
מבחינתי, הבעיה אינה בהכרח היעדר טכנולוגיה. לעיתים היא מתחילה דווקא בהיעדר ניהול מסודר של הסיכון.
אפשר למצוא ארגון שמשקיע במערכות הנהלת חשבונות מתקדמות ובשירותי ענן, אך עדיין לא ערך סקר סיכונים, לא בדק את הרשאות הגישה של העובדים, לא בחן את רמת האבטחה של ספקי התוכנה שלו ולא קיים הדרכות מודעות לסייבר באופן שוטף.
הפער הזה, בין ערכו ורגישותו של המידע לבין רמת הבקרות שמגנות עליו, הוא בעיניי אחד האתגרים המרכזיים של הענף.
חשוב לומר: אין פירוש הדבר שכל משרד קטן מוגן פחות ממשרד גדול. ישנם משרדים קטנים שמקפידים מאוד על אבטחת מידע. אבל דווקא כאשר המשאבים מוגבלים, נדרש תיעדוף נכון של הסיכונים ולא הסתמכות על ההנחה ש"אנחנו קטנים מדי מכדי להיות מטרה".
גם הפירמות הגדולות כבר התמודדו עם האירועים האלה
אירועים מהתקופה האחרונה ממחישים שהסיכון אינו תיאורטי ואינו מוגבל לגודל מסוים של ארגון.
PwC: אירוע סייבר אצל ספק הדרכה חיצוני
באוקטובר 2026 אישרה PwC, לפי דיווח רויטרס, כי אירוע סייבר התרחש אצל ספק חיצוני שאחסן רשומות הדרכה של עובדי הפירמה.
קבוצת הסחיטה Everest טענה כי גנבה 590 ג'יגה של מידע הקשור לפירמה, אך טענה זו לא אומתה. PwC הבהירה כי האתר שנפגע אינו מכיל מידע של לקוחות, מידע אישי רגיש או מידע פיננסי, וכי האירוע אינו משפיע על הרשת או על פעילותה.
דווקא ההבחנה הזאת חשובה: האירוע אינו מוכיח שנחשף מידע פיננסי, אבל הוא ממחיש כיצד סיכון סייבר יכול להתממש בסביבה של ספק חיצוני, גם כאשר המערכות המרכזיות של הארגון לא נפגעו.
EY: מידע הקשור ללקוחות נחשף דרך מערכת תמיכה חיצונית
מקרה נוסף התרחש ב-EY במהלך מרץ ואפריל 2026. לפי הודעת החברה שהוגשה לרשויות בקליפורניה, גורם בלתי מורשה ניגש למערכת חיצונית לניהול קריאות תמיכה טכנולוגית, ששימשה בין היתר צוותים המטפלים בשירותי מס.
מסמכי לקוחות, שחלקם הכילו מידע הקשור לדיווחי מס ומידע פיננסי, הורדו מהמערכת במהלך האירוע.
המקרה הזה מחדד נקודה חשובה: גם מערכת שמטרתה לסייע לעובדים או לתמוך בפעילות הארגון עלולה להכיל מידע רגיש שלא תמיד חושבים עליו בזמן הערכת סיכונים.
וגם בישראל: מקרה של משרד רואי חשבון
בינואר 2026 פרסמה הרשות להגנת הפרטיות ממצאי פיקוח בעקבות פריצה שהתרחשה באוגוסט 2023 למערכות המידע של משרד רואי החשבון ברודי ושות'.
הרשות קבעה כי במועד האירוע המשרד לא עמד בשורה של חובות אבטחת מידע לפי תקנות הגנת הפרטיות, בתחומים ובהם ניהול הרשאות, בקרות אבטחה והיבטים נוספים של אבטחת מערכות ומאגרי מידע.
מדובר בדוגמה מקומית שממחישה מדוע אבטחת מידע אינה עניין ששמור רק למוסדות פיננסיים גדולים.
שלושת המקרים שונים זה מזה, ולא נכון להסיק מהם שכל משרדי רואי החשבון סובלים מאותן חולשות. אבל הם מדגישים את הצורך לבחון את אבטחת המידע בכל שכבות הפעילות: מערכות פנימיות, עובדים, נהלים וספקים חיצוניים.
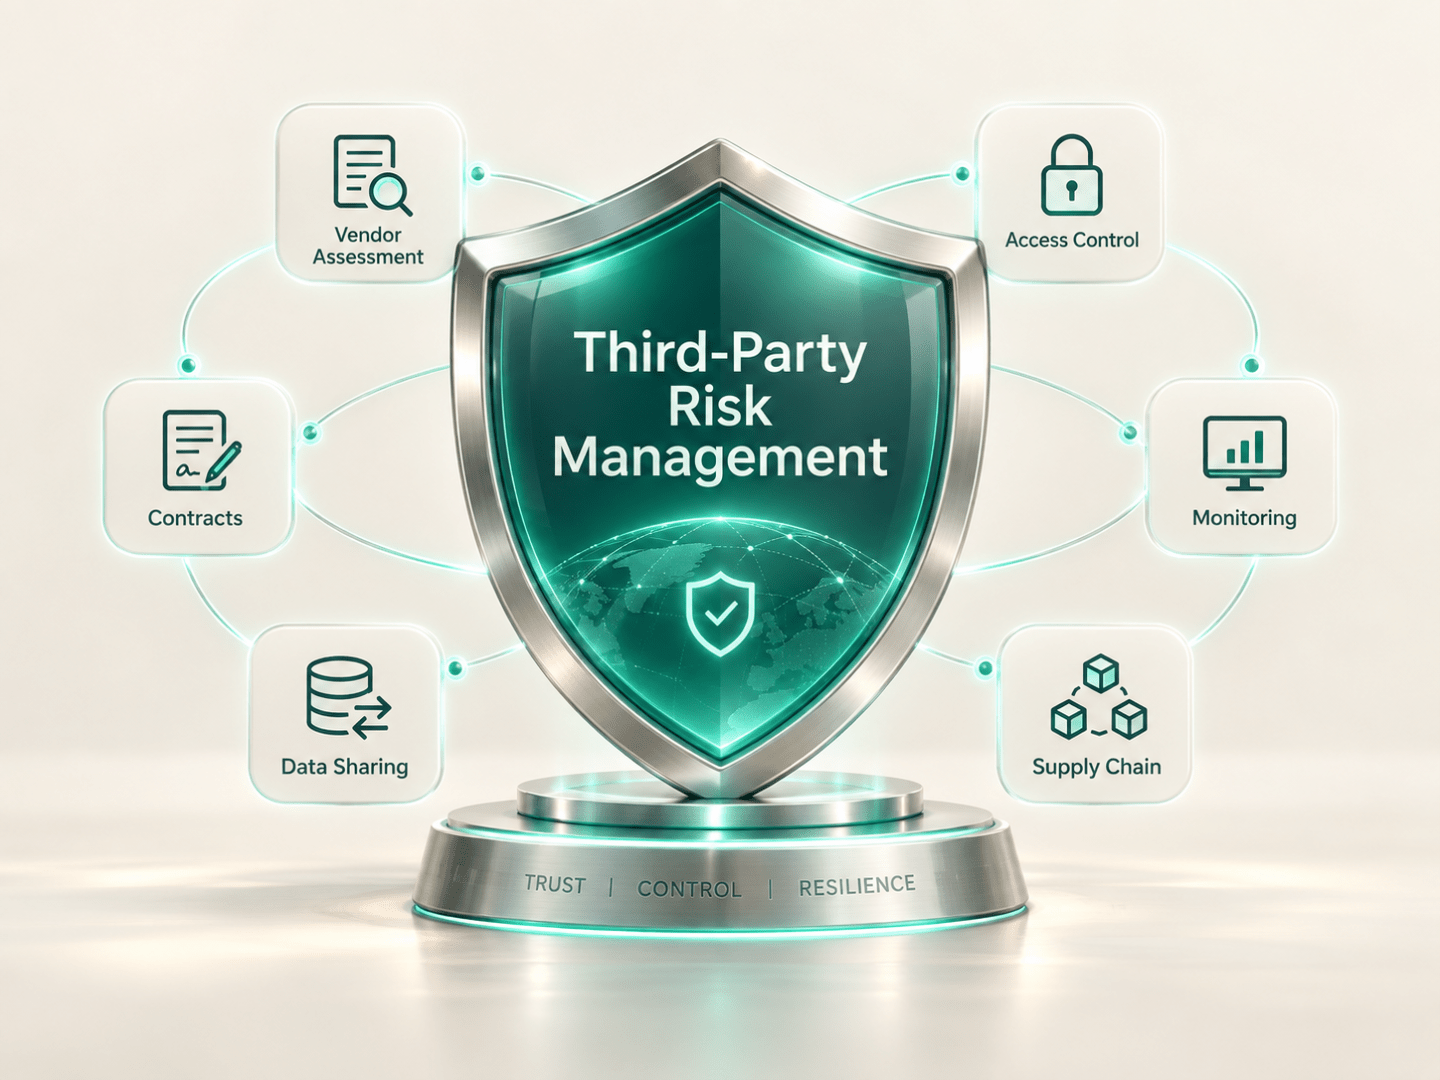
הספק החיצוני הוא חלק ממערך הסיכון שלכם
אם יש לקח מרכזי שאני לוקח מאירוע PwC ומאירועים דומים, הוא שארגונים חייבים להתייחס ברצינות רבה יותר לנושא ניהול סיכוני צד שלישי – Third-Party Risk Management.
משרד רואי חשבון ממוצע עשוי להסתמך על תוכנות הנהלת חשבונות, מערכות שכר, פתרונות ענן, שירותי גיבוי, מערכות חתימה דיגיטלית, שירותי תמיכה וספקי IT חיצוניים.
כל אחד מהשירותים האלה עשוי לקבל גישה למידע או למערכות הארגון.
אבל מי בודק כיצד הספקים שומרים על המידע? מי מוודא שהרשאות הגישה מוגבלות לצורך העסקי? האם קיימות דרישות אבטחה בהסכמי ההתקשרות? מה קורה כאשר מתרחש אירוע אבטחה אצל הספק?
העברת המידע לספק אינה מעבירה אליו באופן אוטומטי את מלוא האחריות של הארגון.
בישראל, תקנה 15 לתקנות הגנת הפרטיות (אבטחת מידע) מתייחסת להתקשרויות מסוימות עם גורמים חיצוניים בעלי גישה למאגרי מידע, ודורשת בחינת סיכונים, הסדרת היבטי אבטחה ופיקוח בהתאם לתחולת התקנה.
לכן, מבחינתי, סקר סיכוני ספקים אינו עוד מסמך בירוקרטי. הוא כלי ניהולי שנועד לענות על שאלה פשוטה: האם אנחנו יודעים מה קורה למידע שלנו אחרי שהוא יוצא מגבולות הארגון?
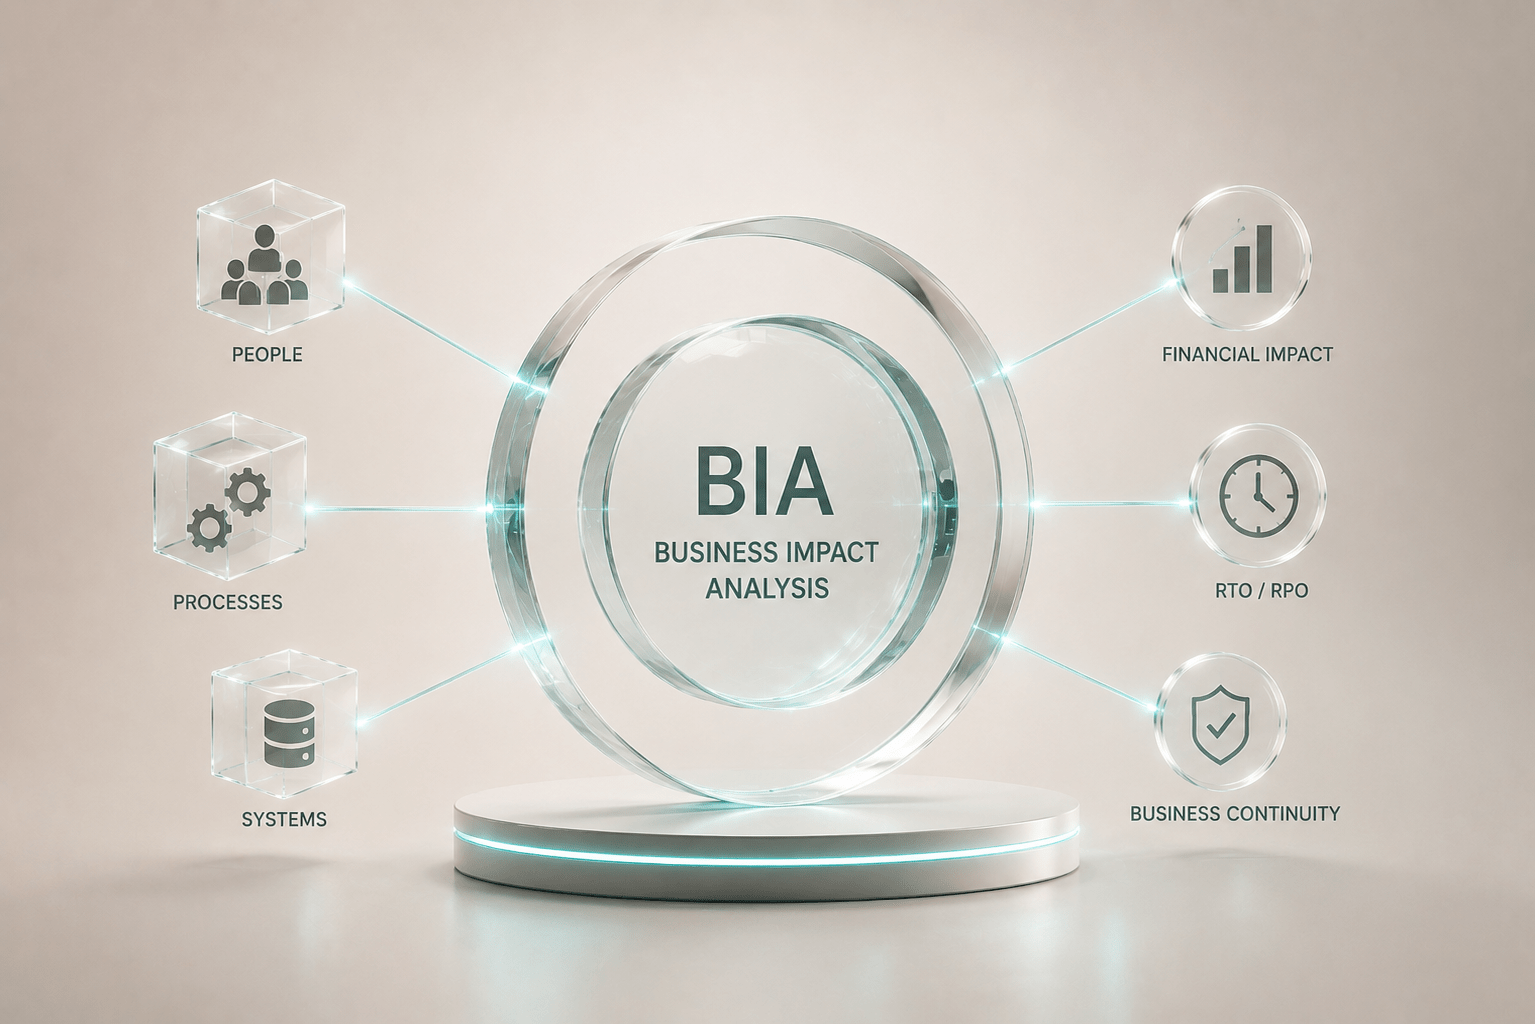
הנזק אינו מסתיים בשחזור המערכות
אחת הטעויות בדיון על סייבר היא ההתמקדות בנזק הטכנולוגי בלבד.
כאשר משרד רואי חשבון נפגע מאירוע אבטחת מידע, הנזק האפשרי רחב בהרבה: השבתת העבודה בעונת דיווחים, קושי בגישה למסמכים, עלויות טיפול והתאוששות, חשיפה לתביעות ולהליכי אכיפה, ובעיקר פגיעה באמון הלקוחות.
בעולם ראיית החשבון, האמון הוא לא רק ערך שיווקי. הוא חלק מהבסיס שעליו נשענת מערכת היחסים העסקית.
לקוח שמוסר לרואה החשבון שלו מידע על הכנסותיו, התחייבויותיו, עובדיו או מצבו הפיננסי מצפה שהמידע יישאר חסוי ומוגן.
לכן, אירוע סייבר משמעותי עלול להפוך במהירות ממשבר טכנולוגי למשבר עסקי ותדמיתי.
וגם הרגולציה בישראל מבהירה שהנושא אינו מסתיים בהגנה טכנולוגית.
באוקטובר 2026 הודיעה הרשות להגנת הפרטיות על הטלת עיצום כספי של 256 אלף שקלים על מנורה מבטחים ביטוח. זאת בעקבות איחור של יותר משבועיים בדיווח על אירוע שבו סוכן ביטוח קיבל בשגגה גישה למידע אישי של 138 מבוטחים, לרבות נתוני שכר ומידע פיננסי.
חשוב להדגיש: העיצום הוטל בשל הפרת חובת הדיווח המיידי על אירוע אבטחה חמור, ולא מעצם התרחשותה של מתקפת סייבר.
זהו אינו מקרה של משרד רואי חשבון, אבל הלקח ממנו רלוונטי מאוד לכל גוף פיננסי או מקצועי שמחזיק במידע אישי: אבטחת מידע דורשת גם נהלים, חלוקת אחריות, הבנת דרישות הדין והיערכות לטיפול באירועים.
פרטיות המידע: אחריות מקצועית שכבר אי אפשר להתעלם ממנה
כשמשרד רואי חשבון או יועץ מס מחזיק תלושי שכר, נתוני מס, פרטי חשבונות בנק ומידע על מצבם הכלכלי של לקוחותיו, הוא מחזיק הרבה יותר ממסמכים פיננסיים, הוא מחזיק במידע אישי ורגיש. חוק הגנת הפרטיות, ובמיוחד תיקון 13 שנכנס לתוקף באוגוסט 2025, מחדדים את גודל האחריות הזו. התיקון הרחיב את הגדרת המידע האישי, הגדיר בין היתר נתוני שכר ופעילות פיננסית כמידע בעל רגישות מיוחדת, וחיזק משמעותית את סמכויות האכיפה והאפשרות להטלת עיצומים כספיים. לדעתי, עבור משרדי רואי חשבון, יועצי מס ומחלקות כספים, המשמעות ברורה: כבר לא מספיק להבטיח ללקוח סודיות. צריך לדעת היכן המידע שלו נשמר, מי רשאי לגשת אליו, אילו ספקים חיצוניים מעבדים אותו והאם קיימות בקרות ונהלים מתאימים להגנתו. שמירה על פרטיות היא לא רק חובה חוקית, אלא חלק בלתי נפרד מהאמון המקצועי שעליו מבוסס הענף.
מידע נוסף על חוק הגנת הפרטיות
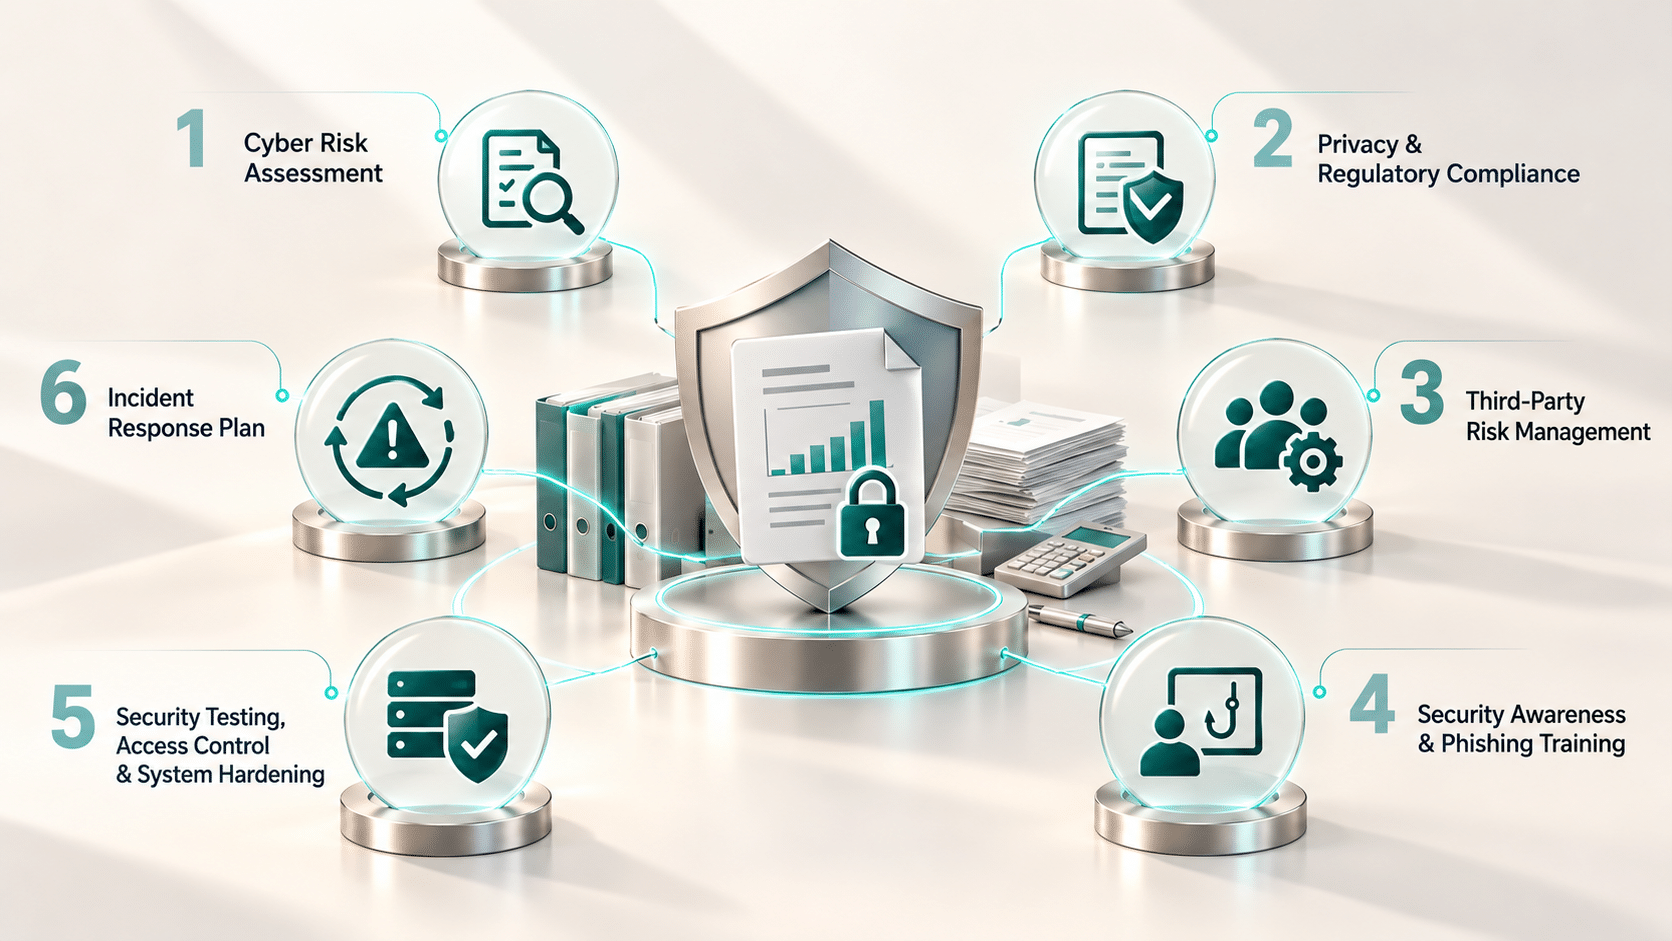
אז מה צריכים לעשות משרדי רואי חשבון, יועצי מס ומחלקות כספים?
לדעתי, הצעד הראשון הוא להפסיק להתייחס לאבטחת מידע כאל הוצאה טכנולוגית נקודתית ולהתחיל לנהל אותה כסיכון עסקי מתמשך.
לא כל משרד צריך מערך אבטחה של בנק גדול. אבל כל משרד צריך להבין אילו סיכונים קיימים אצלו, מה עלול להיפגע, ומה נדרש כדי לצמצם את החשיפה בהתאם לגודלו, לאופי פעילותו ולרגישות המידע.
יש כמה צעדים מעשיים שכדאי להתחיל מהם:
1. סקר סיכוני סייבר ואבטחת מידע
לבחון את המערכות שבהן נשמרים דוחות כספיים, נתוני שכר, מסמכי לקוחות ופרטי חשבונות בנק. לזהות סיכונים, להעריך את השפעתם על הפעילות העסקית ולבנות תוכנית עבודה לפי סדרי עדיפויות.
מידע נוסף על סקר סיכונים
2. סקר פערים ובדיקת עמידה בדרישות פרטיות ורגולציה
לבדוק אילו חובות חלות על המשרד לפי חוק הגנת הפרטיות ותקנות אבטחת המידע, והאם הנהלים, הבקרות, תיעוד הפעילות וניהול מאגרי המידע תואמים את הדרישות. יש להביא בחשבון גם את תיקון 13 לחוק הגנת הפרטיות, שנכנס לתוקף באוגוסט 2025.
מידע נוסף על סקר פערים
3. ניהול סיכוני ספקים חיצוניים
למפות את כל הספקים המחזיקים במידע או ניגשים למערכות המשרד, לבדוק את רמת האבטחה שלהם, להסדיר התחייבויות חוזיות רלוונטיות ולקיים בקרה תקופתית בהתאם לרמת הסיכון.
יש לשים דגש גם על הגבלת גישה, ניהול ספקי משנה, מחיקת מידע בסיום התקשרות וחובות דיווח במקרה של אירוע אבטחה.
מידע נוסף על סיכוני ספקים
4. הדרכות מודעות ותרגילי פישינג
עובדי כספים ורואי חשבון מתמודדים באופן שוטף עם חשבוניות, בקשות לתשלום, קבצים מצורפים, פרטי חשבונות בנק והתכתבויות עם ספקים ולקוחות.
זאת סביבה שמחייבת ערנות מיוחדת לניסיונות התחזות, בקשות לשינוי פרטי בנק, הוראות תשלום חריגות והודעות שמתחזות לגורמים מוכרים.
הדרכות מודעות ותרגילי פישינג מותאמים לתרחישים פיננסיים מאפשרים לבחון את מוכנות העובדים ולשפר את אופן ההתמודדות שלהם עם איומים.
מידע נוסף על הדרכת מודעות לאבטחת מידע ותירגולי פישינג לארגונים
5. בדיקות אבטחה, הרשאות והקשחת מערכות
חשוב לבדוק מי יכול לגשת לכל מערכת ולכל סוג מידע, לצמצם הרשאות מיותרות, להפעיל אימות רב-שלבי, לעדכן מערכות באופן שוטף ולוודא שקיימים גיבויים שניתן לשחזר.
בנוסף, כדאי לבצע סקירות אבטחה ובדיקות חוזק למערכות ולשירותים המרכזיים, בהתאם לרמת הסיכון.
6. נוהל לטיפול באירוע סייבר
מי אחראי להוביל את הטיפול? למי מדווחים? כיצד ממשיכים להפעיל את המשרד אם מערכת הנהלת החשבונות אינה זמינה? מתי נדרש לעדכן לקוחות או רגולטורים?
אלה שאלות שצריך לענות עליהן לפני האירוע, ולא במהלכו. כאשר חלה חובה לדווח מיידית על אירוע אבטחה חמור, אין להמתין להשלמת כל התחקיר לפני הדיווח הראשוני.
מידע נוסף על תגובה לאירוע סייבר ואבטחת מידע
אבטחת מידע היא כבר חלק מהאחריות המקצועית של רואי חשבון
אני מאמין שבשנים הקרובות נושא אבטחת המידע יהפוך לחלק משמעותי עוד יותר מהאופן שבו לקוחות בוחרים רואה חשבון, יועץ מס או ספק שירותים פיננסיים.
כפי שלקוחות מצפים לדיוק בדיווחים, לעמידה בלוחות זמנים ולשמירה על סודיות מקצועית, כך הם צריכים לצפות גם לניהול אחראי של המידע שהם מפקידים בידי אנשי המקצוע שלהם.
משרד קטן לא צריך בהכרח להשקיע כמו פירמת ענק. אבל הוא חייב להכיר את הסיכונים שלו, להגן על המידע בהתאם לרגישותו ולוודא שגם העובדים והספקים שלו פועלים לפי כללים ברורים.
בסופו של דבר, רואה חשבון טוב יודע לשמור על הכסף ועל האינטרסים של הלקוחות שלו.
בעידן הדיגיטלי, הוא חייב לדעת לשמור על המידע שלהם.
כיצד אינפוגארד יכולה לסייע?
אינפוגארד מלווה ארגונים, משרדים מקצועיים ומחלקות כספים בבניית מערכי אבטחת מידע, ניהול סיכוני סייבר ועמידה בדרישות פרטיות ורגולציה.
בין השירותים הרלוונטיים לענף:
- סקרי סיכונים וסקרי פערים באבטחת מידע.
- בחינת עמידה בדרישות חוק הגנת הפרטיות והתקנות.
- הערכת סיכוני ספקים וצדדים שלישיים.
- הדרכות מודעות לסייבר ותרגילי פישינג מותאמים לצוותי כספים.
- סקירות אבטחה, בחינת הרשאות והקשחת נהלים ומערכות.
- גיבוש נהלי אבטחת מידע והיערכות לתגובה לאירועי סייבר.
אבטחת מידע נכונה מתחילה בהבנת הסיכון ולא בהכרח ברכישת עוד מערכת.
באמצעות בחינה מקצועית של הסיכונים והפערים, ניתן לבנות תוכנית אבטחת מידע מעשית, המותאמת לגודל הארגון, לאופי הפעילות ולמידע שעליו נדרש להגן.
בעיניי, הגיע הזמן שענף ראיית החשבון יתייחס לאבטחת מידע באותה רצינות שבה הוא מתייחס לדיוק פיננסי, לעמידה ברגולציה ולשמירה על סודיות מקצועית. לא כל משרד זקוק לתקציב סייבר של פירמה בינלאומית, אבל כל משרד חייב להבין אילו נתונים נמצאים באחריותו, מי ניגש אליהם, עד כמה הם מוגנים ומה עלול לקרות במקרה של אירוע אבטחה. סקרי סיכונים, בחינת פערים, הדרכות עובדים ובקרה על ספקים אינם רק פעולות טכנולוגיות, אלא חלק מניהול עסקי אחראי ומהשמירה על אמון הלקוחות. בסופו של דבר, מי שמופקד על המידע הפיננסי הרגיש של לקוחותיו צריך לראות בהגנה עליו חלק בלתי נפרד מהשירות המקצועי שהוא מעניק.
דברו עם המומחים שלנו כאן לתת לכם ייעוץ – להשארת פרטים
מקורות
- Reuters, PwC Confirms Cybersecurity Incident Involving Employee Learning Records – דיווח הכולל את תגובת דוברת PwC על אירוע סייבר אצל ספק חיצוני וטענות קבוצת Everest, 23.10.2026.
- Ernst & Young (EY), Notice of Data Breach – הודעה רשמית על גישה בלתי מורשית למערכת תמיכה חיצונית שהכילה מסמכים הקשורים למידע מס של לקוחות, כפי שהוגשה לתובע הכללי בקליפורניה, 13.7.2026.
- הרשות להגנת הפרטיות, ממצאי פיקוח מנהלי בעקבות אירוע פריצה למערכות משרד רואי החשבון ברודי ושות' באוגוסט 2023, וקביעת הפרות של הוראות חוק הגנת הפרטיות ותקנות אבטחת המידע, 27.1.2026.
- הרשות להגנת הפרטיות, הודעה על הטלת עיצום כספי בסך 256,000 ש"ח על מנורה מבטחים ביטוח בגין איחור של למעלה משבועיים בדיווח על אירוע אבטחה חמור, 22.10.2026.
- הרשות להגנת הפרטיות, מדריך פעולה ליישום תקנה 15 לתקנות הגנת הפרטיות (אבטחת מידע) בעת התקשרות עם גורם חיצוני – נוסח מעודכן בעקבות תיקון 13, הכולל הנחיות לבחינת סיכוני ספקים, הסכמי התקשרות ופיקוח.
- הרשות להגנת הפרטיות, שאלות ותשובות – תיקון מס' 13 לחוק הגנת הפרטיות – הבהרות בנושא מידע אישי, בעלי שליטה במאגרי מידע, מחזיקים וחובות פרטיות, אוגוסט 2025.
- IRS – רשות המסים האמריקאית, Security Reminders and Tools for Tax Pros – המלצות לאנשי מקצוע בתחום המסים להגנה על מידע רגיש, זיהוי פישינג, שימוש באימות רב-שלבי ועדכון תוכניות אבטחת מידע, 20.10.2026.
- IRS – רשות המסים האמריקאית, Tips to Help Tax Professionals Protect Client Information – הנחיות לבניית תוכנית אבטחת מידע כתובה (WISP), הערכת סיכונים, הדרכות עובדים ובחינת ספקים בענף המסים והחשבונאות, 22.7.2025. ותהליכית, 13.11.2025.
המידע המוצג במאמר זה נועד למטרות מידע והעשרה בלבד ואינו מהווה ייעוץ מקצועי, רגולטורי, משפטי או טכנולוגי.
אנחנו באינפוגארד מאמינים כי כל ארגון נדרש לבחון את צרכיו, הסיכונים והדרישות החלות עליו באמצעות אנשי מקצוע מתאימים על מנת להכין תוכנית הרלוונטית בדיוק לארגון ולחברה.
אנחנו נשמח לתת ייעוץ ראשוני וללוות אתכם בתהליכים.
המאמר נכתב בשיתוף מומחי אבטחת המידע והסייבר של Infoguard מקבוצת IDOR, ונערך על ידי ROY KISCH, חובב פרטיות, אבטחת מידע, סייבר ומנהל שיווק בקבוצת חברות עידור (Messagenet, Infoguard, Idornext).