
מכלי אבטחה ל-Governance: כך ISMS מחברת סיכון, מדיניות ובקרות
אבטחת מידע אינה מסתכמת בכלים טכנולוגיים, נהלים או בדיקות תקופתיות. כדי לנהל סיכון לאורך זמן, הארגון צריך מערכת שמחברת בין המידע, האנשים, הטכנולוגיה, הספקים וההנהלה.
ISMS – Information Security Management System מספקת את המסגרת הזו ומאפשרת להפוך פעילויות אבטחה נקודתיות לשיטת ניהול עקבית. ISO 27001 הוא התקן המרכזי שמגדיר את הדרישות ל-ISMS, אבל הערך של המערכת רחב יותר מההסמכה עצמה. במאמר נבחן איך ISMS בנויה, כיצד היא מתחברת לתקני ISO נוספים ומה הופך אותה למערכת שחיה בתוך הארגון.
יישום ISMS בפועל: איך הופכים אבטחת מידע למערכת ניהול אמיתית
ארגון יכול להשקיע ב-Firewall, EDR, DLP, SOC, מבדקי חדירה, הקשחות, הדרכות ופתרונות ענן מתקדמים ועדיין לגלות שאבטחת המידע שלו מנוהלת כאוסף של פעילויות וכלים נפרדים, בלי תמונה אחת שמחברת ביניהם.
כל מערכת יכולה לעבוד היטב בפני עצמה, אבל בלי מנגנון ניהולי שמגדיר סדרי עדיפויות, אחריות, סיכונים, מדדים ותהליך שיפור, קשה לדעת אם מכלול ההגנות באמת מגן על מה שהכי חשוב לארגון. במצב כזה, צוותי IT ואבטחת מידע עלולים לעבוד קשה מאוד ועדיין להתקשות לענות על שאלות של הנהלה, לקוחות, רגולטורים או מבקרים.
השאלה המרכזית היא לא רק אילו כלי אבטחה קיימים בארגון, אלא:
מי מנהל את סיכון אבטחת המידע, איך מחליטים אילו בקרות נדרשות, ואיך יודעים שההגנה באמת עובדת לאורך זמן?
כאן נכנס ISMS – Information Security Management System.
ISMS היא מערכת ניהול אבטחת מידע שמחברת בין הסיכונים העסקיים, נכסי המידע, המדיניות, האנשים, הבקרות וההנהלה. היא לא מוצר טכנולוגי ולא פרויקט חד-פעמי לקראת Audit.
זו הדרך שבה הארגון מנהל באופן שיטתי את אבטחת המידע שלו.
ISO/IEC 27001 הוא התקן הבינלאומי שמגדיר דרישות להקמה, יישום, תחזוקה ושיפור מתמשך של ISMS. עמוד ההסמכה של אינפוגארד מפרט כיצד מתרגמים את הדרישות הללו לתהליך עבודה עד להסמכה.
הסמכה לתקן ISO 27001 – ניהול אבטחת מידע
ISMS אינו ISO 27001, אבל ISO 27001 מגדיר איך לנהל אותו
קל לערבב בין שני המושגים.
ISMS היא מערכת הניהול, ISO 27001 הוא התקן שמגדיר את הדרישות למערכת הזו.
לכן ארגון לא צריך לחשוב רק במונחים של "האם אנחנו עומדים בתקן?", אלא לשאול האם קיימת אצלו שיטת ניהול שמאפשרת לזהות סיכונים, לקבל החלטות, להפעיל בקרות, למדוד אותן ולהשתפר.
אנחנו באינפוגארד רואים ב-ISMS את החיבור בין הצד הטכנולוגי לבין הצד הניהולי. כלי אבטחה יכולים לצמצם סיכון, אבל ה-ISMS קובע למה הבקרה קיימת, מי אחראי עליה, מה היא אמורה להשיג ואיך מוכיחים שהיא עובדת.
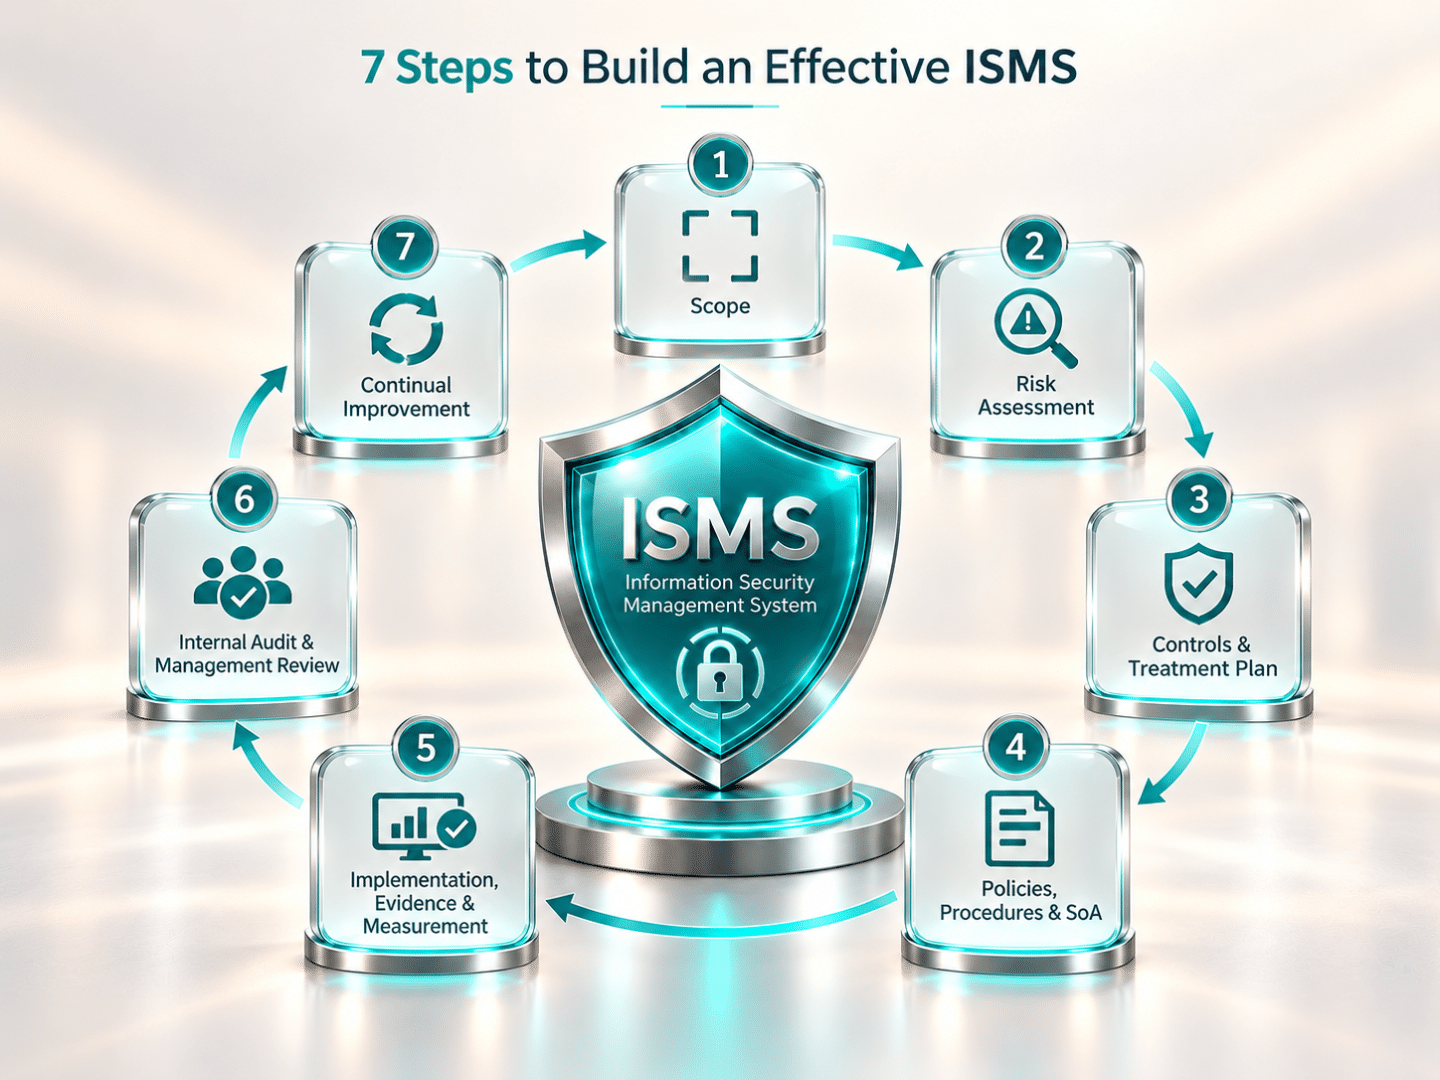
7 השלבים לבניית ISMS שעובד בפועל
כדי ש-ISMS יעבוד כמערכת ניהול אמיתית ולא רק כאוסף נהלים ובקרות, צריך לבנות אותו בסדר נכון. התהליך מתחיל בהבנת גבולות המערכת והסיכונים, ממשיך בבחירת בקרות, תיעוד ומדידה, ומסתיים בביקורת ושיפור מתמשך. שבעת השלבים הבאים מציגים את המרכיבים המרכזיים שהופכים אבטחת מידע מפעילות נקודתית למנגנון ניהולי עקבי, מדיד וניתן לבקרה.
1. מתחילים ב-Scope: מה אנחנו באמת מנהלים?
השלב הראשון הוא להבין את גבולות מערכת הניהול.
ה-Scope קובע אילו יחידות, שירותים, אתרים, מערכות, נכסים ותהליכים נכללים ב-ISMS. זו אינה החלטה טכנית בלבד: Scope צר מדי עלול להשאיר מחוץ למערכת תהליכים קריטיים, בעוד Scope רחב מדי יכול להפוך את הפרויקט למסורבל.
המטרה היא לייצר גבולות ברורים שמתאימים לפעילות הארגון ולסיכונים שלו.
2. הסיכון מוביל את המערכת ולא רשימת הבקרות
אחד העקרונות החשובים ב-ISMS הוא שהארגון אינו מתחיל מרשימת פתרונות, הוא צריך לתחיל מהחשיפה לסיכון.
- מהם נכסי המידע הקריטיים?
- מה יכול להשתבש?
- מה הסבירות?
- מה ההשפעה העסקית?
- מהי רמת הסיכון שהארגון מוכן לקבל?
רק לאחר מכן מחליטים אילו בקרות נדרשות.
זה גם מסביר למה Annex A אינו Checklist של 93 בקרות שחייבים ליישם כולן. הבחירה בבקרות צריכה להישען על הערכת הסיכונים ועל תוכנית הטיפול בסיכונים.
להעמקה במבנה הבקרות ובאופן שבו בוחרים אותן:
Annex A בתקן ISO 27001 – מהו ולמה הוא חשוב?
3. ממדיניות, לבקרות שאפשר להוכיח
ISMS טובה אינה אוסף של מסמכים שנכתבו לקראת המבדק.
המדיניות והנהלים צריכים לתרגם את החלטות ניהול הסיכונים לפעולות אמיתיות: הרשאות, ניהול ספקים, עבודה מרחוק, גיבויים, טיפול באירועים, שימוש בענן, הדרכות עובדים ועוד.
אבל גם זה לא מספיק.
ארגון צריך להיות מסוגל להראות Evidence שהבקרות מתקיימות בפועל.
כאן נכנס גם ה-Statement of Applicability – SoA, שמחבר בין הסיכונים, הבקרות שנבחרו, ההצדקה ליישומן או להחרגתן והמצב בפועל.
Statement of Applicability – המדריך ל-SoA ב-ISO 27001
4. ISMS היא מערכת שחייבת להמשיך לעבוד אחרי ההסמכה
הסמכה אינה סוף הדרך.
מערכות משתנות, ארגונים עוברים לענן, עובדים מתחלפים, ספקים חדשים נכנסים, רגולציות משתנות וטכנולוגיות כמו AI מוסיפות סיכונים שלא היו קיימים בזמן הקמת המערכת.
לכן ISMS מבוססת על שיפור מתמשך.
Internal Audit, Management Review, מדדים, טיפול באי-התאמות ו-Corrective Actions הם לא "טקסי ISO". הם מנגנונים שמאפשרים להנהלה לדעת האם מערכת האבטחה עדיין מתאימה למציאות.
זו גם הסיבה שאנחנו באינפוגארד מדברים על Continuous Compliance ולא על הכנה חד-פעמית לביקורת.
Continuous Compliance – תקינה וציות כתהליך מתמשך
5. מ-ISMS ל-PIMS: כשהמידע דורש גם ניהול פרטיות
אבטחת מידע ופרטיות קשורות זו לזו, אבל אינן אותו דבר.
ISMS שואלת איך הארגון מגן על מידע. PIMS מוסיפה שאלות כמו: מדוע אנחנו מחזיקים מידע אישי, האם השימוש בו מוצדק, כמה זמן שומרים אותו ומהן זכויות נושאי המידע.
ISO/IEC 27701:2025 מגדיר כיום מערכת עצמאית לניהול פרטיות – PIMS – וניתן ליישם אותו בפני עצמו או לשלב אותו באופן טבעי עם ISO 27001.
ISO מגדיר את מהדורת 2025 כמהדורה השנייה של התקן למערכת Privacy Information Management System.
לארגון שכבר מפעיל ISMS, החיבור מאפשר לשתף תשתיות ניהוליות כמו Risk Management, Audit, Document Control ו-Management Review.
הסמכה לתקן ISO 27701 – מערכת PIMS לניהול פרטיות
6. מ-ISMS ל-AIMS: כשה-AI נכנס למערכת הניהול
הופעת AI בארגון אינה מבטלת את ה-ISMS, להפך.
מערכות AI עדיין תלויות במידע, זהויות, הרשאות, Cloud, ספקים, APIs, Logging וניהול אירועים, כל אלה נשארים חלק מעולם אבטחת המידע.
אבל AI מוסיף סיכונים חדשים: שקיפות, Bias, איכות נתונים, Human Oversight, שימוש לא צפוי, השפעה על אנשים ואחריות על החלטות.
לכן ISO/IEC 42001 מגדיר AIMS – Artificial Intelligence Management System – שניתן לשלב עם מערכות ניהול קיימות. ISO מציין שהתקן עוסק בהקמה, יישום, תחזוקה ושיפור של מערכת לניהול AI.
הסמכה לתקן ISO 42001 – מערכת ניהול AI
7. ISMS ו-BCMS: אבטחה צריכה להמשיך לעבוד גם בזמן משבר
שמירה על סודיות ושלמות המידע אינה מספיקה אם הארגון אינו מסוגל להמשיך לספק את השירות.
כאן ISMS מתחברת BCP ול-BCMS – Business Continuity Management System.
ISO 22301 מגדיר מערכת לניהול המשכיות עסקית שמסייעת לארגון להיערך לאירועים משבשים, לצמצם את ההשפעה שלהם ולשפר את יכולת ההתאוששות.
החיבור בין ISMS ל-BCMS רלוונטי במיוחד כאשר שירותים קריטיים תלויים ב-Cloud, ספקים, מערכות מידע או תשתיות חיצוניות.
הסמכה לתקן ISO 22301 – ניהול המשכיות עסקית
ממערכת אחת למערכת ניהול משולבת
אחת ההתפתחויות החשובות בארגונים בוגרים היא המעבר מניהול כל תקן בנפרד ל-Integrated Management System.
ISO מתכננת Management System Standards במבנה הרמוני משותף, שנועד בין היתר להקל על ארגונים שמפעילים מספר מערכות ניהול במקביל. המשמעות היא שתהליכים כמו Leadership, Risk Management, Internal Audit, Management Review ו-Continuous Improvement יכולים לשמש מספר תחומים, בעוד הדרישות המקצועיות הייחודיות נשארות נפרדות.
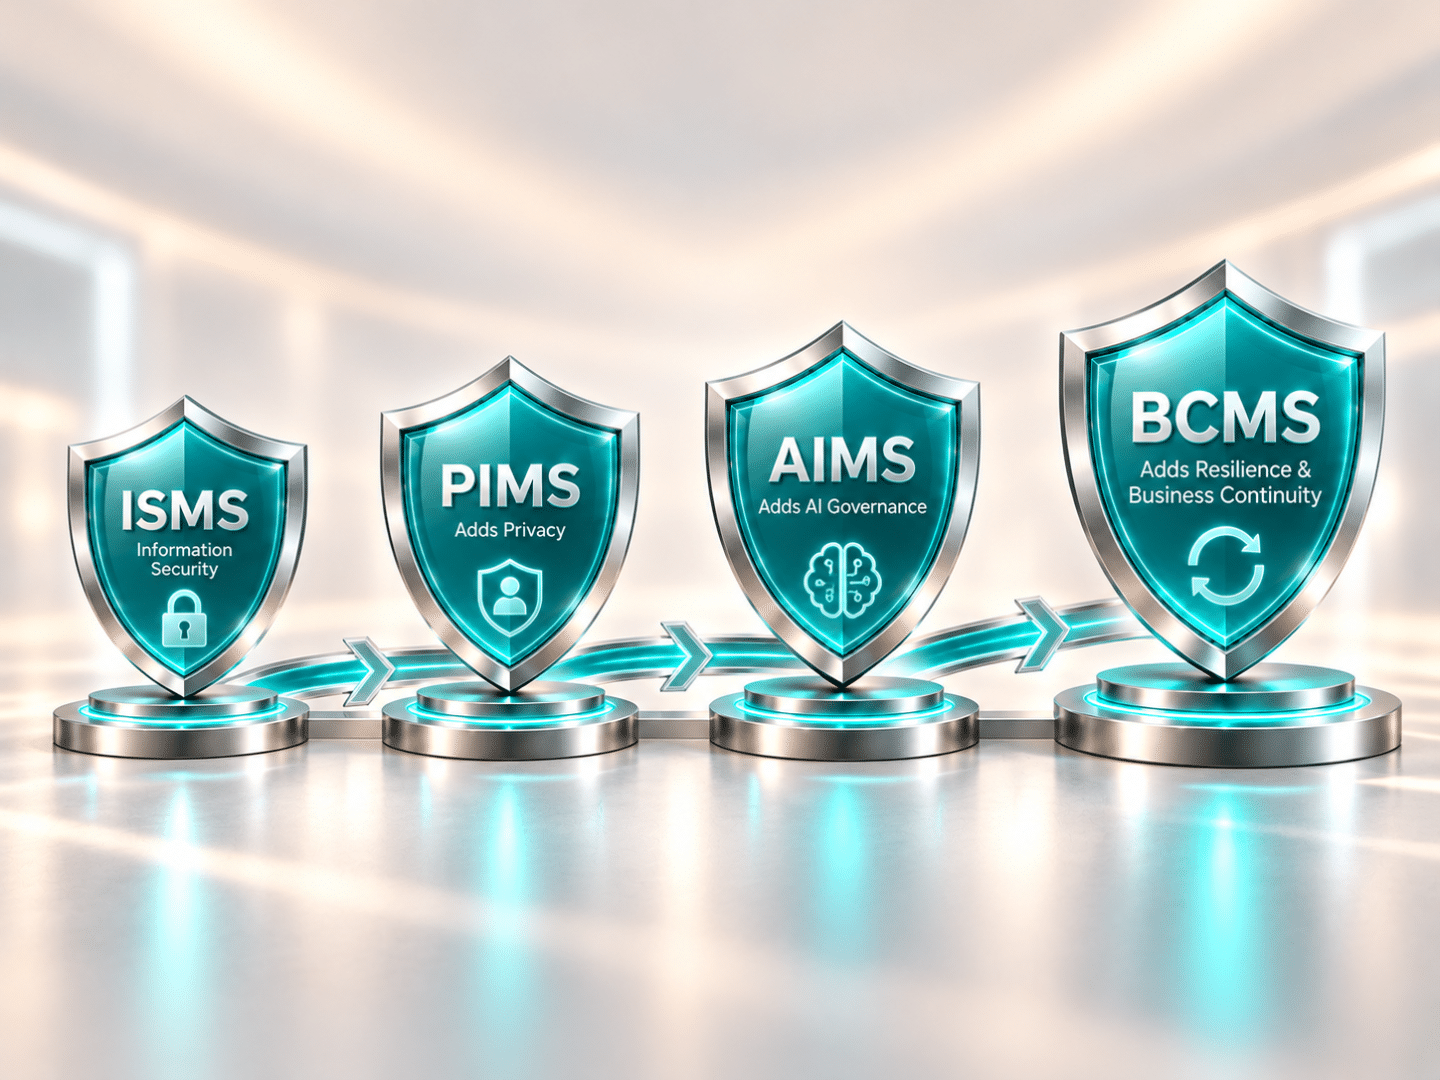
כך אפשר לבנות מסלול שבו:
- ISMS מנהלת אבטחת מידע
- PIMS מוסיפה פרטיות
- AIMS מוסיפה AI Governance
- BCMS מוסיפה חוסן והמשכיות עסקית.
למי שרוצה לראות את כל מסלולי ההסמכה במקום אחד:
ייעוץ, ליווי והסמכה לתקני ISO באינפוגארד
כבר מוסמכים ל-ISO 27001 ורוצים להתקדם לתקן הבא?
נבחן כיצד להשתמש בתשתית ה-ISMS הקיימת כדי להתקדם ל-ISO 27701, ISO 42001 או ISO 22301 בלי לבנות מערכת ניהול חדשה מאפס.
לבניית מסלול תקינה משולב – דברו איתנו
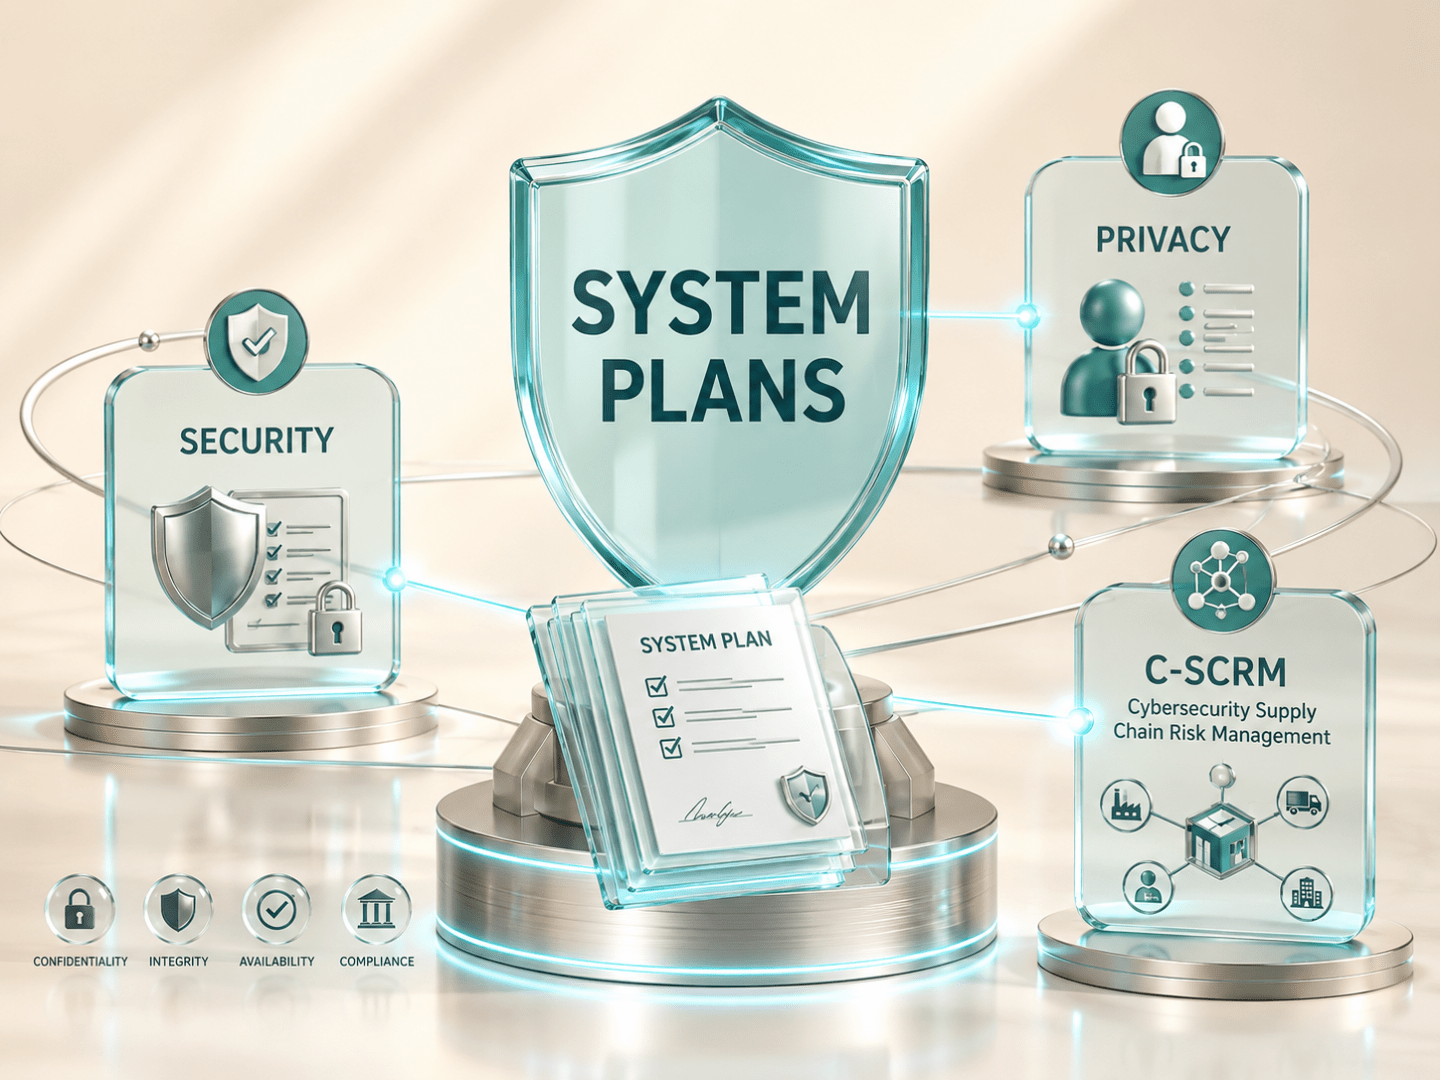
איך אנחנו באינפוגארד מסתכלים על ISMS
אנחנו באינפוגארד לא מתחילים מתבנית של ISO, אנחנו מתחילים מהארגון עצמו.
מהם הסיכונים? מה המידע הקריטי? מי אחראי? אילו בקרות כבר קיימות? איפה קיימים פערים? ואילו דרישות עסקיות, רגולטוריות וחוזיות הארגון צריך להוכיח?
משם אנחנו בונים או מחזקים את ה-ISMS, מחברים אותה למדיניות, Risk Management, Evidence ובקרות, וכאשר נדרש, מרחיבים אותה להסמכות נוספות בתחומי פרטיות, AI והמשכיות עסקית.
המטרה אינה רק להגיע למבדק.
המטרה שלנו היא לבנות מערכת ניהול שאפשר להפעיל גם ביום שאחרי קבלת התעודה.
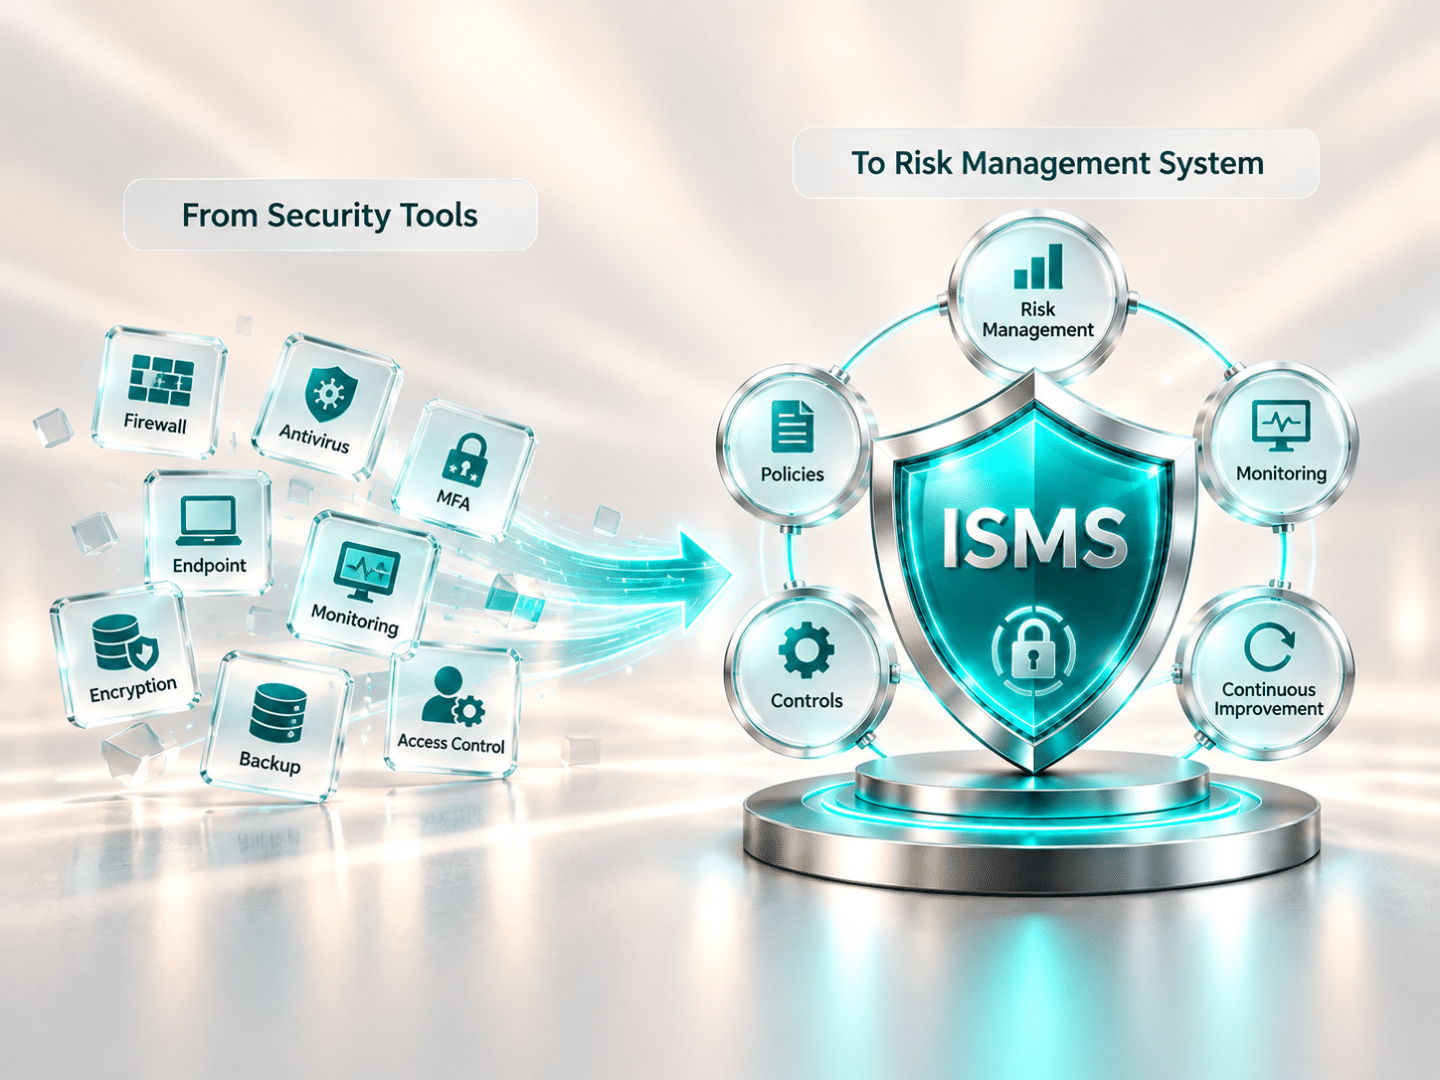
מאוסף כלי אבטחה למערכת שמנהלת סיכון
ISMS היא השכבה שמחברת בין כל מה שהארגון עושה בתחום אבטחת המידע.
היא מחברת בין טכנולוגיה לסיכון, בין אנשי IT להנהלה, בין מדיניות ל-Evidence ובין בקרות נקודתיות לתהליך של שיפור מתמשך.
ארגון בוגר לא שואל רק כמה מערכות אבטחה יש לו. הוא שואל האם הוא יודע מה הסיכון, מי אחראי עליו, איזו בקרה מטפלת בו והאם ניתן להוכיח שהיא באמת עובדת.
זה ההבדל בין להחזיק אמצעי אבטחה, לבין לנהל אבטחת מידע.
ISMS – כך מנהלים אבטחת מידע לאורך זמן
ISMS מעניקה לארגון את היכולת להפוך אבטחת מידע מפעילות טכנולוגית למנגנון ניהולי. היא מחברת בין הערכת סיכונים, החלטות הנהלה, מדיניות, בקרות, מדידה ושיפור מתמשך. כאשר היא בנויה נכון, היא גם הופכת לבסיס טבעי להרחבת מערכת הניהול לתחומי פרטיות, AI והמשכיות עסקית. כך הארגון אינו מתחיל מחדש בכל תקן או רגולציה, אלא מפתח תשתית Governance אחת שניתן להרחיב לאורך זמן.
הסמכה היא נקודת ציון חשובה, אבל ISMS שעובדת בפועל היא הערך שנשאר בארגון.
רוצים לבנות או לחזק את ה-ISMS בארגון?
אינפוגארד מלווה ארגונים מסקר הפערים והגדרת ה-Scope, דרך Risk Assessment, מדיניות, בקרות ו-Evidence ועד למוכנות מלאה להסמכת ISO 27001.
מקורות מרכזיים
- ISO/IEC 27001 – Information Security Management Systems
- ISO – Management System Standards
- ISO/IEC Directives – Harmonized Structure for Management System Standards
- ISO/IEC 27701:2025 – Privacy Information Management Systems
- ISO/IEC 42001:2023 – Artificial Intelligence Management System
- ISO 22301:2019 – Business Continuity Management Systems
המידע המוצג במאמר זה נועד למטרות מידע והעשרה בלבד ואינו מהווה ייעוץ מקצועי, רגולטורי, משפטי או טכנולוגי.
באינפוגארד מאמינים כי כל ארגון נדרש לבחון את צרכיו, הסיכונים והדרישות החלות עליו באמצעות אנשי מקצוע מתאימים על מנת להכין תוכנית הרלוונטית בדיוק לארגון ולחברה.
ואנחנו נשמח לעזור.
המאמר נכתב בשיתוף מומחי אבטחת המידע והסייבר של Infoguard מקבוצת IDOR, ונערך על ידי ROY KISCH, חובב פרטיות, אבטחת מידע, סייבר ומנהל שיווק בקבוצת חברות עידור (Messagenet, Infoguard, Idornext).