
ISO 23894: המדריך המעשי לניהול סיכוני AI בארגון
AI מייצר הזדמנויות משמעותיות, אבל גם סוגי סיכון שלא תמיד נכנסים למודלים הקלאסיים של Cyber Risk.
ISO/IEC 23894:2023 מספק מסגרת לניהול סיכונים הקשורים למערכות ושימושי AI לאורך מחזור החיים שלהם.
במאמר אני בוחנים כיצד להפוך AI Risk Management מתרגיל תאורטי בלבד, לתהליך שעובד בתוך הארגון ומחזק אותו מבפנים.
ארגונים מאמצים AI בקצב מהיר, אבל לא תמיד מנהלים את הסיכון באותו קצב.
AI Risk Management בפועל: איך ISO 23894 משתלב ב-Governance הארגוני
כלי Generative AI, מערכות חיזוי, מנועי המלצה ו-AI Agents כבר משפיעים על תהליכים עסקיים, עובדים, לקוחות ומידע רגיש. ככל שהשימוש מתרחב, גם הסיכון משתנה: טעויות בהחלטות, פגיעה בפרטיות, Bias, תלות בספקים, חשיפת מידע, חוסר שקיפות או שימוש במערכת בדרך שלא תוכננה מראש.
כאן נכנס ISO/IEC 23894:2023
התקן הבינלאומי שמספק הנחיות לניהול סיכונים הקשורים לבינה מלאכותית. ISO מגדיר אותו כמסגרת עבור ארגונים שמפתחים, מספקים, מטמיעים או משתמשים במוצרים, מערכות ושירותים מבוססי AI, במטרה לשלב ניהול סיכונים בתוך הפעילות הארגונית הקשורה ל-AI.
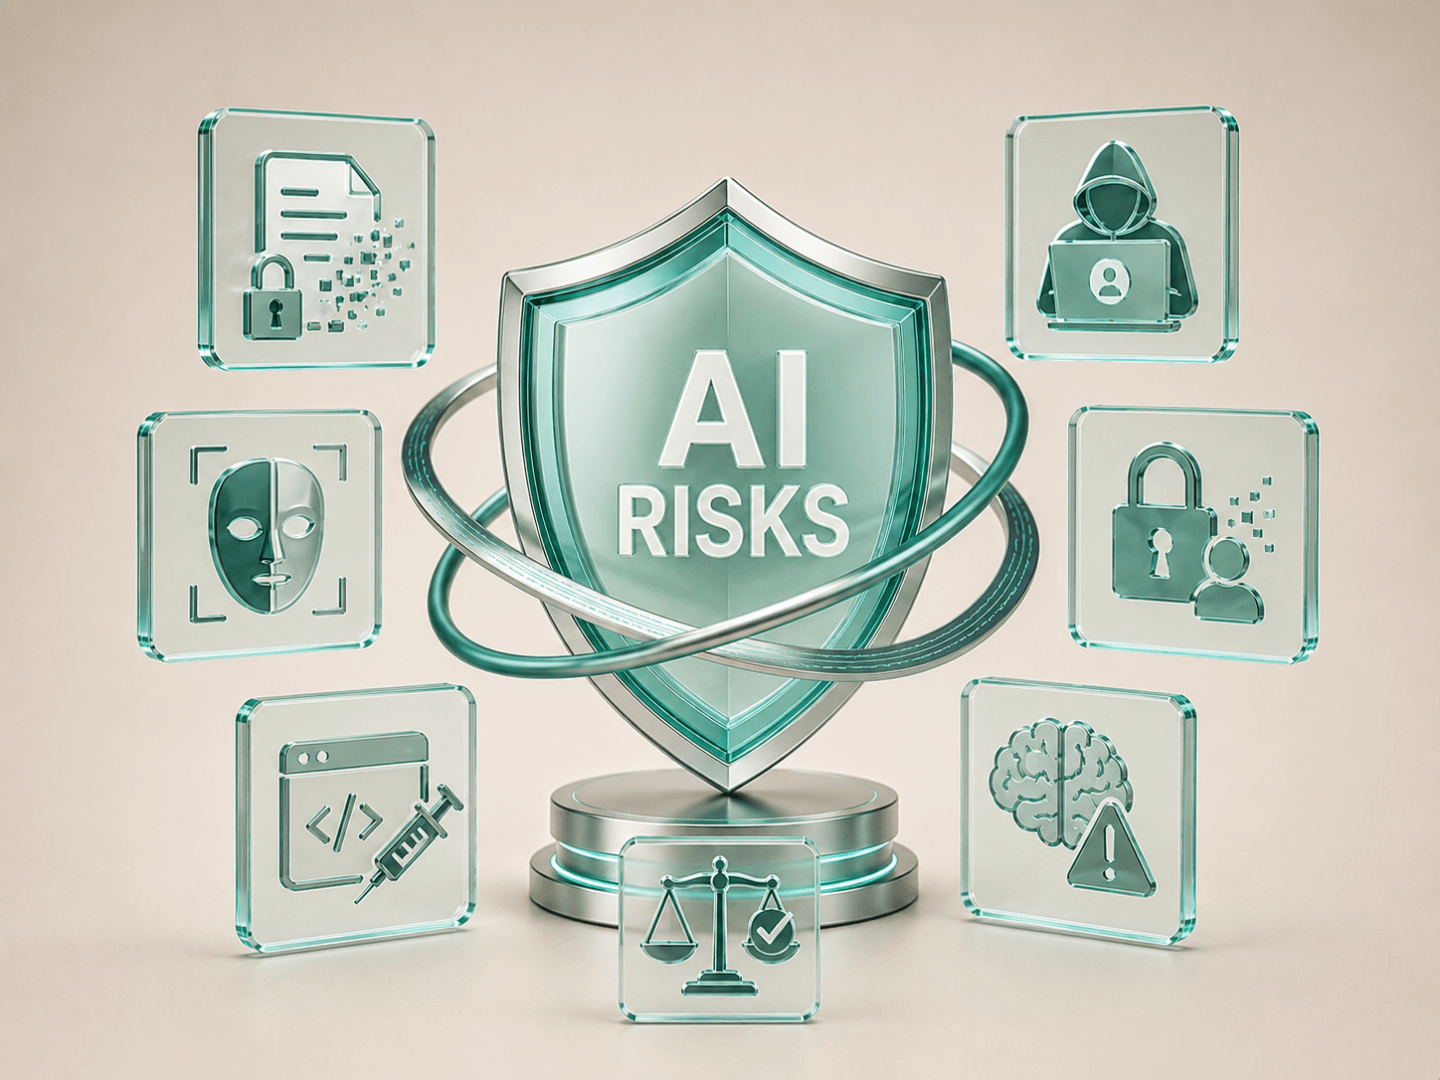
AI Risk Management הוא יותר מסייבר
אחת הטעויות הנפוצות היא להתייחס לסיכוני AI כחלק נוסף של Cyber Risk.
אבטחת מידע היא בהחלט חלק מהתמונה, אבל AI מייצר שכבות נוספות של סיכון.
מערכת יכולה להיות מאובטחת מבחינה טכנולוגית ועדיין להפיק תוצאה שגויה, לקבל החלטה לא הוגנת, להשתמש במידע שלא לצורך או לפעול באופן שהארגון מתקשה להסביר.
לכן, כשאנחנו באינפוגארד בוחנים AI Risk, אנחנו מסתכלים על תמונה רחבה יותר:
- סיכוני אבטחת מידע וחשיפת נתונים.
- פרטיות ושימוש במידע אישי.
- אמינות ואיכות התוצאות.
- Bias והשפעה על אנשים.
- שקיפות ויכולת להסביר החלטות.
- תלות בספק או במודל חיצוני.
- Human Oversight ואחריות.
- שימושים חדשים שלא נכללו בתכנון המקורי.
ISO/IEC 23894 נועד בדיוק לסייע לארגונים לשלב את הסיכונים האלה בתוך תהליך ניהול סיכונים מסודר, ולא לנהל אותם כבעיה נפרדת של צוות ה-AI.
קבלתם דרישה לתקינה ורגולציה בתחום הבינה המלאכותית?
מעל 13 שנים, צוות מומחים של אינפוגארד מתמקצעים בעולמות תקינה ורגולציה בארץ ובעולם ומלווים ארגונים עד הסמכה. המומחים שלנו יתנו לכם את הייעוץ המקצועי לגבי תקינה בעולמות ה-AI וכן את הדרישות הספציפיות ותקן ה-ISO הרלוונטי עבור הארגון שלכם.
צרו קשר עם המומחים לתקינה ורגולציה
מתחילים מה-Use Case, לא מהטכנולוגיה
מבחינתנו, ניהול סיכוני AI צריך להתחיל בשאלה פשוטה:
מה המערכת עושה בפועל, ועל מי או על מה היא משפיעה?
אותו מודל AI יכול לשמש לכתיבת טקסט שיווקי או לקבלת החלטות שמשפיעות על לקוח. הטכנולוגיה אולי דומה, אבל פרופיל הסיכון שונה לחלוטין.
לכן אנחנו ממליצים לבצע AI Risk Assessment ברמת ה-Use Case.
צריך להבין מה מטרת המערכת, איזה מידע היא מעבדת, האם היא משפיעה על אנשים, מה רמת האוטונומיה שלה, האם אדם בודק את התוצאה, ומה יקרה במקרה של טעות.
רק לאחר שמבינים את ההקשר אפשר לקבוע את רמת הסיכון ואת הבקרות המתאימות.
סיכון AI משתנה לאורך מחזור החיים
AI אינו מערכת סטטית.
מודלים מתעדכנים, ספקים משנים תנאים, מקורות מידע מתחלפים, עובדים מוצאים שימושים חדשים והמערכת יכולה להתחבר בהמשך למערכות נוספות.
לכן Risk Assessment חד-פעמי אינו מספיק.
ניהול נכון צריך להתייחס לכל מחזור החיים: תכנון, בחירת ספק או מודל, פיתוח, בדיקות, הטמעה, שימוש שוטף, שינוי ולבסוף הוצאה משימוש.
בכל אחד מהשלבים יכולים להופיע סיכונים אחרים.
זו אחת הסיבות שהתקן מדגיש את השילוב של ניהול הסיכון בתוך הפעילויות והתהליכים הקיימים של הארגון, ולא רק ביצוע בדיקה נקודתית לפני העלייה לאוויר.
מי צריך להיות מעורב?
גם כאן התשובה אינה "צוות ה-AI".
סיכוני AI חוצים תחומים.
- ה-CISO צריך לבחון אבטחת מידע והרשאות.
- ה-DPO צריך לבחון שימוש במידע אישי.
- Legal צריך להבין רגולציה והתחייבויות.
- היחידה העסקית צריכה להגדיר את מטרת השימוש ואת ההשפעה האפשרית.
- וצוותי IT ו-Data צריכים להבין את המערכות והמידע שעליהם ה-AI נשען.
לכן אנחנו באינפוגארד ממליצים לקבוע Owner ברור לכל Use Case משמעותי, לצד תהליך משותף להערכת ואישור הסיכון.
אם אף אחד לא יודע מי מקבל את ההחלטה במקרה של סיכון גבוה, גם Risk Assessment מצוין יישאר קובץ בלבד.
איך ISO 23894 מתחבר ל-ISO 42001?
שני התקנים משלימים זה את זה, אבל הם אינם אותו דבר.
הסמכה לתקן ISO/IEC 42001 עוסקת במערכת ניהול AI ארגונית – AIMS – וכוללת Governance, מדיניות, אחריות, בקרה ושיפור מתמשך.
ISO/IEC 23894 מתמקד באופן ממוקד יותר בניהול סיכונים הקשורים ל-AI ובהטמעת התהליך בתוך הפעילות הארגונית. גם מכון התקנים הישראלי מציג את ISO 23894 כאחד התקנים המשלימים ל-ISO 42001 בתחום ניהול סיכוני AI.
לכן, עבור ארגון שמתקדם ל-ISO 42001, ISO 23894 יכול לשמש שכבת עומק חשובה לבניית תהליך AI Risk Management.
מתקדמים ל-ISO 42001?
אם אתם בתהליך תקינה של ISO 42001, שלבו את גם את ISO 23894 כחלק מתהליך ניהול הסיכונים ובנו AIMS שמבוסס על הערכת סיכונים אמיתית ולא רק על מסמכים.
לליווי והסמכה לתקן ISO 42001 , ISO/IEC 23894 וניהול סיכוני AI – דברו עם המומחים שלנו
צרו קשר
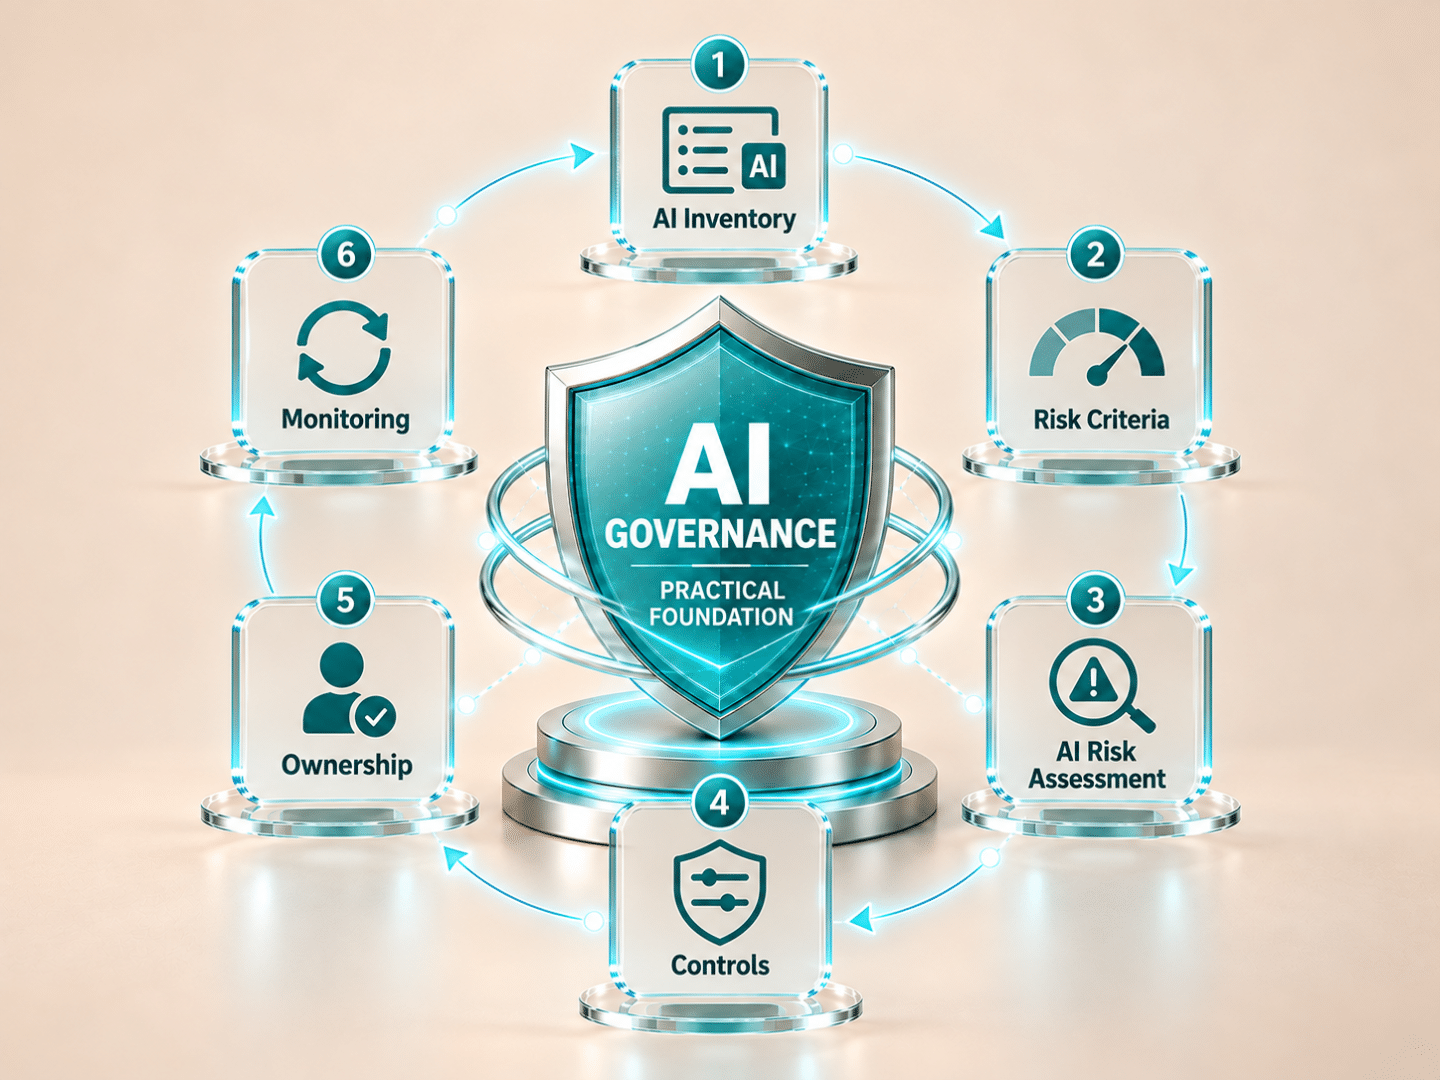
מה כדאי לבנות בארגון בפועל?
אין צורך להתחיל ממודל מורכב.
אנחנו ממליצים להתחיל מכמה רכיבים בסיסיים:
- AI Inventory – רשימה מסודרת של מערכות ו-Use Cases.
- Risk Criteria – הגדרה מה נחשב סיכון נמוך, בינוני או גבוה.
- AI Risk Assessment – הערכה לכל שימוש משמעותי.
- Controls – בקרות בהתאם לרמת הסיכון.
- Ownership – בעל אחריות ברור לכל מערכת.
- Monitoring – בדיקה מחדש כאשר המערכת, המידע או השימוש משתנים.
המטרה אינה לייצר עוד טבלה,
המטרה היא ליצור מנגנון שמאפשר לארגון להחליט מתי AI בטוח מספיק לשימוש, אילו בקרות נדרשות ומתי צריך לעצור או לשנות את התהליך.
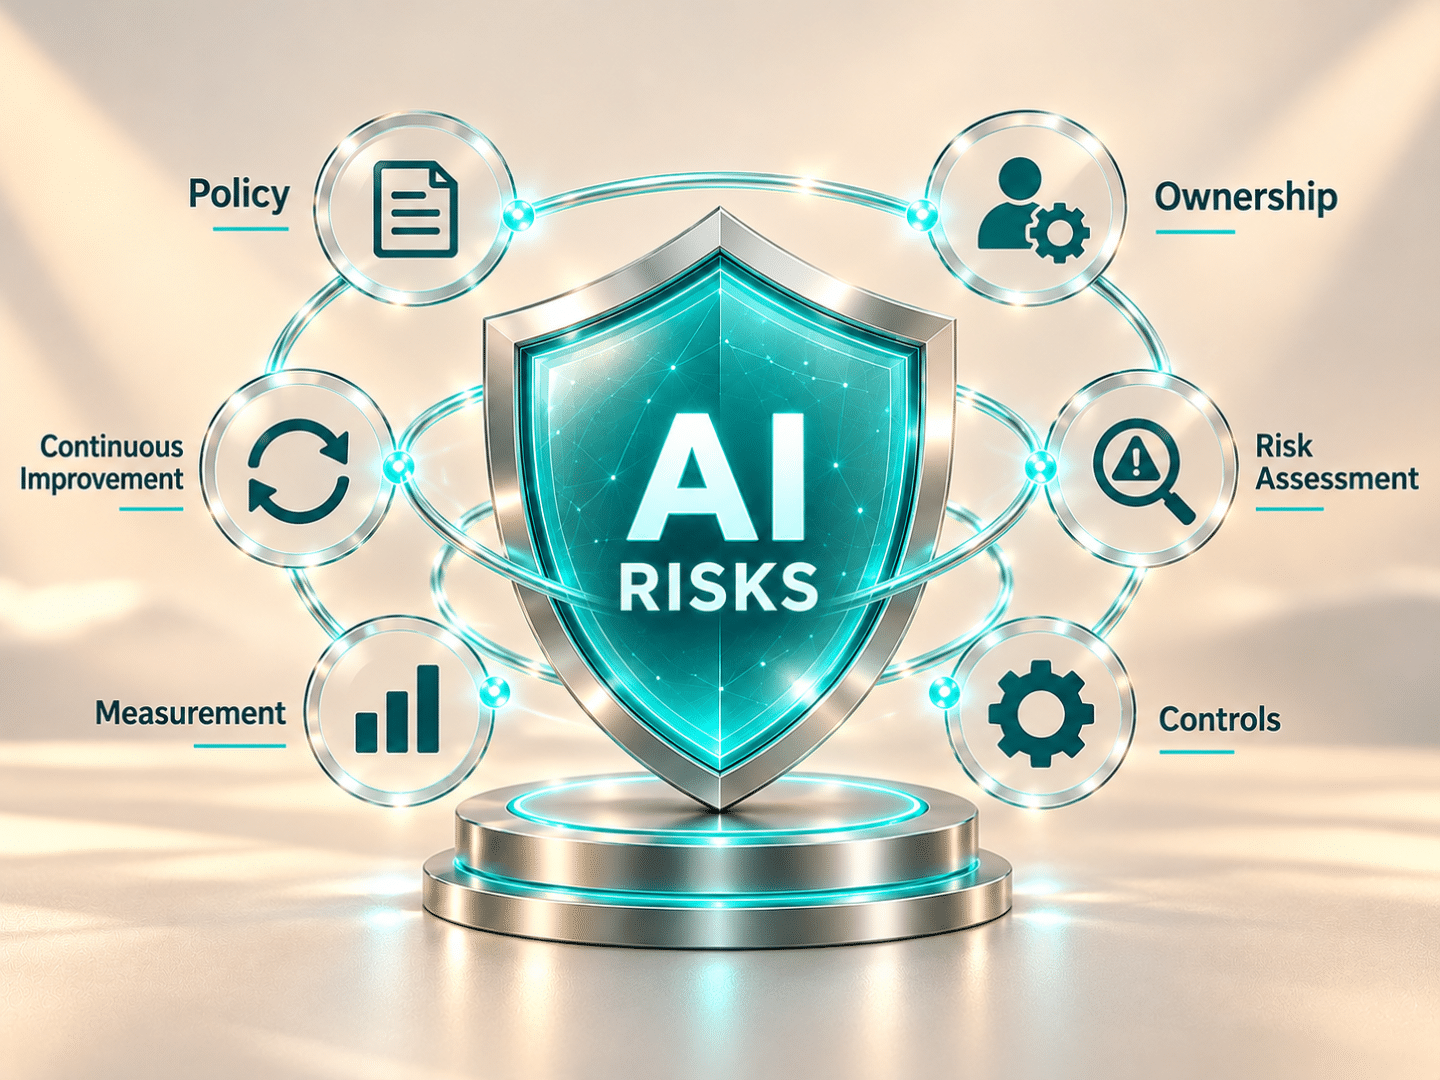
איך אנחנו באינפוגארד מסתכלים על AI Risk
אנחנו באינפוגארד מחברים את ניהול סיכוני ה-AI לעולמות שהארגון כבר מכיר: Cyber Risk, פרטיות, ניהול ספקים, רגולציה, Governance ותקינה.
מבחינתנו, AI Risk Management לא צריך להפוך לעוד "אי" נפרד בארגון. הוא צריך להשתלב במערך ניהול הסיכונים הקיים, עם התאמות לסיכונים הייחודיים של AI.
כך אפשר לבנות תהליך שהוא גם מקצועי וגם בר-יישום, ולא מסגרת תאורטית שאף אחד לא משתמש בה.
מ-AI Risk Assessment לניהול סיכונים שעובד לאורך זמן
הסיכון ב-AI אינו נובע רק מהטכנולוגיה.
הוא נובע מהשילוב בין מערכת, מידע, אנשים, החלטות ותהליכים עסקיים.
ISO/IEC 23894 נותן לארגונים מסגרת מסודרת לחשוב על הסיכון הזה, להעריך אותו ולהכניס אותו לתוך תהליכי הניהול הקיימים.
הארגון לא צריך לשאול רק "האם ה-AI עובד?", אלא גם "מה יכול להשתבש, מה ההשפעה, ומי מנהל את הסיכון".
סיכוני AI חוצים אבטחת מידע, פרטיות, אמינות, אנשים ותהליכים עסקיים.
ISO 23894 מספק דרך מסודרת לזהות אותם, להעריך אותם ולנהל אותם כחלק מהפעילות הארגונית.
כאשר מחברים אותו עם תקינה ISO 42001 ולמערך הסיכונים הקיים, AI Governance הופך מתיאוריה לתהליך מעשי.
צריכים לבנות תהליך AI Risk Assessment?
אינפוגארד מסייעת לארגונים למפות Use Cases, להעריך סיכוני AI ולהגדיר בקרות ואחריות בהתאם לרמת הסיכון.
מקורות מרכזיים
- ISO – ISO/IEC 23894:2023, Artificial Intelligence — Guidance on Risk Management
- מכון התקנים הישראלי – ISO 42001:2023 AIMS
- ISO/IEC JTC 1/SC 42 – Artificial Intelligence Standards Catalogue
המידע המוצג במאמר זה נועד למטרות מידע והעשרה בלבד ואינו מהווה ייעוץ מקצועי, רגולטורי, משפטי או טכנולוגי.
באינפוגארד מאמינים כי כל ארגון נדרש לבחון את צרכיו, הסיכונים והדרישות החלות עליו באמצעות אנשי מקצוע מתאימים על מנת להכין תוכנית הרלוונטית בדיוק לארגון ולחברה.
ואנחנו נשמח לעזור.
המאמר נכתב בשיתוף מומחי אבטחת המידע והסייבר של Infoguard מקבוצת IDOR, ונערך על ידי ROY KISCH, חובב פרטיות, אבטחת מידע, סייבר ומנהל שיווק בקבוצת חברות עידור (Messagenet, Infoguard, Idornext).