

סיווג מאגרי מידע בישראל: כך הופכים דרישה רגולטורית למפת סיכונים ארגונית
מאגר מידע אינו רק רשימת שמות – הוא נכס ארגוני שמרכז מידע אישי, הרשאות, מערכות, ספקים וסיכונים. תקנות הגנת הפרטיות בישראל מחייבות לקבוע למאגרים את רמת האבטחה המתאימה להם, אך הסיווג לבדו אינו מספר להנהלה מה מצב ההגנה בפועל. לכן כדאי לחבר בין הסיווג הרגולטורי לבין תמונת מצב ניהולית שמראה מה תקין, מה דורש טיפול ומה מחייב פעולה בעדיפות גבוהה.
מצלמות אכיפה ברשויות המקומיות: בין יעילות עירונית לסיכון פרטיות
דוח מבקר המדינה על מצלמות אכיפה עירוניות מראה שהשימוש בטכנולוגיה במרחב הציבורי מחייב לא רק יעילות תפעולית, אלא גם הגנת פרטיות, שקיפות, נהלים ובקרה.
חוק הגנת הסייבר הלאומית 2026: 10 דברים שכל ארגון בישראל חייב לדעת
הצעת חוק הגנת הסייבר הלאומית, שעברה בקריאה ראשונה בכנסת, צפויה לשנות את האופן שבו ארגונים בישראל מנהלים את סיכוני הסייבר שלהם. במדריך זה ריכזנו את עשרת העקרונות המרכזיים שכל הנהלה, דירקטוריון, CISO, CIO ובעלי תפקידים בארגון צריכים להכיר – החל מהחובות החדשות והאחריות הניהולית, דרך ניהול סיכונים והיערכות לאירועי סייבר ועד למשמעות המעשית עבור הארגון.
רמות PCI DSS ועדכון Mastercard לשנת 2026: מה ההבדל בין Level 1, Level 2, Level 3 ו־Level 4?
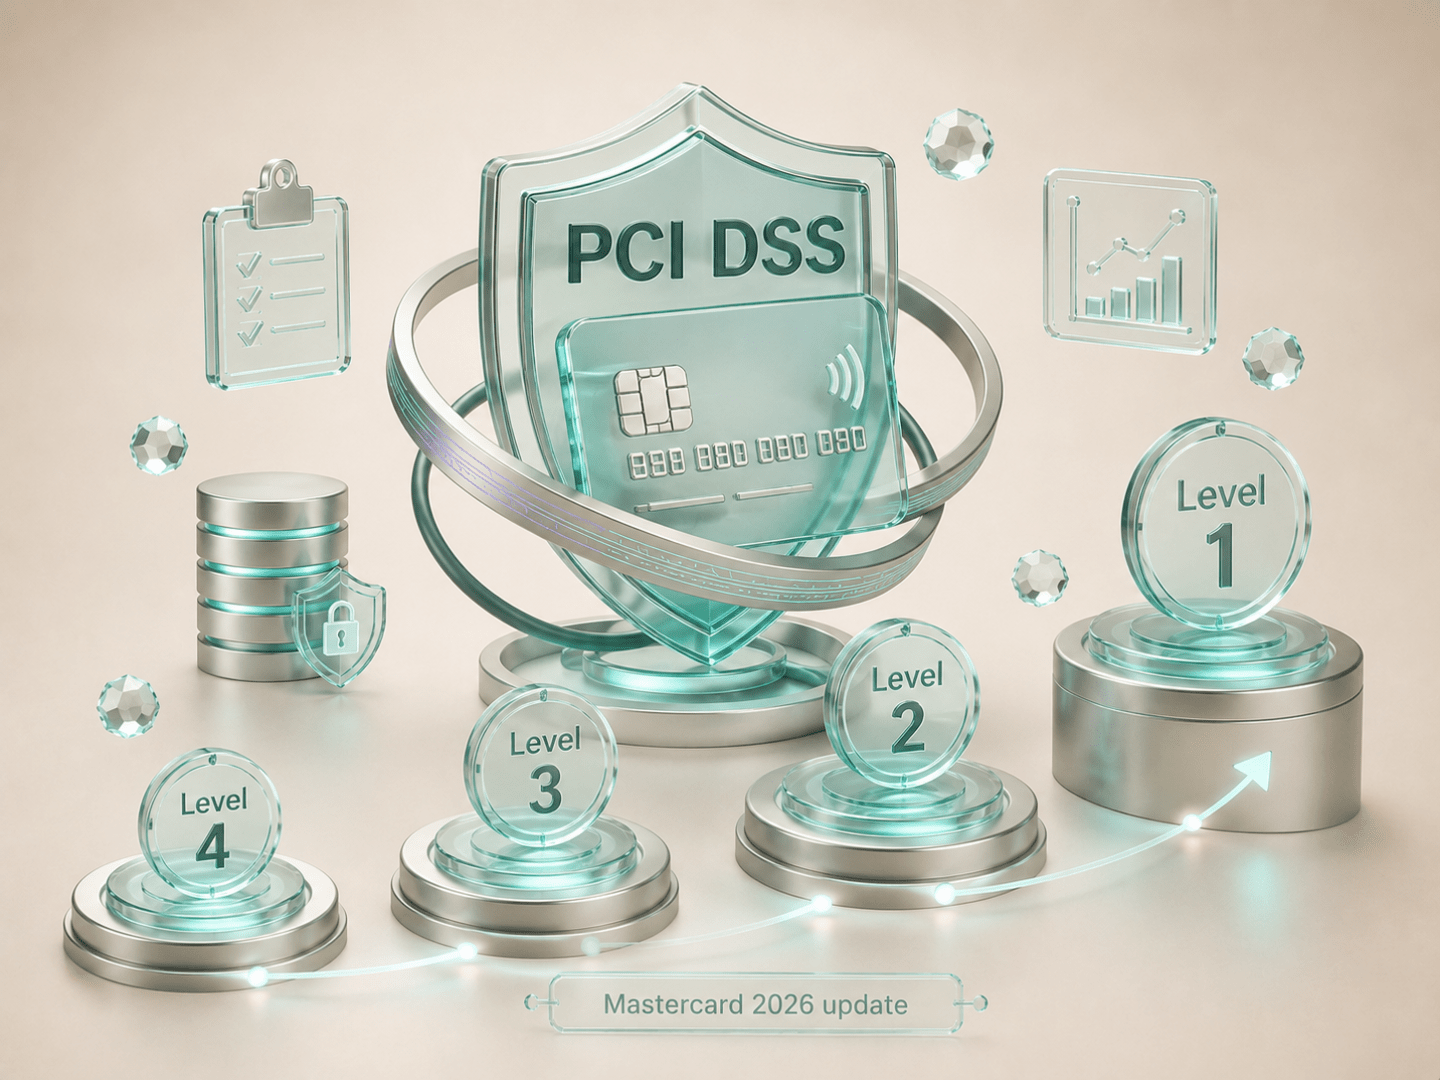
ארגונים המקבלים, מעבדים או שומרים נתוני כרטיסי אשראי נדרשים לעמוד בדרישות PCI DSS. עם זאת, אופן אימות העמידה משתנה בין עסקים קטנים, חברות מסחר אלקטרוני, ארגונים גדולים וספקי שירות. במאמר נסביר את ההבדלים בין Level 1 עד Level 4, את סוגי מסמכי האימות ואת הקשר בין רמת הארגון לבין שאלון SAQ.
SAQ בתקן PCI DSS: מהו שאלון Self-Assessment Questionnaire ומי נדרש למלא אותו?
שאלון SAQ משמש בתי עסק וספקי שירות לבדיקת העמידה בדרישות PCI DSS, בהתאם לסוג סביבת התשלום שלהם. קיימים כמה סוגי שאלונים, מ־SAQ A ועד SAQ D, וכל אחד מתאים לתהליך סליקה שונה. במאמר נסביר כיצד בוחרים את השאלון המתאים, מה כולל התהליך ומה ההבדל בין SAQ, ROC ו־AOC.
ROC בתקן PCI DSS: מהו Report on Compliance ומתי הוא נדרש?
Report on Compliance הוא דוח מקיף המשמש לתיעוד הערכת העמידה בדרישות PCI DSS. הדוח כולל את גבולות סביבת נתוני הכרטיס, הבקרות שנבדקו, הראיות שנאספו ומסקנות הבודק. במאמר נסביר מי נדרש ל־ROC, מה כולל התהליך ומה ההבדל בינו לבין SAQ ו־AOC.