

CISA: הגוף האמריקאי שכל CISO כדאי שיכיר

כאשר מתפרסמת חולשת אבטחה חדשה, ארגונים צריכים לדעת לא רק עד כמה היא חמורה — אלא האם היא באמת רלוונטית ודחופה עבורם. CISA הפכה לאחד המקורות המרכזיים בעולם להתרעות, חולשות מנוצלות, הנחיות אבטחה ותיעדוף סיכוני סייבר. גם כאשר הנחיותיה אינן מחייבות חברה בישראל, הן יכולות לספק ל-CISO ולצוותי IT נקודת ייחוס חשובה לקבלת החלטות.
לא מספיקים רק מדיניות, נהלים ו"ציות": הארגון צריך הוכחות – Show Us Evidence

ארגונים משקיעים במדיניות, נהלים, בקרות ופתרונות אבטחת מידע, אבל ברגע האמת עולה שאלה אחרת: האם ניתן להוכיח שהם באמת מיושמים?
Evidence הוא החיבור שבין מה שהארגון התחייב לעשות לבין מה שבוצע בפועל, תועד ונבדק.
עבור הנהלה ומנהלי IT, מדובר לא רק בדרישת ביקורת אלא בכלי שמחזק שליטה, אחריות ויכולת להציג ציות בצורה אמינה.
ניהול אבטחת מידע בארגון – איך מנהלים את התחום נכון ומצמצמים סיכונים?
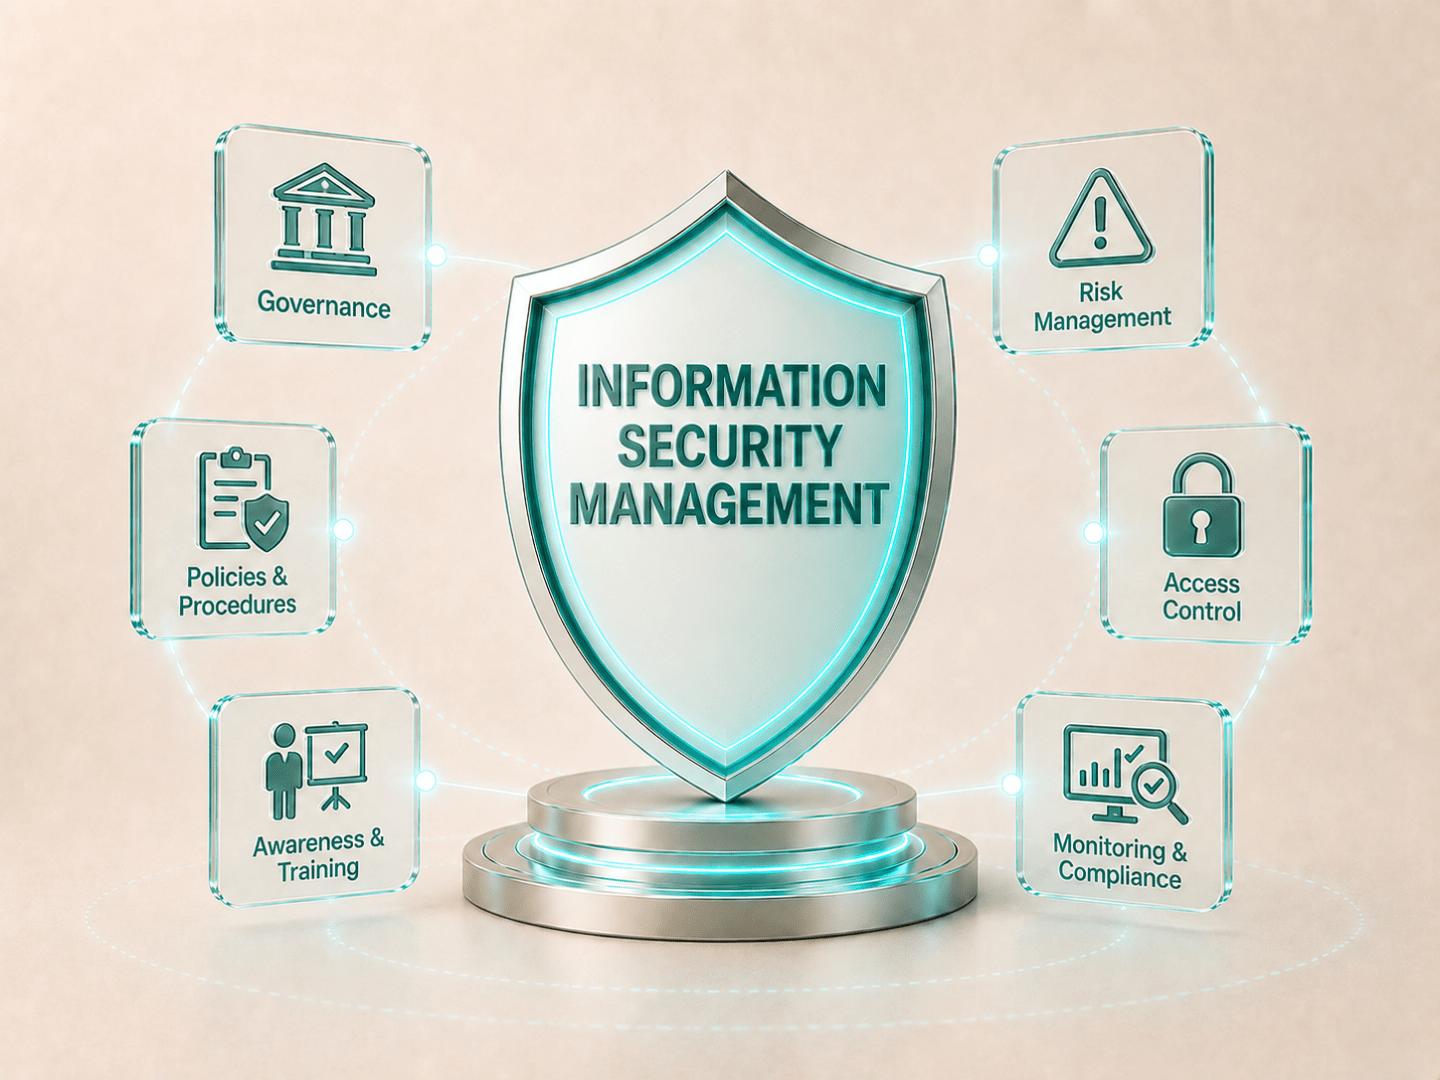
ניהול אבטחת מידע בארגון אינו מסתכם ברכישת Firewall, מערכת EDR או שירות SOC.
מדובר בתהליך ניהולי מתמשך שמחבר בין מידע, אנשים, מערכות, ספקים, סיכונים, רגולציה והמשכיות עסקית.
כדי שההגנה תהיה אפקטיבית, נדרש גורם שמחזיק את התמונה המלאה ומתרגם סיכון לתוכנית עבודה, בקרות ומדידה.
CISA משנה את כללי התיעדוף: מה ארגונים יכולים ללמוד מ-BOD 26-04

ארגונים מתמודדים כיום עם כמות חולשות ועדכוני אבטחה שלא מאפשרת להתייחס לכל ממצא באותה רמת דחיפות. BOD 26-04 של CISA מציעה מודל שמבקש לתעדף את העבודה לפי הסיכון בפועל ולא רק לפי ציון חומרה טכני. עבור CIO, CISO וצוותי IT, מדובר בשינוי תפיסה חשוב בדרך שבה מחברים בין חולשות, נכסים, חשיפה והשפעה עסקית.