

ISO 27001 בשנת 2026 – כל העדכונים והשינויים

2026 היא שנה משמעותית מאוד מבחינת היישום, הביקורות והתקנים המשלימים. ISO 27001 צריך לשקף את הארגון כפי שהוא היום: מערכות, ספקים, ענן, AI וסיכונים עדכניים. זה הזמן לבדוק אם סקר הסיכונים, ה־SoA והבקרות עדיין רלוונטיים.
CISO במיקור חוץ: ניהול סיכונים ובניית חוסן ארגוני לאורך זמן
שירות CISO במיקור חוץ (vCISO): כיצד מנהל אבטחת מידע חיצוני מסייע לארגונים בניהול סיכונים, עמידה בתנאי הרגולציה העדכניים, ויצירת סביבה בטוחה המאפשרת צמיחה.
DORA – הרגולציה האירופית שמשנה את חוקי המשחק בעולם הפיננסי
DORA משנה את הדרך שבה האיחוד האירופי מתייחס לאבטחת מידע וניהול סיכונים במגזר הפיננסי.
הרגולציה מחייבת ארגונים להוכיח לא רק הגנה, אלא גם יכולת התאוששות והמשכיות עסקית בזמן אירוע.
אבטחת מידע והגנת הפרטיות בארגוני בריאות – לאחת החזיתות המרכזיות בזירת הסייבר.
מגזר הבריאות נמצא בחזית מתקפות הסייבר בעולם ומתמודד עם רגולציה מחמירה יותר מאי פעם.
המאמר סוקר את האיומים המרכזיים, חוק הגנת הפרטיות ותיקון 13, לצד תקנים כמו ISO 27799.
בנוסף, הוא מסביר למה הגנה אמיתית מתחילה בחיבור נכון בין אנשים, תהליכים וטכנולוגיה.
MUNIEXPO 2026: כשהרשויות המקומיות והשלטון המקומי הופכים לחזית הסייבר של ישראל

MUNIEXPO הוא אחד האירועים המרכזיים של השלטון המקומי בישראל ומוקד למפגש בין חדשנות, ניהול וסייבר. במאמר נסקור את האתגרים המרכזיים של הרשויות המקומיות, את ממצאי דוח מבקר המדינה 2026 ואת החשיבות של ניהול סיכונים אנושיים כחלק בלתי נפרד מהחוסן הארגוני.
DRP – Disaster Recovery Plan תוכנית התאוששות מאסון: מה קורה ביום שאחרי האירוע?
רוב הארגונים משקיעים משאבים רבים במניעת מתקפות סייבר, הגנה על מידע והקשחת מערכות. אך גם הארגון המאובטח ביותר עלול להתמודד עם תקלה קריטית, מתקפת כופרה, טעות אנוש, כשל תשתיתי או השבתה של ספק מרכזי.
DRP או BCP? ההבדל שכל מנהל חייב להכיר
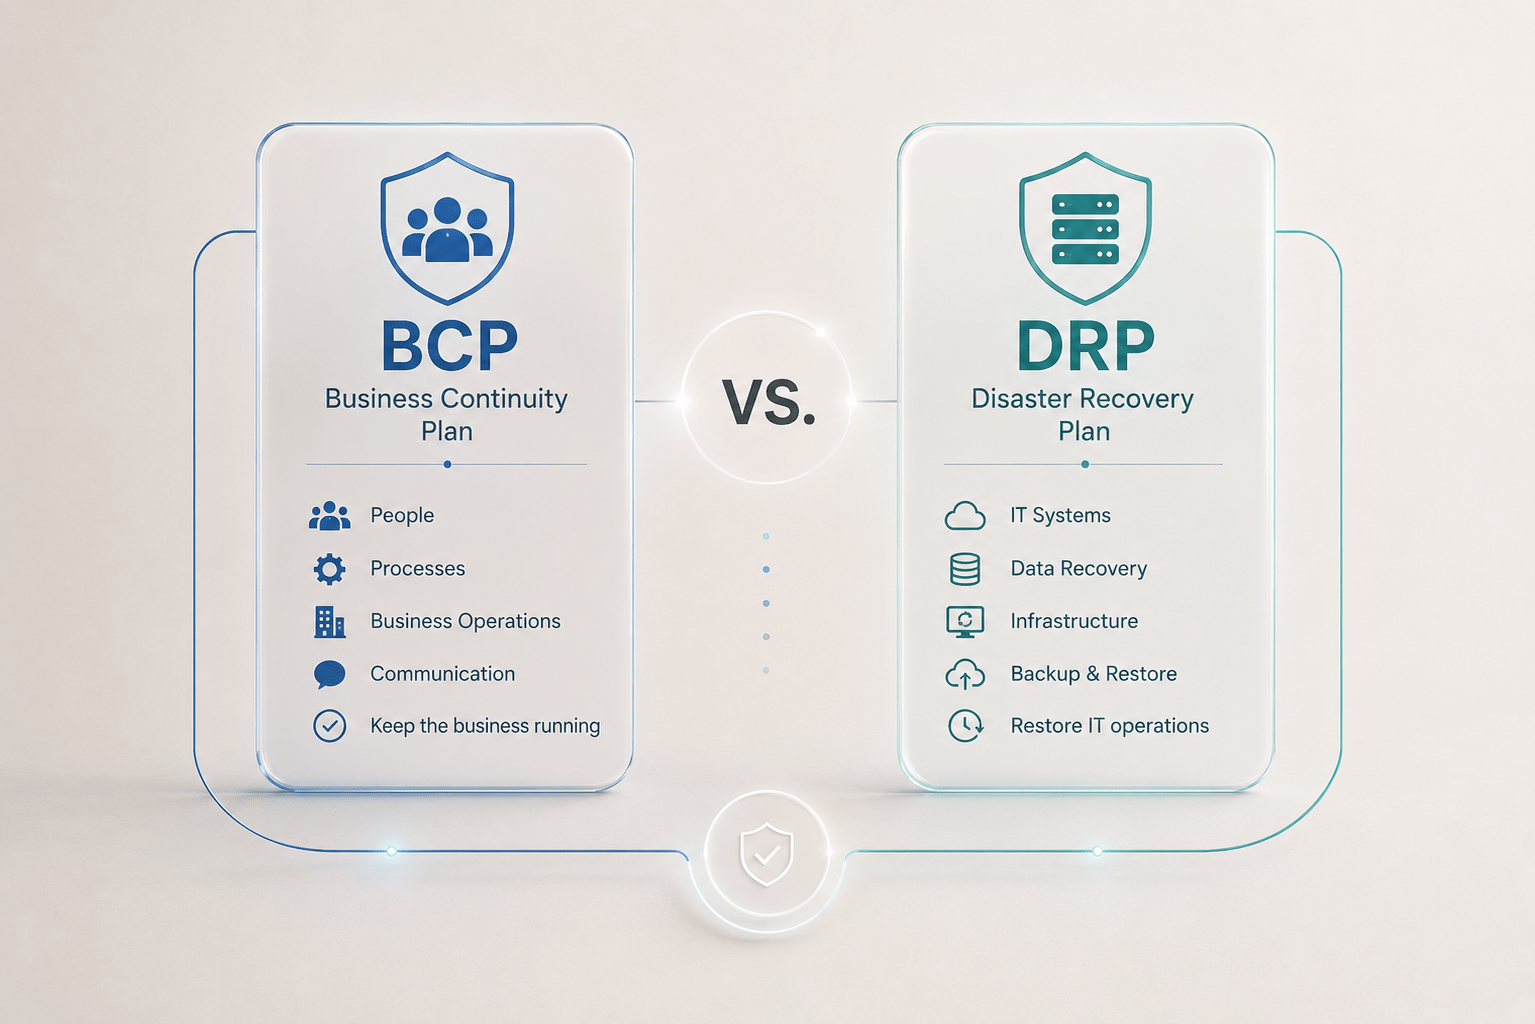
ארגונים רבים משתמשים במונחים BCP ו־DRP כאילו הם זהים, אך בפועל מדובר בשתי תוכניות שונות ומשלימות. בעוד BCP מתמקדת בהמשך הפעילות העסקית בזמן משבר, DRP מתמקדת בשחזור מערכות המידע והתשתיות. במאמר נסקור את ההבדלים, נקודות החיבור והחשיבות של כל אחת מהן.
מהו BIA – Business Impact Analysis?
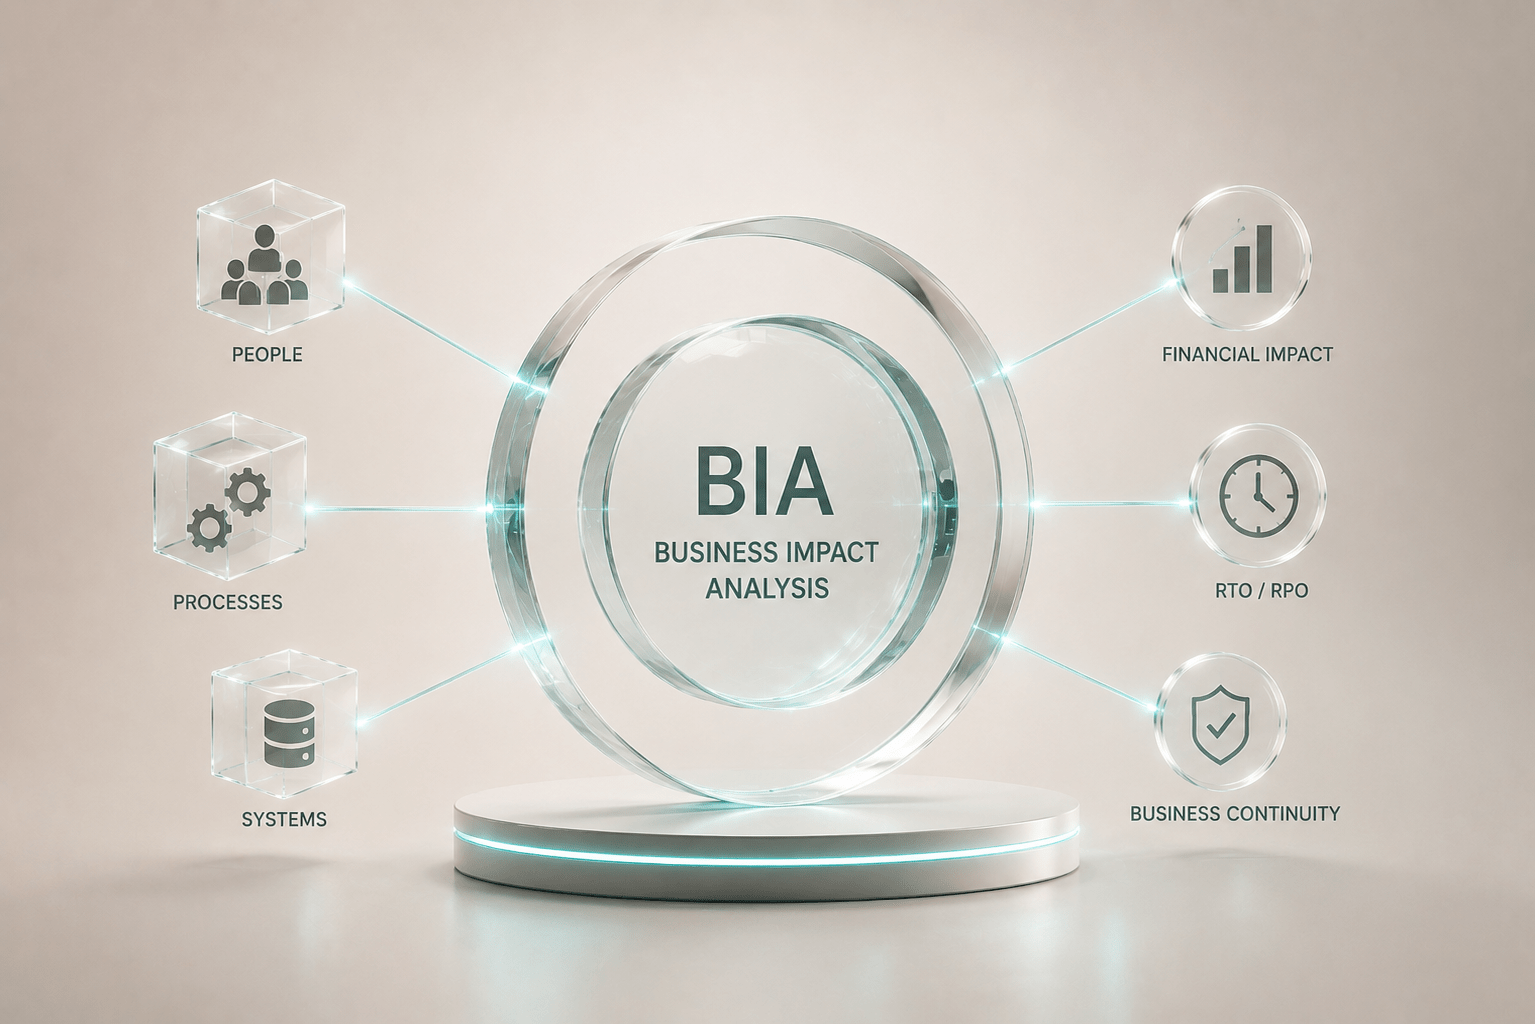
מה יקרה אם המערכת החשובה ביותר בארגון תפסיק לעבוד? BIA מסייע לזהות את הנכסים והתהליכים הקריטיים, להבין את ההשפעה העסקית של השבתה ולקבוע סדרי עדיפויות להתאוששות.
TLPT – Threat-Led Penetration Testing – בדיקות חדירה מבוססות מודיעין
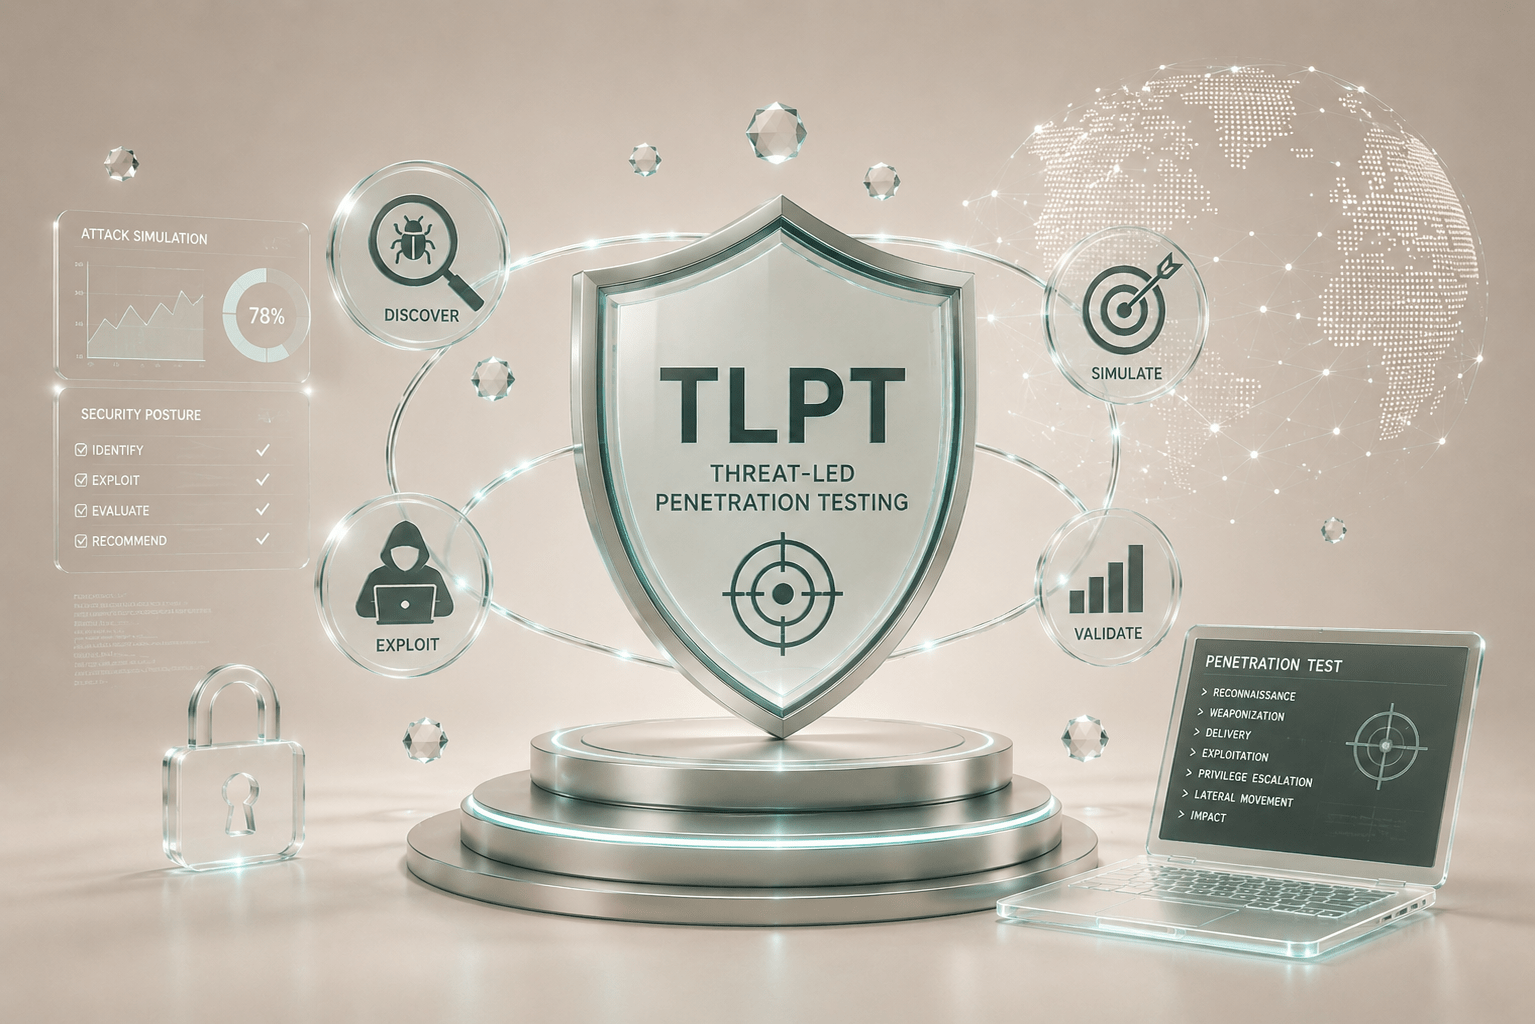
בניגוד למבדק חדירה מסורתי, TLPT בוחן כיצד הארגון כולו יתמודד עם תרחיש תקיפה אמיתי.
המאמר מסביר את המתודולוגיה, הקשר ל-DORA והערך של בדיקות חוסן מבוססות מודיעין איומים.
כשמשרד עורכי הדין נפרץ – גם הלקוחות עלולים להיפגע: אבטחת מידע והגנת פרטיות בעולם המשפט
משרדי עורכי דין מחזיקים מידע עסקי, פיננסי ואישי רגיש במיוחד ולכן הפכו ליעד משמעותי עבור קבוצות כופרה ותוקפים.
הטענה למתקפה על משרד FWMK מצטרפת לשורת אירועים דומים בארץ ובעולם וממחישה עד כמה פריצה למשרד עורכי דין עלולה להשפיע גם על לקוחותיו.
במאמר נבחן את הסיכונים המרכזיים בתחום, את הקשר בין סייבר, פרטיות וסודיות מקצועית, ואת הצעדים שמשרדים צריכים להתחיל ליישם כבר היום.