

חוק הבינה המלאכותית האירופי באוגוסט 2026: מה משתנה ומה ארגונים צריכים לעשות לקראת EU AI Act?
ה-EU AI Act מגיע באוגוסט 2026 לשלב יישום מרכזי, הכולל חובות גילוי, סימון וזיהוי של אינטראקציות ותכנים שנוצרו באמצעות AI. המאמר מסביר על מי הדרישות חלות, מה השתנה בלוחות הזמנים של מערכות בסיכון גבוה ואילו צעדים ארגונים צריכים להשלים כבר עכשיו.
AI Literacy: האוריינות החדשה שכל ארגון צריך להכיר
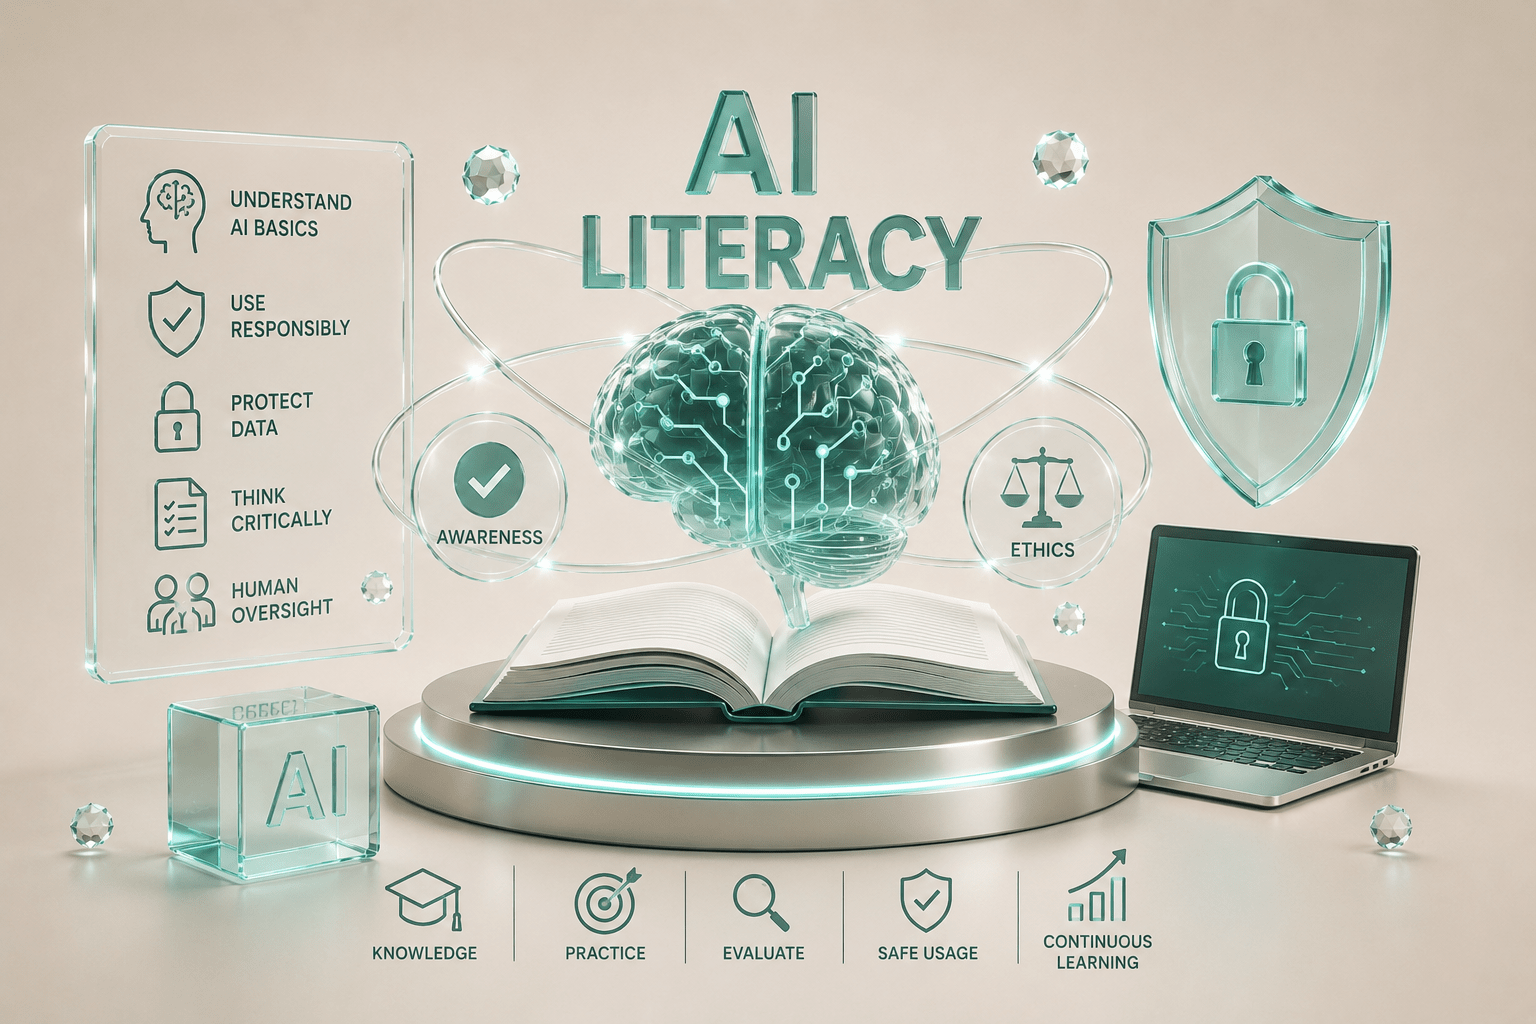
ה־EU AI Act מגיע באוגוסט 2026 לשלב יישום מרכזי, הכולל חובות גילוי, סימון וזיהוי של אינטראקציות ותכנים שנוצרו באמצעות AI. המאמר מסביר על מי הדרישות חלות, מה השתנה בלוחות הזמנים של מערכות בסיכון גבוה ואילו צעדים ארגונים צריכים להשלים כבר עכשיו.
מהו Compliance ב-2026? ציות ארגוני ב-2026
רגולציות חדשות בתחומי פרטיות, AI, סייבר וחוסן דיגיטלי משנות את הדרך שבה ארגונים מנהלים ציות. המאמר מסביר את תפקידו של Compliance בתוך GRC, את הקשר שלו ל־Governance ואת הדרישות המרכזיות שארגונים צריכים להכיר ב־2026.
מהו Governance – ממשל ארגוני ב-2026?
מהו Governance ולמה הוא הפך לאחד הנושאים האסטרטגיים ביותר עבור הנהלות ודירקטוריונים? במאמר נסביר כיצד ממשל ארגוני מחבר בין אנשים, תהליכים וטכנולוגיה, מדוע הוא שונה מניהול שוטף, וכיצד הוא מסייע לארגונים להתמודד עם אתגרי הסייבר, הרגולציה והבינה המלאכותית של 2026.
מבקר המדינה, חיפה ואבטחת מידע ברשויות המקומיות
הפרסומים האחרונים סביב דוח מבקר המדינה ועיריית חיפה מציפים מחדש את האתגר של הרשויות המקומיות: ניהול מידע, פרטיות, סיכוני סייבר, ספקים ותוכניות עבודה מסודרות.
מצלמות אכיפה ברשויות המקומיות: בין יעילות עירונית לסיכון פרטיות
דוח מבקר המדינה על מצלמות אכיפה עירוניות מראה שהשימוש בטכנולוגיה במרחב הציבורי מחייב לא רק יעילות תפעולית, אלא גם הגנת פרטיות, שקיפות, נהלים ובקרה.
חוק הגנת הסייבר הלאומית 2026: 10 דברים שכל ארגון בישראל חייב לדעת
הצעת חוק הגנת הסייבר הלאומית, שעברה בקריאה ראשונה בכנסת, צפויה לשנות את האופן שבו ארגונים בישראל מנהלים את סיכוני הסייבר שלהם. במדריך זה ריכזנו את עשרת העקרונות המרכזיים שכל הנהלה, דירקטוריון, CISO, CIO ובעלי תפקידים בארגון צריכים להכיר – החל מהחובות החדשות והאחריות הניהולית, דרך ניהול סיכונים והיערכות לאירועי סייבר ועד למשמעות המעשית עבור הארגון.
רמות PCI DSS ועדכון Mastercard לשנת 2026: מה ההבדל בין Level 1, Level 2, Level 3 ו־Level 4?
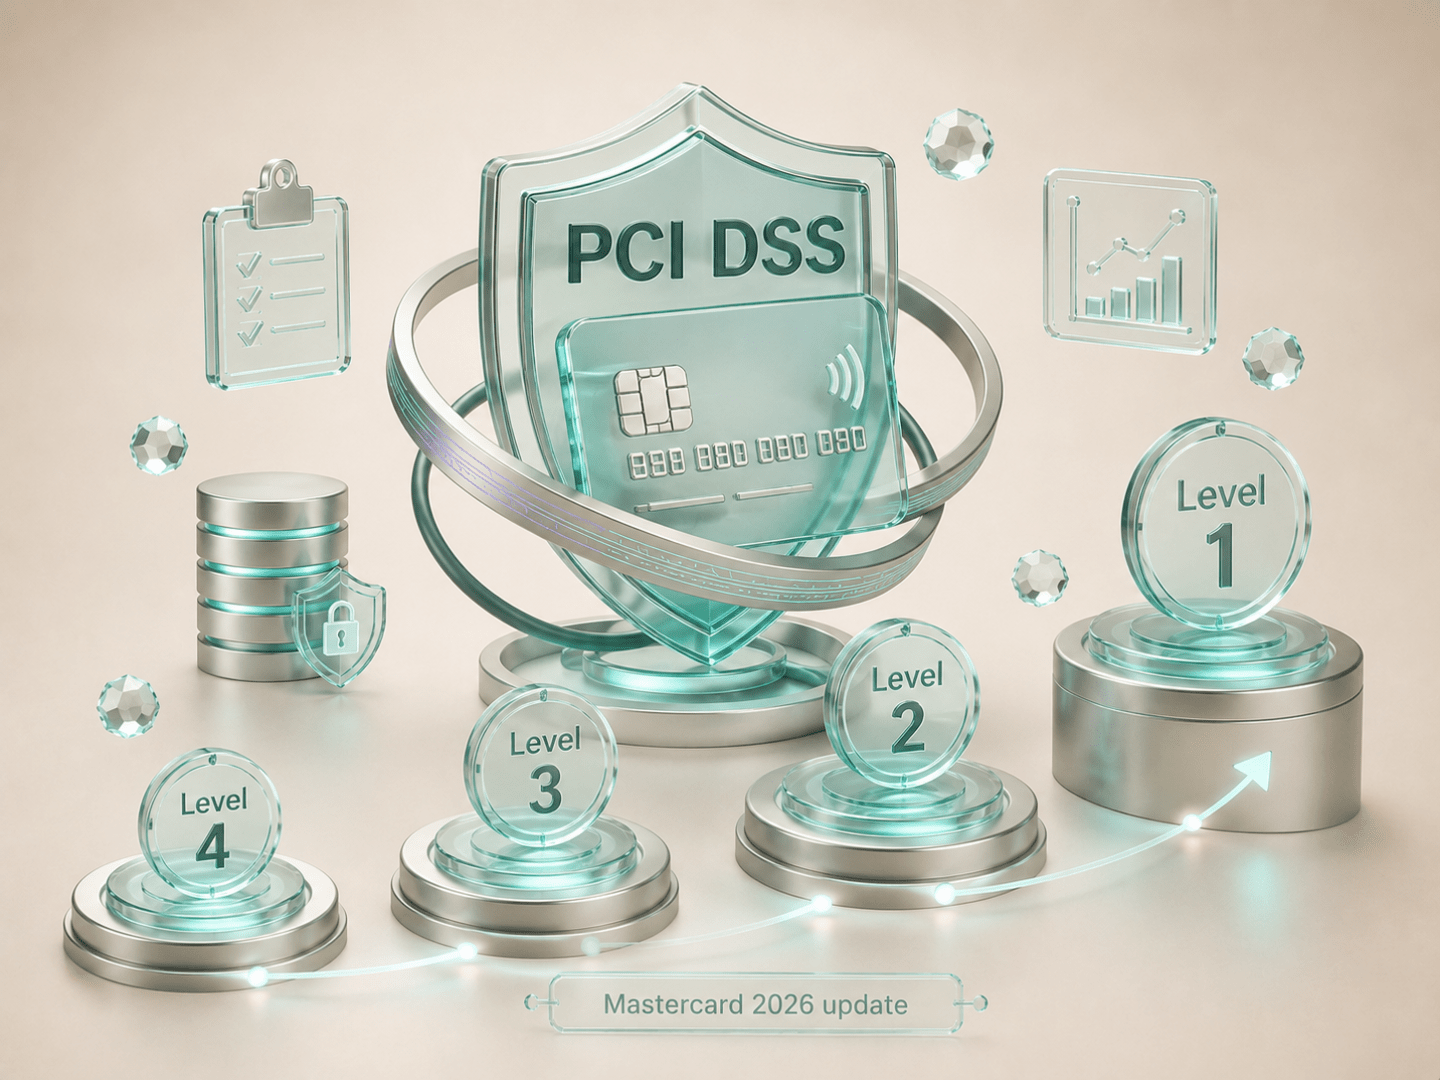
ארגונים המקבלים, מעבדים או שומרים נתוני כרטיסי אשראי נדרשים לעמוד בדרישות PCI DSS. עם זאת, אופן אימות העמידה משתנה בין עסקים קטנים, חברות מסחר אלקטרוני, ארגונים גדולים וספקי שירות. במאמר נסביר את ההבדלים בין Level 1 עד Level 4, את סוגי מסמכי האימות ואת הקשר בין רמת הארגון לבין שאלון SAQ.
SAQ בתקן PCI DSS: מהו שאלון Self-Assessment Questionnaire ומי נדרש למלא אותו?

שאלון SAQ משמש בתי עסק וספקי שירות לבדיקת העמידה בדרישות PCI DSS, בהתאם לסוג סביבת התשלום שלהם. קיימים כמה סוגי שאלונים, מ־SAQ A ועד SAQ D, וכל אחד מתאים לתהליך סליקה שונה. במאמר נסביר כיצד בוחרים את השאלון המתאים, מה כולל התהליך ומה ההבדל בין SAQ, ROC ו־AOC.
ROC בתקן PCI DSS: מהו Report on Compliance ומתי הוא נדרש?

Report on Compliance הוא דוח מקיף המשמש לתיעוד הערכת העמידה בדרישות PCI DSS. הדוח כולל את גבולות סביבת נתוני הכרטיס, הבקרות שנבדקו, הראיות שנאספו ומסקנות הבודק. במאמר נסביר מי נדרש ל־ROC, מה כולל התהליך ומה ההבדל בינו לבין SAQ ו־AOC.