

סיכוני סייבר וסיכוני אבטחת מידע: המדריך המלא לזיהוי, הערכה וניהול סיכונים בארגון

סיכוני סייבר וסיכוני אבטחת מידע משפיעים ישירות על הפעילות העסקית, על המידע, על הלקוחות ועל יכולת הארגון להמשיך לפעול. כדי לנהל אותם נכון, הארגון צריך לזהות את הנכסים הקריטיים שלו, להבין אילו איומים וחולשות עלולים לפגוע בהם, להעריך את הסבירות ואת ההשפעה ולבנות תוכנית טיפול מתועדפת.
סיכוני סייבר לחברות וארגונים ב-2026: מגמות ואיומים

סיכוני סייבר משפיעים ישירות על הפעילות העסקית, על המידע, על הלקוחות ועל יכולת הארגון להמשיך לפעול. כדי לנהל את סיכוני הסייבר נכון, הארגון צריך לזהות את הנכסים הקריטיים שלו, להבין אילו איומים וחולשות עלולים לפגוע בהם, להעריך את הסבירות ואת ההשפעה ולבנות תוכנית טיפול מתועדפת.
סיכוני אבטחת מידע ב-2026: המידע, התהליכים והבקרות שכל ארגון צריך לנהל

סיכוני אבטחת מידע ב-2026 אינם מוגבלים
רק לתקיפות סייבר. הם כוללים עולם רחב של: מידע שאינו ממופה, הרשאות עודפות, שמירת יתר, שימוש בכלי AI, שיתוף לא מבוקר וספקים שמחזיקים מידע ארגוני. המדריך מסביר כיצד לזהות את הסיכונים, לבחון בקרות ולבנות תוכנית טיפול מעשית.
NIST Cybersecurity Framework 2.0 2026: מדריך ליישום NIST בארגון

NIST Cybersecurity Framework 2.0 מסייעת לארגונים להפוך את ניהול הסייבר מתהליך טכני לתהליך ניהולי. המסגרת כוללת שש פונקציות, החל מממשל והגדרת אחריות ועד זיהוי, הגנה, תגובה והתאוששות. במדריך החדש של אינפוגארד הסברנו כיצד בונים Current Profile ו-Target Profile, כיצד מבצעים סקר פערים ומה ההבדל בין NIST CSF 2.0 לבין NIST SP 800-171 להגנת CUI.
תיקון 13 לחוק הגנת הפרטיות עובר לשלב אכיפה – עידן הקנסות כבר כאן

תיקון 13 לחוק הגנת הפרטיות כבר אינו רק שינוי חקיקה שיש ללמוד ולהכיר. סמכויות האכיפה החדשות מיושמות בפועל, וארגונים נדרשים להוכיח כי הם מנהלים מידע אישי, אירועי אבטחה וחובות דיווח באמצעות תהליכים ברורים, בעלי תפקידים, תיעוד ובקרה שוטפת.
סיכום MUNIEXPO 2026: הרשויות המקומיות נמצאות בחזית, גם במרחב הדיגיטלי
ועידת MUNIEXPO 2026 הציבה במרכז את החוסן, החדשנות והשירות לתושב.
אך ככל שהרשות הופכת דיגיטלית יותר, כך גדלים גם סיכוני הסייבר והפרטיות.
המאמר מסביר מדוע הדרכות, GRC ויישום בקרות הם תנאי להגנה אפקטיבית.
הרשות להגנת הפרטיות – גילוי הדעת הסופי יולי 2026 – מי חייב במינוי מנהל הגנת הפרטיות בארגון
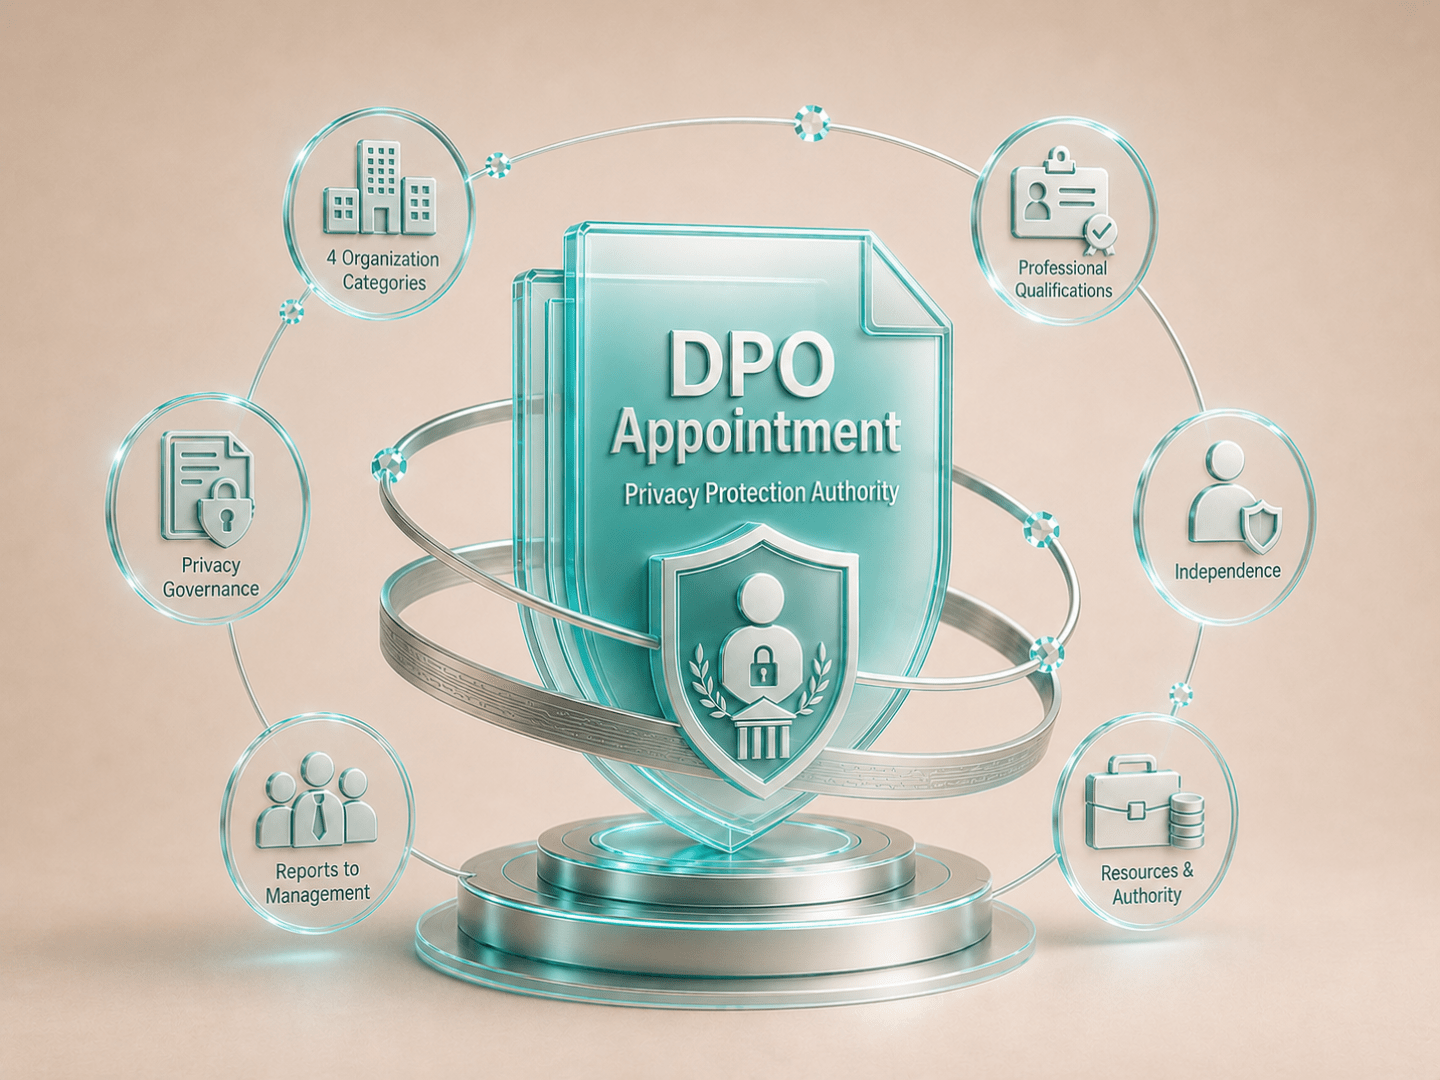
הרשות להגנת הפרטיות פרסמה גילוי דעת סופי בנושא חובת מינוי ממונה על הגנת הפרטיות לפי תיקון 13. המסמך מפרט את ארבע קטגוריות הארגונים, כישורי הממונה, עצמאותו והמשאבים שיש להעמיד לרשותו. עבור ארגונים, מדובר במעבר ממינוי פורמלי לניהול פרטיות שיטתי, מתועד ומחובר להנהלה.
סיכום המחצית הראשונה של 2026: השינויים שמעצבים את הגנת הסייבר בישראל
המחצית הראשונה של 2026 הביאה עמה התקדמות בחקיקת הסייבר, אכיפה מוגברת בתחום הפרטיות, ממצאי ביקורת משמעותיים ושינוי בדפוסי התקיפה. המאמר מסכם את ההתפתחויות המרכזיות ומציג את הנושאים שצריכים להיכנס לתוכנית העבודה למחצית השנייה של השנה.
דוח מבקר המדינה – סייבר ואבטחת מידע על תשתיות קריטיות וברשויות המקומיות הם נושא לאומי אסטרטגי.
דו"ח מבקר המדינה 2026 מבקר מפנה אצבע לחזית הרשויות מקומיותמציף פערים משמעותיים בניהול אבטחת מידע והגנת סייבר ברשויות המקומיות.
הבעיה אינה רק טכנולוגית, אלא גם ניהולית ותפעולית.
במאמר נבחן מה אפשר ללמוד מהדו"ח ואיך נכון להתמודד עם הסיכונים.
דוח מבקר המדינה 2026: פערי הסייבר שמאיימים על הרציפות התפקודית של המדינה
דוח הסייבר של מבקר המדינה לשנת 2026 מצביע על פערים בעבודה מרחוק, באבטחת מידע במשרדי ממשלה ובשירותים הדיגיטליים לאזרח.
הממצאים ממחישים כי מערכות מידע ממשלתיות הן תשתית חיונית המחייבת ניהול סיכונים, ניטור ותגובה רציפים.
המאמר מרכז את הממצאים ואת הצעדים שכל ארגון יכול ללמוד מהם.