

מסמך Compliance: מה זה, מה הוא צריך לכלול ואיך הופכים דרישות רגולציה לראיות?

לקוח מבקש הוכחת עמידה בתקן. Auditor מבקש לראות כיצד בקרה מיושמת. הנהלה רוצה לדעת אילו פערים עדיין פתוחים.
בכל אחד מהמקרים האלה לא מספיק להגיד "אנחנו עומדים בדרישות". צריך להציג תיעוד מסודר שמחבר בין דרישה, בקרה, אחריות וראיה.
כאן נכנס לתמונה עולם ה-Compliance Documentation – מערכת המסמכים שמאפשרת לארגון להראות לא רק מה הוא מתכוון לעשות, אלא מה הוא עושה בפועל.
מהו SSP? המדריך ל-System Security Plan באבטחת מידע וציות

מהו System Security Plan, מה כולל SSP ואיך הוא מתחבר ל-NIST, CMMC, FedRAMP ו-ISO 27001? מדריך לארגונים שרוצים להפוך דרישות סייבר לתוכנית הגנה.
ארגונים משקיעים בכלי אבטחה, נהלים, הדרכות, ניטור וסקרי סיכונים – אבל כשלקוח, רגולטור או Auditor מבקש להבין כיצד מערכת מסוימת באמת מוגנת, מתחילה שאלה מורכבת
פרסום NIST SP 800-18 Rev. 2 : כך משתנה ה-System Security Plan בעידן של Privacy ושרשרת אספקה

System Security Plan כבר אינו רק מסמך שמתאר אילו בקרות אבטחה קיימות במערכת.
בגרסה החדשה של NIST SP 800-18, NIST מציג תפיסה רחבה יותר שבה אבטחה, פרטיות וסיכוני שרשרת האספקה מנוהלים כחלק מאותה תמונת מערכת.
עבור CISO, מנהלי GRC, בעלי מערכות וארגונים שעובדים לפי NIST, מדובר בעדכון שכדאי להכיר — ובעיקר בהזדמנות לבדוק האם ה-SSP הארגוני עדיין מתאים לאופן שבו סיכוני סייבר מנוהלים ב-2026.
NIST AI Risk Management Framework: כך מנהלים סיכוני AI בארגון

מערכות AI כבר משולבות בתהליכים עסקיים, נחשפות למידע ארגוני ולעיתים אף משפיעות על החלטות ופעולות בפועל.
ככל שהשימוש מתרחב, כך גדל הצורך במסגרת סדורה שתאפשר לזהות, להעריך ולנהל את הסיכונים לאורך מחזור החיים של המערכת.
NIST AI Risk Management Framework נועד בדיוק לכך — והוא הופך לכלי מרכזי עבור ארגונים שרוצים לקדם AI מבלי לוותר על Governance, אבטחת מידע וציות.
AI Governance בארגון: רגולציה, פרטיות, ניהול סיכונים ואחריות בעידן ה-AI
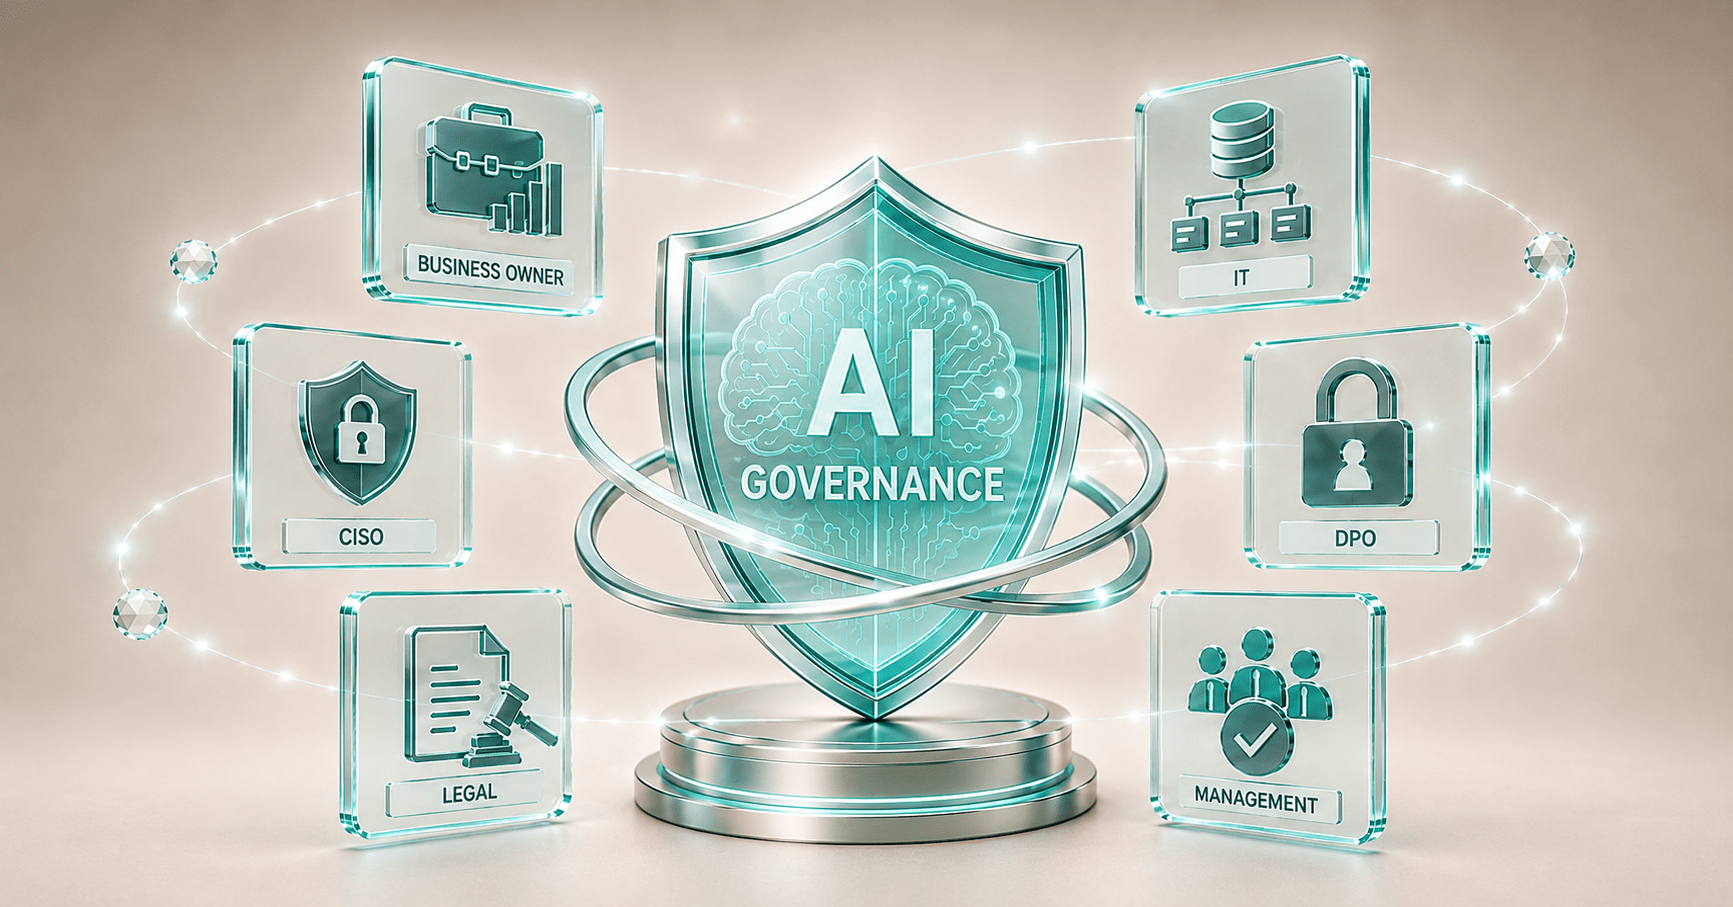
ה-AI כבר נמצא כמעט בכל ארגון, לעיתים עוד לפני שהוגדרה מדיניות מסודרת לשימוש בו.
ככל שהוא מקבל יותר מידע, הרשאות והשפעה על תהליכים, כך עולות שאלות של פרטיות, אבטחת מידע, רגולציה, תקינה ואחריות.
אבל השאלה המרכזית כבר אינה האם להשתמש ב-AI.
השאלה היא:
מי מנהל אותו?
מי יודע אילו מערכות AI פועלות בארגון?
מי אישר אותן?
איזה מידע הן מקבלות?
לאילו מערכות הן מחוברות?
מי בדק את הספק?
מי מגדיר את רמת הסיכון?
מי מחליט מתי חייב להיות אדם בתהליך?
ומי אחראי כאשר משהו משתבש?
אלה כבר לא שאלות של חדשנות.
אלה שאלות של AI Governance.
AI Governance הוא המנגנון שהופך את השאלות האלה ממקור לאי-ודאות לתהליך ניהולי: עם בעלות, כללים, הערכת סיכון, בקרות, תיעוד ושיפור מתמשך.
תקן CMMC: רגולציית סייבר האמריקאית לארגונים ולתעשייה ביטחונית שמשנה את התמונה.

חברות שעובדות עם מערכת הביטחון האמריקאית אינן נמדדות עוד רק לפי היכולת ההנדסית, איכות המוצר או תנאי ההתקשרות שלהן.
באמצעות CMMC, הממשל האמריקאי מבקש לוודא שספקים וקבלני משנה מגינים בפועל על המידע הרגיש שמגיע אליהם במסגרת פרויקטים ביטחוניים.
עבור חברות ישראליות, המשמעות עשויה להיות ישירה: מוכנות סייבר, סיווג מידע והוכחת יישום של בקרות הופכים בהדרגה לחלק מכשירות הספק ומהיכולת להשתלב בשרשרת האספקה האמריקאית.
אבטחת מידע וסייבר בתחנות קצה EndPoint Protection

תחנת הקצה היא המקום שבו מדיניות אבטחת המידע פוגשת את העבודה היומיומית של המשתמש.
כל מחשב, לפטופ או מכשיר נייד שמתחבר למערכות הארגון יכול להפוך לשכבת הגנה – או לנקודת כניסה לתוקף.
כדי לצמצם סיכון, ארגונים צריכים לנהל את תחנות הקצה לאורך כל מחזור החיים שלהן, ולא להסתפק בהתקנת אנטי־וירוס.
מכשירי מובייל – איומי אבטחת מידע וסייבר

הסמארטפון הארגוני הפך לתחנת עבודה ניידת שמתחברת למייל, מערכות ענן, קבצים, אפליקציות וזהויות ארגוניות.
ככל שהשימוש במובייל גדל, כך מתרחב גם משטח התקיפה – מפישינג ו-Smishing ועד אפליקציות לא מאובטחות, BYOD (מכשירים פרטיים) ואובדן/גנבת מכשירים.
במאמר נבחן את הסיכונים המרכזיים במכשירי מובייל ואת המשמעות שלהם עבור אבטחת המידע הארגונית.
תיקון 73 לחוק הגנת הצרכן, החובה להקליט שיחת מכירה וקשר לחוק הגנת הפרטיות ואבטחת מידע
החובה להקליט ולמסור שיחות מכירה אינה פרויקט טלפוניה בלבד. הקלטות המזוהות עם לקוחות עשויות להיכלל במערך מאגרי המידע של הארגון ולהיות כפופות לחוק הגנת הפרטיות ולתקנות אבטחת המידע. המאמר מציג את הבקרות, הנהלים ותהליכי ניהול הסיכונים שנדרשים להיערכות אחראית.
חוות דעת אבטחת מידע וסייבר לחברות: בסיס מקצועי לקבלת החלטות ולהגנה על הארגון
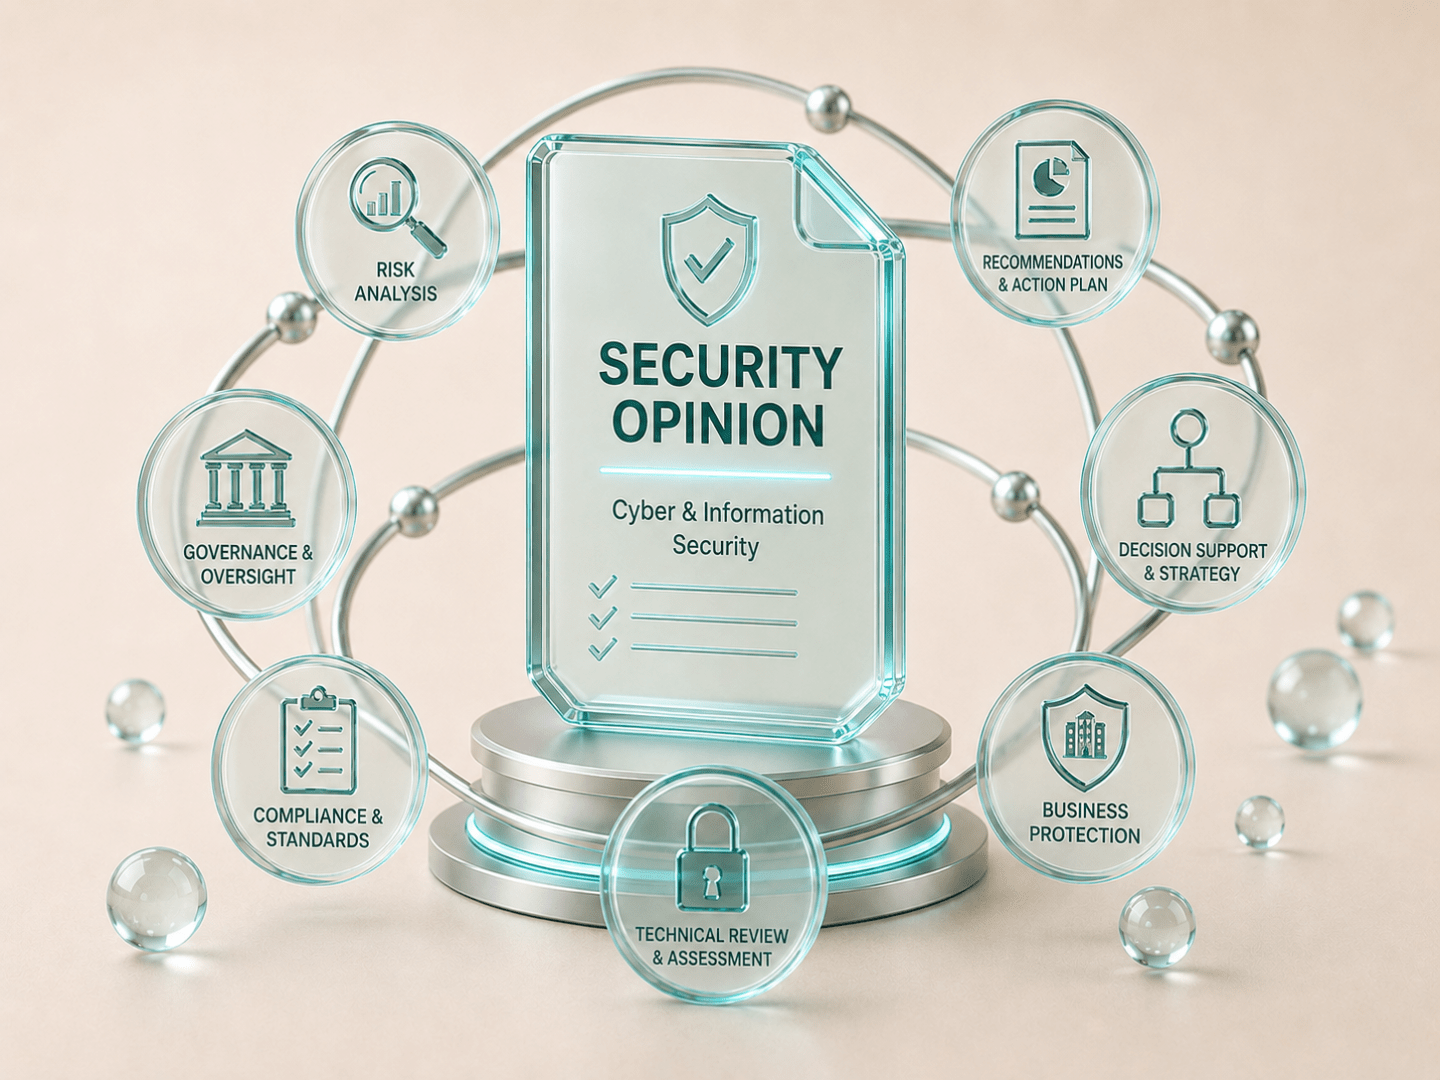
סיכוני סייבר וסיכוני אבטחת מידע משפיעים ישירות על הפעילות העסקית, על המידע, על הלקוחות ועל יכולת הארגון להמשיך לפעול. כדי לנהל אותם נכון, הארגון צריך לזהות את הנכסים הקריטיים שלו, להבין אילו איומים וחולשות עלולים לפגוע בהם, להעריך את הסבירות ואת ההשפעה ולבנות תוכנית טיפול מתועדפת.