
12 כללי קניות בטוחות ברשת שיעזרו לעובדים להגן על עצמם ועל הארגון
נובמבר הפך כבר מזמן לחודש הקניות הגדול של השנה. Black Friday, Cyber Monday, מבצעים, קופונים, הודעות משלוח והנחות לזמן מוגבל מייצרים הרבה הזדמנויות לקנייה – אבל גם הרבה הזדמנויות לתוקפים.
עבור ארגונים, זו לא רק שאלה של הגנה על העובד בבית.
עובד שנופל להונאת פישינג, מוסר סיסמה, מתקין קובץ זדוני או מאפשר גישה לחשבון אישי עלול, במקרים מסוימים, להגדיל גם את החשיפה של הארגון.
במיוחד כאשר נעשה שימוש חוזר בסיסמאות, במכשיר שמשמש גם לעבודה או בחשבונות המקושרים זה לזה.
לכן התנהגות בטוחה ברשת היא חלק בלתי נפרד מה-Human Firewall של הארגון.
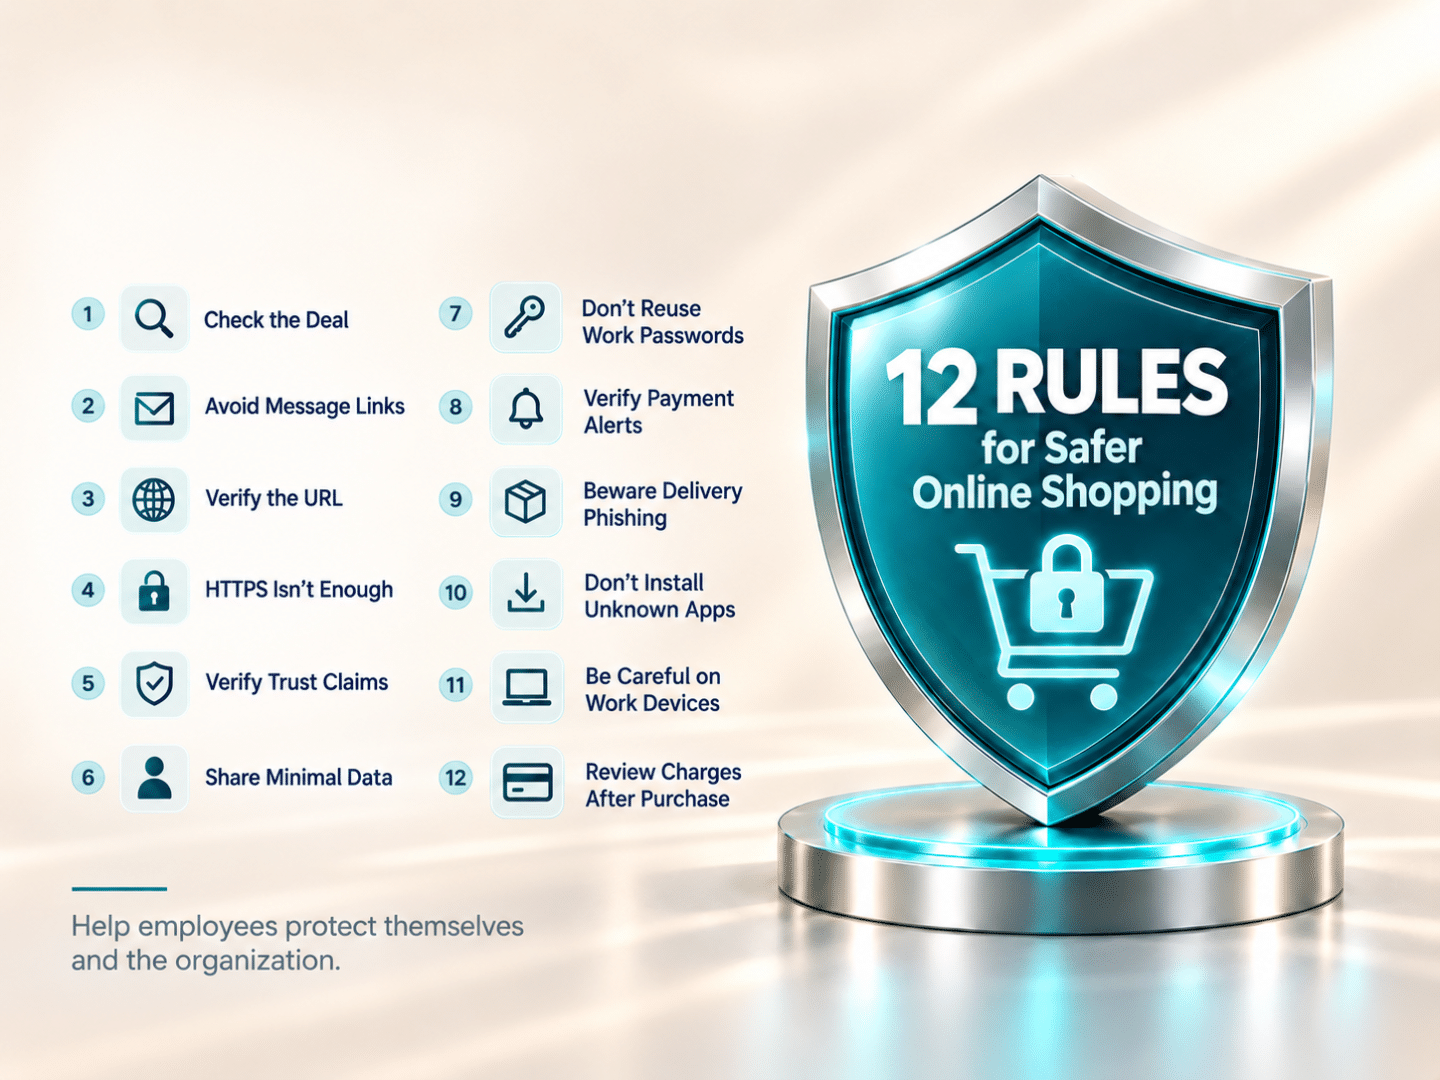
1. מחיר טוב מדי? זו סיבה לבדוק, לא למהר
הנחה חריגה במיוחד, מוצר יקר במחיר לא סביר או הודעה שמבטיחה "רק עוד 5 דקות למבצע" הם כלים יעילים ליצירת לחץ ולגרום לנו לפעול לפני שבדקנו.
לפני רכישה, עצרו לרגע. בדקו את המחיר גם במקומות אחרים, חפשו מידע על החנות ובדקו האם המבצע באמת קיים באתר הרשמי.
2. אל תיכנסו לחנות דרך קישור שקיבלתם בהודעה
SMS, WhatsApp, מייל או פרסומת ברשתות החברתיות יכולים להוביל לאתר מתחזה שנראה כמעט זהה לאתר המקורי.
זו בדיוק אחת הטכניקות של Phishing: התחזות לגורם מוכר כדי לגרום לנו ללחוץ, להזדהות או למסור פרטים.
עדיף להקליד את כתובת החנות בעצמכם, להשתמש באפליקציה הרשמית או להיכנס דרך סימנייה ששמרתם מראש.
עובדים שמתרגלים לזהות התנהגות כזו בחיים הפרטיים שלהם מפתחים בדיוק את אותם הרגלים שאנו מנסים לחזק במסגרת הדרכות מודעות עובדים לאבטחת מידע וסייבר.
3. בדקו היטב את כתובת האתר
תוקפים משתמשים בדומיינים שנראים כמעט זהים לאתר המקורי: אות חסרה, שינוי קטן בשם, תוספת של מילה כמו SALE או SHOP, או שם המותג שמופיע בתוך כתובת אחרת לחלוטין.
אל תסתפקו בכך שהאתר נראה נכון. בדקו גם את כתובת ה-URL עצמה.
4. HTTPS חשוב – אבל הוא לא אומר שהאתר אמין
סמל המנעול ו-HTTPS מעידים שהתקשורת ביניכם לבין האתר מוצפנת. זה חשוב, אבל זו לא תעודת כשרות לאתר.
גם אתר מתחזה יכול להפעיל HTTPS.
לכן כדאי לבדוק כמה סימני Trust במקביל:
- כתובת דומיין תקינה ומוכרת
- HTTPS
- פרטי עסק ודרך ברורה ליצירת קשר
- מדיניות פרטיות, החזרות ומשלוחים
- נוכחות ומוניטין של העסק מחוץ לאתר עצמו
- אפשרות תשלום באמצעות ספקי סליקה מוכרים
5. רואים לוגו של ISO או PCI? בדקו מה באמת עומד מאחוריו
אתרי סחר וארגונים יכולים להציג עמידה בתקנים וסטנדרטים כמו ISO 27001, ISO 27701 או PCI DSS כחלק מחיזוק האמון.
אלה יכולים להיות סימני Trust משמעותיים: ISO 27001 מתייחס לניהול אבטחת מידע, ISO 27701 לניהול פרטיות, ו-PCI DSS להגנה על נתוני תשלום וכרטיסי אשראי.
אבל גם כאן חשוב לזכור: אייקון או לוגו באתר לבדם אינם הוכחה.
באתרים משמעותיים אפשר לבדוק מי הגוף המאשר, מה היקף ההסמכה והאם הטענה לתקן אכן מתייחסת לפעילות הרלוונטית.
ניתן לקרוא עוד על הקשר בין אבטחת מידע, פרטיות ו-Trust באתרי E-Commerce.
6. היזהרו מאתר שמבקש יותר מדי מידע
חנות אינטרנטית צריכה פרטים מסוימים כדי לבצע רכישה ולשלוח מוצר, אבל אם מבקשים מידע שאינו נראה קשור לעסקה, זו סיבה לעצור.
שאלו את עצמכם: האם החנות באמת צריכה את המידע הזה?
אל תמסרו מידע אישי עודף רק כדי לקבל קופון, להשלים הרשמה או להשתתף במבצע.
7. אל תשתמשו שוב בסיסמה, בטוח שלא מהמהעבודה
שימוש חוזר בסיסמאות הוא אחת הדרכים שבהן אירוע שנראה "פרטי" יכול להפוך גם לבעיה ארגונית.
אם אתר קניות נפרץ והסיסמה שלכם נחשפת, תוקפים יכולים לנסות את אותם פרטי גישה גם במייל, ברשתות חברתיות, בשירותי ענן ואפילו במערכות ארגוניות.
השתמשו בסיסמה ייחודית לכל שירות והפעילו MFA או אימות דו-שלבי בכל מקום שבו הדבר אפשרי.
8. "התשלום נכשל" – אל תלחצו אוטומטית
הודעה שטוענת שהתשלום לא עבר, שהכרטיס נחסם או שצריך "לאמת מחדש את פרטי האשראי" היא תרחיש פישינג קלאסי.
אל תיכנסו לחשבון דרך הקישור שבהודעה.
פתחו את האתר או האפליקציה של החנות באופן עצמאי ובדקו אם באמת קיימת בעיה.
זו גם אחת הסיבות ש-הדרכות עובדים ותרגולי פישינג צריכות לתרגל תרחישים מהעולם האמיתי ולא להישאר רק ברמת המצגת.
9. המשלוח שלכם "תקוע"? כאן מתחיל הגל השני של הפישינג
הסיכון לא מסתיים אחרי שלוחצים על "הזמנה".
אחרי תקופות קניות מגיעות הודעות על:
- חבילה שממתינה לשחרור.
- תשלום מכס.
- דמי משלוח נוספים.
- עדכון כתובת.
- ניסיון מסירה שנכשל.
- בקשה לבחור מחדש נקודת איסוף.
התחכום הוא שבתוך שבוע שבו הזמנתם כמה מוצרים, הודעה כזו נשמעת הגיונית לחלוטין.
בדקו את מספר המעקב ישירות באתר של החנות או חברת השילוח, ולא דרך הקישור שנשלח אליכם.
10. אל תתקינו אפליקציה או קובץ כדי "לעקוב אחרי החבילה"
אתר או הודעה שמבקשים להוריד אפליקציה, APK, הרחבה לדפדפן או תוכנה כדי לצפות במבצע או לעקוב אחרי משלוח צריכים להדליק נורה אדומה.
הורידו אפליקציות רק מחנויות רשמיות וממקור שאתם מכירים.
11. היזהרו במיוחד במכשיר שמשמש גם לעבודה
טלפון או מחשב שמשמשים גם לצורכי עבודה וגם לקניות פרטיות מחברים בין שני העולמות.
קובץ זדוני, גניבת Session, השתלטות על המייל או גניבת Credentials במרחב הפרטי עלולים ליצור לתוקף הזדמנויות נוספות גם מול הארגון.
לכן הרגלי אבטחה טובים אינם מתחילים בכניסה למשרד ונגמרים ביציאה ממנו.
12. בדקו גם אחרי שהקנייה הסתיימה
לא כל הונאה מתגלה בזמן הרכישה.
עקבו בתקופה שלאחר הקניות אחרי חשבון האשראי, PayPal או הארנק הדיגיטלי ובדקו חיובים שאינכם מזהים, כולל חיובים קטנים שנועדו לעיתים לבדוק האם אמצעי התשלום פעיל.
וגם אחרי שהחבילה הגיעה, המשיכו להיות חשדניים לגבי הודעות "שירות", "החזר כספי", "מתנה בעקבות הרכישה" או "סקר שביעות רצון".
מהקניות הפרטיות ועד ל-Human Firewall הארגוני
רוב העובדים אינם חושבים על Black Friday כחלק מאבטחת המידע של הארגון, אבל עבור התוקף אין בהכרח גבול ברור בין "העובד בבית" לבין "העובד בעבודה".
אותו אדם, אותו טלפון, אותו דפדפן ולעיתים גם אותן סיסמאות, כתובות מייל ושירותי ענן.
לכן Human Firewall אינו רק היכולת לזהות מייל פישינג בעבודה. מדובר בהרגל: לעצור, לבדוק, לאמת, לחשוד בבקשה חריגה ולדווח כשמשהו אינו נראה נכון.
הדרכות פישינג הן רק חלק מהתמונה
הדרכות מודעות עובדים ותרגילי Phishing לארגונים הם כלי מרכזי לבניית ההתנהגות הזו.
הם מאפשרים לעובדים להיחשף בסביבה מבוקרת לקישורים חשודים, מסכי Login מזויפים, התחזויות, הודעות SMS, קבצים מצורפים ובקשות דחופות – ולתרגל את התגובה הנכונה לפני שהם פוגשים את התרחיש האמיתי.
אבל התפיסה המתקדמת יותר היא Human Risk Management.
במקום לשאול רק "האם העובד עבר הדרכה?", הארגון בוחן:
- היכן נמצאות החשיפות האנושיות.
- אילו עובדים ותפקידים חשופים יותר.
- כיצד עובדים מגיבים לתרגילי פישינג.
- האם הם יודעים לזהות ולדווח על אירוע.
- והאם ההתנהגות משתפרת לאורך זמן.
עובד זהיר יותר הוא גם שכבת הגנה טובה יותר
חודש הקניות הוא הזדמנות מצוינת להפוך Awareness למשהו אישי ורלוונטי.
כשעובד לומד לבדוק קישור לפני שהוא לוחץ, לזהות אתר מתחזה, להטיל ספק בהודעת משלוח ולהגן על הסיסמאות והחשבונות שלו – הוא קודם כל מגן על עצמו.
אבל אותם הרגלים בדיוק חוזרים איתו גם לעבודה.
וזה החיבור שבין Security Awareness, הדרכות פישינג, Human Firewall ו-Human Risk Management:
לא רק להעביר ידע, אלא להפוך התנהגות בטוחה להרגל שמקטין את הסיכון לאדם ולארגון.
רוצים להפוך את העובדים שלכם לחלק ממעטפת ההגנה הארגונית?
דברו עם המומחים שלנו
קנייה בטוחה ברשת מתחילה בהרגלים פשוטים: לבדוק לפני שלוחצים, לאמת את האתר, להיזהר מהודעות משלוח חשודות, להשתמש בסיסמאות ייחודיות ולזהות סימני פישינג. אותם הרגלים בדיוק הם הבסיס ל-Human Firewall ול-Human Risk Management, משום שעובד שמזהה סיכון בחיים הפרטיים שלו יודע לזהות אותו טוב יותר גם בסביבה הארגונית.
המידע המוצג במאמר זה נועד למטרות מידע והעשרה בלבד ואינו מהווה ייעוץ מקצועי, רגולטורי, משפטי או טכנולוגי.
אנחנו באינפוגארד מאמינים כי כל ארגון נדרש לבחון את צרכיו, הסיכונים והדרישות החלות עליו באמצעות אנשי מקצוע מתאימים על מנת להכין תוכנית הרלוונטית בדיוק לארגון ולחברה.
המאמר נכתב בשיתוף מומחי אבטחת המידע והסייבר של Infoguard מקבוצת IDOR, ונערך על ידי ROY KISCH, חובב פרטיות, אבטחת מידע, סייבר ומנהל שיווק בקבוצת חברות עידור (Messagenet, Infoguard, Idornext).