
לא רק שאלון אבטחה: כך מבצעים Vendor Assessment והערכת סיכונים אמיתית לספק חיצוני.
ארגון בוחר מערכת SaaS חדשה. הספק מוכר, יש לו אתר מרשים ואפילו תעודת ISO 27001. האם זה מספיק כדי לתת לו גישה למידע של עובדים, לקוחות או למערכות הארגון?
כאן בדיוק נכנס Vendor Assessment – תהליך המאפשר להפוך החלטת רכישה או התקשרות להחלטה מבוססת סיכון.
מהו Vendor Assessment?
Vendor Assessment הוא תהליך שבו הארגון מעריך את הסיכון הנובע מספק מסוים לפני התקשרות ולעיתים גם במהלך חידוש חוזה או שינוי משמעותי בשירות.
הבדיקה יכולה לעסוק, בין היתר, ב:
- אבטחת מידע
- פרטיות
- ניהול זהויות והרשאות
- Incident Response
- המשכיות עסקית
- Disaster Recovery
- תלויות בספקים נוספים
- עמידה בתקנים
- מצב רגולטורי
- קריטיות השירות עבור העסק
NIST מגדיר Due Diligence כתהליך של איסוף ובחינת מידע רלוונטי על ספק או מוצר, כדי לתמוך בהחלטה מושכלת לגבי רכישה חדשה או מערכת קיימת.
NIST SP 1326, שפורסם סופית ביולי 2026, מספק מסגרת מעשית לביצוע בדיקה כזו, במיוחד מול ספקי ICT.
Vendor Assessment לוקח את המידע הזה ומתרגם אותו לשאלה ניהולית:
האם הסיכון של הספק מתאים לרמת הסיכון שהארגון מוכן לקבל?
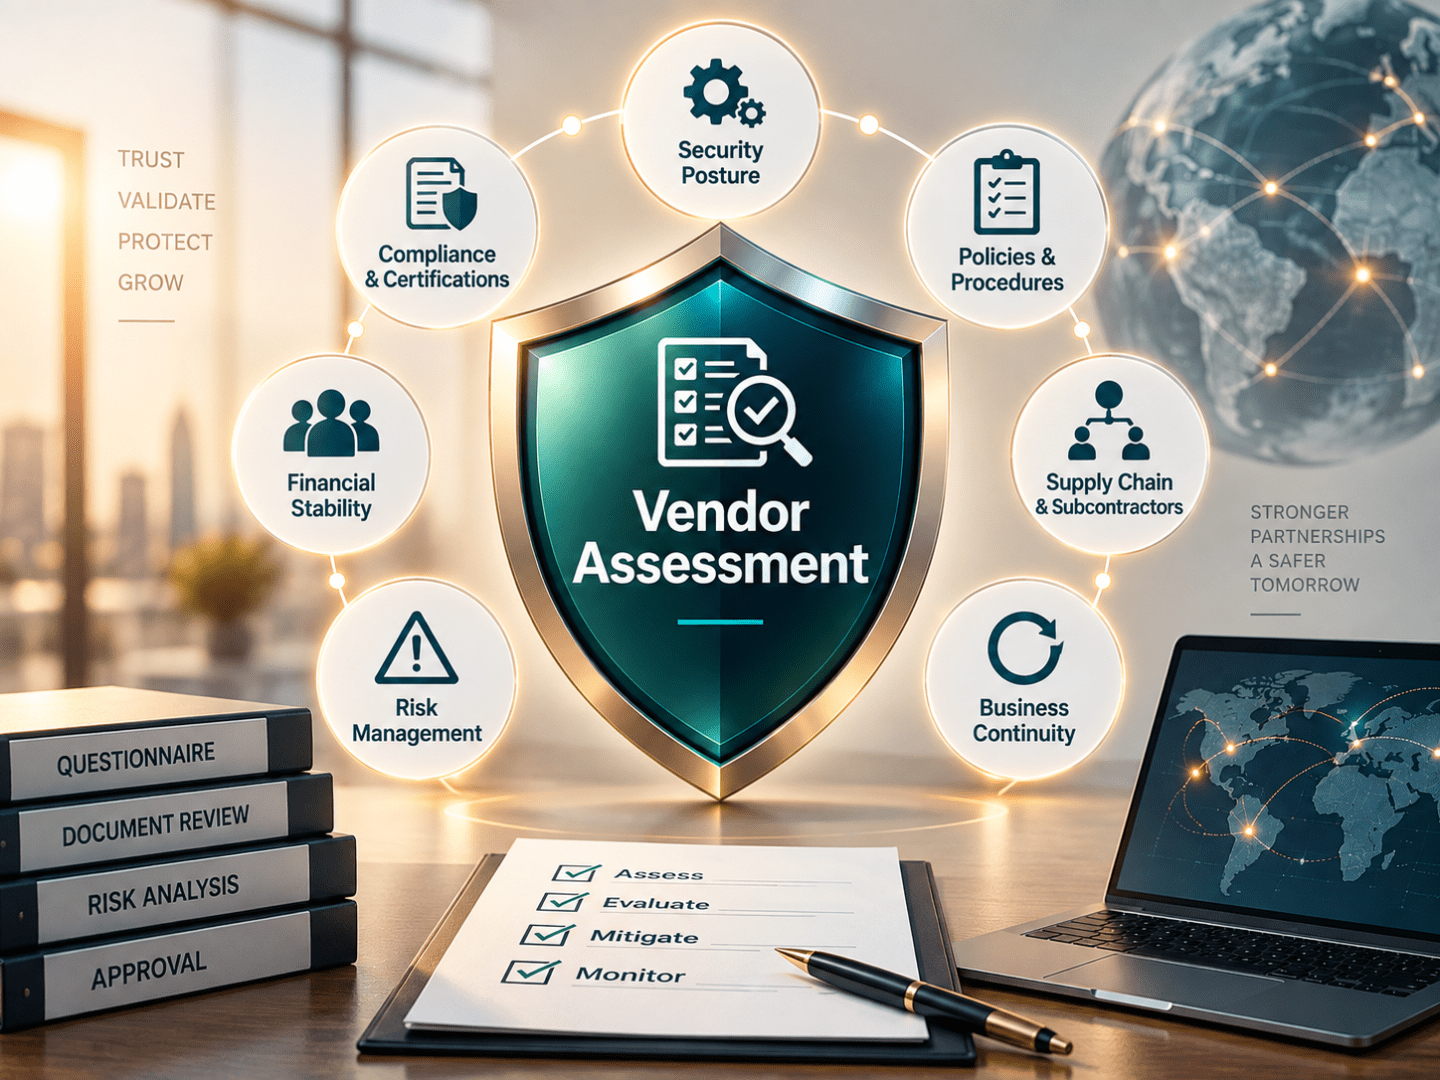
השלב הראשון: להבין מה הספק עומד לעשות
לפני שבודקים את הספק, צריך להבין את ההתקשרות.
אותו ספק יכול להיות בסיכון נמוך עבור ארגון אחד ובסיכון גבוה עבור אחר.
למשל, פלטפורמת SaaS שמקבלת רק כתובות דוא"ל עסקיות שונה משמעותית מאותה פלטפורמה כאשר היא מקבלת גם מידע פיננסי, מסמכים משפטיים או נתוני עובדים.
לכן כדאי להתחיל בשאלות כמו:
- איזה מידע הספק יקבל?
האם מדובר במידע ציבורי, פנימי, אישי, פיננסי או רגיש? - לאילו מערכות הוא יתחבר?
SSO, API, Admin, שירות ענן או מערכת מבודדת? - מה תהיה ההשפעה אם הוא ייפגע?
האם מדובר באי־נוחות או בהשבתת תהליך קריטי? - האם הוא מעבד מידע עבור הארגון?
- האם קיימת תלות גבוהה בשירות?
רק אחרי שמבינים את ההקשר ניתן להחליט מה עומק הבדיקה הנדרש.
לא כל ספק צריך אותו Assessment
Vendor Assessment טוב הוא Risk-Based.
אין צורך להשקיע אותה רמת משאבים בספק קטן ללא גישה למידע ובספק SaaS שמפעיל מערכת HR מרכזית.
אפשר למשל לסווג ספקים לפי מספר פרמטרים:
- רגישות המידע
- רמת הגישה
- קריטיות עסקית
- מספר המשתמשים
- אינטגרציות
- השפעה במקרה של השבתה
- היקף עיבוד מידע אישי
- שימוש בספקי משנה
על בסיס הסיווג ניתן להגדיר:
- Low Risk – בדיקה בסיסית.
- Medium Risk – שאלון, מסמכים ובדיקות נוספות.
- High/Critical Risk – Assessment מעמיק, Evidence, דרישות חוזיות ובקרה שוטפת.
כך נמנעים משתי טעויות הפוכות: בדיקה מיותרת לכל ספק קטן, ובדיקה שטחית מדי לספק קריטי.
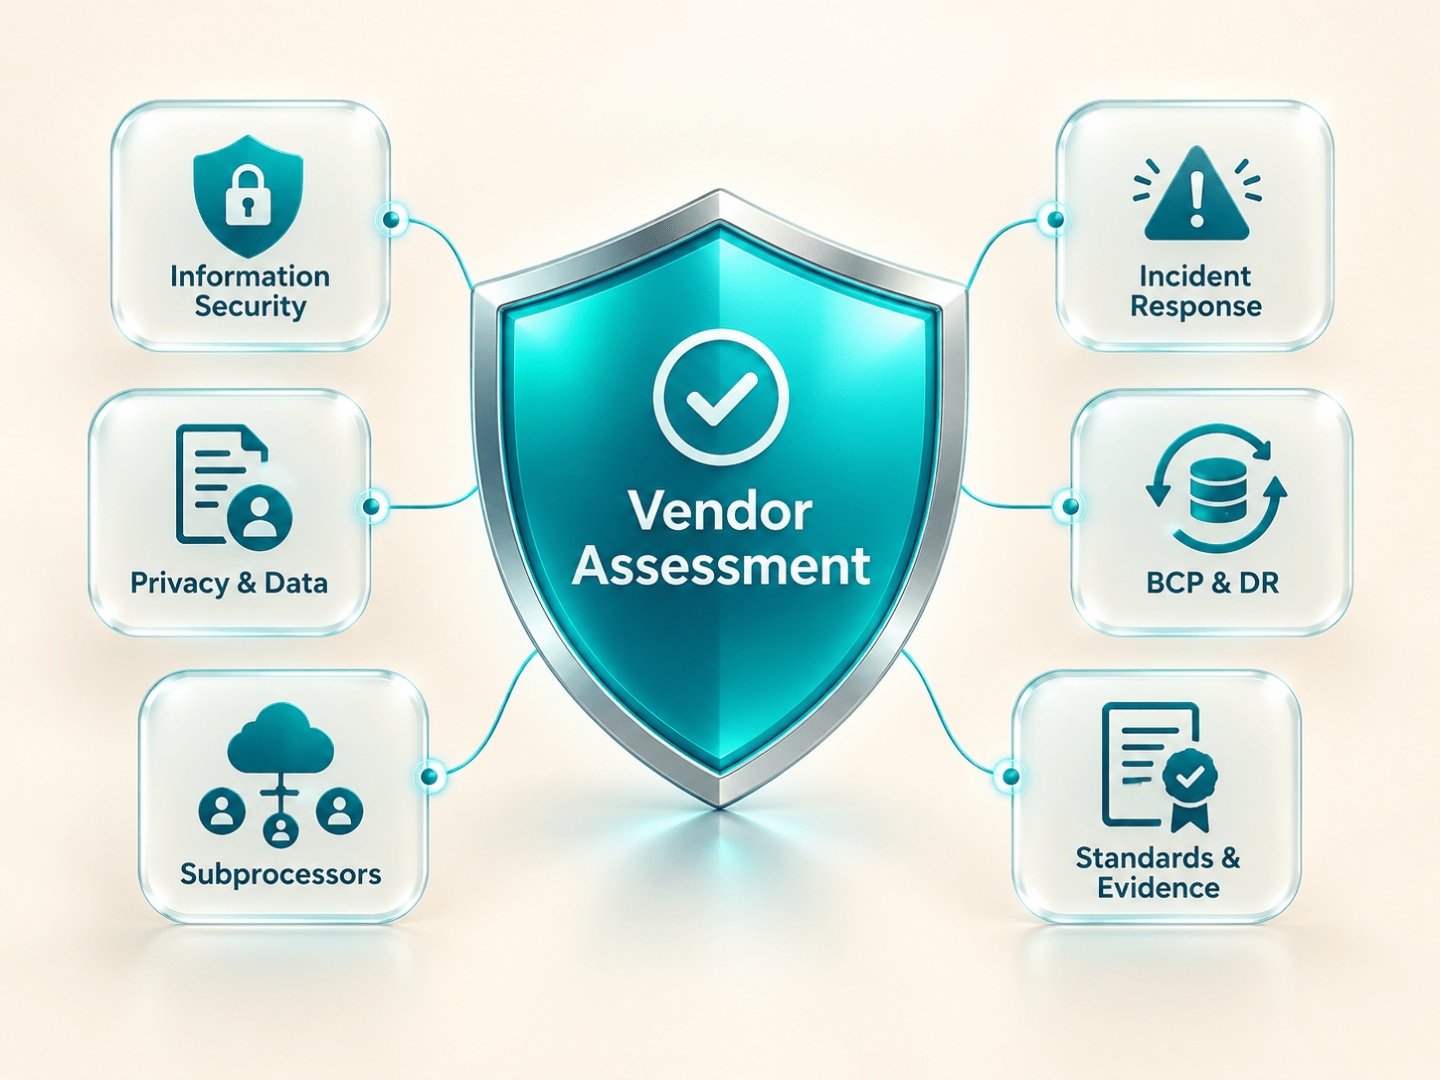
מה צריך לכלול Vendor Assessment?
אבטחת מידע
כדאי לבחון ניהול הרשאות, MFA, הצפנה, Logging, Patch Management, Vulnerability Management, Segregation ופרקטיקות אבטחה נוספות בהתאם לשירות.
פרטיות ומידע
צריך להבין איזה מידע נאסף, היכן נשמר, כמה זמן נשמר, מי רשאי לגשת אליו ומה קורה איתו בסיום ההתקשרות.
Incident Response
חשוב לבדוק האם לספק יש תוכנית תגובה לאירועים, כיצד ומתי הוא מודיע ללקוחות ומה תהיה רמת שיתוף הפעולה אם יתרחש אירוע.
BCP ו-DR
כאשר הספק קריטי, צריך להבין מה יקרה אם השירות יושבת ומהי יכולת ההתאוששות שלו.
ספקי משנה
ספק SaaS יכול להישען על Cloud, שירות Authentication, שירות AI או ספקי Data Processing נוספים. גם התלות הזו משפיעה על הסיכון.
תקנים וראיות
ISO 27001, SOC 2 או מסמכים דומים יכולים לתרום להבנת המצב – אך הם אינם מחליפים Risk Assessment.
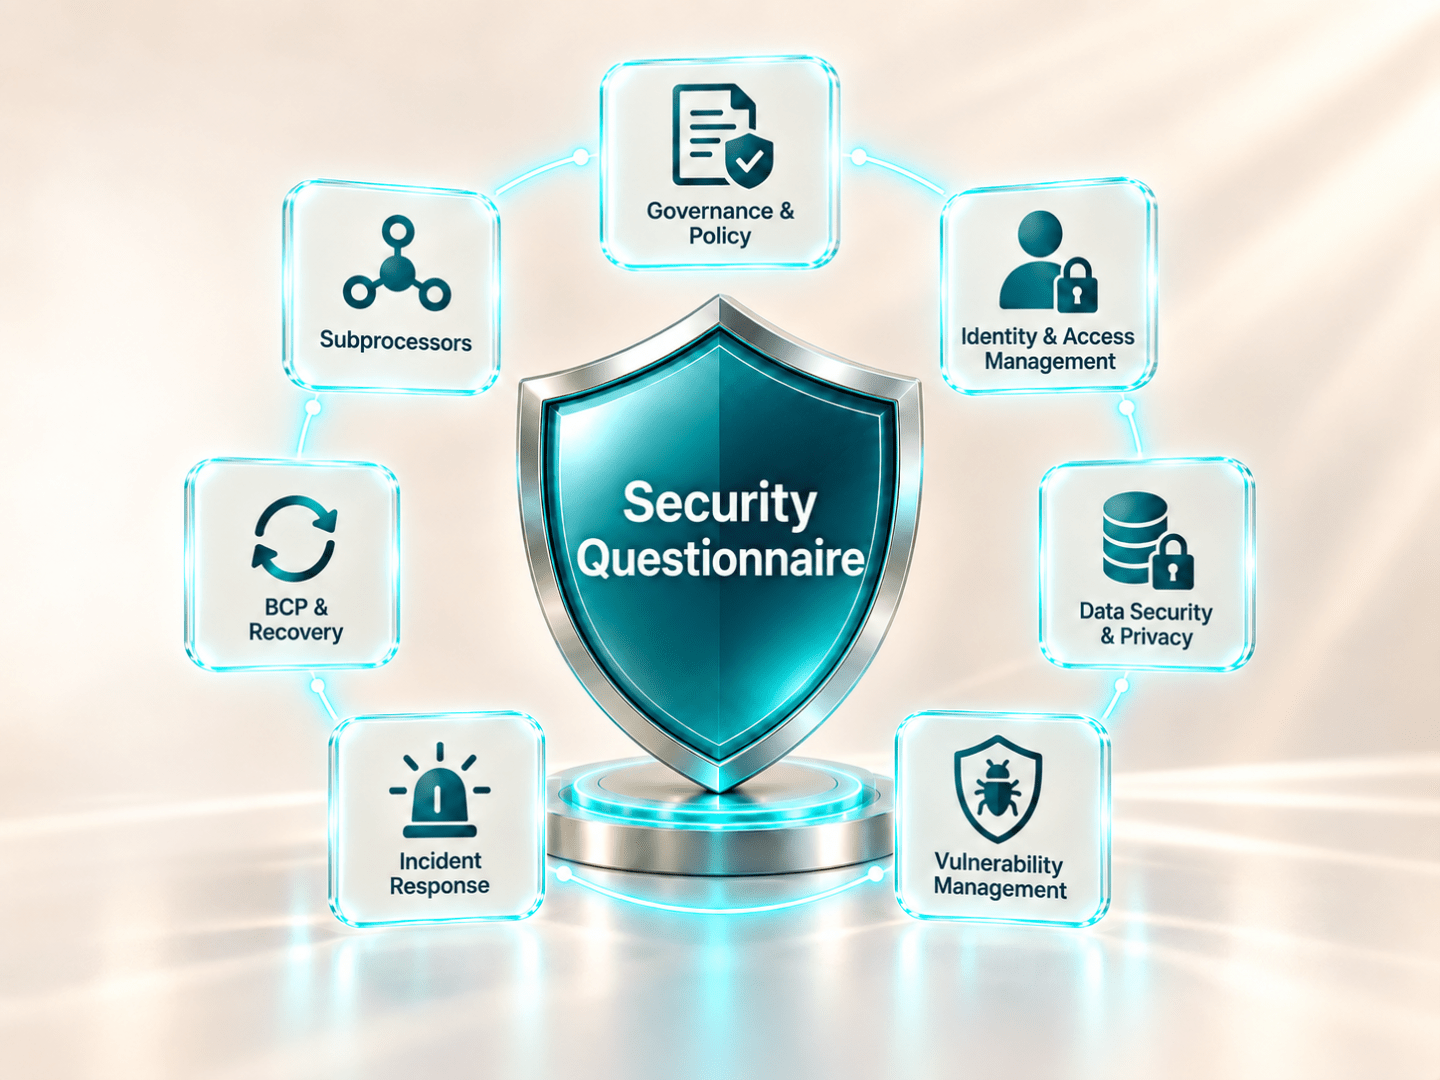
Security Questionnaire הוא כלי, לא התוצאה
שאלון אבטחת מידע הוא חלק מרכזי ב-Vendor Assessment, אבל הוא רק מקור מידע אחד.
הוא יכול לספק תמונה מובנית של בקרות הספק, אך תשובות Self-Assessment אינן תמיד מספיקות.
לכן עבור ספקים משמעותיים כדאי לבחון גם Evidence, למשל:
- תעודות תקפות
- SOC 2 Report
- תקציר PenTest
- BCP
- Incident Response Policy
- רשימת Subprocessors
- Data Processing Agreement
- מסמכי Privacy ואבטחה
המטרה היא לא לאסוף מסמכים לשם איסוף, אלא לאמת את הנקודות שעליהן נשענת החלטת הסיכון.
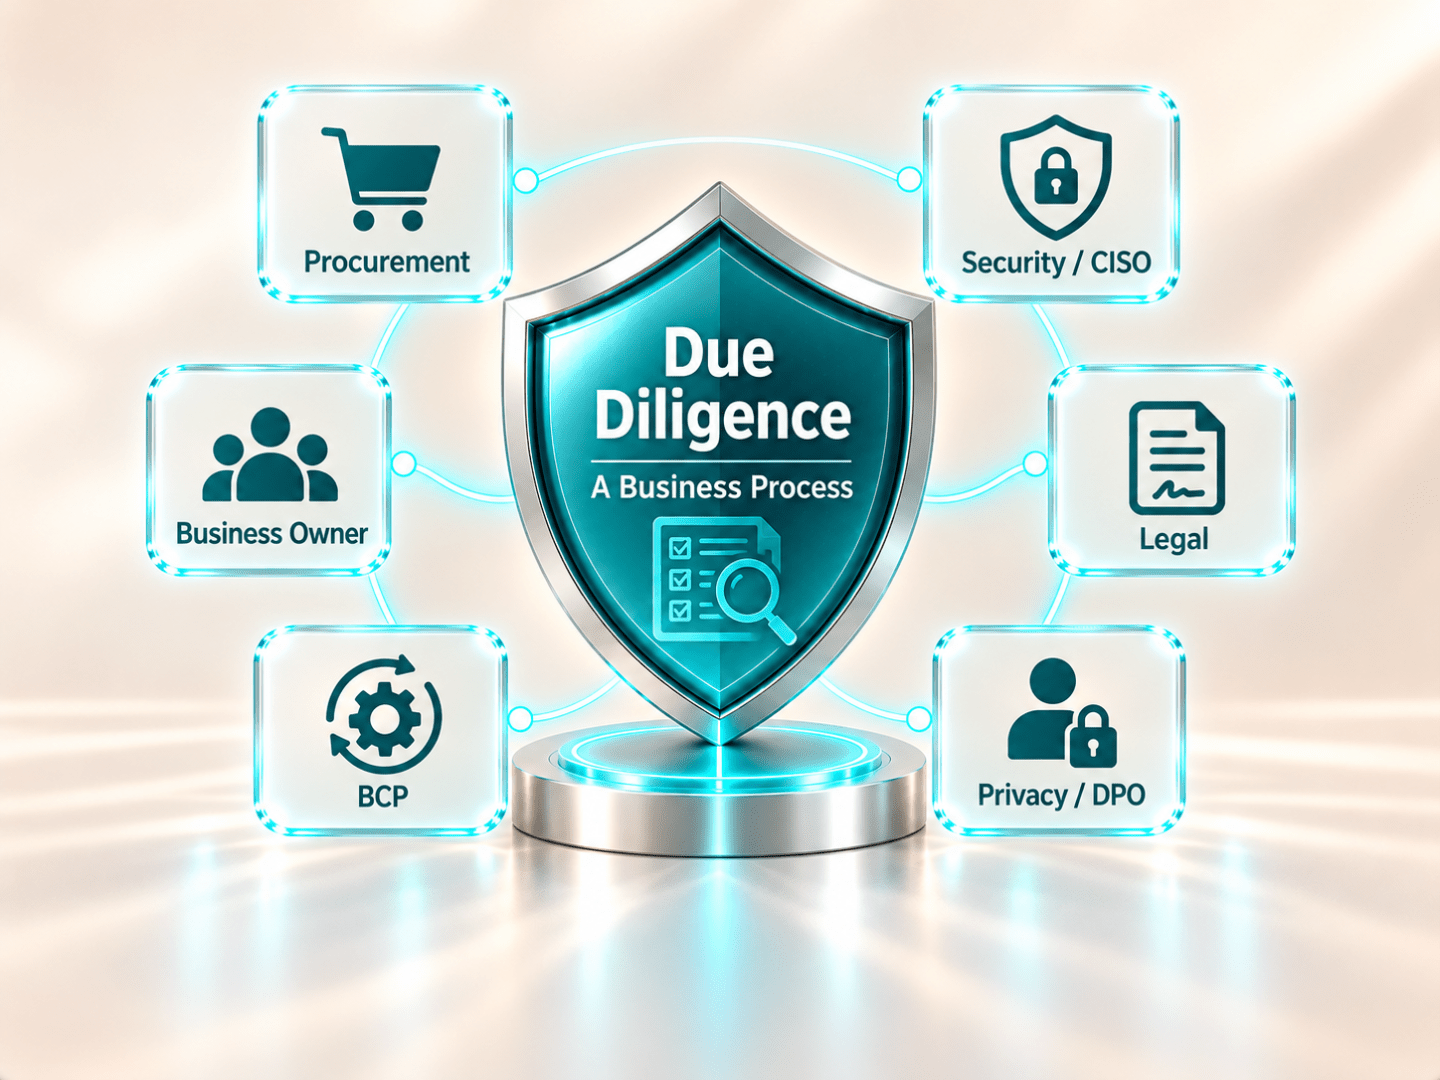
ומה ההבדל בין Vendor Assessment ל-Due Diligence?
המונחים קרובים, אבל לא זהים.
- Due Diligence הוא תהליך איסוף וחקירת מידע על הספק.
- Vendor Assessment הוא תהליך רחב יותר שבו הארגון משתמש במידע הזה כדי להעריך את הסיכון הספציפי שנוצר עבורו.
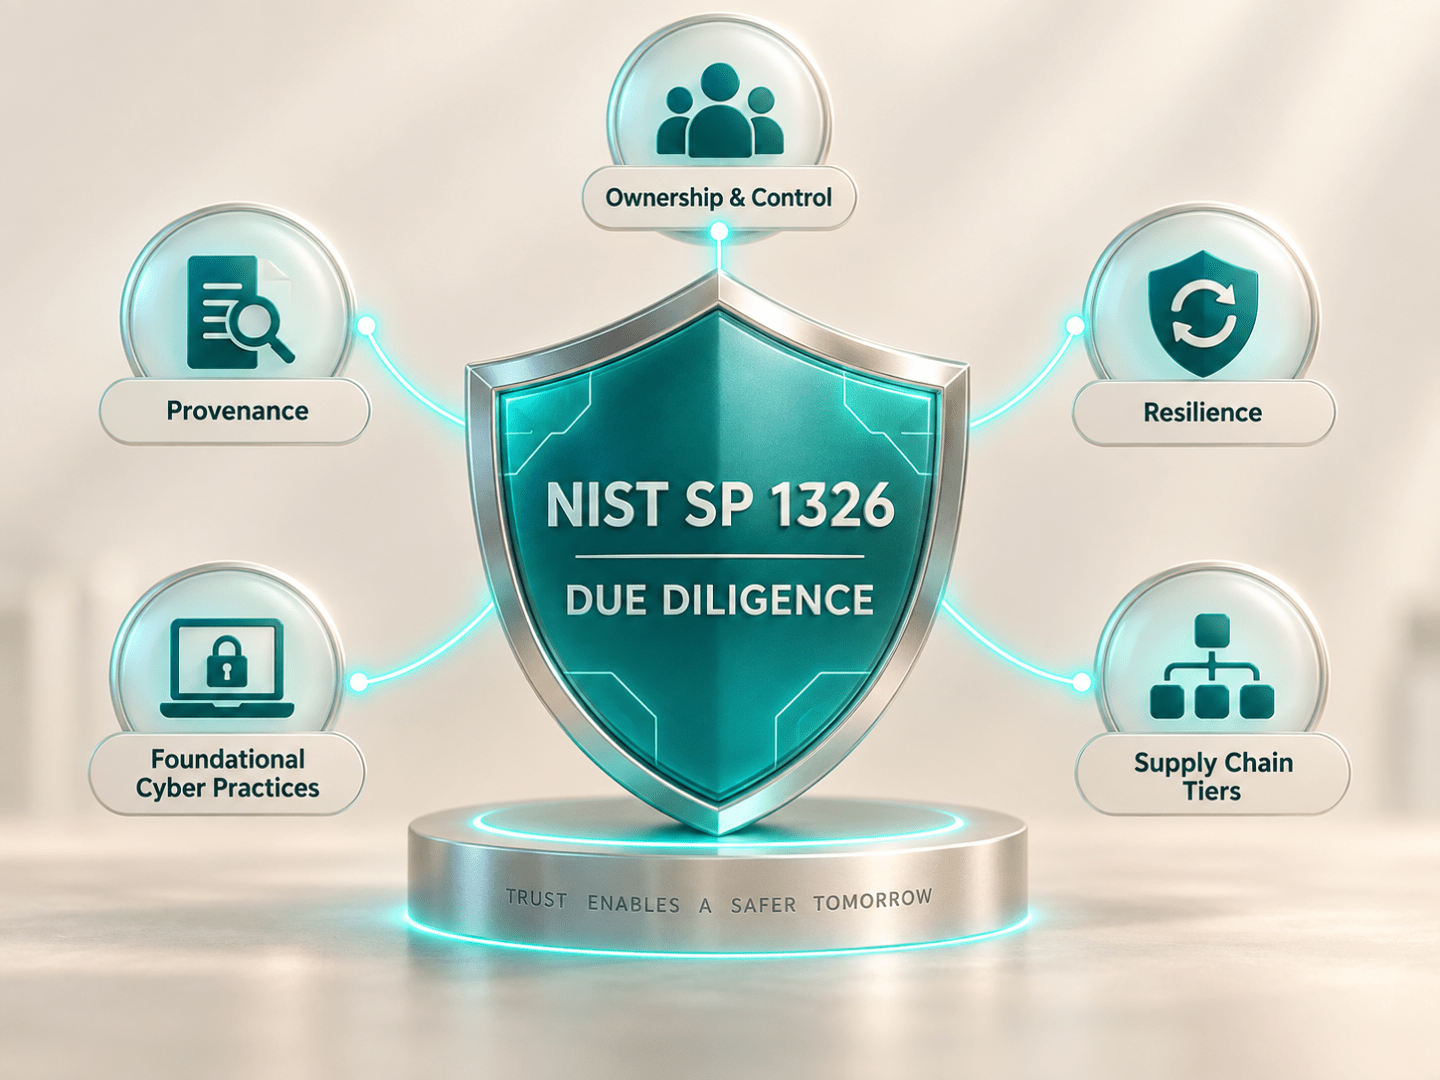
NIST SP 1326 מדגיש חמישה תחומים ל-Due Diligence על ספקי ICT:
- בעלות ושליטה
- Provenance
- Resilience
- פרקטיקות סייבר בסיסיות
- שכבות שרשרת האספקה
במילים אחרות:
- Due Diligence שואל: מה אנחנו יודעים על הספק?
- Vendor Assessment שואל: מה המשמעות של זה עבורנו?
מידע נוסף במאמר – כך מבצעים Due Diligence לספקי טכנולוגיה ע"פ NIST SP 1326.
ומה ההבדל בין Vendor Assessment ל-TPRM?
גם כאן מדובר ברמות שונות.
- Vendor Assessment עוסק בהערכת ספק מסוים
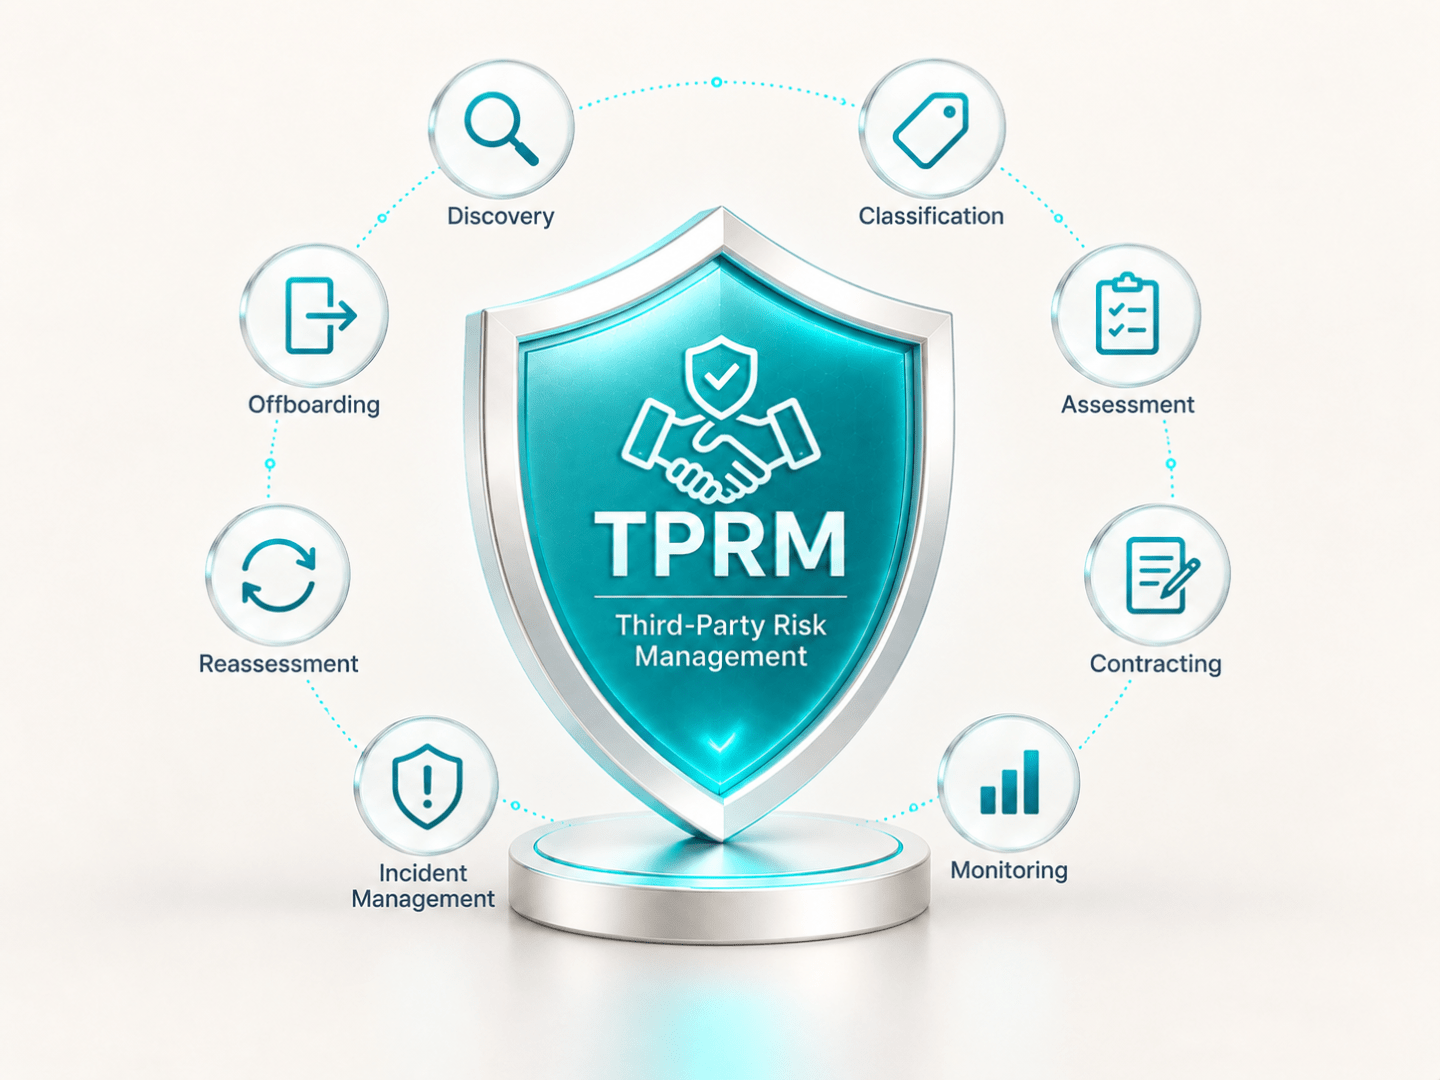
- TPRM – Third-Party Risk Management הוא המנגנון הארגוני שמנהל סיכוני ספקים צד שלישי, לאורך מחזור החיים.
TPRM כולל בדרך כלל:
- Discovery
- Classification
- Assessment
- Contracting
- Monitoring
- Incident Management
- Reassessment
- Offboarding
Vendor Assessment הוא אחד השלבים החשובים ביותר בתוך התהליך הזה.
מידע נוסף במאמרים:
- Third Party Risk Management: הסיכון של הספקים שלא תמיד נמצאים ברשימת הסיכונים.
- הצד הרביעי במשוואה – סיכוני ספקים צד רביעי – הספקים של הספקים שלכם
ומה לגבי תקנה 15?
כאשר ספק חיצוני מקבל גישה למאגר מידע, תקנה 15 לתקנות הגנת הפרטיות (אבטחת מידע) יוצרת חיבור ישיר לנושא.
המדריך של הרשות להגנת הפרטיות מדגיש צורך בבחינת סיכוני אבטחת המידע לפני ההתקשרות, הגדרת דרישות מתאימות בהסכם ופיקוח על הספק במהלך ההתקשרות.
כלומר, במקרים שבהם התקנה חלה, Vendor Assessment הוא לא רק Best Practice מקצועי, הוא יכול להיות חלק חשוב מתהליך היישום הארגוני של דרישות התקנה.
למאמר בנושא תקנה 15 לתקנות הגנת הפרטיות.
איך מתרגמים את הבדיקה להחלטה?
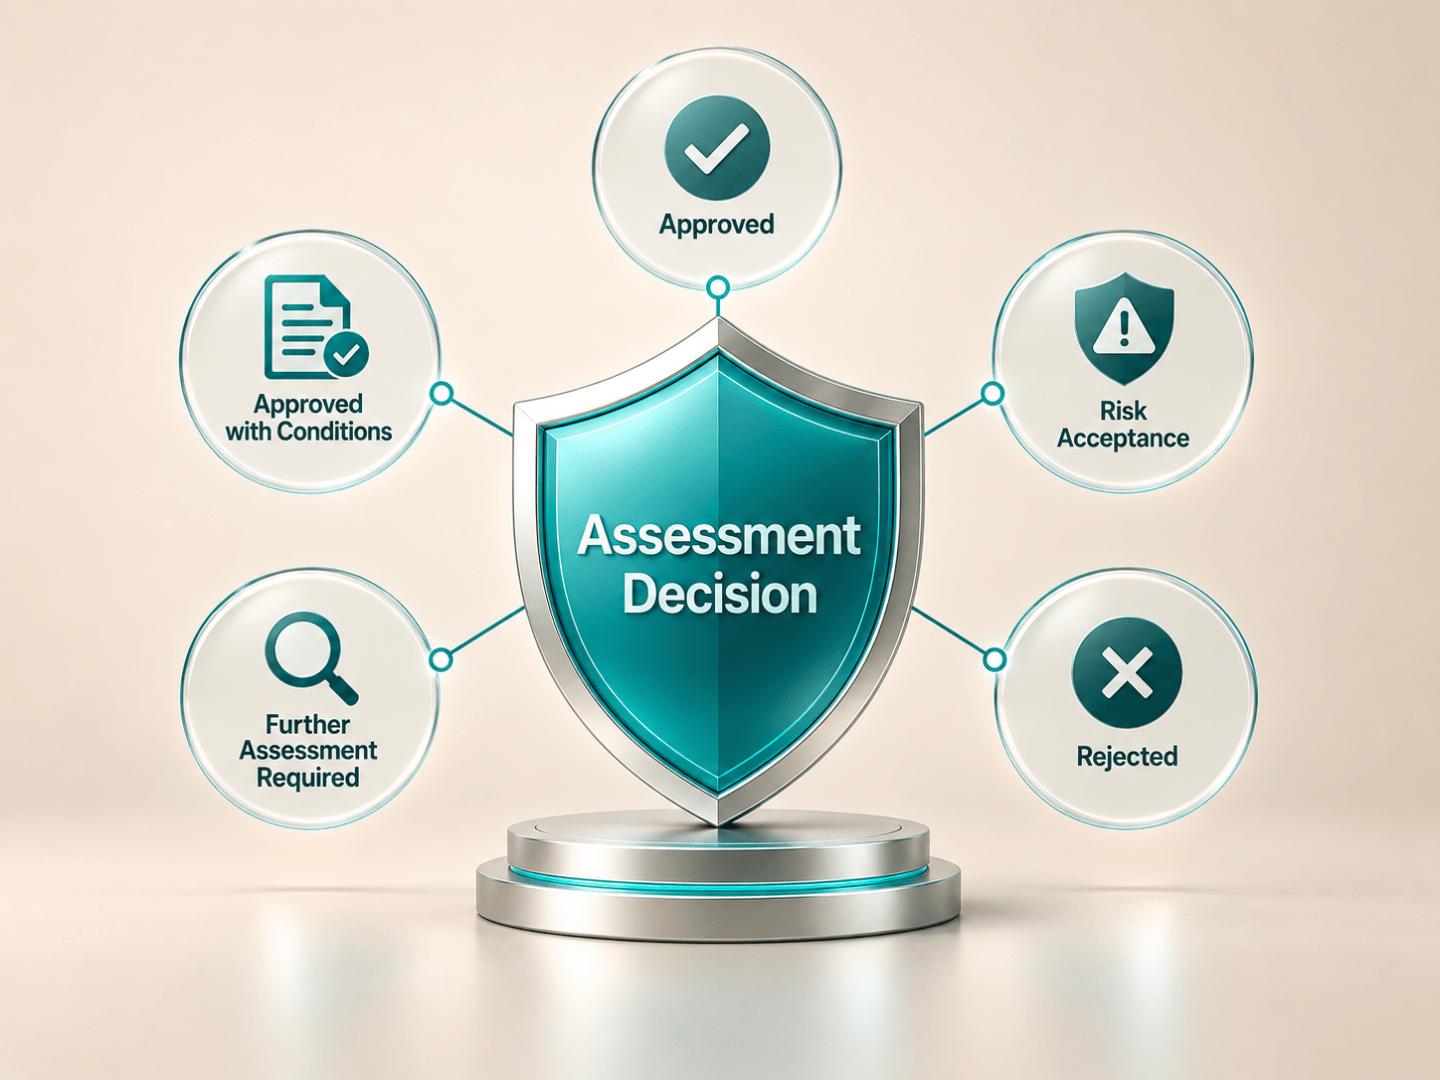
Assessment טוב צריך להסתיים בהחלטה ברורה.
אפשר למשל להגיע לאחת מהתוצאות הבאות:
- Approved – הסיכון מקובל
- Approved with Conditions – ניתן להתקשר, אבל רק לאחר טיפול בפערים מסוימים
- Risk Acceptance – קיים פער, אך הארגון מחליט לקבל אותו באופן מתועד
- Further Assessment Required – המידע אינו מספיק
- Rejected – הסיכון אינו מתאים לארגון.
הנקודה החשובה היא שהשאלון אינו "עובר" או "נכשל".
הארגון הוא זה שמחליט אם הסיכון מתאים להקשר העסקי שלו.
ספק שאושר אתמול אינו בהכרח מתאים מחר
Vendor Assessment אינו תמיד פעולה חד־פעמית.
ספק יכול להשתנות:
- להירכש על ידי גוף אחר
- להחליף תשתית
- להוסיף שירותי AI
- לשנות Subprocessors
- להרחיב אינטגרציות
- לחוות Breach
- להפוך עם הזמן לקריטי הרבה יותר
לכן ספקים ברמת סיכון גבוהה צריכים להיכנס גם לתהליך Reassessment ו-Ongoing Monitoring.
זהו השלב שבו Vendor Assessment הופך לחלק אמיתי מ-TPRM.
8 שאלות שכדאי לשאול לפני אישור ספק
- איזה מידע יקבל הספק?
- לאילו מערכות והרשאות תהיה לו גישה?
- עד כמה השירות קריטי?
- האם קיימות בקרות אבטחה המתאימות לסיכון?
- האם קיימת תוכנית Incident Response?
- מה קורה למידע במקרה של סיום ההתקשרות?
- באילו ספקי משנה הוא תלוי?
- מי בארגון מאשר את הסיכון שנותר?
אם אין תשובה ברורה לשאלה האחרונה, תהליך ה-Assessment עדיין לא הסתיים.
כיצד אינפוגארד יכולה לסייע?
אינפוגארד מסייעת לארגונים לצמצם סיכונים בעזרת Vendor Assessments ולבנות תהליכי בדיקת ספקים לפי רמת סיכון, לרבות סיווג ספקים, Security Questionnaires, Due Diligence, בדיקת Evidence, זיהוי פערים וגיבוש המלצות לטיפול.
בנוסף, אנחנו באינפוגארד מלווים ארגונים אשר נדרשים ל-Vendor Assessments, Third Party Risk Management, NIST Due Diligence, תקינה ורגולציה על מנת להיות מוכנים לאיומים ולדרישות השווקים השונים.
ניתן לחבר את התהליך ל-TPRM, תקנה 15, פרטיות, Procurement וניהול הסיכונים הארגוני, כך שהערכת ספק הופכת לחלק מתהליך קבלת החלטות אסטרטגי ולא לשלב אדמיניסטרטיבי בלבד.
רוצים לבצע הערכת סיכונים אצל ספקים חדשים וספקים קיימים בארגון?
Vendor Assessment מאפשר לארגון להבין את הסיכון שהוא מקבל יחד עם ספק חדש או קיים. הוא מחבר בין שאלון אבטחה, Due Diligence, מידע, הרשאות, Incident Response וקריטיות עסקית.
הערכה אפקטיבית אינה שואלת רק אם הספק "מאובטח", אלא האם רמת הסיכון שלו מתאימה לארגון ובאילו תנאים.
כאשר התהליך מחובר ל־TPRM ולבקרה שוטפת, הוא הופך מכלי אישור חד־פעמי למנגנון אמיתי של ניהול סיכונים.
צרו קשר עם המומחים שלנו לשיחת ייעוץ ראשונית
מקורות
- NIST, SP 1326 – Cybersecurity Supply Chain Risk Management: Due Diligence Assessment Quick-Start Guide, יולי 2026.
- NIST, פרויקט C-SCRM ומשאבי ניהול ספקים, כולל SP 800-161 Rev. 1 ו-SP 1326.
- הרשות להגנת הפרטיות, מדריך ליישום תקנה 15 בעת התקשרות עם גורם חיצוני.
המידע המוצג במאמר זה נועד למטרות מידע והעשרה בלבד ואינו מהווה ייעוץ מקצועי, רגולטורי, משפטי או טכנולוגי.
אנחנו באינפוגארד מאמינים כי כל ארגון נדרש לבחון את צרכיו, הסיכונים והדרישות החלות עליו באמצעות אנשי מקצוע מתאימים על מנת להכין תוכנית הרלוונטית בדיוק לארגון ולחברה.
המאמר נכתב בשיתוף מומחי אבטחת המידע והסייבר של Infoguard מקבוצת IDOR, ונערך על ידי ROY KISCH, חובב פרטיות, אבטחת מידע, סייבר ומנהל שיווק בקבוצת חברות עידור (Messagenet, Infoguard, Idornext).