
AI Brand Monitoring: כשהאמון במידע על הארגון הופך לסיכון אבטחת מידע
היום זו תשובה שמתקבלת מ-ChatGPT או Gemini, מחר זה עשוי להיות AI Agent שמאתר את המידע וגם פועל על פיו. ככל שמערכות AI הופכות לשכבת תיווך בין המשתמש לבין האינטרנט, האמינות של מקורות המידע הופכת לחלק ממשטח הסיכון הארגוני.
לכן השאלה שאבחן הפעם היא לא רק כיצד מגנים על המידע שלנו ועל המותג,
אלא כיצד מגנים על האמון במידע שמופיע בשם הארגון.
מי שולט במידע על המותג שלכם בעידן ה-AI
במשך שנים התרגלנו לחשוב על Brand Monitoring ככלי של מחלקות שיווק, תקשורת וניהול מוניטין.
רצינו לדעת מה כותבים על החברה, מה אומרים עליה ברשתות החברתיות, אילו ביקורות מקבלים המוצרים ומה מופיע בתוצאות החיפוש.
אבל משהו בסיסי בדרך שבה אנחנו צורכים מידע משתנה.
היום משתמש יכול לשאול מערכת AI מה מספר הטלפון של החברה, איפה מתחברים לחשבון, כיצד מקבלים החזר כספי, מאיפה מורידים תוכנה או איך יוצרים קשר עם התמיכה.
הוא לא בהכרח עובר דרך רשימת תוצאות ולא תמיד מגיע לאתר הרשמי.
הוא פשוט מקבל תשובה.
היום זו תשובה של AI. מחר זו יכולה להיות פעולה שמבצע עבורנו AI Agent, עוזר קולי או כל טכנולוגיה שתתפתח.
מנקודת המבט של אבטחת מידע, זה שינוי משמעותי הרבה יותר ממה שנדמה.
מנקודת מבט שיווקית, מדובר על עוד ערוץ הדורש הכרה ואחריות מותגית.
"בסופו של דבר אנחנו עוברים בהדרגה מעולם שבו שאלנו האם התוכן נראה אמין? לעולם שבו השאלה החשובה באמת היא – מה מקור המידע, מי עומד מאחוריו והאם יש לי סיבה לסמוך עליו?"
המותג הפך גם לנכס מידע
מותג הוא לא רק לוגו, שם ומוניטין.
בסביבה הדיגיטלית קיימת סביבו שכבה שלמה של מידע שמאפשרת למשתמש לזהות את הארגון ולפעול מולו.
מספרי טלפון, כתובות דוא"ל, דומיינים, קישורי התחברות, שמות מנהלים, ערוצי תמיכה, פרטי תשלום והוראות לשחזור חשבון הם כולם חלק מהזהות הדיגיטלית של הארגון.
כאשר המידע נכון, הוא מאפשר למשתמש להגיע לארגון.
כאשר הוא שגוי או זדוני, הוא יכול להפנות אותו לתוקף.
בעולם החיפוש המסורתי, המשתמש לפחות ראה בדרך כלל את המקור. הוא ראה את הדומיין, את תוצאת החיפוש או את הפרופיל ברשת החברתית והיה יכול להחליט אם הוא סומך עליו.
Generative AI מוסיף שכבת תיווך.
המערכת יכולה לאסוף מידע ממקורות שונים, לעבד אותו ולהציג למשתמש תשובה שנראית ברורה וסמכותית.
וזה משנה את מודל האמון.

לא כל מידע שגוי הוא מתקפה
חשוב לשמור כאן על הבחנה מקצועית.
אם ChatGPT או Gemini מציגים מידע לא נכון על חברה, אין משמעות הדבר שמישהו תקף אותה.
מקור יכול להיות מיושן. שני אתרים יכולים להציג מידע סותר. מידע ישן יכול להמשיך להופיע ברשת. מערכת AI יכולה גם להציג תשובה שאינה משקפת בצורה מדויקת את המציאות.
אבל מבחינת ניהול הסיכונים, השאלה החשובה היא לא רק למה נוצרה הטעות.
צריך לשאול מה המשתמש עלול לעשות בעקבותיה.
- מספר טלפון ישן הוא בעיית שירות.
- מספר טלפון ששייך למתחזה כבר יכול להיות אירוע אבטחה.
קישור לא נכון הוא טעות.
- קישור לעמוד שמנסה לאסוף Credentials הוא Phishing.
- מידע שגוי על מוצר יכול להיות מטרד.
- הוראות שגויות להעברת תשלום יכולות להפוך לאירוע Fraud.
ההקשר והפעולה שבאה בעקבות המידע הם שקובעים את רמת הסיכון.
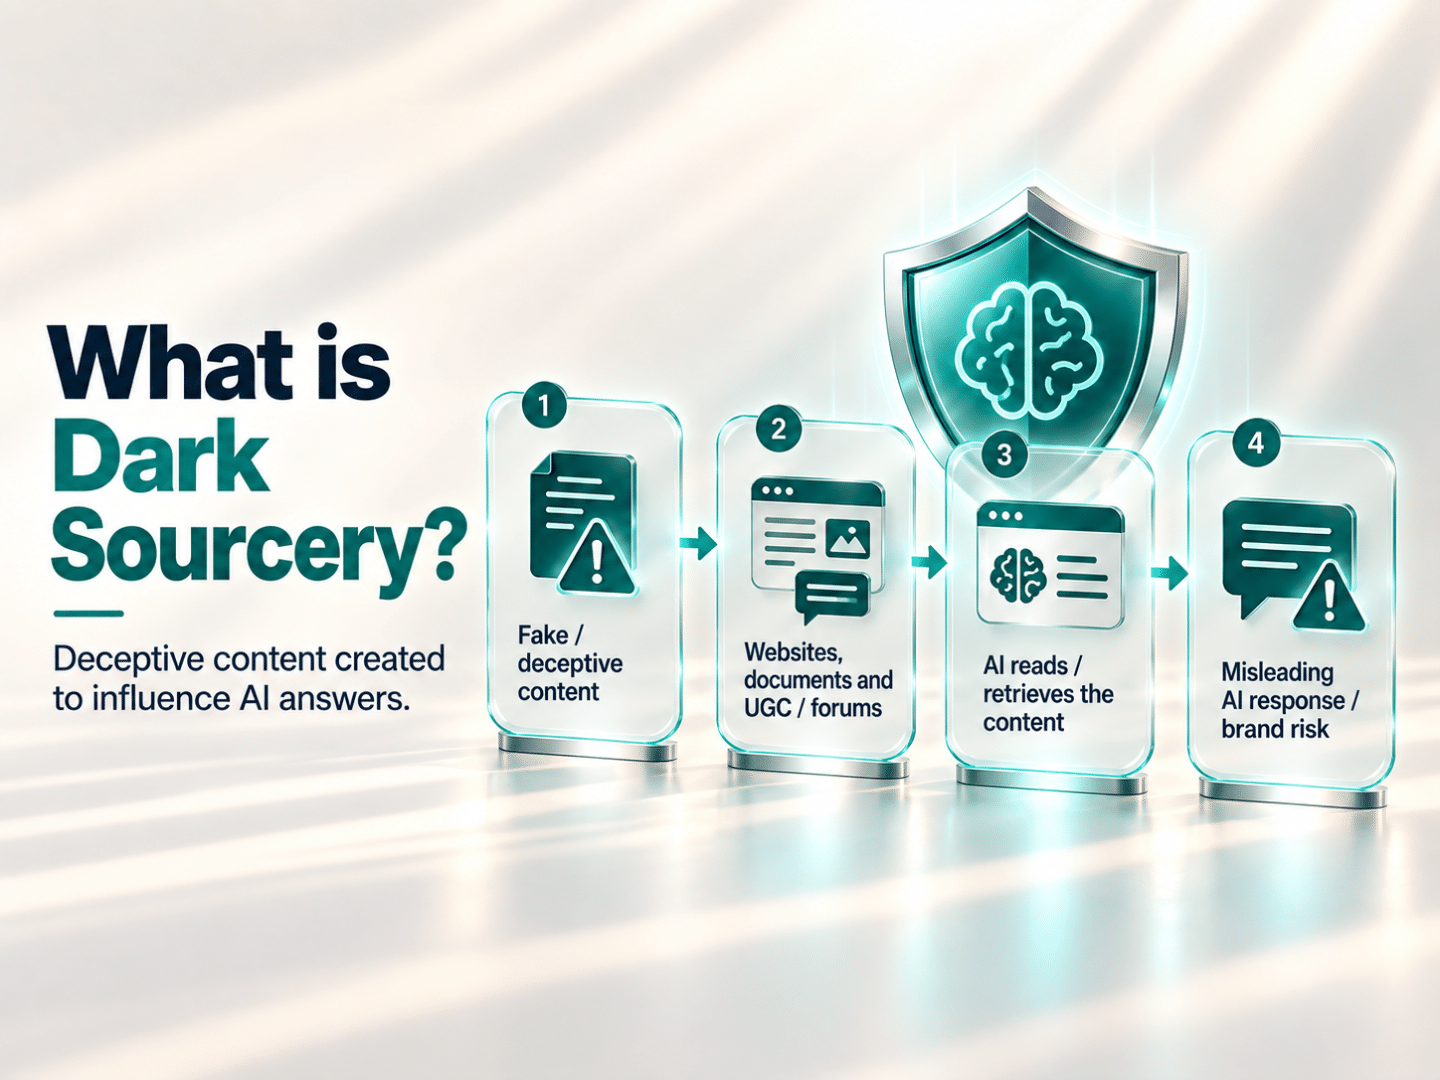
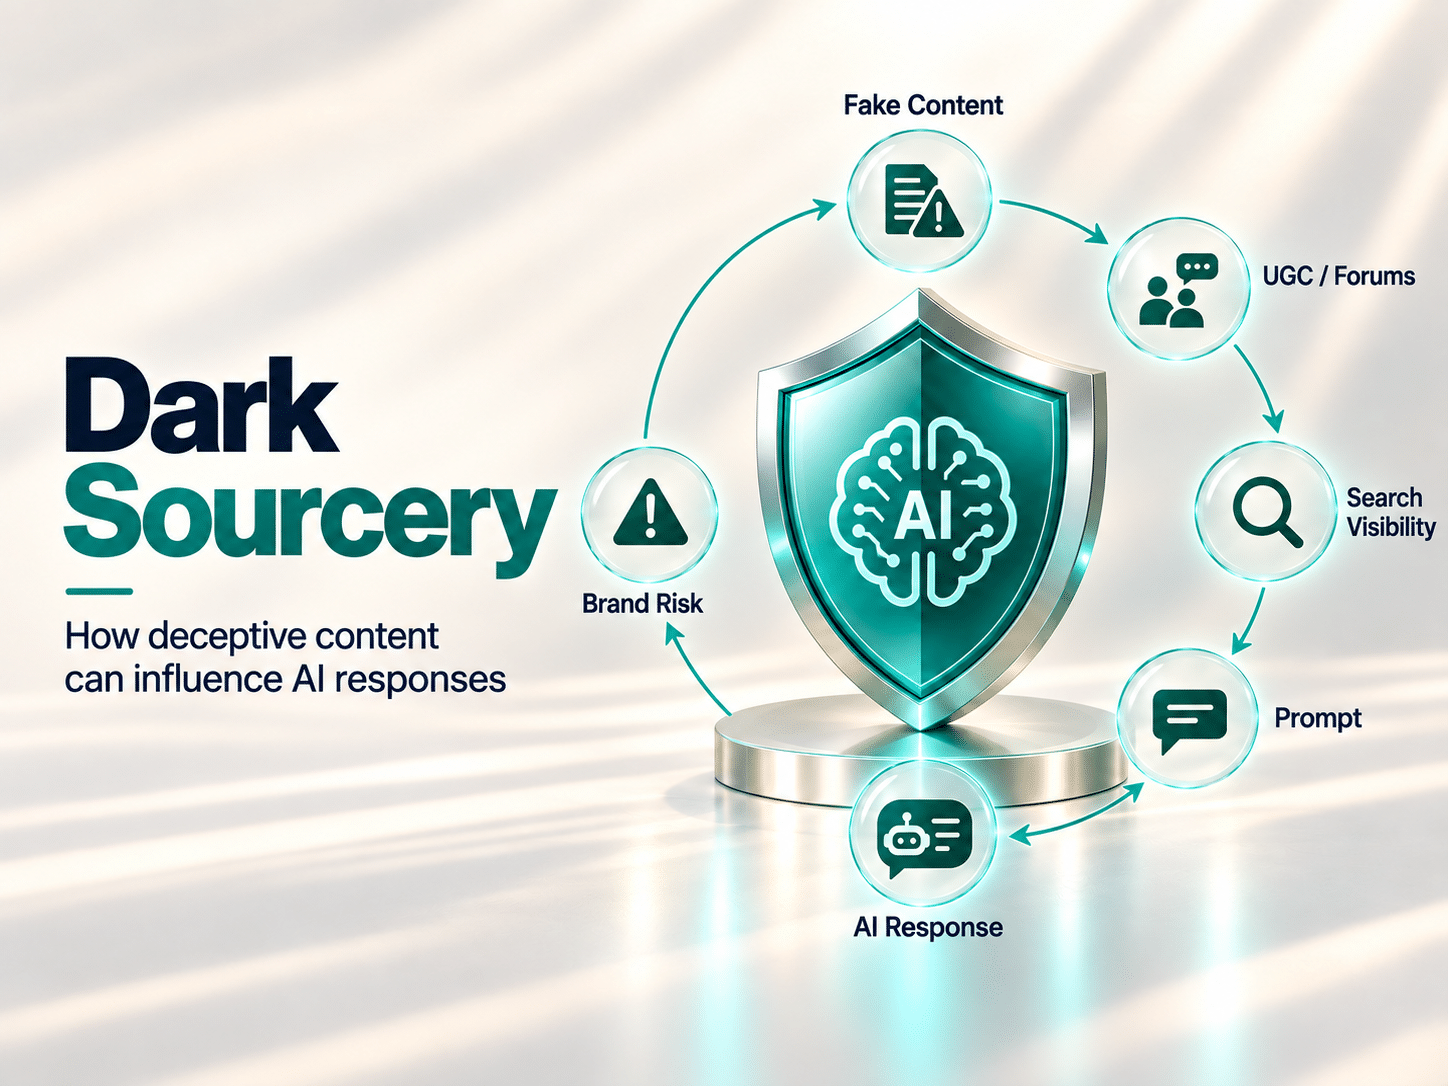
Dark Sourcery מראה שזה כבר לא תרחיש תיאורטי
קמפיין Dark Sourcery שנחשף על ידי חוקרי Vigilance Security ממחיש לאן הסיכון הזה יכול להתפתח.
החוקרים זיהו קמפיין רחב שכלל תוכן זדוני ופרטי קשר מזויפים הקשורים למאות חברות. המידע הופץ במקורות שונים ברשת במטרה להשפיע על סביבת המידע שממנה מערכות AI עשויות לקבל תשובות.
הנקודה המעניינת היא שהתוקף אינו צריך לפרוץ למודל.
הוא מנסה להשפיע על המידע שהמודל מוצא.
אם משתמש שואל כיצד ליצור קשר עם חברה ומקבל מספר טלפון מזויף כחלק מתשובה שנראית לגיטימית, נוצר מנגנון Social Engineering שונה מזה שאנחנו רגילים אליו.
התוקף לא שלח לקורבן את ההודעה.
הקורבן ביקש את המידע בעצמו.
וזה הבדל משמעותי מאוד מבחינת האמון של המשתמש.
מידע נוסף על Dark Sourcery במאמר

אבל זה לא ה-AI שהתחיל
Dark Sourcery הוא התפתחות חדשה של רעיון ישן.
תוקפים מנסים כבר שנים להיות במקום שבו המשתמש מחפש תשובה ולגנוב פרטים.
ראינו את זה עם פישינג, SEO Poisoning, עם אתרים משוכפלים, דומיינים שמתחזים למותגים, עמודי תמיכה מזויפים, מאמרים שנבנו כדי לקדם תוכן זדוני וקמפיינים של Malvertising.
חיפוש תמים כמו הורדת תוכנה, שירות לקוחות, שחזור חשבון או פתרון לתקלה יכול להוביל משתמש לעמוד שנבנה במיוחד כדי להיראות כמו התשובה שהוא חיפש.
התוקף לא תמיד צריך לרדוף אחרי המשתמש, לפעמים מספיק להיות שם כשהמשתמש מחפש.
Generative AI לא יצר את הבעיה הזאת, הוא הוסיף לה שכבה חדשה.
- בעולם החיפוש המסורתי התוקף ניסה לקדם את העמוד שלו כדי שהמשתמש יראה אותו ויקליק עליו.
- בעולם ה-AI הוא יכול לנסות להשפיע גם על סביבת המידע שממנה המערכת מרכיבה את התשובה.
אותו קמפיין יכול לכן לפעול בכמה חזיתות.
אתר משוכפל יכול להופיע בתוצאות חיפוש. מאמר מזויף יכול להיות מקודם אורגנית. עמוד זדוני יכול לקבל חשיפה באמצעות פרסום. חשבון מתחזה יכול להפיץ את המידע ברשת חברתית. והתוכן שנוצר במסגרת הקמפיין יכול להפוך לחלק מסביבת המידע שמערכות AI סורקות ומעבדות.
בסופו של תהליך, האקרים מנסים לדוג את פרטי המשתמשים, אם זה באמצעות מיילים, הודעות, טפסים, שיחות ו-voice voice clone, deepfake, או שפשוט תופסים את המשתמשים שלב אחד מוקדם יותר, בזמן שהם מחפשים את המידע.
לכן לדעתי, תפיסת ה"פישינג" צריכה להיות רחבה הרבה יותר. לא מספיק יותר תרגול או שנים בשנה של שליחת תירגול פישינג גנרי. הדרכות אבטחת מידע צריכות להיות יותר ממוקדות להדרכות מודעות לפישינג וצרכות לתת כלים ולעצב התנהגות נכונה הבונה ביטחון.
מידע נוסף על
- הדרכות מודעות אבטחת מידע ופישינג לארגון
- תרגילי פישינג לארגונים שעושים את השינוי
האיום האמיתי הוא על שכבת האמון
לדעתי, זו הנקודה שאליה ארגונים צריכים להתחיל להסתכל.
אנחנו רגילים לדבר על Attack Surface במונחים של שרתים, Endpoints, זהויות, אפליקציות ו-Cloud.
אבל למותג יש היום גם Attack Surface של אמון.
- אתרים שמתחזים אליו.
- פרופילים שמדברים בשמו.
- מאמרים שמציגים מידע לכאורה מקצועי.
- מספרי טלפון מזויפים.
- מודעות.
- תוצאות חיפוש.
- ועכשיו גם תשובות AI.
המשותף לכל אלה הוא שהם מנסים להשפיע על החלטה של אדם.
בסוף השרשרת נמצא משתמש שצריך להחליט אם להתקשר, ללחוץ, להתחבר, להוריד קובץ, למסור מידע או לבצע תשלום.
ולכן Brand Monitoring כבר אינו רק Brand Reputation
אם בעבר Brand Monitoring נועד בעיקר לדעת מה אומרים עלינו, עכשיו צריך לשאול גם איזה מידע ניתן לפעולה מופיע בשם הארגון.
- איזה מספר שירות מוצג?
- לאיזה דומיין מפנים משתמשים?
- איזו כתובת דוא"ל מופיעה?
- כיצד נאמר למשתמש להתחבר לחשבון?
- האם קיימים אתרים שמשכפלים את האתר שלנו?
- האם מופיעים מאמרים שמתחזים לתוכן מקצועי שלנו?
- האם קיימים קמפיינים ממומנים שמנצלים את שם המותג?
- מה מערכות AI אומרות כאשר משתמש שואל עליהן?
כאשר מידע יכול לגרום למשתמש למסור כסף, Credentials או מידע אישי, הוא כבר לא רק עניין של Marketing,
הוא הופך לחלק ממשטח הסיכון של הארגון.

היום זו תשובת AI. מחר ה-AI עשוי גם לבצע את הפעולה
כאן נמצא לדעתי השינוי הגדול הבא.
כרגע אנחנו מוטרדים מכך שמשתמש ישאל מערכת AI שאלה ויקבל מספר טלפון או קישור שגויים.
אבל מערכות AI מתפתחות ממערכות שמספקות מידע למערכות שמבצעות פעולות.
AI Agents יכולים לחפש מידע, להשוות אפשרויות, להיכנס לשירותים ולבצע משימות בשם המשתמש.
במציאות כזו, אמינות המקור הופכת לקריטית עוד יותר.
היום המשתמש מקבל קישור וצריך להחליט אם ללחוץ עליו.
מחר Agent עשוי לקבל את הקישור ולהמשיך בתהליך בעצמו.
לכן Provenance, אימות מקורות וזהות דיגיטלית של ארגונים אינם רק בעיה של היום.
הם הולכים להפוך לחלק משמעותי יותר מהאופן שבו אנחנו מנהלים אמון באינטרנט.
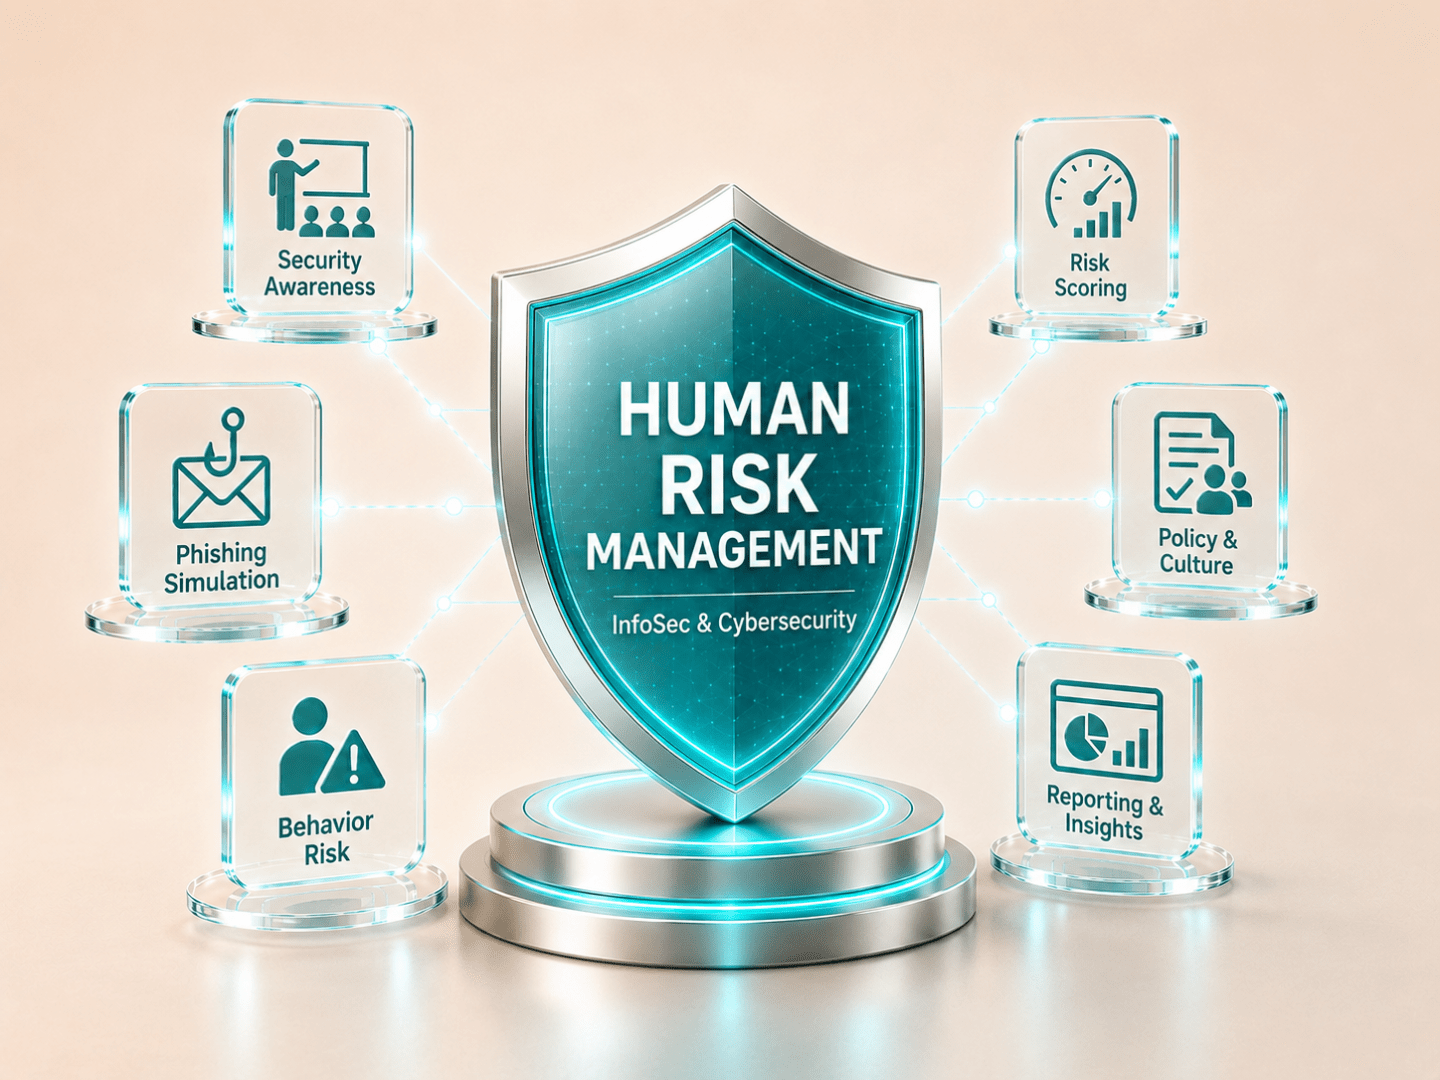
אי אפשר לפתור את זה רק באמצעות טכנולוגיה – ניהול הסיכון האנושי
כמובן שארגונים צריכים לנטר ולשיטתי, צריכה להיות להם גם אחריות:
- צריך לזהות דומיינים מתחזים, Phishing, חשבונות מזויפים, שימוש לרעה במותג ותשתיות הונאה.
- צריך לבדוק כיצד מערכות AI מרכזיות מציגות מידע רגיש על הארגון.
- צריך לוודא שהמקורות הרשמיים ברורים, עקביים ועדכניים.
אבל תמיד תהיה מגבלה לכמות המידע שאפשר להסיר ולמספר הערוצים שאפשר לנטר.
בסופו של דבר, חלק משמעותי מההגנה נשאר אצל האדם שמקבל את ההחלטה.
ופה להשקפתי הדרכות מודעות העובדים לסיכונים חייבות להשתנות.
בעולם שבו שיטות התקיפה מתפתחות בקצב מהיר, לא מספיק לעדכן אחת לתקופה את רשימת האיומים והאזהרות, אלא צריך לעבור מגישה של הדרכה לגישה מתמשכת של ניהול הסיכון האנושי.
המטרה היא לתת לעובדים כלים והרגלים שיאפשרו להם להעריך מקור, לזהות חריגה, לעצור ולאמת מידע ולקבל החלטה נכונה גם מול שיטת התקיפה הבאה שעדיין לא נכנסה למצגת ההדרכה.
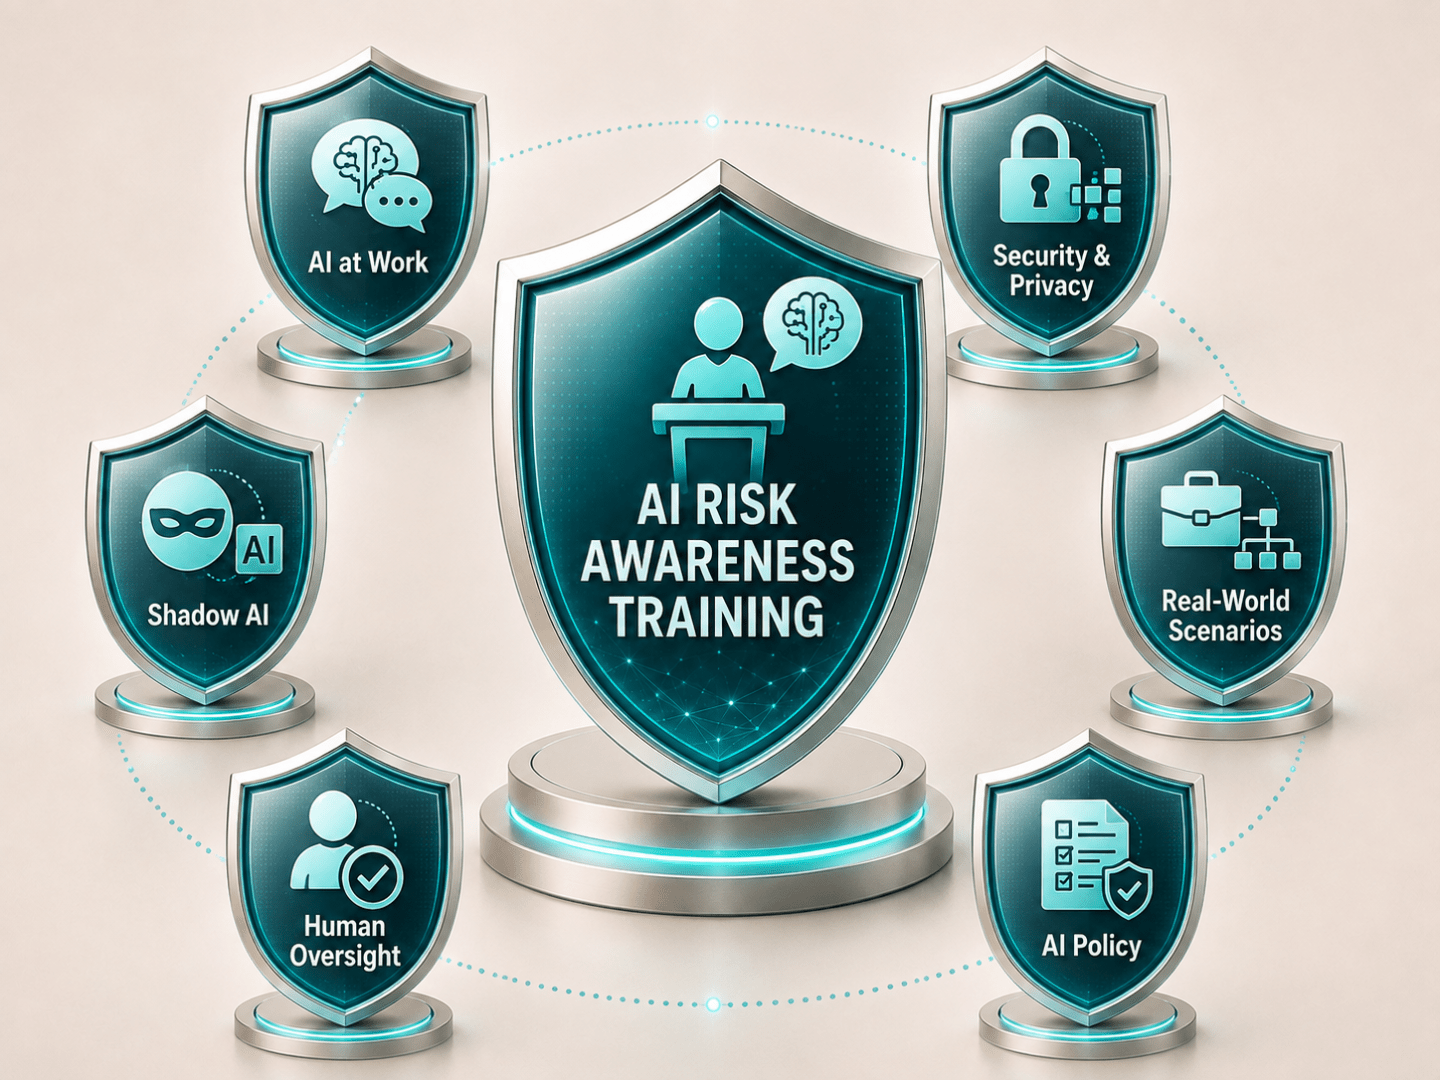
Security Awareness צריך ללמד אנשים איך לדעת במה לסמוך
במשך שנים לימדנו עובדים לא ללחוץ על קישור חשוד' זה עדיין נכון, אבל זה כבר לא מספיק.
- מה קורה כשהקישור לא הגיע במייל חשוד?
- מה קורה כשהעובד מצא אותו בעצמו בגוגל?
- מה קורה כשהוא הופיע במודעה?
- מה קורה כשהוא נמצא בתוך מאמר מקצועי לכאורה?
- מה קורה כש-ChatGPT הציג אותו כחלק מתשובה?
הדרכות מודעות לאבטחת מידע בעידן ה-AI לא יכולות להסתפק בעוד רשימת אזהרות, הן צריכות לתת למשתמש כלים לקבל החלטה.
- איך בודקים דומיין ולא רק את העיצוב של האתר
- איך מגיעים למקור הרשמי באופן עצמאי
- איך מאמתים מספר טלפון או כתובת דוא"ל
- איך מבדילים בין תוכן רשמי לבין מאמר שמישהו פרסם בשם החברה
- איך בודקים מי עומד מאחורי אתר
- מתי צריך לעצור ולבצע אימות בערוץ נוסף
- ואילו סוגי פעולות דורשים רמת חשד גבוהה יותר
תשלום, הזנת Credentials, הורדת תוכנה, שינוי הרשאות ומסירת מידע רגיש צריכים להיות Trigger לאימות נוסף, בלי קשר לשאלה אם ההנחיה הגיעה במייל, בגוגל או מ AI.
מידע נוסף על הדרכות מודעות אבטחת מידע ל-AI
המטרה היא לא לגרום לאנשים לחשוד בכל דבר
אם המסר שלנו יהיה שאי אפשר לסמוך על Google, אי אפשר לסמוך על AI ואי אפשר לסמוך על שום אתר, נכשלנו.
היעד של Security Awareness צריך להיות Digital Literacy ובמיוחד AI Literacy טובה יותר.
לא להגיד למשתמש "אל תאמין" או "אל תסמוך", ללמד אותו איך לאמת מידע, להחליט במה להאמין ואיך לזהות:
- מקור רשמי
- דומיין נכון
- זהות שניתן לאמת
- הצלבה מול מקור נוסף כאשר מדובר בפעולה רגישה
- הגעה עצמאית לאתר במקום שימוש אוטומטי בקישור
- הבנה שגם תשובה שנשמעת משכנעת אינה הוכחה לכך שהמקור אמין
אלה הרגלים שאפשר ללמד וכלים שניתן לתת.
ובעיניי, זה הולך להיות אחד השינויים החשובים ביותר בתחום Security Awareness בשנים הקרובות.
גם Google מנסה לעשות החיים קלים יותר למשתמש
Google מתחילה לתת למשתמשים יותר שליטה על מקורות המידע שהם מעדיפים.
באמצעות Preferred Sources, משתמשים יכולים לבחור אתרים ומקורות שהם רוצים לראות בתדירות גבוהה יותר בתוצאות רלוונטיות, ובעלי אתרים זכאים יכולים להציע לקוראים להוסיף אותם כמקור מועדף.
חשוב להדגיש שלא מדובר ב"חותמת אמינות" של Google, אבל לא כל אתר יכול להוסיף את התוסף וישנם לגוגל תנאים "סודיים" לארגונים ואתרים שיכולים או לא יכולים להתקין אותו באתרים שלהם.
אבל המהלך מסמן כיוון מעניין: בעולם שבו קשה יותר לדעת מאיפה הגיע המידע, היכולת לזהות, לבחור ולחזור למקורות מוכרים הופכת לחלק חשוב יותר מחוויית צריכת המידע.
גם הארגון צריך לעשות את החיים קלים יותר למשתמש
אי אפשר להטיל את כל האחריות רק על העובד או הלקוח.
אם קשה למצוא באתר הרשמי את מספר התמיכה, אם קיימים כמה דומיינים שונים, אם עמודי Login משתנים בין שירותים ואם פרטי הקשר אינם עקביים, הארגון עצמו מקשה על המשתמש לזהות מה אמיתי.
מקורות רשמיים צריכים להיות ברורים, נגישים ועקביים.
ארגון צריך לחשוב כיצד אדם וגם מערכת AI יכולים לזהות מהו המקור הרשמי שלו.
ככל שהגבול בין Search, AI ו Agents מיטשטש, היכולת להוכיח שהמידע מגיע ממקור מוסמך תהפוך לנכס אבטחתי.
האחריות לא יכולה להישאר במחלקה אחת
גם המבנה הארגוני יצטרך להשתנות.
- Marketing מנהל את המותג
- Digital מנהל את הנכסים
- Security מטפל ב Phishing ובהתחזויות
- Fraud רואה את ההונאות
- Customer Service יודע אילו שאלות לקוחות שואלים
- AI Governance מנהל את הסיכונים הקשורים לשימוש ב AI
- Security Awareness אחראי על ההתנהגות של המשתמשים
כל אחד רואה היום חלק אחר של אותה בעיה.
האתגר יהיה לחבר ביניהם.
כאשר מופיע קמפיין התחזות חדש, המידע צריך להגיע לא רק לצוות שמבצע Takedown.
הוא צריך להגיע גם לצוותי השירות, למי שמנטר את המותג ולתוכנית המודעות של העובדים.
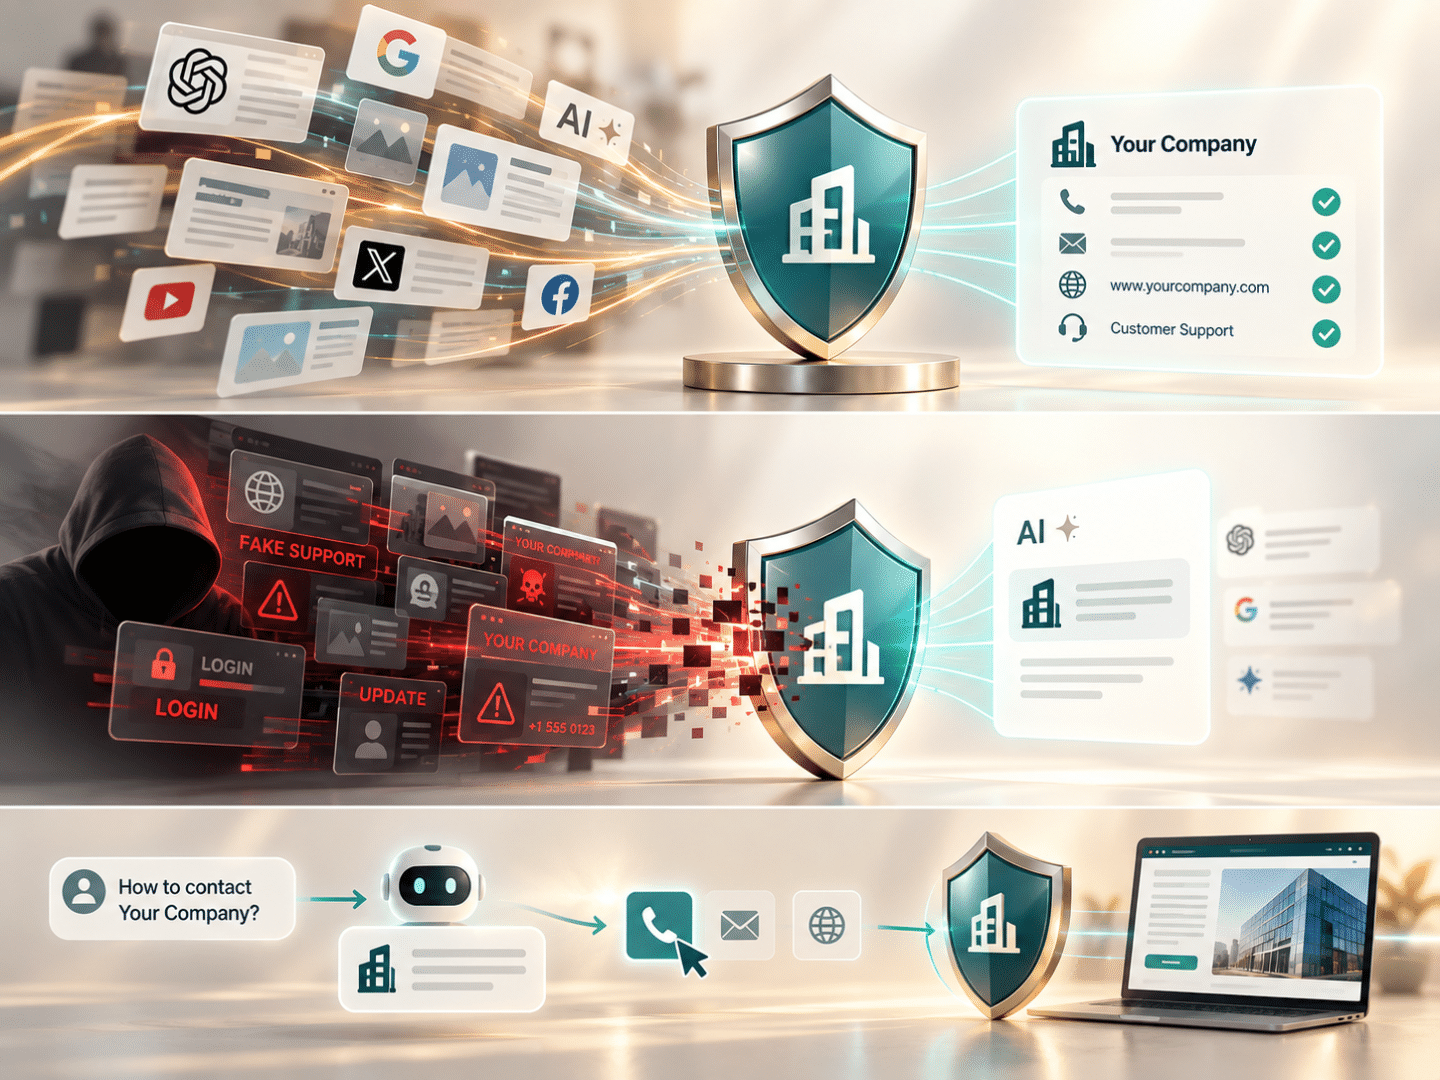
העתיד כבר כאן, אבל זו רק ההתחלה
כרגע אנחנו קוראים לזה AI Brand Monitoring כי ChatGPT, Gemini ומנועי AI אחרים הם החידוש שנמצא מול העיניים שלנו.
אבל אני לא בטוח שבעוד כמה שנים נחשוב על זה כקטגוריה נפרדת.
אנחנו הולכים לעולם שבו חיפוש, AI, Agents, רשתות חברתיות, תוכן ופעולות דיגיטליות מתחברים זה לזה.
בעולם כזה השאלה החשובה לא תהיה רק איפה המשתמש מצא את המידע, השאלה תהיה האם ניתן לסמוך עליו.
לכן ארגונים צריכים כבר היום להיות עם היד על הדופק.
- לנטר כיצד המותג שלהם מיוצג.
- לחפש אתרים ונכסים שמתחזים אליו.
- להבין מה מערכות AI אומרות עליו.
- לחזק את המקורות הרשמיים.
- לעדכן את הדרכות המודעות בהתאם לדרך שבה אנשים באמת צורכים מידע היום.
מבחינתנו באינפוגארד, זהו חלק מההתפתחות הטבעית של התפיסה ההוליסטית של:
ניהול סיכוני אבטחת מידע, ניהול הסיכון האנושי וניהול סיכוני AI.
אנחנו עוברים מעולם שבו ניסינו להגן על המידע שנמצא בתוך הארגון לעולם שבו אנחנו צריכים לחשוב גם על האמון במידע שנמצא סביבו.
טכנולוגיה יכולה לזהות, לחסום ולהתריע, אבל בסוף התהליך עדיין מתקבלת החלטה.
האתגר שלנו הוא לוודא שלאדם שמקבל אותה יש לא רק אזהרה מפני הסכנה, אלא גם את הכלים לזהות מקור מהימן, לעצור כשצריך ולאמת את המידע לפני שהוא פועל.
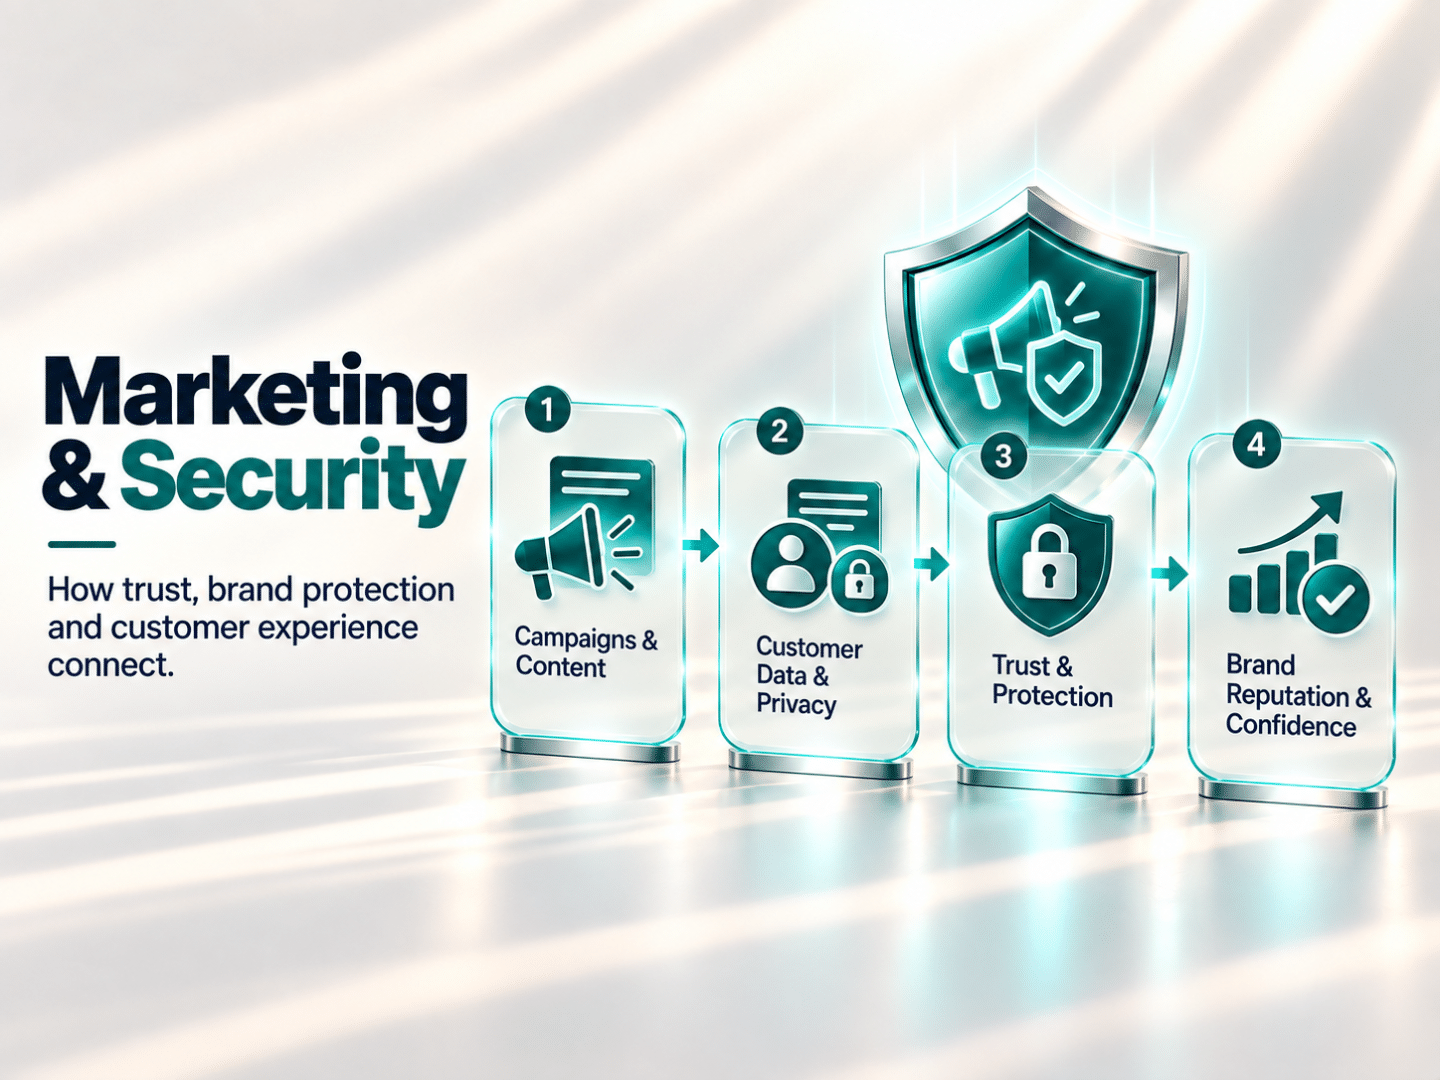
כאיש שיווק, אני מסתכל על זה גם מזווית אחרת
אני עוסק בשיווק, ולכן Brand Monitoring מבחינתי תמיד היה קשור לשאלה מה אומרים על המותג, איך הוא נתפס ואיך שומרים על האמון בו. אבל בשנים האחרונות, ובעיקר עם הכניסה של AI לתהליך החיפוש וקבלת ההחלטות, הגבול בין שיווק לאבטחת מידע הולך ומיטשטש.
אם אתר מתחזה, מאמר מזויף או תשובת AI שגויה גורמים ללקוח לחשוב שהוא מתקשר עם המותג האמיתי, זו כבר לא רק בעיה של המשתמש – זו בעיה של השיווק, המוניטין, אבטחה, אמון ואחריות.
לארגונים ולמותגים יש אינטרס ברור להגן על השם והזהות הדיגיטלית שלהם, אבל בכך הם מגנים גם על הלקוחות והצרכנים שסומכים עליהם ומנסים להגיע אליהם.
יש כאן גם פרדוקס לא פשוט.
ארגון יכול להיות קורבן בעצמו, מבלי שהמערכות שלו נפרצו ומבלי שהוא יצר או הפיץ את המידע המזויף.
התוקפים פשוט "רכבו על המותג" ועל אמון הציבור שהוא בנה לאורך שנים.
אבל מבחינת הלקוח שנפגע, ההבחנה הזאת לא תמיד משנה. אם הוא חשב שהוא מדבר עם נציג החברה, נכנס לאתר שנראה כמו האתר שלה או פעל על בסיס מידע שהוצג בשמה, החוויה השלילית נקשרת למותג ועלולה לפגוע באמון ובמוניטין שלו גם כאשר אין לארגון אחריות ישירה למעשה ההונאה.
לכן, Brand Monitoring ו-AI Brand Monitoring צריכים להפוך לנקודת מפגש בין אנשי שיווק, אנשי אבטחת מידע ומי שאחראים על חוויית הלקוח.
האחריות היא כבר לא רק לזהות מה אומרים על המותג ולשמור על התדמית שלו, אלא גם לזהות מי משתמש בזהות שלו, איזה מידע מופץ בשמו ואיפה הלקוחות עלולים להיפגע.
בסופו של דבר, שיווק ואבטחת מידע מגנים כאן על אותו נכס מזוויות שונות: האמון של האדם שנמצא מול המותג.
"בעידן ה-AI, שמירה על האמון היא לא רק עניין של שיווק ומיתוג, היא חלק מהאחריות של ארגון כלפי האנשים שבוחרים לסמוך עליו."
רועי קיש
מאבטחת מידע לאבטחת אמון
כרגע אנחנו קוראים לזה AI Brand Monitoring כי ChatGPT, Gemini ומנועי AI אחרים הם השינוי שנמצא מול העיניים שלנו. אבל זו רק ההתחלה.
אנחנו מתקדמים לעולם שבו חיפוש, מערכות AI, Agents, רשתות חברתיות ותוכן דיגיטלי מתחברים זה לזה. בעולם כזה השאלה החשובה כבר לא תהיה רק איפה המשתמש מצא את המידע, אלא האם ניתן לסמוך עליו ומי עומד מאחוריו.
עבור ארגונים המשמעות היא שצריך להרחיב את גבולות הניטור. להבין כיצד המותג מיוצג במערכות AI, לזהות אתרים ונכסים שמתחזים אליו, לעקוב אחר מידע מזויף וקמפיינים שמנסים להשפיע על משתמשים ולחזק את המקורות הרשמיים שמהם לקוחות ועובדים צריכים לקבל מידע.
אבל הטכנולוגיה היא רק חלק מהתשובה.
בסופו של התהליך עדיין נמצאים אנשים שמקבלים החלטות. הם מחליטים אם ללחוץ, להתקשר, להוריד תוכנה, להזין Credentials, למסור מידע או לבצע תשלום.
לכן גם הדרכות מודעות עובדים – Security Awareness צריכות להתפתח.
הדרכות מודעות עדכניות לא יכולות להסתפק באזהרה לא ללחוץ על קישור חשוד. הן צריכות לתת לעובדים כלים להבין מי עומד מאחורי המידע, כיצד בודקים דומיין, איך מגיעים למקור הרשמי, מתי נדרש אימות נוסף ואילו סימנים יכולים להעיד שמקור שנראה לגיטימי אינו כזה.
המטרה אינה ללמד אנשים לא לסמוך על שום דבר, המטרה היא ללמד אותם כיצד להחליט במה אפשר לסמוך.
מבחינתנו באינפוגארד, זהו חלק מההתפתחות הטבעית של ניהול סיכוני מידע ו-AI. אנחנו עוברים מעולם שבו התמקדנו בהגנה על המידע שנמצא בתוך הארגון לעולם שבו צריך להגן גם על האמון במידע שנמצא סביבו.
היום האתגר נמצא בתוצאות חיפוש ובתשובות AI. ככל שהטכנולוגיה תמשיך להתפתח, גם הדרך שבה תוקפים מנסים להשפיע על החלטות תשתנה.
הארגונים שיהיו מוכנים לכך יהיו אלה שלא רק יזהו את האיום החדש, אלא ימשיכו להיות עם היד על הדופק, יעדכנו את מנגנוני הניטור שלהם ויתנו לאנשים את הכלים לקבל החלטות בטוחות גם כאשר הדרך שבה המידע מגיע אליהם משתנה.
מקורות
- Vigilance Security, Ariel Simon, Dark Sourcery: How Hackers Manipulate AI to Scam You, 2026.
- Google Threat Intelligence Group, Cybercriminals Weaponize Fake AI Websites for Malware Delivery.
- Mandiant, SEO Poisoning Used to Distribute BATLOADER and Atera Agent.
- ENISA, Cybersecurity Awareness and Cyber Hygiene.
- ENISA, Securing Machine Learning Algorithms.
אבטחת מידע בשיווק
אם החיבור בין שיווק לאבטחת מידע מעניין אתכם, אני ממליץ לקרוא גם את המאמר שלי על הקשר בין אבטחת מידע לשיפור המרות באתר. במאמר אני בוחן את הצד השני של האמון הדיגיטלי: כיצד תחושת ביטחון ואמינות משפיעה על ההתנהגות של המשתמש ועל הנכונות שלו להשאיר פרטים, לבצע רכישה או להשלים פעולה באתר. כי אבטחת מידע לא רק מגינה על הארגון ועל הלקוחות שלו, היא יכולה להיות גם חלק מהדרך שבה בונים אמון שמוביל לתוצאות עסקיות.
לקריאת המאמר: אבטחת מידע ושיפור המרות באתרים
כשהתקפות סייבר הופכות לכלי השפעה
חיבור מפתיע מעניין יותר העוסק בטשטוש הגבול בין Cyber Attack, מידע מטעה והשפעה על אנשים, ומדגיש שגם פגיעה באמון ובמוניטין צריכה להיכנס לתהליכי ניהול הסיכון.
לקריאת המאמר: כשהתקפות סייבר הופכות לכלי השפעה
AI Governance בארגון
המעבר ממערכות AI שמספקות תשובות למערכות שמקבלות גישה למידע ומבצעות פעולות מחייב גם שינוי ברמת ה Governance. להרחבה על אחריות, Human Oversight וניהול הסיכון הארגוני בעידן ה AI, מומלץ לקרוא את המאמר שלנו על AI Governance בארגון.
לקריאת המאמר: AI Governance בארגון: רגולציה, פרטיות, ניהול סיכונים ואחריות בעידן ה-AI
המידע המוצג במאמר זה נועד למטרות מידע והעשרה בלבד ואינו מהווה ייעוץ מקצועי, רגולטורי, משפטי או טכנולוגי.
אנחנו באינפוגארד מאמינים שכל ארגון נדרש לבחון את צרכיו, הסיכונים והדרישות החלות עליו באמצעות אנשי מקצוע מתאימים.
המומחים שלנו באינפוגארד ישמחו לעשות איתכם שיחת ייעוץ ראשונית
צרו קשר
המאמר נכתב בשיתוף מומחי אבטחת המידע והסייבר של Infoguard מקבוצת IDOR, ונערך על ידי ROY KISCH, חובב פרטיות, טכנולוגיה, אבטחת מידע, סייבר ומנהל שיווק בקבוצת חברות עידור (Messagenet, Infoguard, Idornext).