

Cyber Resilience Act – CRA: אירופה משנה את כללי המשחק באבטחת מוצרים דיגיטליים
אבטחת מוצר כבר אינה רק Best Practice טכנולוגי – באירופה היא הופכת בהדרגה לדרישה רגולטורית מחייבת. ה-Cyber Resilience Act (CRA) מציב דרישות חדשות בפני יצרני תוכנה, חומרה ומוצרים מחוברים, ומשפיע גם על חברות ישראליות שמוכרות או מפיצות מוצרים בשוק האירופי.
עם כניסת חובות הדיווח הראשונות במהלך 2026 והיישום המלא בהמשך, ארגונים צריכים להתחיל כבר עכשיו לבחון פערים בתהליכי Product Security, Vulnerability Management, Secure Development ותיעוד רגולטורי.
שנת הסייבר בישראל ה'תשפ"ו – 2025-2026: השנה שבה חוסן דיגיטלי הפך לסיכון עסקי ולאומי
השנה החולפת המחישה עד כמה הגבול בין אבטחת מידע, המשכיות עסקית וביטחון לאומי היטשטש. לצד המשך הפעילות העוינת נגד ישראל במרחב הסייבר, ארגונים נדרשו להתמודד עם רגולציה מחמירה יותר, עבודה מבוזרת, AI וסביבה דיגיטלית שבה כמעט כל תהליך עסקי תלוי במידע ובמערכות.
שנת הרגולציה תשפ"ו 2025-2026: מתיקון 13 ועד FDA – התקנים והדרישות ששינו את כללי המשחק
אם יש מגמה אחת שמאפיינת את השנה האחרונה, זו ההתקרבות בין Cybersecurity לבין Compliance. בישראל ובעולם, רגולטורים וגופי תקינה דורשים מארגונים לא רק להצהיר שהם מנהלים סיכון- אלא לבנות תהליכים, להגדיר אחריות, לתעד החלטות ולהציג Evidence.
Continuous Compliance: המטרה היא ביטחון. הדרך היא תקינה
תקינה ורגולציה אינן צריכות להיות פרויקט שמתחיל חודש לפני הביקורת ונגמר ברגע שמתקבלת התעודה.
באינפוגארד אנחנו רואים בהן מסגרת שמאפשרת לארגון לנהל אבטחת מידע, פרטיות וסיכונים בצורה עקבית, מקצועית ומדידה לאורך זמן.
זו תפיסת ה־Continuous Compliance שלנו: תמיד מוכנים, תמיד משתפרים ותמיד פועלים כדי ליצור סביבה בטוחה יותר.
חוק הגנת הסייבר הלאומית 2026: סקירה מקיפה על הרפורמה שעשויה לשנות את ניהול הסייבר בארגונים בישראל
הצעת חוק הגנת הסייבר הלאומי, שעברה בקריאה ראשונה בכנסת, מסמנת שינוי משמעותי באופן שבו ארגונים בישראל יידרשו לנהל סיכוני סייבר. חוק הגנת הסייבר הלאומי מבקש להפוך את ניהול הסייבר מאחריות של מחלקת ה-IT לאחריות של כלל הנהלת הארגון. המשך קריאה >
CISA: הגוף האמריקאי שכל CISO כדאי שיכיר
כאשר מתפרסמת חולשת אבטחה חדשה, ארגונים צריכים לדעת לא רק עד כמה היא חמורה — אלא האם היא באמת רלוונטית ודחופה עבורם. CISA הפכה לאחד המקורות המרכזיים בעולם להתרעות, חולשות מנוצלות, הנחיות אבטחה ותיעדוף סיכוני סייבר. גם כאשר הנחיותיה אינן מחייבות חברה בישראל, הן יכולות לספק ל-CISO ולצוותי IT נקודת ייחוס חשובה לקבלת החלטות.
Audit Readiness: איך להתכונן לביקורת בלי להתחיל לאסוף מסמכים ברגע האחרון
כמעט בכל ארגון מגיע הרגע שבו צריך להוכיח שהמדיניות, הנהלים ובקרות אבטחת המידע אכן מיושמים בפועל.
הבעיה מתחילה כאשר רק עם קבלת ההודעה על הביקורת מתחילים לחפש דוחות, אישורים, צילומי מסך ומסמכים שנוצרו חודשים קודם לכן.
Audit Readiness הופך את התהליך הזה ממבצע נקודתי למנגנון שוטף שמאפשר לארגון לדעת מראש מה נדרש, מה כבר קיים ומה עדיין חסר.
לא מספיקים רק מדיניות, נהלים ו"ציות": הארגון צריך הוכחות – Show Us Evidence
ארגונים משקיעים במדיניות, נהלים, בקרות ופתרונות אבטחת מידע, אבל ברגע האמת עולה שאלה אחרת: האם ניתן להוכיח שהם באמת מיושמים?
Evidence הוא החיבור שבין מה שהארגון התחייב לעשות לבין מה שבוצע בפועל, תועד ונבדק.
עבור הנהלה ומנהלי IT, מדובר לא רק בדרישת ביקורת אלא בכלי שמחזק שליטה, אחריות ויכולת להציג ציות בצורה אמינה.
ניהול הגנת הפרטיות בארגון – מה זה כולל ומי אחראי על המידע האישי?
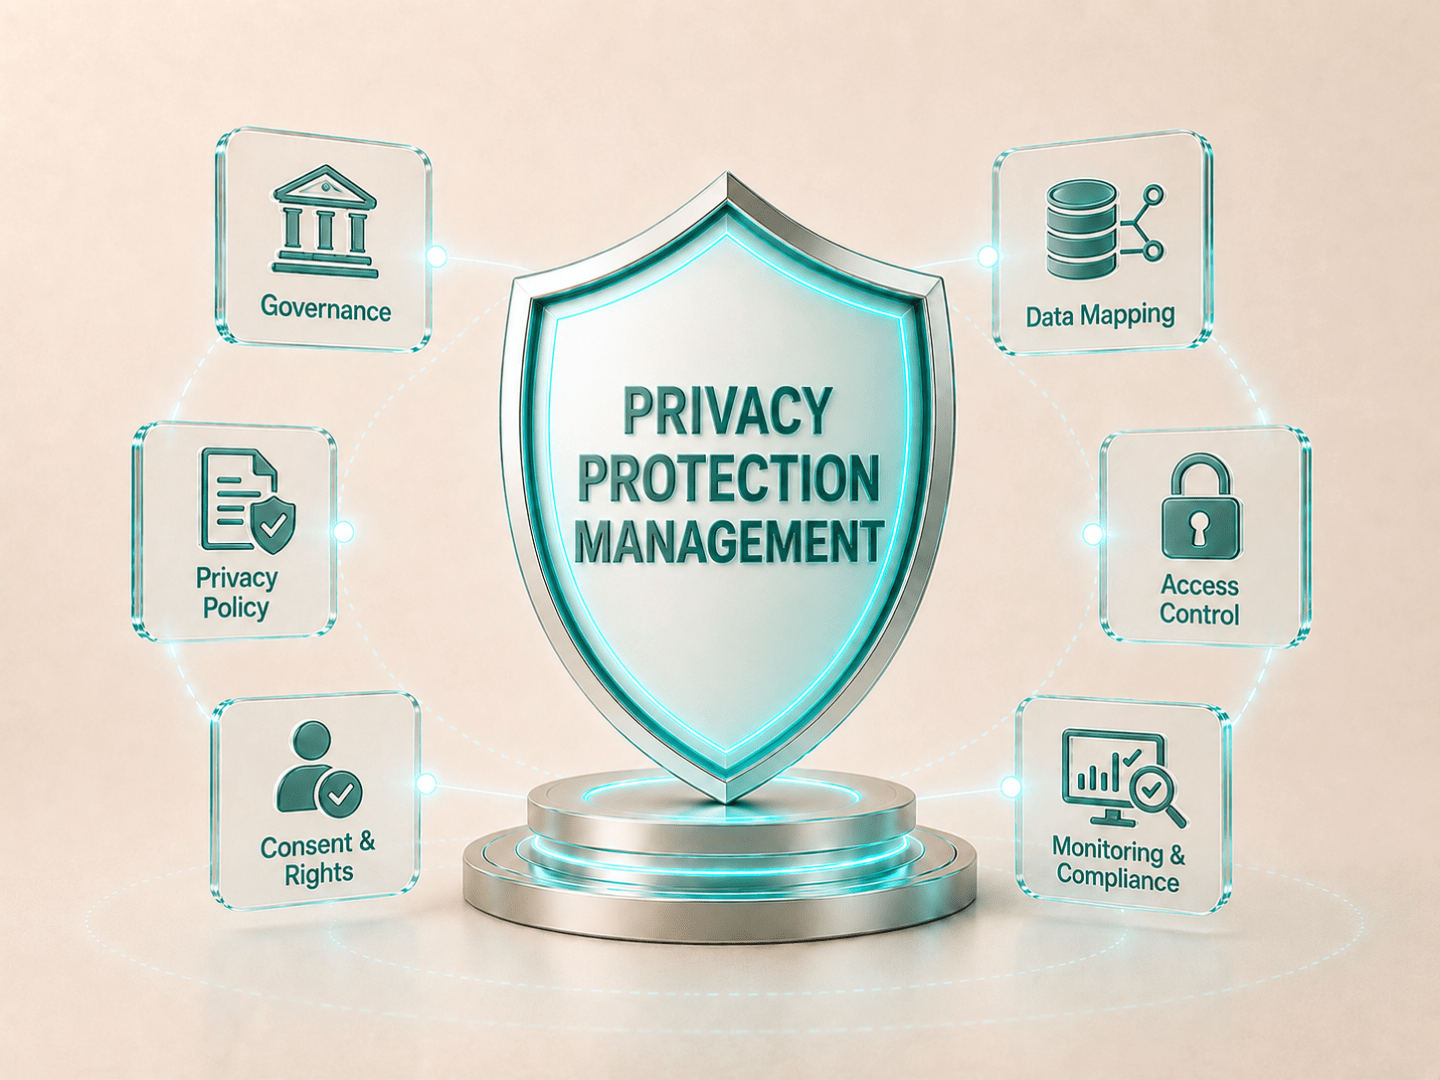
ניהול הגנת הפרטיות אינו מסתכם במדיניות פרטיות באתר או ב־Cookie Banner.
ארגון צריך לדעת איזה מידע אישי הוא אוסף, מדוע, היכן הוא נשמר, מי מקבל גישה אליו, עם אילו ספקים הוא משותף ומתי יש למחוק אותו.
ניהול פרטיות הופך את הדרישות המשפטיות לתהליכים, אחריות ובקרות שניתן ליישם ולהוכיח בפועל.
ניהול אבטחת מידע בארגון – איך מנהלים את התחום נכון ומצמצמים סיכונים?
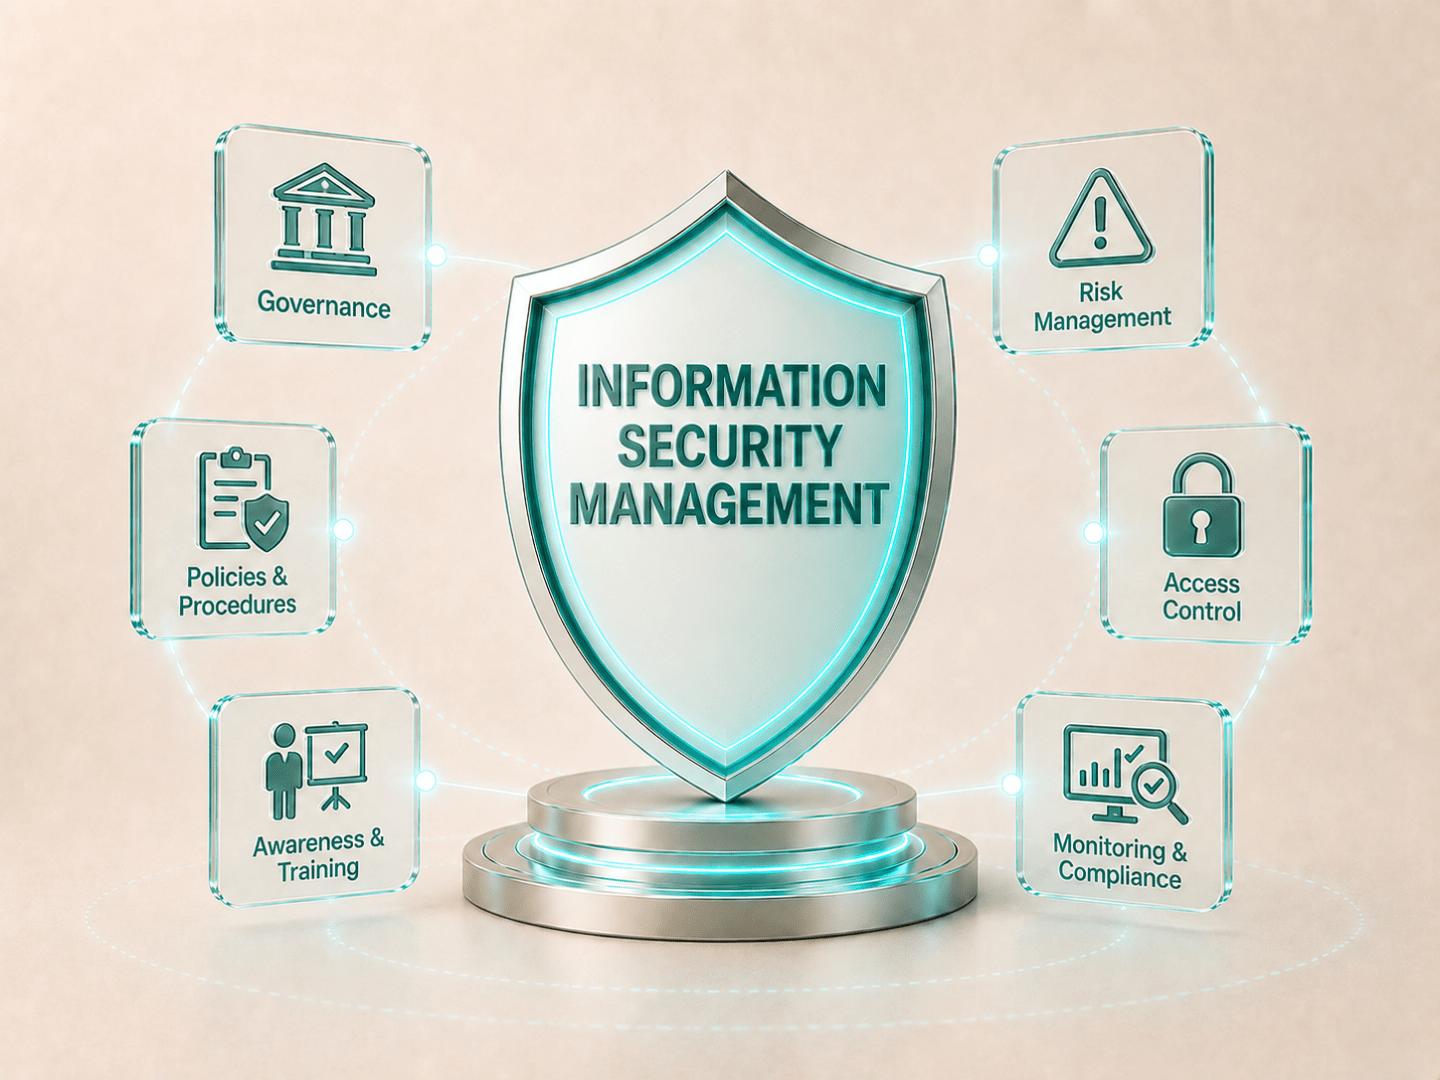
ניהול אבטחת מידע בארגון אינו מסתכם ברכישת Firewall, מערכת EDR או שירות SOC.
מדובר בתהליך ניהולי מתמשך שמחבר בין מידע, אנשים, מערכות, ספקים, סיכונים, רגולציה והמשכיות עסקית.
כדי שההגנה תהיה אפקטיבית, נדרש גורם שמחזיק את התמונה המלאה ומתרגם סיכון לתוכנית עבודה, בקרות ומדידה.