

ISO 13485 ואבטחת מידע – איך Quality, Cybersecurity ורגולציה מתחברים בעולם המכשור הרפואי?
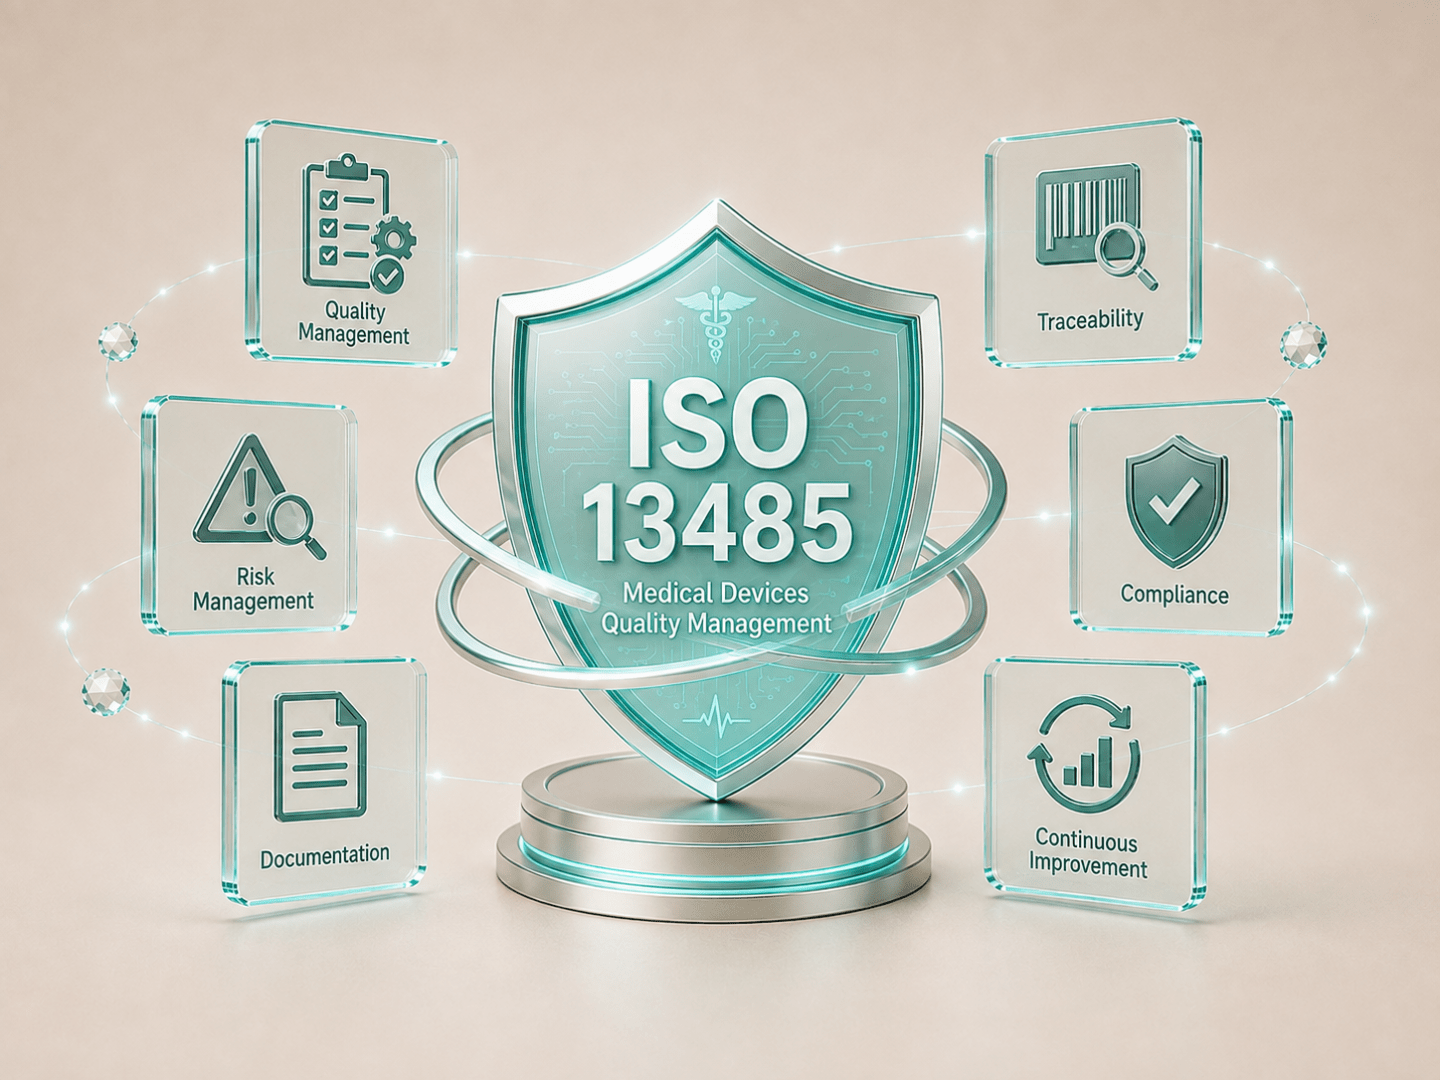
ISO 13485 הוא התקן המרכזי לניהול איכות בתעשיית המכשור הרפואי, אך הוא אינו תקן אבטחת מידע.
בעולם של Medical Devices מחוברים נדרש לשלב לצדו גם Product Security, Cybersecurity ודרישות רגולטוריות נוספות.
המאמר מסביר כיצד ISO 13485 מתחבר ל-FDA, ISO 27001, ISO 27799, HIPAA ו-MEDSEC.
Section 524B של ה-FD&C Act – דרישות הסייבר שחברות MedTech צריכות להכיר
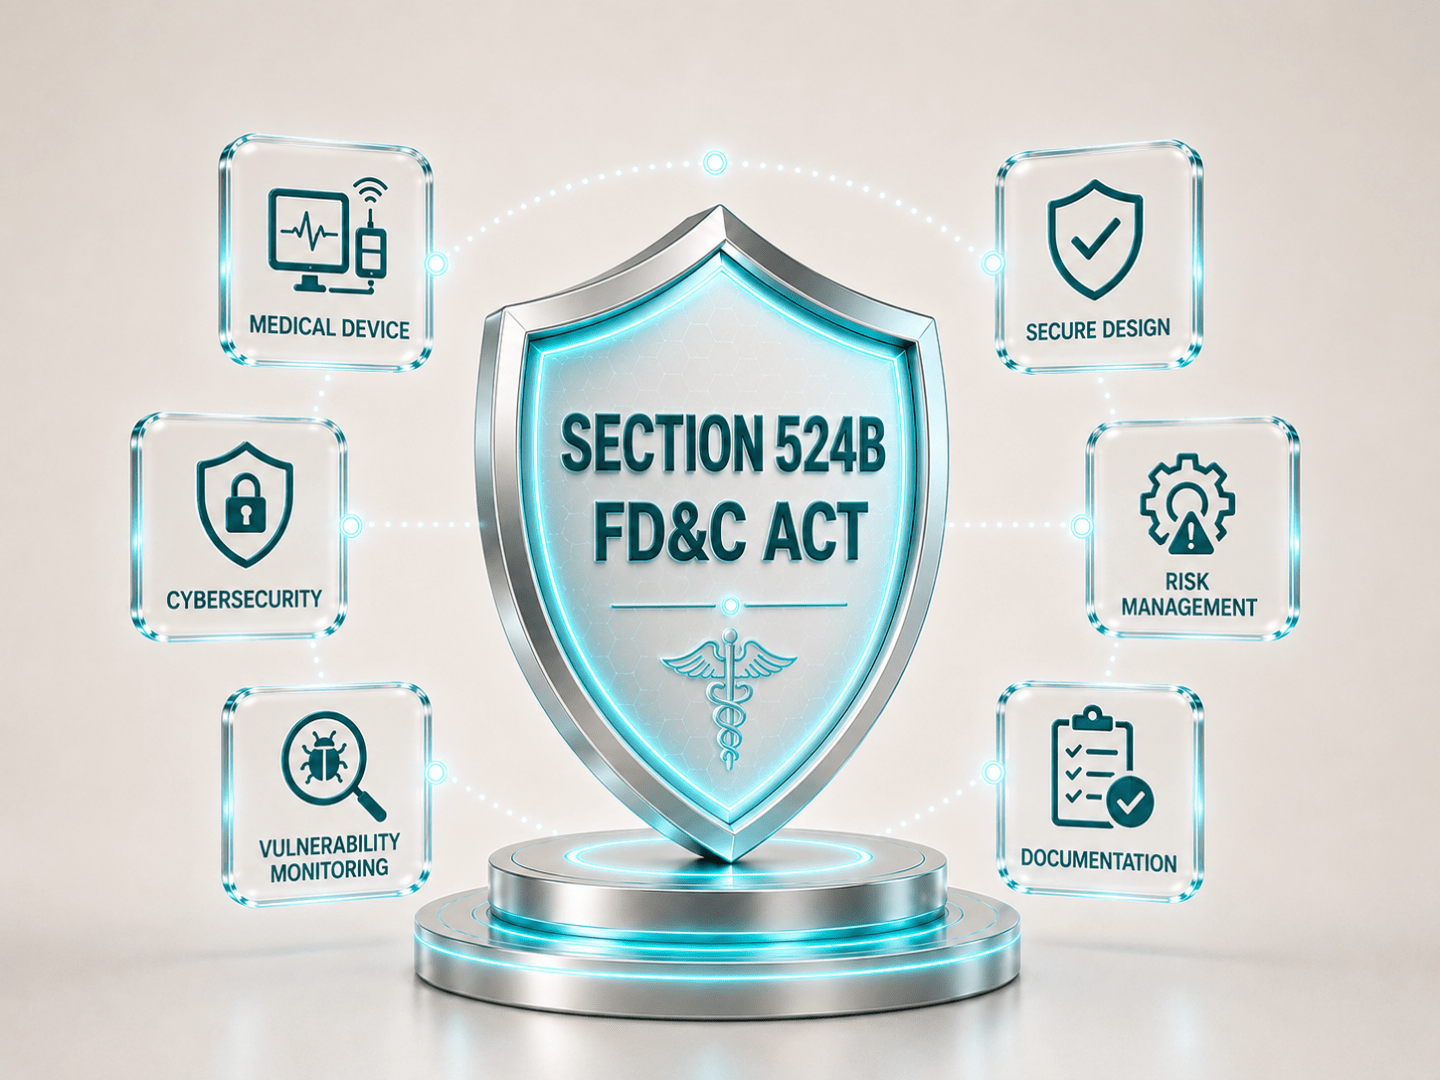
Section 524B של ה-FD&C Act הפך את אבטחת הסייבר של Cyber Devices מנושא מקצועי חשוב גם לדרישה חוקית במסגרת Premarket Submissions רלוונטיים בארצות הברית.
הסעיף דורש בין היתר תוכנית לניהול פגיעויות לאחר השיווק, תהליכי Cybersecurity, יכולת לספק Updates ו-Patches ו-Software Bill of Materials.
עבור חברות MedTech, המשמעות היא ש-Cybersecurity צריך להיות חלק ממחזור חיי המוצר, ולא משימה שמתחילה רגע לפני ההגשה ל-FDA.
MEDSEC (מדסק) – אבטחת מידע, סייבר ורגולציה לחברות MedTech, בריאות ומכשור רפואי
MEDSEC מחבר בין אבטחת מידע, Product Security, פרטיות, ניהול סיכונים ורגולציה בעולמות ה-MedTech, המכשור הרפואי וה-Digital Health.
ככל שהמוצר הרפואי הופך מחובר יותר ל-Cloud, אפליקציות, APIs ורשתות רפואיות, כך גם משטח התקיפה והאחריות גדלים.
Infoguard מסייעת לארגונים לבנות מעטפת "מדסק" של Cybersecurity ו-Compliance שמלווה את המוצר והארגון לאורך מחזור החיים.
לחצו על מייל פישינג? עכשיו מתחיל החלק החשוב באמת: Incident Response ו-Threat Hunting
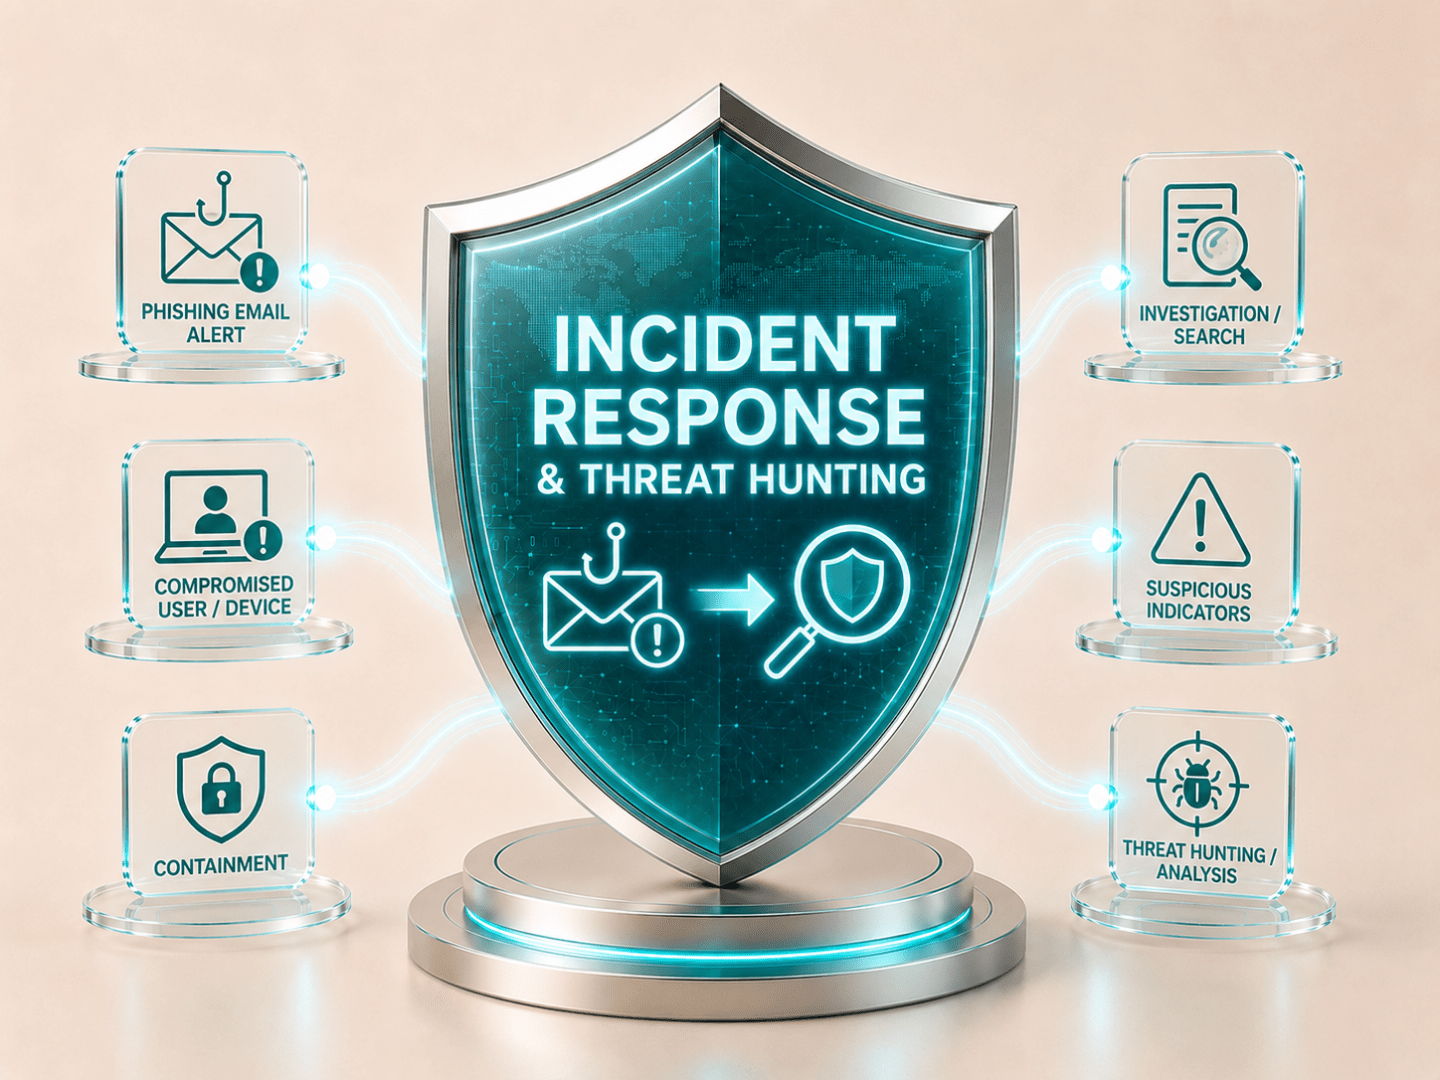
לחיצה על קישור פישינג אינה בהכרח סוף האירוע, ולעיתים היא רק נקודת הכניסה שלו.
איפוס סיסמה, חסימת השולח ומחיקת ההודעה הם צעדים חשובים, אבל לא תמיד מספיקים כדי להבין אם התוקף כבר הצליח לפעול בתוך סביבת הארגון.
כאן נכנסים לתמונה Incident Response ו-Threat Hunting, שמטרתם להבין מה באמת קרה אחרי הלחיצה ולוודא שלא נשארה פעילות זדונית מאחור.
IoMT – כשהמכשור הרפואי מתחבר לרשת, הסייבר הופך לחלק מהטיפול
מכשור רפואי כבר אינו פועל בבידוד. הוא מתחבר לרשתות, אפליקציות, APIs, שירותי Cloud ומערכות רפואיות ומייצר אקוסיסטם דיגיטלי שלם.
העולם הזה נקרא IoMT – Internet of Medical Things, והוא מביא איתו לא רק חדשנות רפואית אלא גם משטח תקיפה חדש.
אבטחת IoMT מחייבת לחבר בין Medical Cybersecurity, Product Security, פרטיות, ניהול פגיעויות ורגולציה לאורך מחזור החיים של המוצר.
DPIA – מהו תסקיר השפעה על הגנת הפרטיות ומתי ארגון צריך לבצע אותו?
DPIA – Data Protection Impact Assessment – הוא תהליך שמטרתו לזהות ולצמצם סיכוני פרטיות לפני שהם הופכים לבעיה רגולטורית, תפעולית או עסקית.
הוא רלוונטי במיוחד כאשר ארגון מפעיל טכנולוגיה חדשה, מעבד מידע אישי רגיש, מבצע ניטור, Profiling או משתמש במערכות AI.
מעבר לחובה אפשרית לפי GDPR, DPIA הוא כלי חשוב ליישום Privacy by Design ולניהול פרטיות באופן שיטתי.
חודש הקניות ברשת: 12 טיפים לקנייה בטוחה ברשת
Black Friday, Cyber Monday ומבצעי נובמבר מייצרים עומס של פרסומות, קישורים, קופונים והודעות משלוח – סביבה אידיאלית גם לתוקפים. דווקא בתקופה הזו חשוב לזכור שהתנהגות בטוחה ברשת מגינה לא רק על העובד כצרכן, אלא יכולה לצמצם גם את החשיפה של הארגון שבו הוא עובד.
מפת איומי הסייבר 2026 תשפ"ו: מי נמצא על הכוונת ולמה צריך להתכונן ל-2027?
בשנה האחרונה מפת איומי הסייבר ממשיכה להשתנות במהירות – יותר פישינג, יותר ניצול חולשות, יותר תלות בספקים ובענן, ויותר שימוש ב-AI משני צדי המתרס. במקביל, גם הרגולציה והאכיפה מתהדקות, כך שאירוע סייבר כבר אינו רק בעיה טכנולוגית אלא גם סיכון עסקי, תפעולי ורגולטורי. לקראת בניית תוכניות העבודה ל-2027, זה הזמן להבין מהם האיומים המרכזיים, אילו מגזרים נמצאים בחשיפה גבוהה ומה הארגון צריך לעשות כדי להיות מוכן יותר.
Article 35 של GDPR – מתי DPIA הופך מ-Best Practice לחובה רגולטורית?
Article 35 של GDPR הוא הסעיף שמגדיר מתי ארגון נדרש לבצע DPIA – Data Protection Impact Assessment לפני תחילת פעילות עיבוד מידע.
העיקרון המרכזי פשוט: כאשר עיבוד מידע צפוי ליצור סיכון גבוה לזכויות ולחירויות של אנשים, לא מספיק להסתפק במדיניות פרטיות או בבקרות כלליות.
הארגון נדרש לעצור, להעריך את הסיכון מראש, לבחון את נחיצות ומידתיות העיבוד ולהגדיר אמצעים שיצמצמו את הסיכון.
Spear Phishing – דיוג ממוקד: כשהתוקף כבר יודע למי הוא פונה
הודעות פישינג כבר אינן תמיד כלליות, משובשות או קלות לזיהוי. במתקפת Spear Phishing, דיוג ממוקד – התוקף עשוי לדעת מי העובד, מה תפקידו, עם מי הוא עובד ואיזה סוג בקשה עשוי להיראות עבורו טבעי. זהו בדיוק מה שהופך דיוג ממוקד לאיום משמעותי: התקיפה אינה בנויה רק על טכנולוגיה, אלא על היכרות עם האדם וההקשר העסקי שלו.