

יישום ISMS בפועל: איך הופכים אבטחת מידע מאוסף בקרות למערכת ניהול
ISMS היא מערכת ניהול שמחברת בין Risk Management, מדיניות, בקרות, Evidence, ביקורת והנהלה. ISO 27001 מספק את מסגרת הדרישות, בעוד Annex A ו-SoA מאפשרים לחבר בין הסיכונים לבין הבקרות שהארגון בוחר ליישם. ארגונים שכבר מפעילים ISMS יכולים להשתמש בתשתית הניהולית שלה גם בעת הרחבה ל-PIMS לפי ISO 27701:2025, ל-AIMS לפי ISO 42001 ול-BCMS לפי ISO 22301. הגישה המשולבת מצמצמת כפילויות ומייצרת Governance עקבי יותר. המטרה אינה עוד תעודה, אלא מערכת שמאפשרת לנהל סיכון ולהוכיח שהבקרות פועלות לאורך זמן.
AIMS מול ISMS: איך משלבים ניהול AI בתוך מערכות ה-ISO שכבר קיימות בארגון
AIMS ו-ISMS חולקות תשתית ניהולית דומה, אך נועדו לנהל סיכונים שונים.
החיבור הנכון בין ISO 42001, ISO 27001, ISO 27701 ו-ISO 22301 מאפשר לבנות Integrated Management System יעיל יותר.
הגישה הזו מצמצמת כפילויות ומחברת את ניהול ה-AI לתהליכי Governance שכבר עובדים בארגון.
Annex SL: המבנה שמחבר בין תקני ISO למערכת ניהול אחת
Annex SL הוא הבסיס למבנה המשותף של תקני Management Systems רבים.
הוא מאפשר לשלב תהליכים כמו ניהול סיכונים, מבדקים, סקר הנהלה ושיפור מתמשך בין ISO 27001, 27701, 42001 ו-22301.
הגישה המשולבת מאפשרת לארגון להרחיב את מערכת הניהול הקיימת במקום להתחיל מחדש בכל תקן.
תקינה ISO 42001 בפועל: מה באמת צריך לבנות בארגון בדרך להסמכה לתקן אבטחה של בינה מלאכותית?
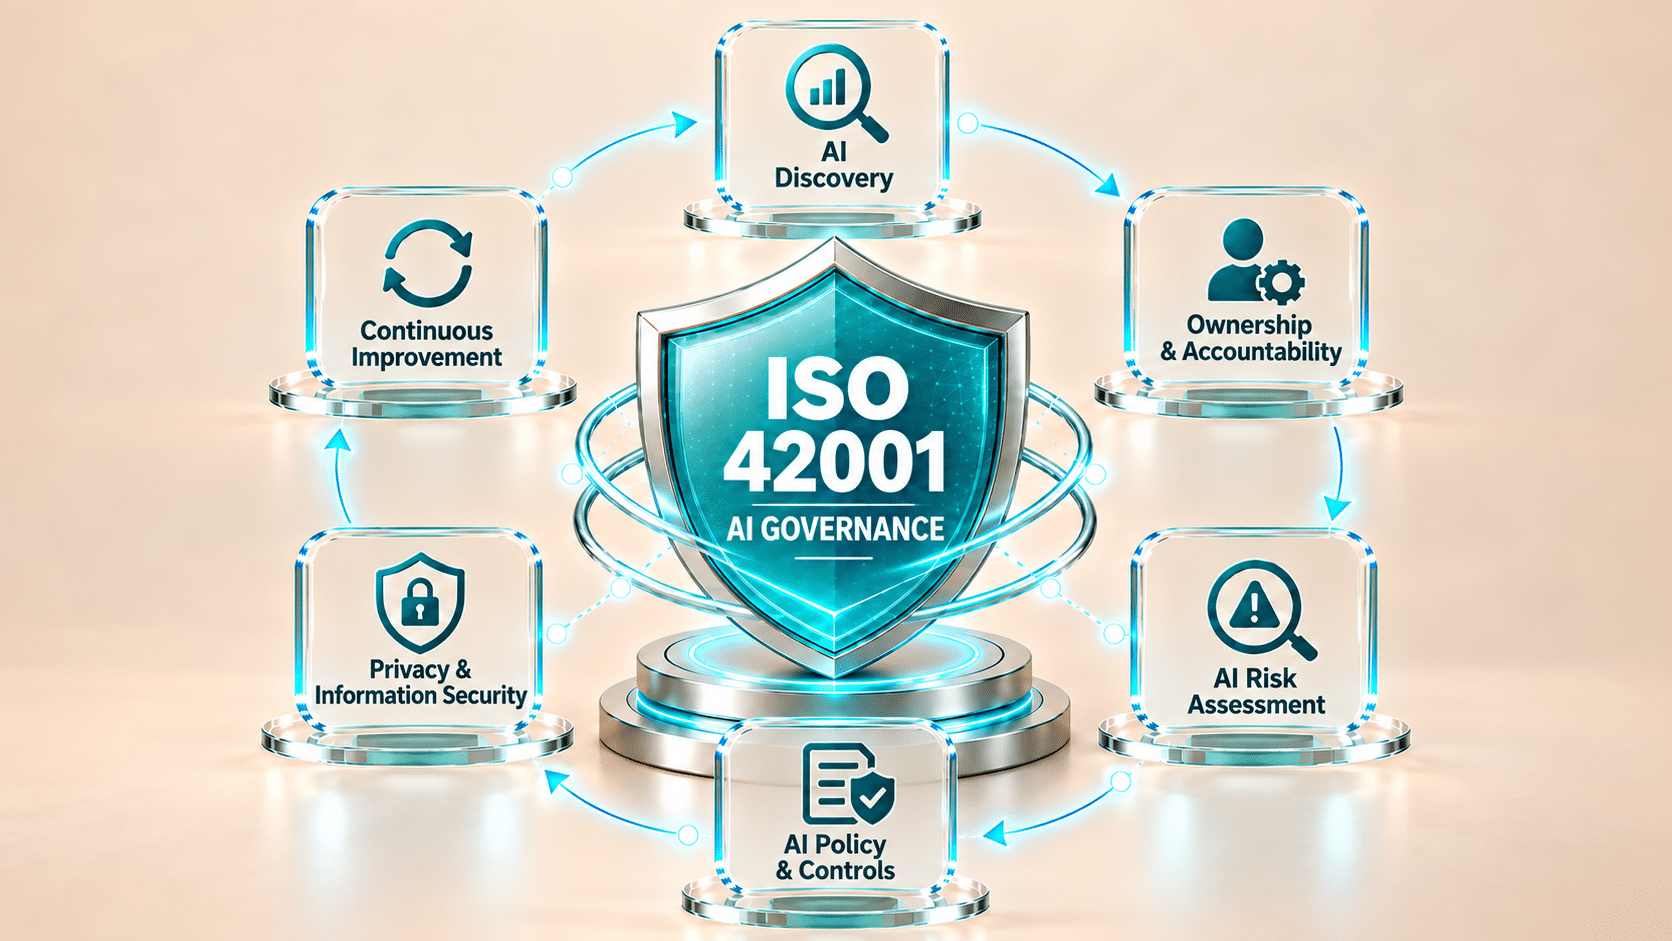
ISO 42001 אינו רק תקן לקבלת תעודה, אלא מסגרת לניהול שיטתי של AI בארגון.
התהליך כולל מיפוי שימושי בינה מלאכותית, הגדרת אחריות, Risk Assessment, מדיניות, בקרות, ביקורת פנימית ושיפור מתמשך.
כאשר התהליך בנוי נכון, ההסמכה הופכת לתוצאה של Governance עובד ולא למטרה בפני עצמה.
ISO/IEC 23894:2023 – איך מנהלים סיכוני AI לפני שהם הופכים לבעיה עסקית
תקן ISO/IEC 23894:20234 מסייע לארגונים לשלב ניהול סיכוני AI בתוך תהליכי ניהול הסיכונים הקיימים.
הגישה מבוססת על הבנת ה-Use Case, ההשפעה, המידע והבקרות הנדרשות לאורך מחזור החיים.
התקן משלים היטב את ISO 42001 ומספק שכבת עומק לתהליך AI Governance ארגוני.
FDA Cybersecurity QMSR 2026 – מה חברות MedTech צריכות לדעת על אבטחת סייבר במכשור רפואי
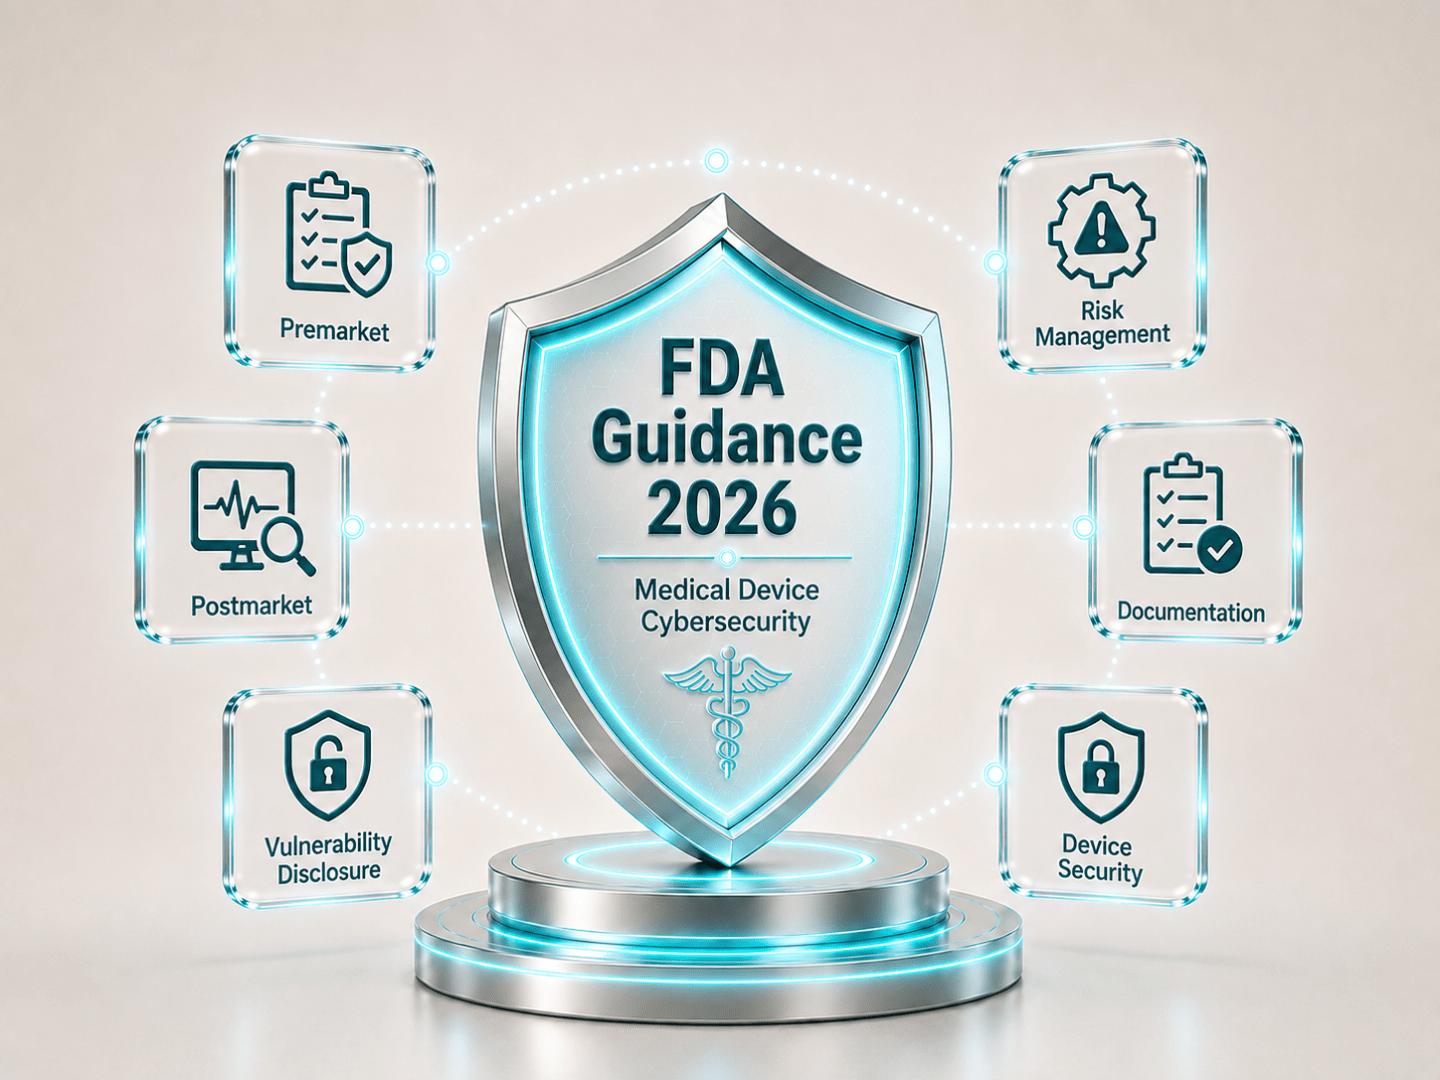
בפברואר 2026 פרסם ה-FDA Guidance מעודכן בנושא Cybersecurity במכשור רפואי, כחלק מהמשך השינוי באופן שבו סייבר משתלב בעולם ה-MedTech.
עבור חברות שמפתחות Cyber Devices, Cybersecurity כבר אינו רק Best Practice טכנולוגי אלא מתחבר גם לדרישות החוקיות של Section 524B ולתהליך ה-Premarket.
המשמעות: צריך לחשוב על Security לאורך כל מחזור החיים – מהארכיטקטורה והפיתוח ועד SBOM, Patches וניהול פגיעויות לאחר ההשקה.
ISO/IEC 42001: המדריך ליישום מערכת ניהול AI בארגון
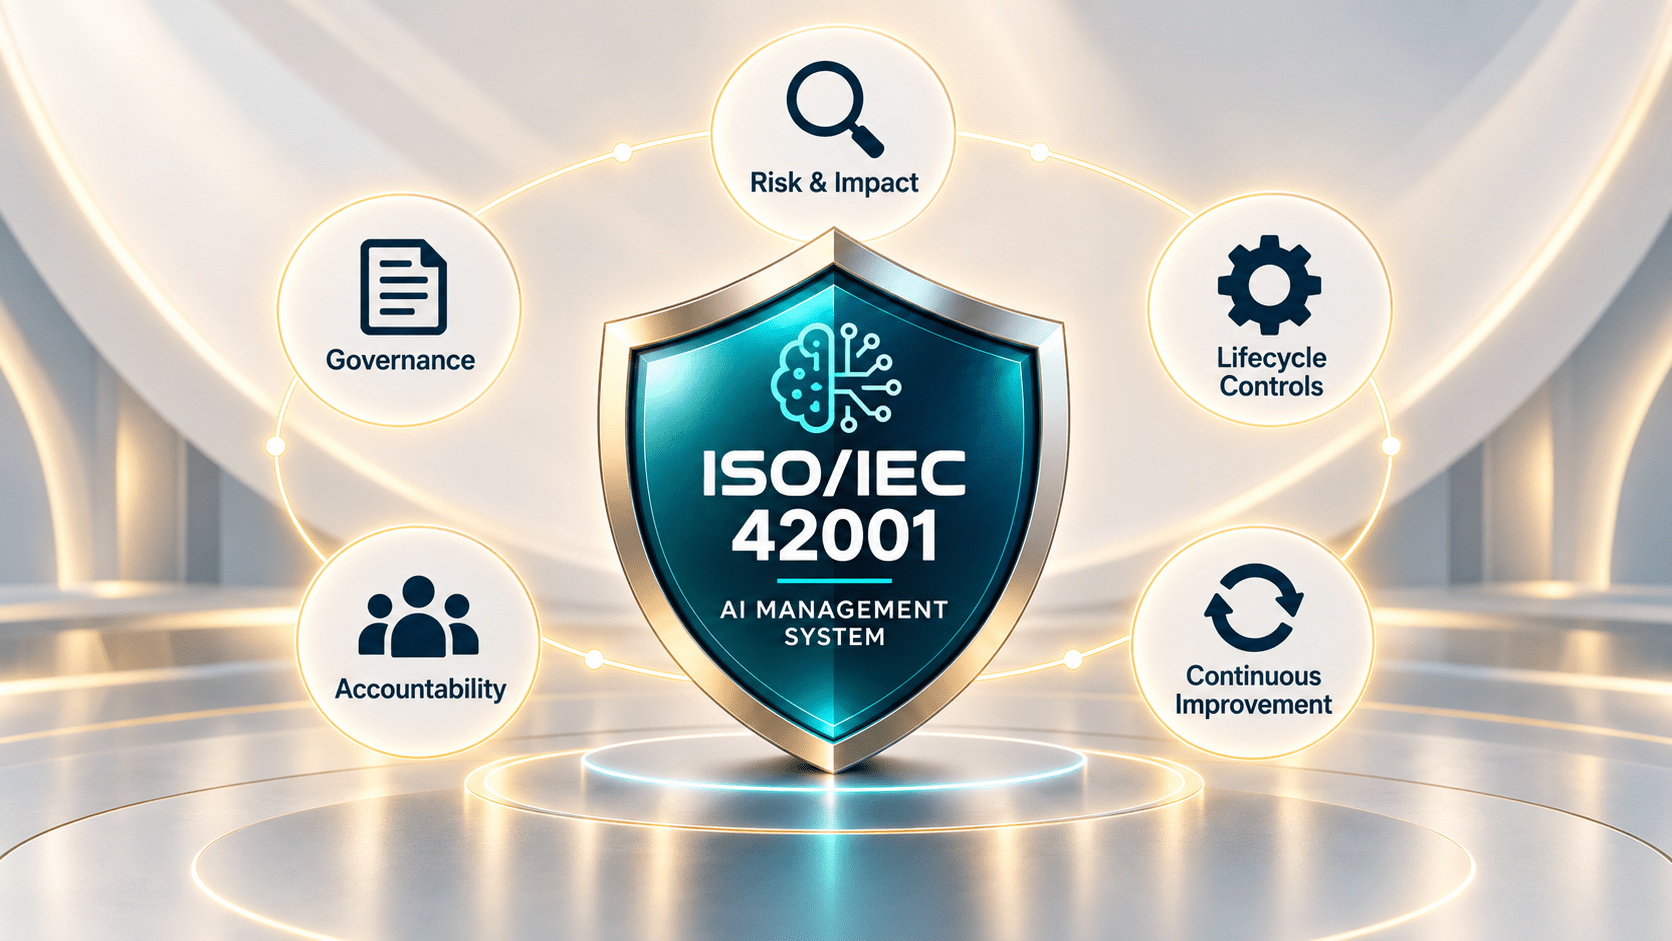
מהו תקן ISO/IEC 42001, אילו דרישות כוללת מערכת ניהול AI, מהו Annex A וכיצד נערכים ליישום ולהסמכה בצורה מדורגת? הסבר מפורט לפניכם >>>
NIST Ransomware Risk Management 2026: כך נערכים לכופרה
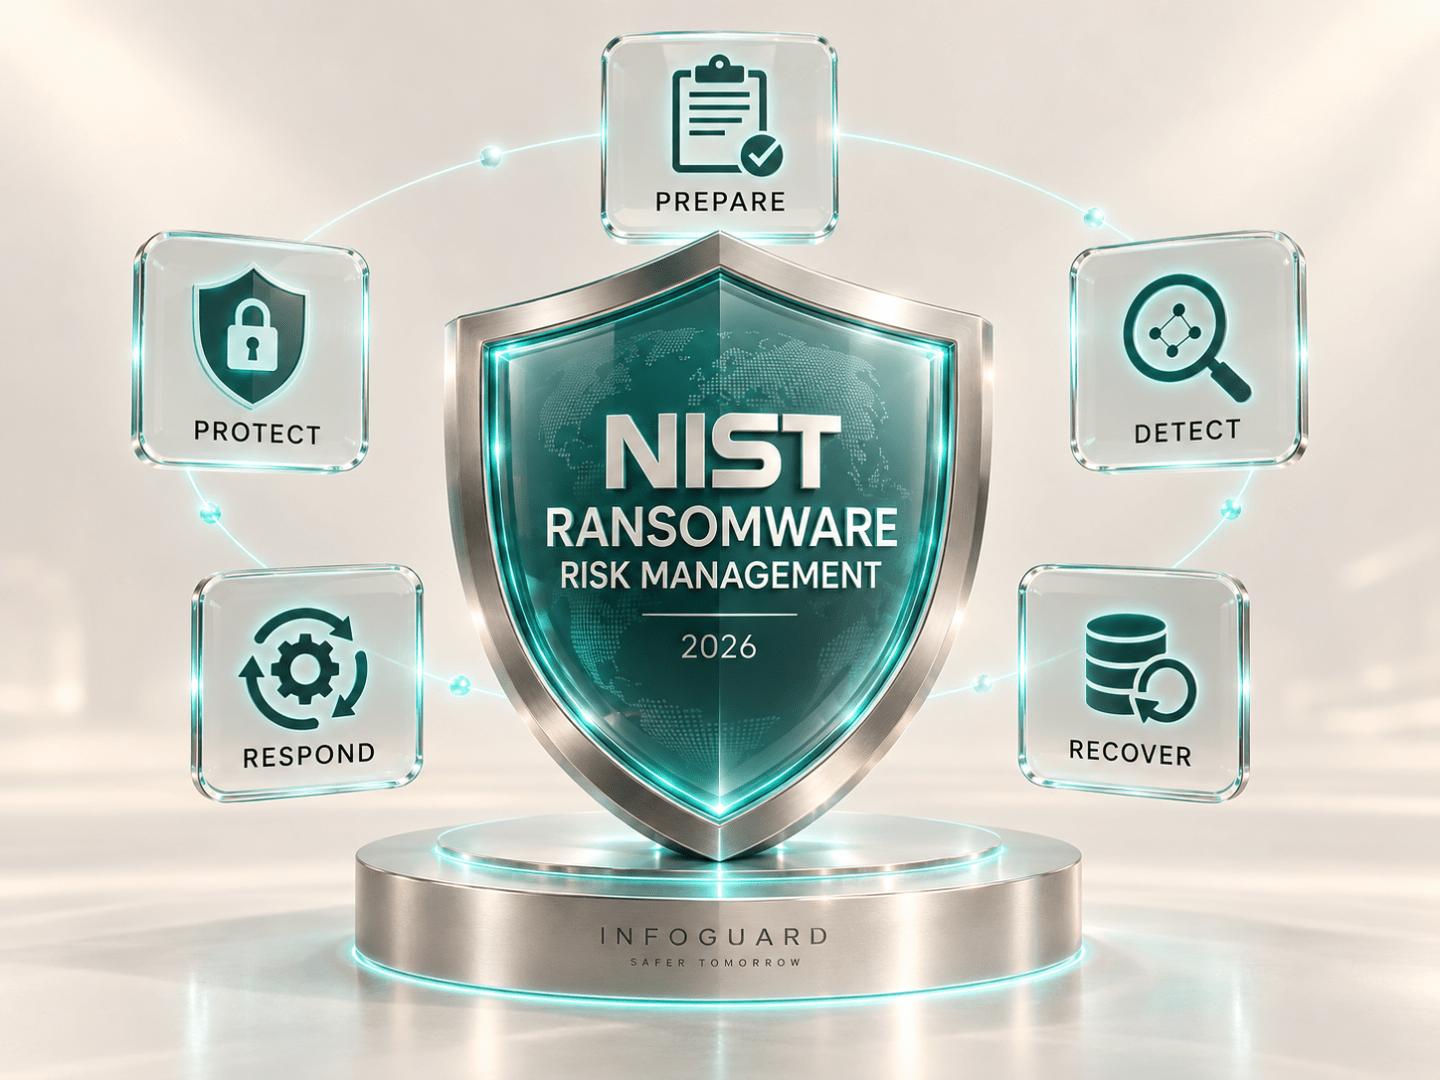
ביוני 2026 פרסם NIST גרסה מעודכנת של Ransomware Risk Management Profile, המותאמת ל-Cybersecurity Framework 2.0. המסר המרכזי ברור: ניהול סיכון כופרה אינו מסתכם בהגנה טכנולוגית אלא מחייב חיבור בין Governance, מניעה, זיהוי, תגובה והתאוששות.
עבור ארגונים, זו הזדמנות לבדוק האם תוכניות ה-Incident Response, ה-BCP וה-DR באמת פועלות כמערכת אחת, והאם ההנהלה יודעת כיצד להפעיל אותה בזמן אירוע.
NIST SP 800-61 Rev. 3: למה Incident Response כבר אינו רק תפקיד של צוות הסייבר
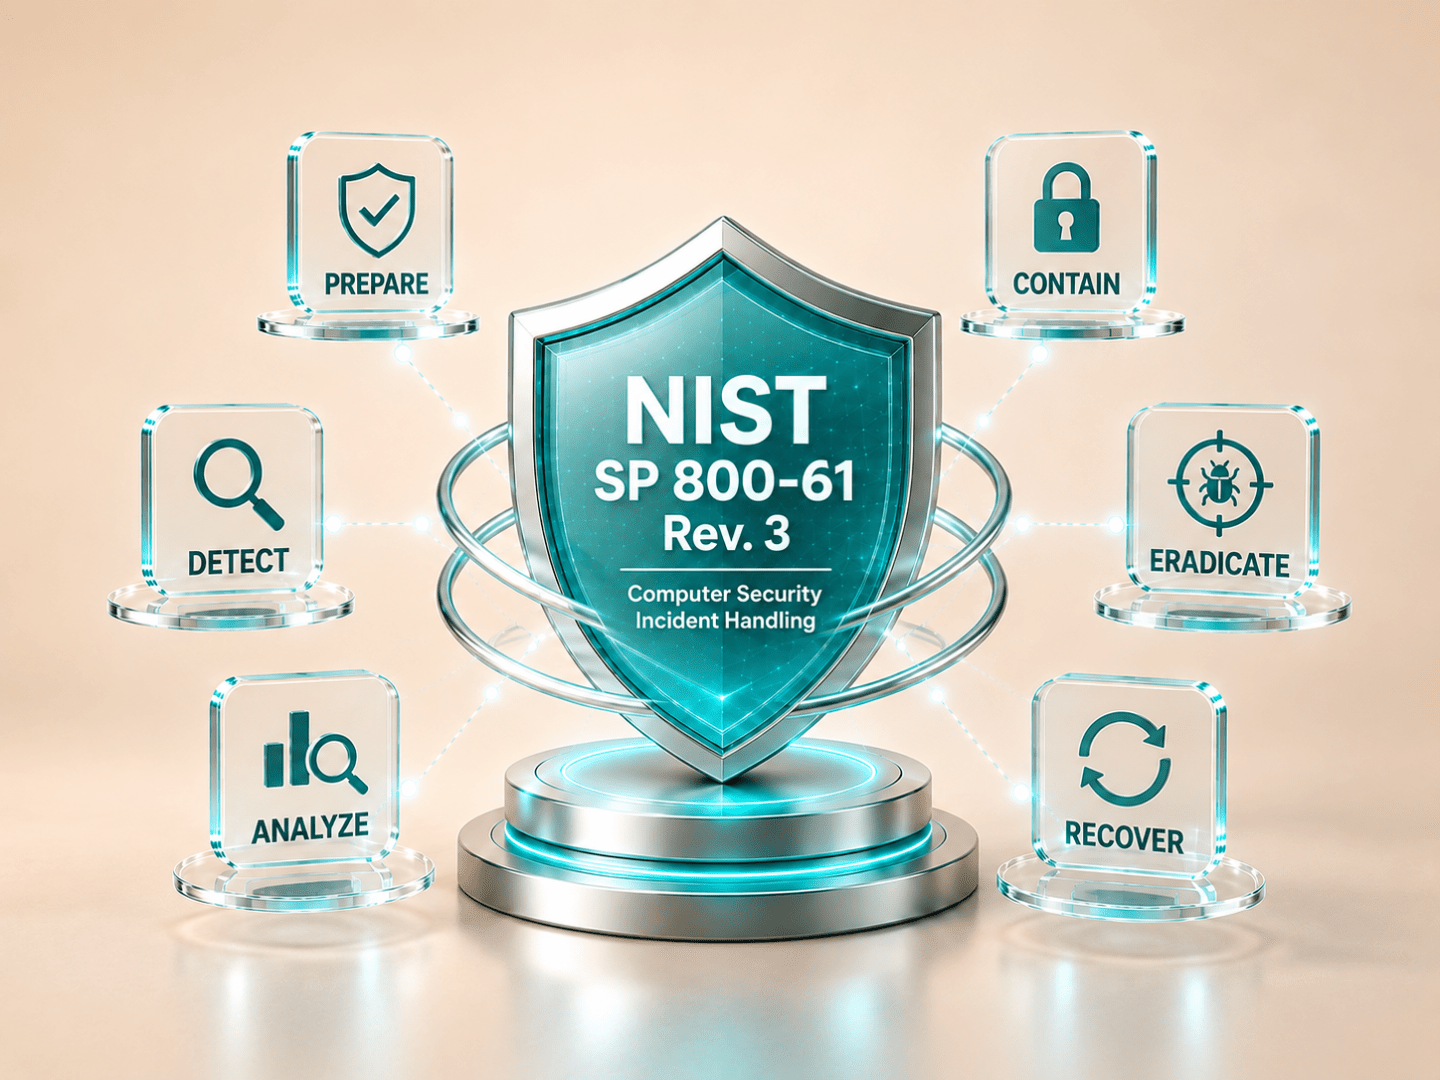
NIST SP 800-61 Revision 3 משנה את האופן שבו ארגונים צריכים לחשוב על Incident Response. במקום לראות תגובה לאירוע כמשימה טכנית שמתחילה לאחר זיהוי התקיפה, NIST מחבר אותה לכל מחזור ניהול סיכוני הסייבר של הארגון.
עבור הנהלות ו-CISO, המשמעות היא שמוכנות לאירוע צריכה לכלול Governance, תפקידים וסמכויות, המשכיות עסקית, התאוששות, ספקים והפקת לקחים.
כשהתקיפה לא מסתיימת ברשת: האם הארגון שלכם ערוך למתקפת סייבר שמטרתה גם להשפיע?
מתקפת סייבר כבר לא בהכרח מסתיימת בגניבת מידע, כופרה או השבתת מערכות.
החיבור הגובר בין פשיעת סייבר למבצעי השפעה יוצר סיכון חדש, שבו גם אמון העובדים, הלקוחות והציבור הופך למטרה.
עבור הנהלות ו-CISO בישראל, המשמעות היא צורך לעבור מהגנה טכנולוגית בלבד למודל רחב יותר של חוסן ארגוני.