

AI Literacy: האוריינות החדשה שכל ארגון צריך להכיר
ה־EU AI Act מגיע באוגוסט 2026 לשלב יישום מרכזי, הכולל חובות גילוי, סימון וזיהוי של אינטראקציות ותכנים שנוצרו באמצעות AI. המאמר מסביר על מי הדרישות חלות, מה השתנה בלוחות הזמנים של מערכות בסיכון גבוה ואילו צעדים ארגונים צריכים להשלים כבר עכשיו.
מצלמות אכיפה ברשויות המקומיות: בין יעילות עירונית לסיכון פרטיות
דוח מבקר המדינה על מצלמות אכיפה עירוניות מראה שהשימוש בטכנולוגיה במרחב הציבורי מחייב לא רק יעילות תפעולית, אלא גם הגנת פרטיות, שקיפות, נהלים ובקרה.
רמות PCI DSS ועדכון Mastercard לשנת 2026: מה ההבדל בין Level 1, Level 2, Level 3 ו־Level 4?
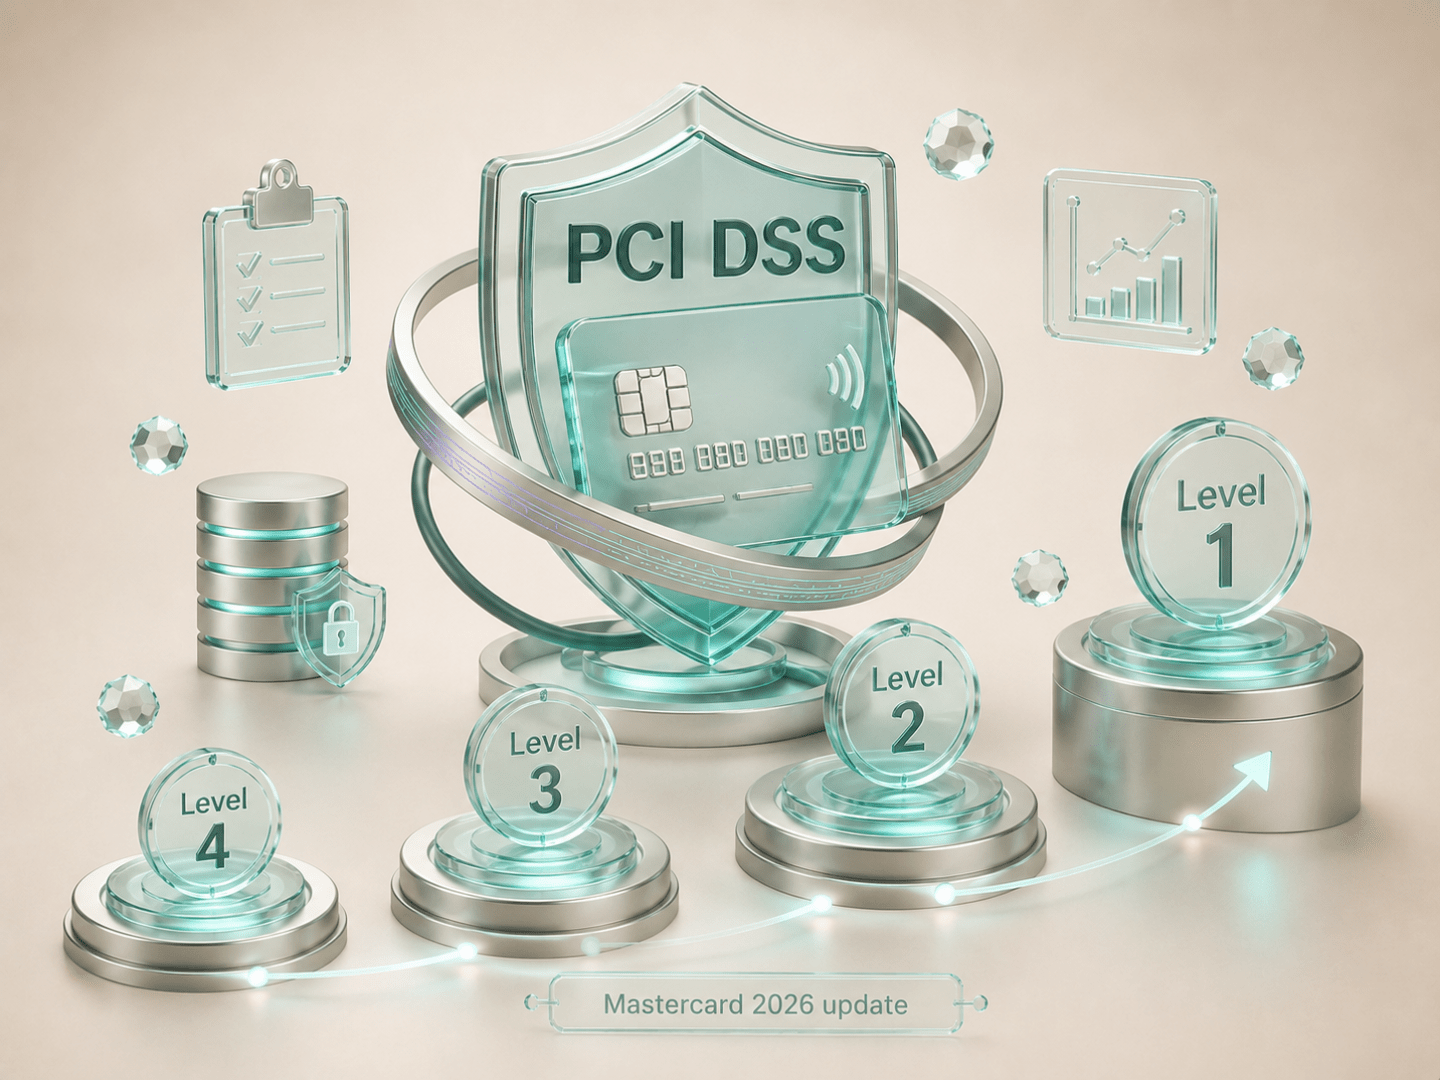
ארגונים המקבלים, מעבדים או שומרים נתוני כרטיסי אשראי נדרשים לעמוד בדרישות PCI DSS. עם זאת, אופן אימות העמידה משתנה בין עסקים קטנים, חברות מסחר אלקטרוני, ארגונים גדולים וספקי שירות. במאמר נסביר את ההבדלים בין Level 1 עד Level 4, את סוגי מסמכי האימות ואת הקשר בין רמת הארגון לבין שאלון SAQ.
SAQ בתקן PCI DSS: מהו שאלון Self-Assessment Questionnaire ומי נדרש למלא אותו?

שאלון SAQ משמש בתי עסק וספקי שירות לבדיקת העמידה בדרישות PCI DSS, בהתאם לסוג סביבת התשלום שלהם. קיימים כמה סוגי שאלונים, מ־SAQ A ועד SAQ D, וכל אחד מתאים לתהליך סליקה שונה. במאמר נסביר כיצד בוחרים את השאלון המתאים, מה כולל התהליך ומה ההבדל בין SAQ, ROC ו־AOC.
האיום החדש של Voice Cloning על ארגונים – כשהקול כבר לא מוכיח מי מדבר
כלי Voice Cloning מבוססי AI מאפשרים כיום לחקות קול אנושי ברמת דיוק גבוהה. במאמר זה נבחן את הסיכונים לארגונים, את השפעת ההתחזות הקולית על תהליכי עבודה ואת הדרכים לצמצם את החשיפה.
אבטחת מידע והגנת הפרטיות בארגוני בריאות – לאחת החזיתות המרכזיות בזירת הסייבר.
מגזר הבריאות נמצא בחזית מתקפות הסייבר בעולם ומתמודד עם רגולציה מחמירה יותר מאי פעם.
המאמר סוקר את האיומים המרכזיים, חוק הגנת הפרטיות ותיקון 13, לצד תקנים כמו ISO 27799.
בנוסף, הוא מסביר למה הגנה אמיתית מתחילה בחיבור נכון בין אנשים, תהליכים וטכנולוגיה.
עסק קטן, דרישות גדולות: פרטיות ואבטחת מידע כמפתח לצמיחה
ניהול פרטיות ואבטחת מידע כבר לא מותרות, זה תנאי לעבודה עם לקוחות משמעותיים. הדרישות מגיעות מלקוחות, מכרזים ורגולציה ולא מגודל העסק
ומי שמיישם נכון, פותח דלת להזדמנויות עסקיות.
כך עוצרים דליפת מידע לפני שהיא הופכת למשבר ב2026
“הסיפור כבר מזמן לא ‘אירוע סייבר’. זה ניהול המשכיות עסקית. כשמידע רגיש דולף או נמחק – זה פוגע בשירות, באמון ובמוניטין הארגון לאורך זמן.
לכן צריך מדיניות שמגינה על המידע אך גם מאפשרת עבודה זורמת .” רועי קיש- קבוצת עידור
כשמשרד עורכי הדין נפרץ – גם הלקוחות עלולים להיפגע: אבטחת מידע והגנת פרטיות בעולם המשפט
משרדי עורכי דין מחזיקים מידע עסקי, פיננסי ואישי רגיש במיוחד ולכן הפכו ליעד משמעותי עבור קבוצות כופרה ותוקפים.
הטענה למתקפה על משרד FWMK מצטרפת לשורת אירועים דומים בארץ ובעולם וממחישה עד כמה פריצה למשרד עורכי דין עלולה להשפיע גם על לקוחותיו.
במאמר נבחן את הסיכונים המרכזיים בתחום, את הקשר בין סייבר, פרטיות וסודיות מקצועית, ואת הצעדים שמשרדים צריכים להתחיל ליישם כבר היום.
הרשות המקומית הפכה לחזית סייבר: לא רק אבטחת מידע, אלא אחריות ציבורית

האם הרשות המקומית שלכם מוכנה לאירוע הסייבר הבא?
המאמר מרכז את האיומים, הדרישות הרגולטוריות והטעויות הנפוצות בתחום אבטחת המידע והפרטיות ברשויות מקומיות בישראל.
כולל המלצות פרקטיות, צ’ק־ליסט מוכנות ותובנות מניסיון בעבודה עם גופים ציבוריים ומוניציפליים.