

Human Risk Management: איך הופכים את הסיכון האנושי בארגון, לסיכון שאפשר לנהל?
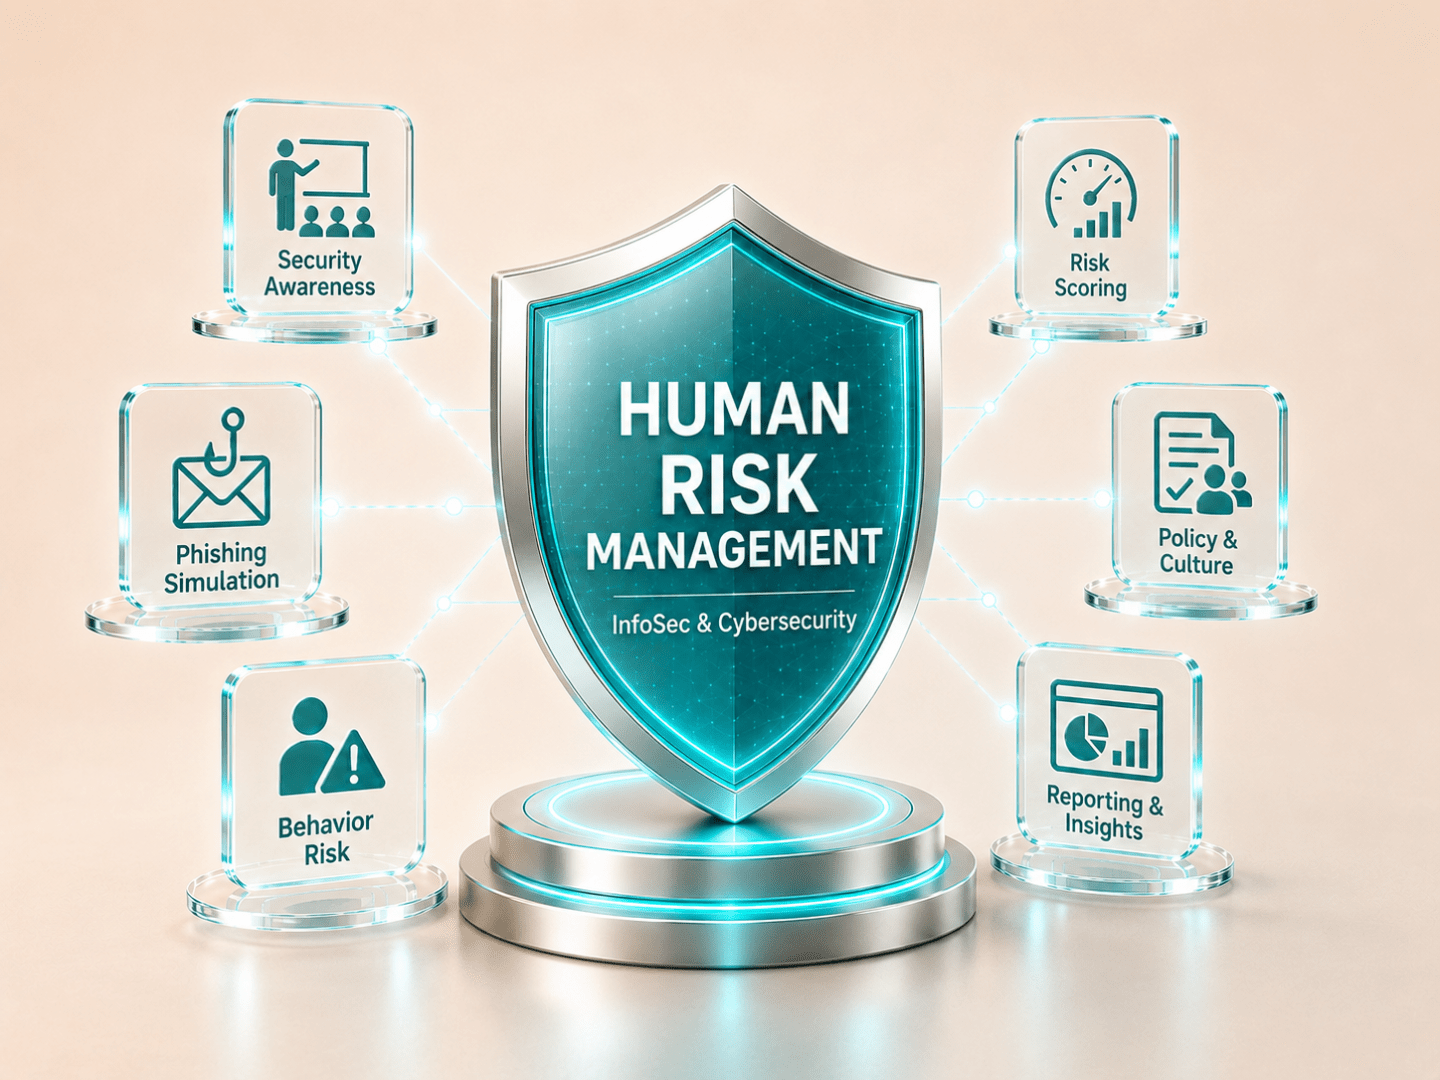
אנשים הם חלק בלתי נפרד ממערך הסייבר הארגוני: הם מקבלים הודעות וקבצים, עובדים עם מידע רגיש, מאשרים פעולות, משתמשים במערכות SaaS ובכלי AI ומחזיקים בהרשאות למערכות עסקיות. לכן השאלה כבר אינה רק האם העובדים עברו הדרכת אבטחת מידע, אלא האם הארגון יודע לזהות, למדוד ולנהל את הסיכון האנושי לאורך זמן.
NIST FISSEA ו-The Human Firewall: למה הגורם האנושי חוזר למרכז אסטרטגיית הסייבר
טכנולוגיות ההגנה ממשיכות להתפתח, אבל NIST בחר לשים ב־2026 דווקא את האדם במרכז. הנושא השנתי של פורומי FISSEA הוא “Increasing Cybersecurity Awareness: The Human Firewall” – תפיסה שמדגישה כי התנהגות אנושית היא מרכיב מרכזי בתוכניות Awareness ו-Training, וכי טכנולוגיות חדשות ובראשן AI משנות את האופן שבו צריך להכשיר עובדים ולהתמודד עם הסיכון האנושי
המותג שלכם כבר חי בתוך AI. השאלה היא מי שולט במידע עליו?
הדרך שבה משתמשים מוצאים מידע ומשתמשים בו משתנה במהירות. אתרים מתחזים, SEO Poisoning וקמפיינים זדוניים אינם תופעות חדשות, אבל מערכות AI מוסיפות שכבת תיווך חדשה שבה מידע שגוי או זדוני יכול להפוך לחלק מתשובה שנראית אמינה. עבור ארגונים, המשמעות היא ש Brand Monitoring, ניהול סיכוני AI והדרכות מודעות צריכים להתפתח יחד ולעזור למשתמשים לא רק לזהות סכנה, אלא גם להבין כיצד מזהים מקור מידע מהימן.
Dark Sourcery: כך מידע מזויף ברשת הופך לתשובה של AI
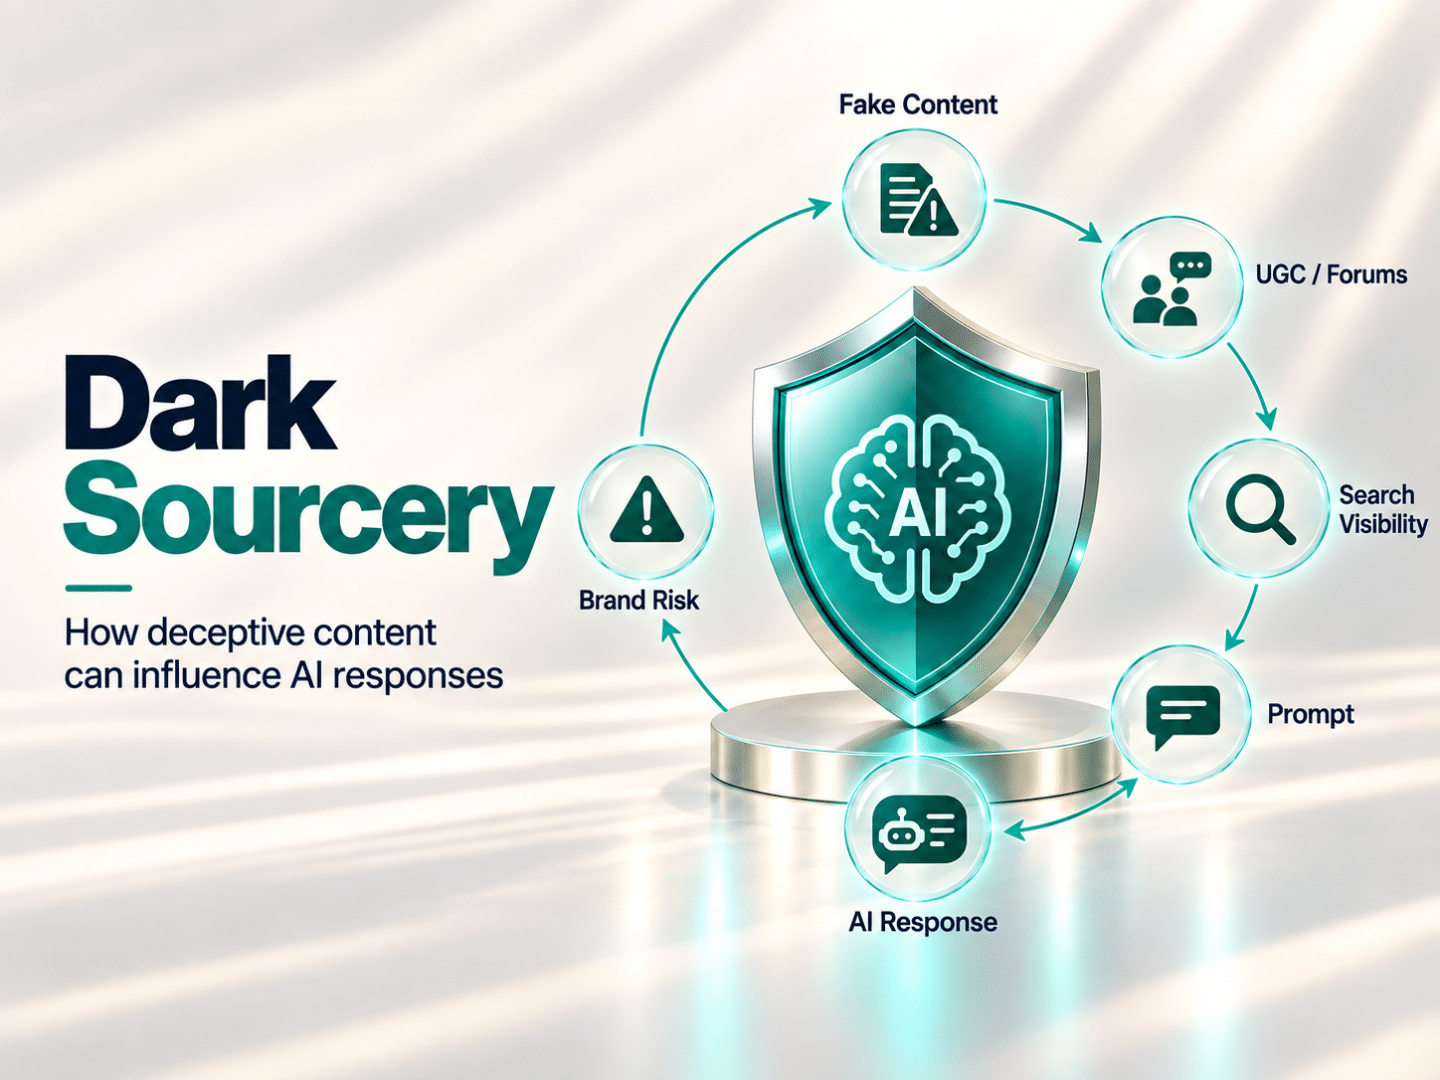
קמפיין Dark Sourcery ממחיש סוג חדש של איום שבו התוקפים אינם צריכים לפרוץ למודל AI או למערכות הארגון. במקום זאת הם מפיצים ברשת מידע מזויף שנועד להשפיע על התשובות שמערכות כמו ChatGPT, Gemini ו-Google AI Overview מציגות למשתמשים. עבור ארגונים המשמעות היא שניהול סיכוני AI צריך לכלול לא רק את המודלים ומקורות המידע הפנימיים, אלא גם את המידע הציבורי שמערכות AI מציגות ללקוחות על החברה.
סיכוני סייבר לחברות וארגונים ב-2026: מגמות ואיומים

סיכוני סייבר משפיעים ישירות על הפעילות העסקית, על המידע, על הלקוחות ועל יכולת הארגון להמשיך לפעול. כדי לנהל את סיכוני הסייבר נכון, הארגון צריך לזהות את הנכסים הקריטיים שלו, להבין אילו איומים וחולשות עלולים לפגוע בהם, להעריך את הסבירות ואת ההשפעה ולבנות תוכנית טיפול מתועדפת.
סיכוני אבטחת מידע ב-2026: המידע, התהליכים והבקרות שכל ארגון צריך לנהל

סיכוני אבטחת מידע ב-2026 אינם מוגבלים
רק לתקיפות סייבר. הם כוללים עולם רחב של: מידע שאינו ממופה, הרשאות עודפות, שמירת יתר, שימוש בכלי AI, שיתוף לא מבוקר וספקים שמחזיקים מידע ארגוני. המדריך מסביר כיצד לזהות את הסיכונים, לבחון בקרות ולבנות תוכנית טיפול מעשית.
NIST Cybersecurity Framework 2.0 2026: מדריך ליישום NIST בארגון

NIST Cybersecurity Framework 2.0 מסייעת לארגונים להפוך את ניהול הסייבר מתהליך טכני לתהליך ניהולי. המסגרת כוללת שש פונקציות, החל מממשל והגדרת אחריות ועד זיהוי, הגנה, תגובה והתאוששות. במדריך החדש של אינפוגארד הסברנו כיצד בונים Current Profile ו-Target Profile, כיצד מבצעים סקר פערים ומה ההבדל בין NIST CSF 2.0 לבין NIST SP 800-171 להגנת CUI.
התקפות ClickFix – אזהרת מערך הסייבר לגבי מתקפות אתרים

מערך הסייבר הלאומי מזהיר מפני ClickFix – שיטת הנדסה חברתית שבה משתמשים מתבקשים להעתיק ולהריץ קוד זדוני בעצמם. במקרים האחרונים נעשה שימוש גם באתרי WordPress שנפרצו, ולכן אפילו אתר מוכר ולגיטימי למראה עלול להפוך לחלק משרשרת התקיפה.
סיכום MUNIEXPO 2026: הרשויות המקומיות נמצאות בחזית, גם במרחב הדיגיטלי
ועידת MUNIEXPO 2026 הציבה במרכז את החוסן, החדשנות והשירות לתושב.
אך ככל שהרשות הופכת דיגיטלית יותר, כך גדלים גם סיכוני הסייבר והפרטיות.
המאמר מסביר מדוע הדרכות, GRC ויישום בקרות הם תנאי להגנה אפקטיבית.
הרשות להגנת הפרטיות – גילוי הדעת הסופי יולי 2026 – מי חייב במינוי מנהל הגנת הפרטיות בארגון
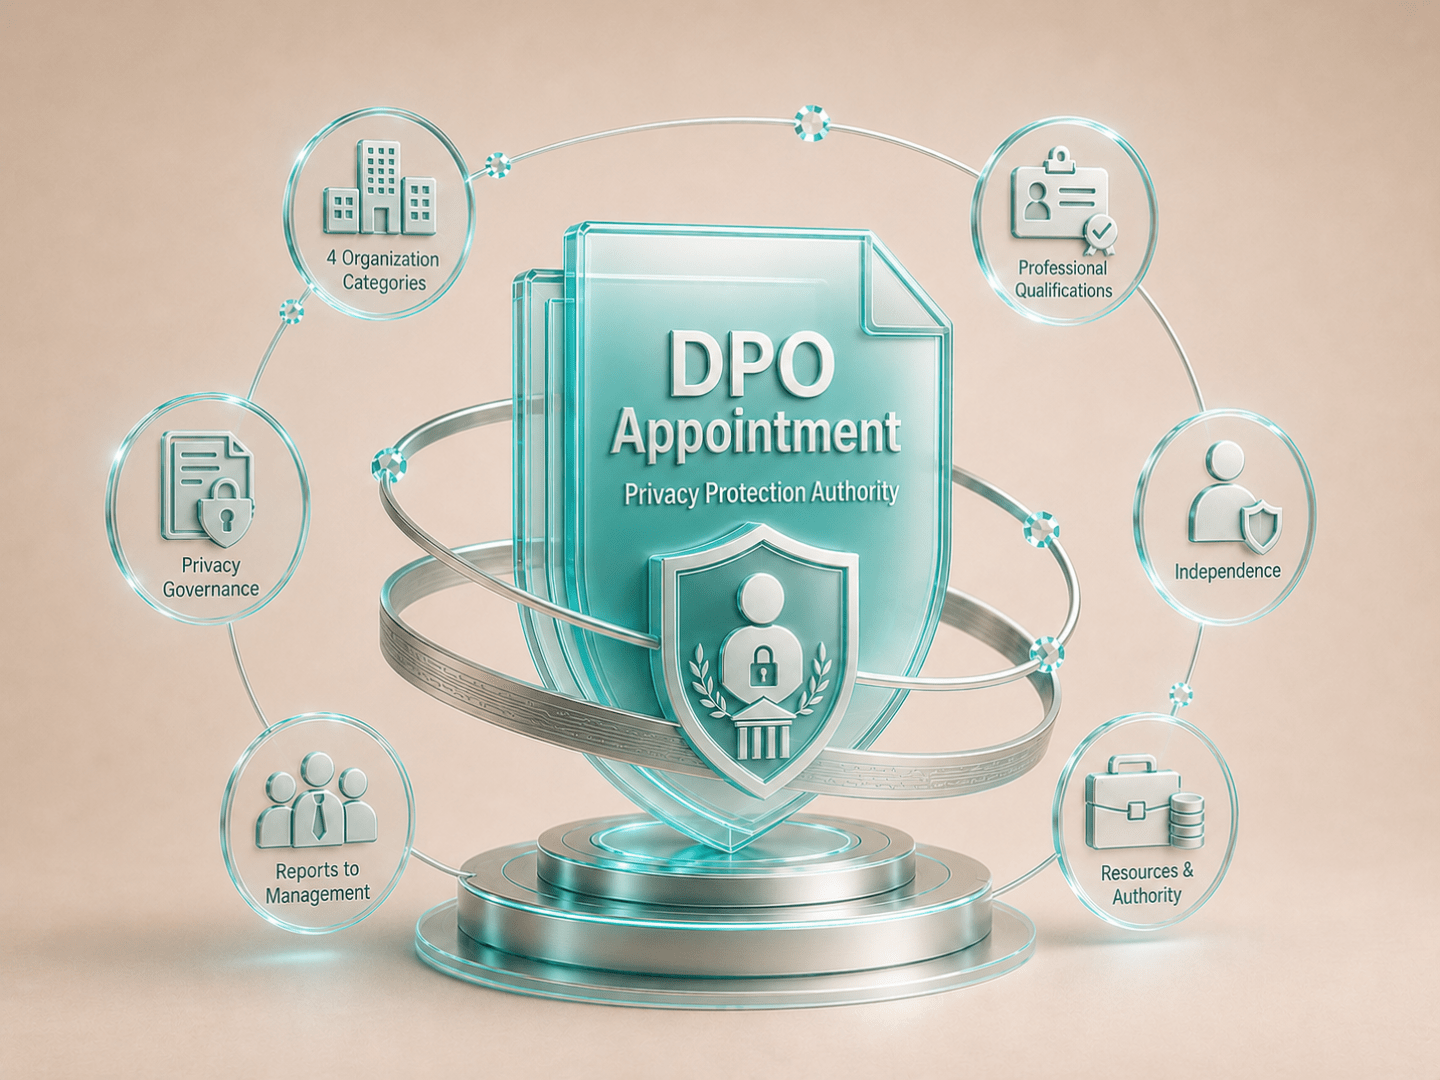
הרשות להגנת הפרטיות פרסמה גילוי דעת סופי בנושא חובת מינוי ממונה על הגנת הפרטיות לפי תיקון 13. המסמך מפרט את ארבע קטגוריות הארגונים, כישורי הממונה, עצמאותו והמשאבים שיש להעמיד לרשותו. עבור ארגונים, מדובר במעבר ממינוי פורמלי לניהול פרטיות שיטתי, מתועד ומחובר להנהלה.