

סיכום המחצית הראשונה של 2026: השינויים שמעצבים את הגנת הסייבר בישראל
המחצית הראשונה של 2026 הביאה עמה התקדמות בחקיקת הסייבר, אכיפה מוגברת בתחום הפרטיות, ממצאי ביקורת משמעותיים ושינוי בדפוסי התקיפה. המאמר מסכם את ההתפתחויות המרכזיות ומציג את הנושאים שצריכים להיכנס לתוכנית העבודה למחצית השנייה של השנה.
AI Literacy: האוריינות החדשה שכל ארגון צריך להכיר
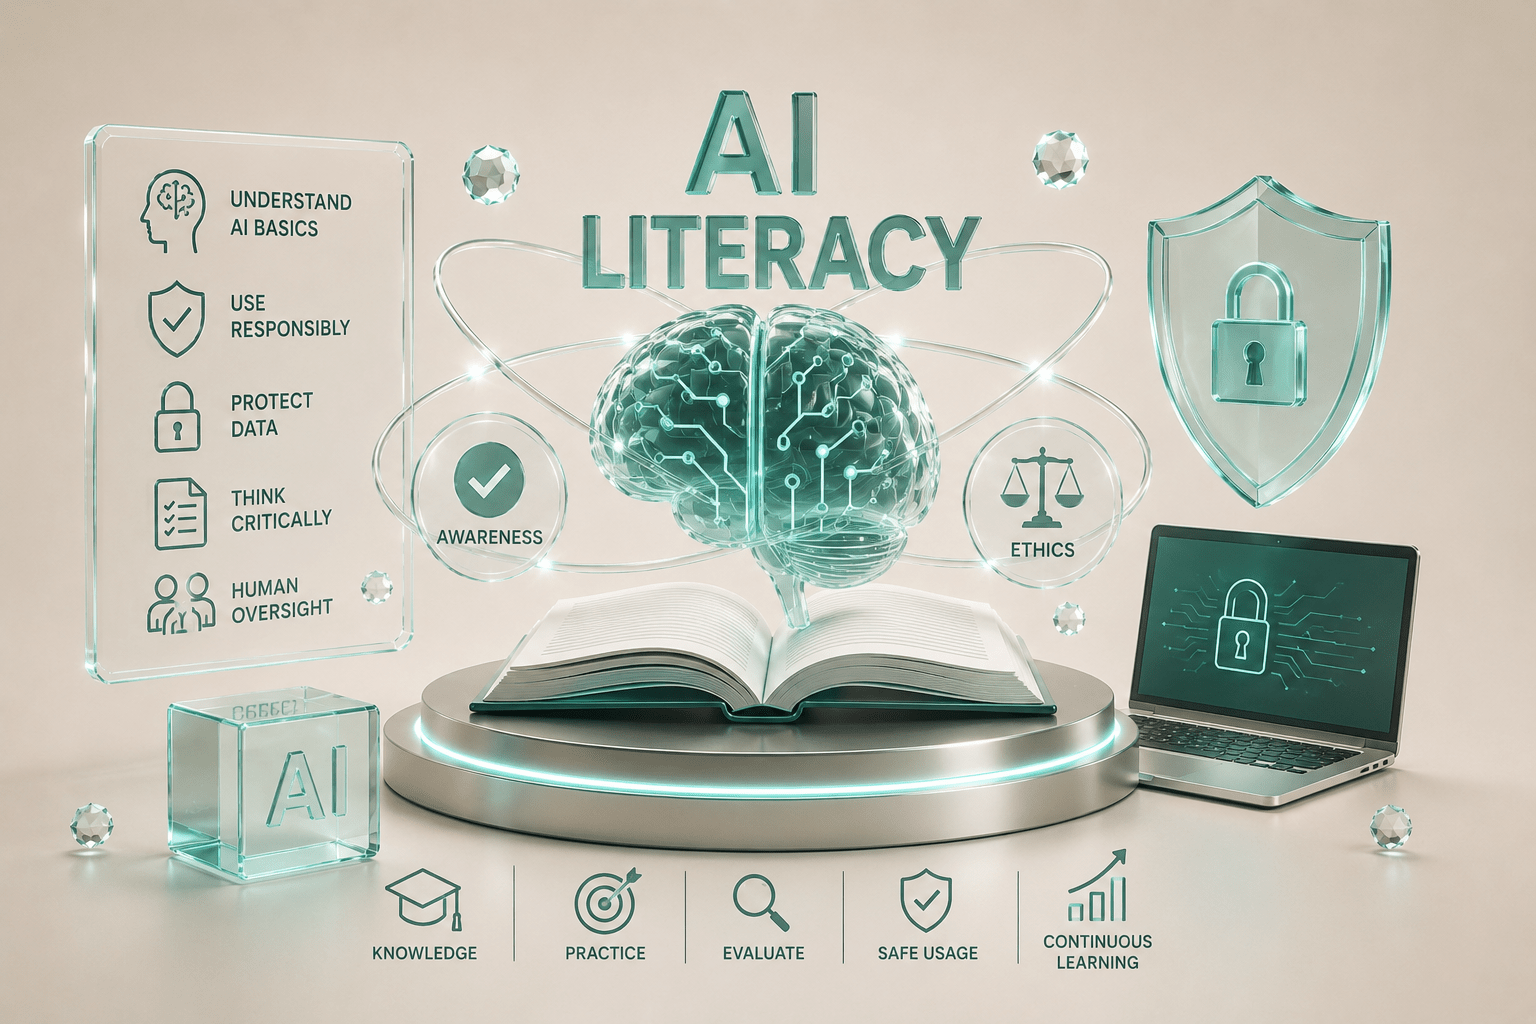
ה־EU AI Act מגיע באוגוסט 2026 לשלב יישום מרכזי, הכולל חובות גילוי, סימון וזיהוי של אינטראקציות ותכנים שנוצרו באמצעות AI. המאמר מסביר על מי הדרישות חלות, מה השתנה בלוחות הזמנים של מערכות בסיכון גבוה ואילו צעדים ארגונים צריכים להשלים כבר עכשיו.
האיום החדש של Voice Cloning על ארגונים – כשהקול כבר לא מוכיח מי מדבר
כלי Voice Cloning מבוססי AI מאפשרים כיום לחקות קול אנושי ברמת דיוק גבוהה. במאמר זה נבחן את הסיכונים לארגונים, את השפעת ההתחזות הקולית על תהליכי עבודה ואת הדרכים לצמצם את החשיפה.
הטלפון הנייד הפך לחזית החדשה של אבטחת הארגון – הסוגיה האמיתית אינה BYOD אלא עומק השליטה
הקו בין מכשיר אישי לעסקי כמעט נעלם, אבל הסיכון רק גדל. עובדים מתקינים אפליקציות פרטיות על מכשירי עבודה, ומנגד משתמשים בטלפונים האישיים כדי לגשת למייל, Teams, קבצים וכלי AI. השאלה האמיתית כבר אינה נוחות, אלא האם הארגון עדיין שולט בווקטור התקיפה הקריטי ביותר.
Shadow AI: הסיכון לארגון שנכנס דרך העובדים
Shadow AI הוא הדור הבא של Shadow IT: שימוש בכלי בינה מלאכותית מחוץ למסגרת שאושרה ומנוהלת על ידי הארגון. ככל שכלי AI הופכים לחלק משגרת העבודה, הגבול בין יעילות עסקית לבין דליפת מידע, פרטיות והרשאות הופך דק יותר. הגיע הזמן להוציא את ה-AI מהצללים ולהכניס אותו למסגרת ניהול סיכונים ברורה.
Shadow IT: האיום השקט שגדל במיוחד עכשיו
בעבודה מרחוק ובתקופת חירום, “רק לסיים משימה” מוביל עובדים לכלים חיצוניים, שיתופים לא מבוקרים וקישורים פתוחים, וזה Shadow IT.
במאמר תמצאו את הסיכונים המרכזיים (נראות, הרשאות, ציות ודליפה) ואת הצעדים המעשיים לצמצום מיידי.
הפתרון: חלופה רשמית שעובדת באמת + SSO/MFA + בקרה חכמה שמאפשרת מהירות לצד שליטה.
איך ניהול אבטחת מידע הופך לניהול פרטיות אמיתי

ארגונים כבר לא יכולים להסתפק באבטחת מידע בלבד – נדרש גם ניהול פרטיות מובנה.
המעבר מ־ISO 27001 ל־ISO 27701 מוסיף שליטה במידע אישי ועמידה ברגולציות.
כך בונים מנגנון שמייצר אמון, מצמצם סיכונים ומאפשר פעילות עסקית בטוחה.
אימות מסמכים מרחוק: איך מצמצמים הונאות וסיכונים

בעולם שבו תהליכי הצטרפות, פתיחת חשבונות וזיהוי לקוחות מתבצעים מרחוק, היכולת לאמת מסמכי זיהוי באופן אמין ומדויק הופכת לקריטית. שילוב של טכנולוגיה, בקרות וזיהוי חריגות מסייע לארגונים לצמצם סיכונים ולבנות תהליכים בטוחים יותר.
Passwordless Authentication

אימות ללא סיסמה: 3 סיבות לעבור ל-Passwordless כחלק מ-Zero Trust סיסמאות הן עדיין מנגנון ההזדהות הנפוץ ביותר בארגונים, אבל הן הפכו לנקודת תורפה צפויה: קל לגנוב אותן בפישינג, להשתמש בהן מחדש (Reuse), או “לסחוט” אותן דרך נוזקות, דליפות מידע והנדסה חברתית. בעולם שבו עובדים מתחברים מהבית, מהנייד וממערכות SaaS רבות — הגנה על זהויות היא […]
MFA – Multi Factor Authentication

מדריך קצר על MFA (אימות כפול/מרובה), למה סיסמאות כבר לא מספיקות, ואיך לבחור ולהטמיע אימות חזק וניהול זהויות בארגון. צרו קשר לייעוץ וליווי.