
פעם היה קל יחסית להגדיר את תפקיד ה-CISO: להגן על מערכות, לצמצם פרצות ולוודא שאירועי אבטחה מטופלים.
היום זה כבר לא מספיק. AI, Cloud, שרשרת אספקה, רגולציה ודרישות לקוחות הפכו את הסייבר לסיכון עסקי שמשפיע על הנהלה, מכירות, תפעול ומוניטין.
לכן ה-CISO המודרני אינו רק מנהל אבטחת מידע – הוא אחד מבעלי התפקידים המרכזיים בניהול הסיכון הארגוני.
כשהסייבר יצא מחדר השרתים
במשך שנים אבטחת מידע נתפסה בארגונים רבים כתחום טכנולוגי.
Firewall, Antivirus, הרשאות, ניהול משתמשים, סימסאות, עדכונים, גיבויים ומערכות ניטור היו במרכז השיח.
אלו עדיין מרכיבים חשובים מאוד, אבל המציאות של מנהל אבטחת המידע הארגוני השתנתה.
אירוע סייבר כיום יכול לעצור פעילות עסקית, לחשוף מידע אישי, להפר התחייבויות חוזיות, לעכב עסקה, לפגוע באמון לקוחות ולהכניס את ההנהלה להתמודדות עם רגולטורים, עורכי דין וחברות ביטוח.
לכן גם השאלה שמנהל אבטחת המידע הארגוני צריך לענות עליה, השתנתה.
לא רק:
האם המערכות מוגנות?
אלא:
מהם סיכוני הסייבר המרכזיים של הארגון, מה ההשפעה העסקית שלהם ומה אנחנו עושים כדי לנהל אותם?
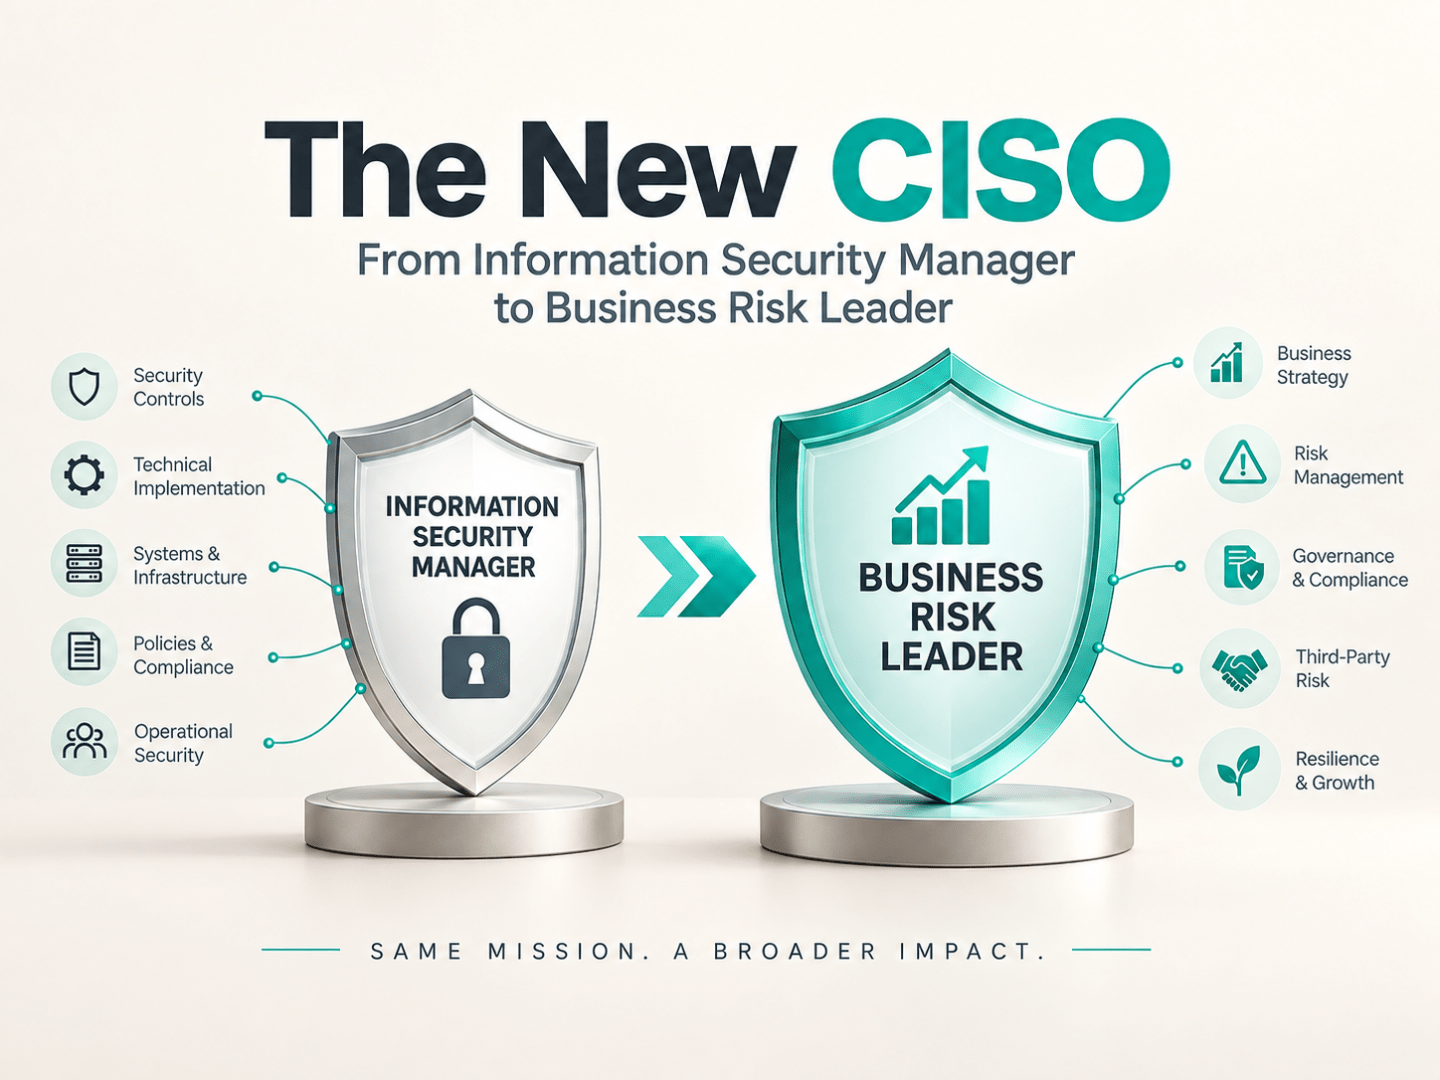
מ-Security Management ל-Cyber Risk Management
ה-CISO החדש צריך לדעת לדבר בשתי שפות.
מצד אחד, להבין טכנולוגיה.
מצד שני, לתרגם אותה לסיכון עסקי.
לדוגמה:
חולשה קריטית במערכת אינה מעניינת את ההנהלה בגלל ציון CVSS בלבד.
ההנהלה צריכה להבין:
- מה המערכת עושה?
- איזה מידע נמצא בה?
- מה יקרה אם היא תושבת?
- האם ניתן להגיע ממנה למערכות נוספות?
- מה העלות של הפסקת פעילות?
- האם קיימת חובה רגולטורית?
- ומה סדר העדיפויות לטיפול?
זה המעבר מ-Vulnerability Management ל-Risk Management.
אחד הכלים המרכזיים שעומדים לרשות ה-CISO הוא סקר סיכוני אבטחת מידע, שמאפשר למפות נכסים, איומים וחולשות, להעריך את ההשפעה העסקית ולתרגם את תמונת הסיכון לתוכנית עבודה מתועדפת.
גם NIST העביר את Governance למרכז
השינוי בתפקיד ה-CISO אינו רק מגמה ארגונית.
NIST CSF 2.0 הוסיף פונקציה עצמאית בשם Govern, לצד Identify, Protect, Detect, Respond ו-Recover.
המטרה היא להדגיש שניהול סיכוני סייבר צריך להיות מחובר לאסטרטגיה, לדרישות משפטיות וחוזיות, להגדרת אחריות ול-Enterprise Risk Management.
במילים אחרות:
אבטחת מידע אינה רק שאלה של Controls, היא שאלה של Governance.
ה-CISO צריך להבין את העסק לפני שהוא בוחר בקרות
אחד ההבדלים בין CISO טכנולוגי בלבד לבין CISO אפקטיבי הוא סדר הפעולות.
ניהול אבטחת מידע בארגון לא מתחילים מכלי, מתחילים מהארגון.
- מה הארגון מוכר?
- אילו שירותים קריטיים?
- מהו המידע החשוב ביותר?
- מי הלקוחות?
- מהם החוזים המרכזיים?
- איזו רגולציה חלה?
- מי הספקים הקריטיים?
- מה יכול לגרום לפגיעה משמעותית בהכנסות או בפעילות?
רק לאחר מכן ניתן לבנות Security Roadmap שמתאים לארגון.
ארגון SaaS שמוכר לארגוני Enterprise זקוק לתעדוף שונה מארגון יצרני.
חברת MedTech נדרשת להתמודד עם סיכונים שונים מחברת שירותים פיננסיים.
וגם שני ארגונים בעלי אותה תשתית טכנולוגית עשויים להזדקק לתוכנית אבטחה אחרת לחלוטין.
Compliance אינו המטרה – אבל הוא חלק מהעסק
גם עולם ה-Compliance השתנה.
ISO 27001, SOC 2, דרישות לקוחות, חוקי פרטיות, Vendor Assessments ו-Security Questionnaires אינם מתקיימים עוד רק סביב Audit שנתי.
לעיתים הם תנאי להשתתפות במכרז, לעיתים הם דרישה של לקוח ולעיתים הם מה שמאפשר לחברה להיכנס לשוק חדש.
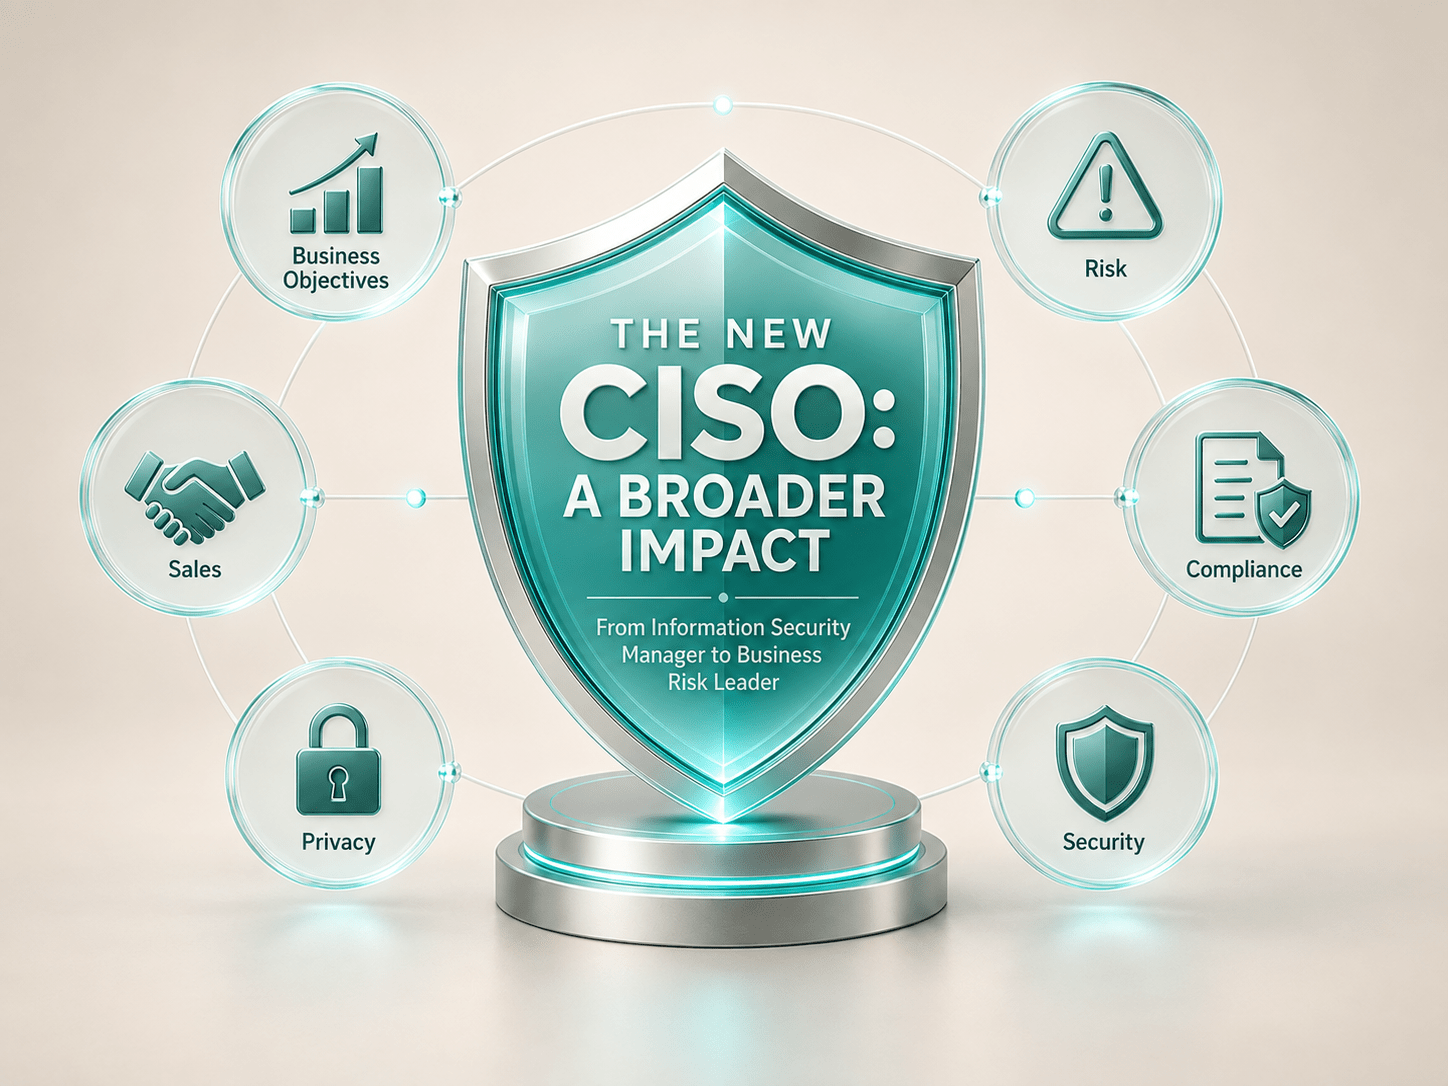
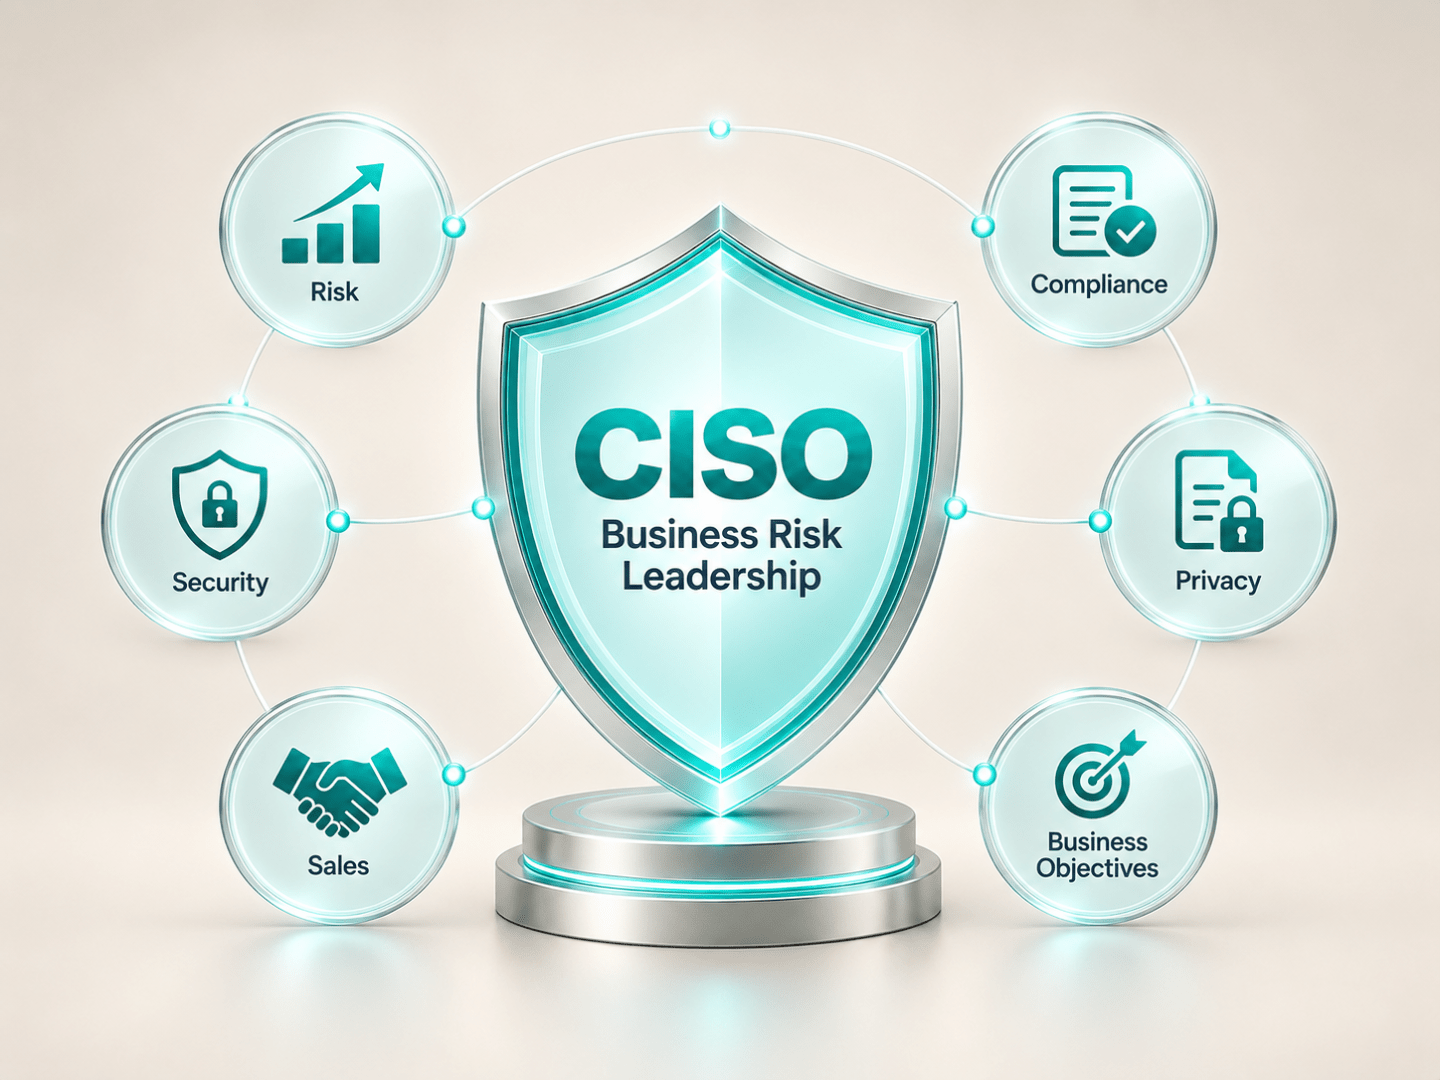
לכן CISO מודרני צריך לדעת לחבר בין:
- Risk
- Compliance
- Security
- Privacy
- Sales
- Business Objectives
תקן והסמכה אינה המטרה, המטרה היא לנהל את הסיכון, ולעיתים תקינה ורגולציה הם הכלים שמאפשרים לעשות זאת.
ה-CISO פוגש היום את מחלקת המכירות
זה אולי אחד השינויים המעניינים ביותר.
בעבר אנשי אבטחת מידע פגשו בעיקר את IT.
היום CISO בחברת טכנולוגיה יכול למצוא את עצמו מסייע במענה ל-Security Questionnaire של לקוח, בפגישת Due Diligence לפני עסקה, בבדיקת דרישות חוזיות או בהכנת Evidence ללקוח אסטרטגי.
Security הופך במקרים כאלה מ-Cost Center ל-Business Enabler.
ארגון שמסוגל להוכיח כיצד הוא מנהל סיכוני אבטחת מידע יכול לקצר תהליכי בדיקה, לחזק אמון ולהסיר חסמים בדרך לעסקה.

ומה לגבי AI?
AI מוסיף שכבה חדשה לתפקיד ולא מספיק להגן על תשתיות.
ה-CISO צריך כיום להתמודד גם עם:
- Shadow AI
- הזנת מידע רגיש למערכות Generative AI
- AI SaaS
- AI Agents
- הרשאות
- Data Leakage
- ספקי AI
והשאלה המרכזית:
מי בכלל רשאי להשתמש באילו מערכות.
כאן החיבור בין Cybersecurity ל-Governance הופך ברור במיוחד.
הבעיה אינה רק אם ChatGPT, Copilot או מערכת AI אחרת "מאובטחים".
השאלה היא כיצד הארגון משתמש בהם.
גם Third-Party Risk נמצא על שולחן ה-CISO
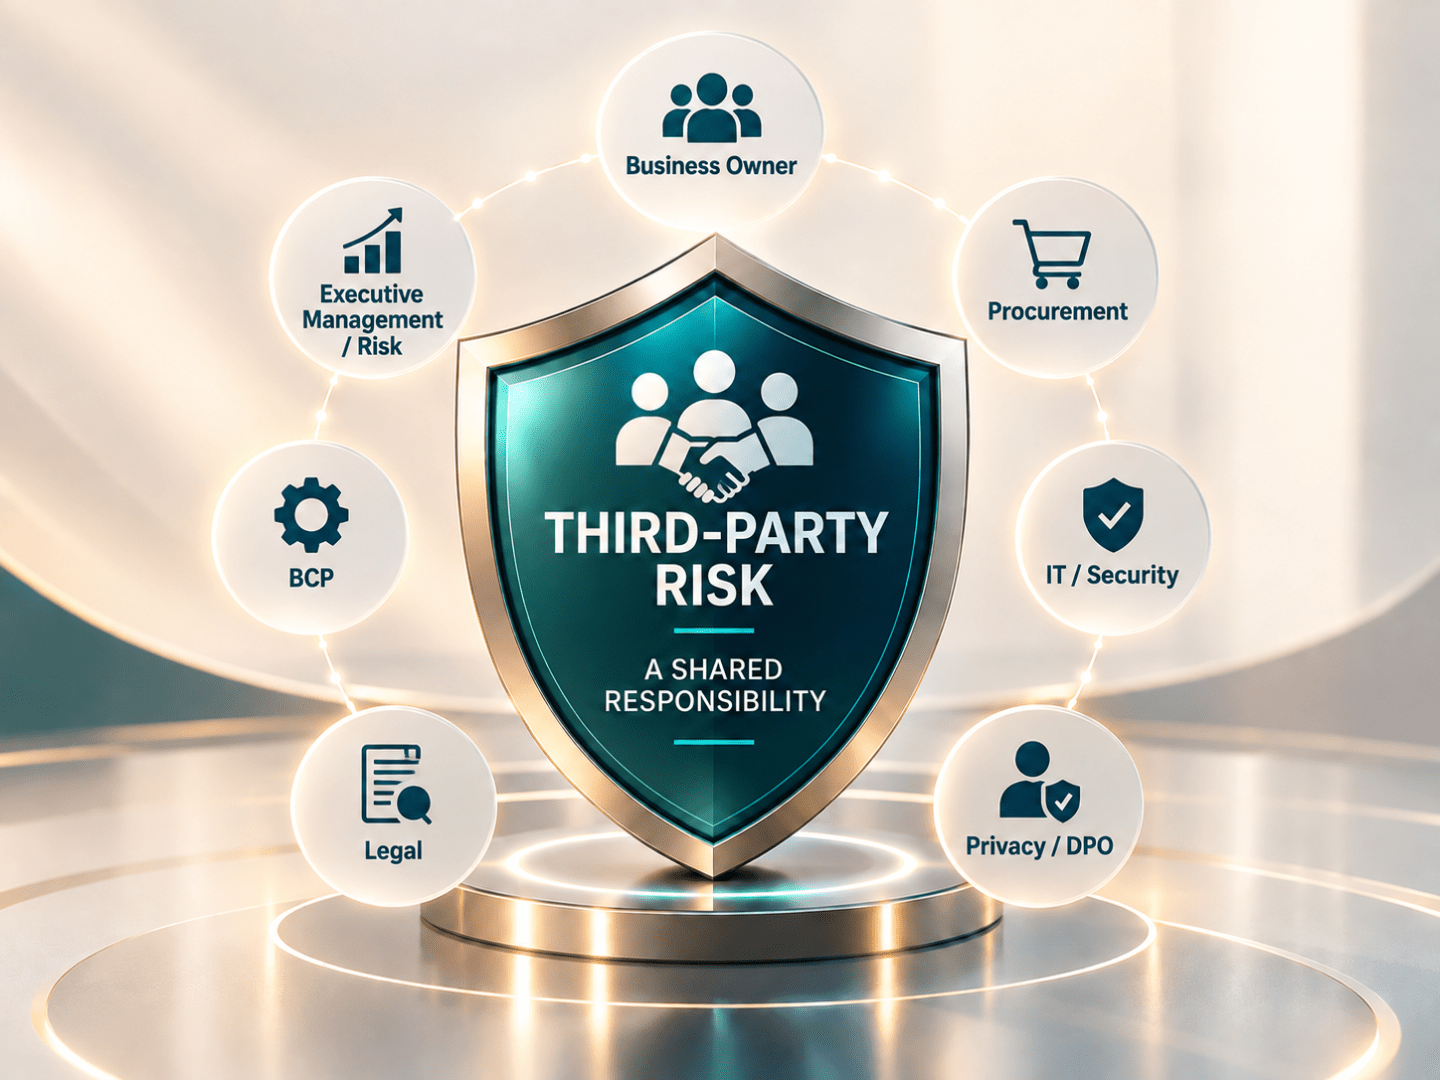
מעט מאוד ארגונים מחזיקים היום את כל המערכות בעצמם.
Cloud, SaaS, ספקי פיתוח, MSP, מערכות HR, CRM, שירותי AI ומאות אינטגרציות יוצרים תלות משמעותית בצדדים שלישיים.
לכן CISO אינו יכול להסתפק בהגנת ה-Perimeter.
הוא צריך להבין:
- מי הספקים הקריטיים?
- איזה מידע הם מקבלים?
- איזה Access יש להם?
- מה קורה במקרה של Breach אצל ספק?
- והאם קיימת דרך לצמצם את החשיפה?
כך, ניהול סיכוני ספקים – Vendor Assessment ו-Third-Party Risk Management הופכים לחלק טבעי מתוכנית הסייבר ותפקיד מנהל אבטחת מהידע.
CISO צריך להגיע גם להנהלה
אחד המדדים לבגרות של פונקציית CISO הוא איכות השיח עם ההנהלה.
דוח אבטחת מידע אינו צריך להיות רשימת Alerts, הנהלה צריכה לקבל תמונה ניהולית.
- מהם חמשת הסיכונים המרכזיים?
- מה השתנה מהרבעון הקודם?
- אילו סיכונים התקבלו?
- איפה נדרשת השקעה?
- מה מצב המוכנות לאירוע?
- האם קיימת חשיפה רגולטורית?
- ומהם היעדים לרבעון הבא?
CISO אפקטיבי אינו מציף את ההנהלה בנתונים.
הוא מאפשר לה לקבל החלטות.

זה נכון גם לארגונים שאין בהם CISO במשרה מלאה
לא כל ארגון צריך או יכול להחזיק CISO Full-Time.
אבל כמעט כל ארגון שמסתמך על טכנולוגיה ומידע צריך שמישהו יהיה בעל אחריות ברורה על Cyber Risk.
בחברות קטנות ובינוניות, חברות SaaS, סטארטאפים וארגונים הנמצאים בתהליך צמיחה, ניתן לבנות את הפונקציה גם באמצעות vCISO או CISO במיקור חוץ.
המבחן אינו כותרת התפקיד, המבחן הוא האם קיימת פונקציה שמנהלת באופן רציף:
- סיכונים
- Roadmap
- Compliance
- Incident Readiness
- Third Parties
- Awareness
- Management Reporting
- Governance
בארגונים שבהם אין הצדקה למנהל אבטחת מידע במשרה מלאה, CISO as a Service מאפשר ליישם את אותה תפיסה ניהולית באמצעות מנהל אבטחת מידע במיקור חוץ שמוביל סיכונים, תוכנית עבודה, Governance ועמידה בדרישות לאורך זמן.
ה-CISO החדש לא מחליף את ה-IT
גם כאן חשוב להפריד בין תפקידים.
IT אחראי במקרים רבים על הקמה, תפעול, זמינות ותמיכה במערכות.
ה-CISO מסתכל על הסיכון.
הוא שואל האם ההרשאות מתאימות, האם קיימת הפרדת תפקידים, האם המערכת עומדת בדרישות, האם הסיכון מקובל ומי מאשר אותו.
שיתוף הפעולה בין IT ל-CISO הוא קריטי, אבל מדובר בשני כובעים שונים.
מאבטחת מידע ל-Business Resilience
בסופו של דבר, השינוי הגדול ביותר הוא אולי שינוי המטרה.
המטרה אינה להגיע למצב שאין סיכון.
מצב כזה אינו קיים.
המטרה היא לבנות ארגון שמכיר את הסיכונים שלו, מקבל החלטות מושכלות ויכול להמשיך לפעול גם כאשר משהו משתבש.
זו כבר לא רק Cybersecurity, זו Cyber Resilience וזה המקום שבו ה-CISO המודרני צריך להיות.
CISO ו-vCISO
אנחנו באינפוגארד מאמינים ששרותי סייבר ואבטחת מידע כגון שירותי CISO ו-vCISO נבנים מתוך תפיסה שהפונקציה צריכה לחבר בין אבטחת מידע, ניהול סיכונים, תקינה, רגולציה וצרכים עסקיים.
המטרה אינה להוסיף עוד שכבה של מסמכים, המטרה היא לבנות תהליך ניהולי מתמשך:
להבין את הסיכונים, לתעדף אותם, לבנות Roadmap, למדוד התקדמות ולהציג להנהלה תמונת מצב שמאפשרת לקבל החלטות.
כי מנהל אבטחת מידע טוב לא רק שואל עד כמה הארגון מאובטח, הוא שואל עד כמה הארגון מנהל נכון את הסיכון שלו.
מידע נוסף על מודלים של ניהול אבטחת מידע במאמר:
vCISO, Fractional CISO ו-CISO as a Service – מה ההבדלים והמשמעויות מבחינת הארגון.
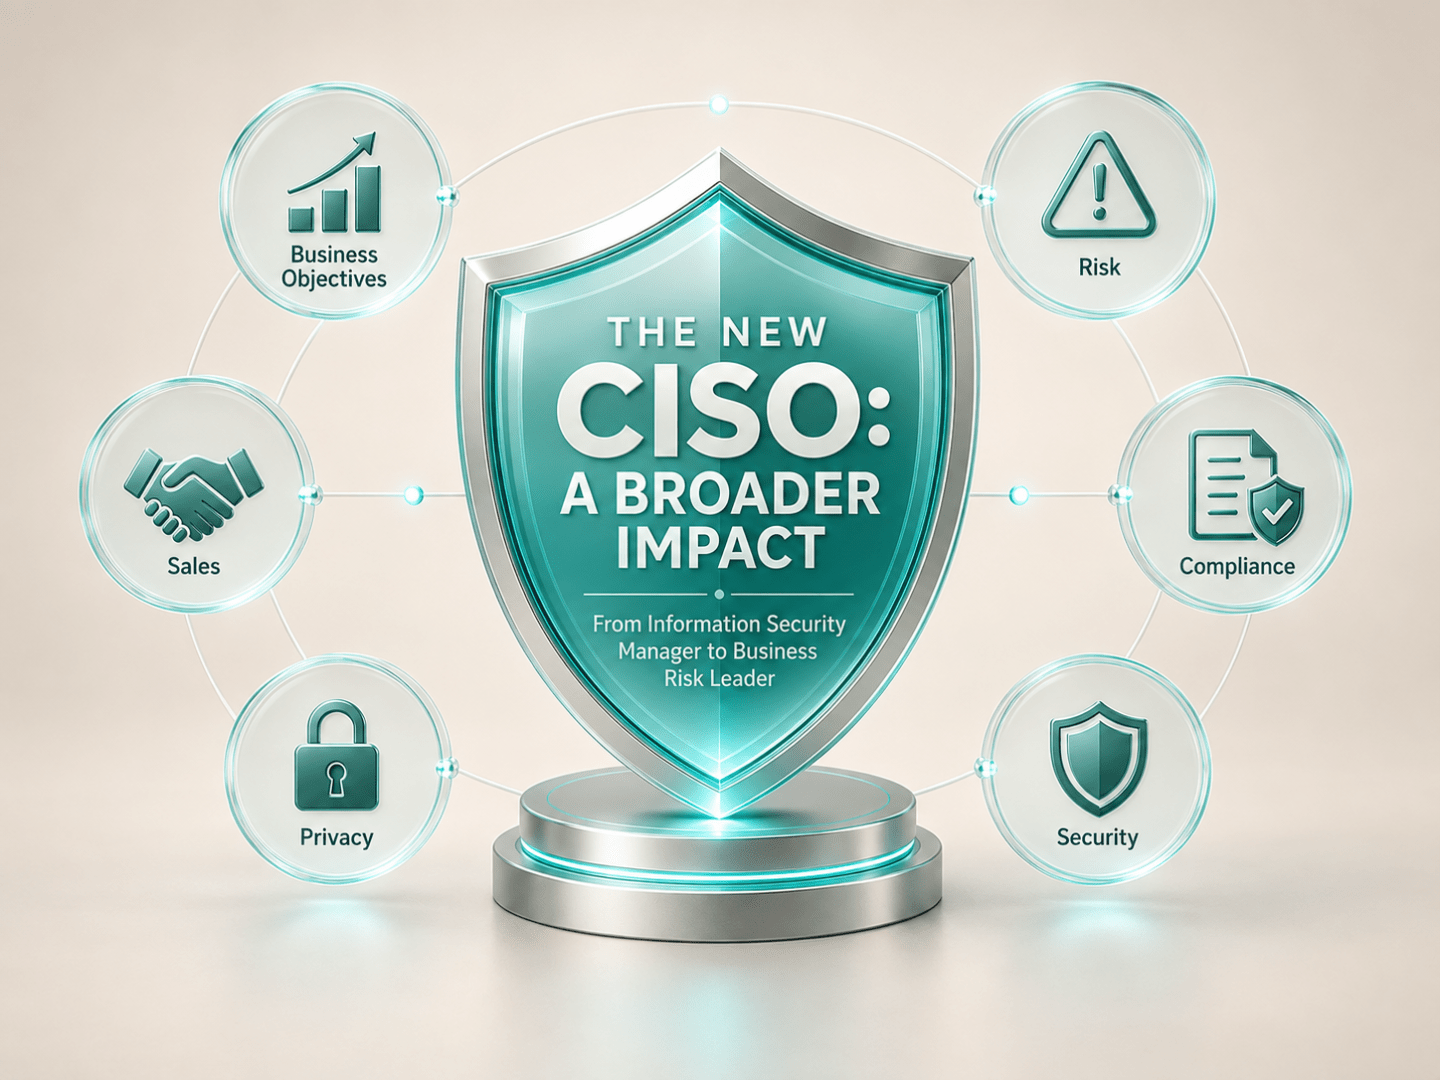
תפקיד ה-CISO עובר שינוי מהותי
תפקיד מנהל אבטחת המידע בארגון עובר טרנספורמציה – ממנהל מערכות אבטחה לבעל תפקיד שמחבר בין Cybersecurity, Governance וסיכון עסקי.
ה-CISO המודרני צריך להבין טכנולוגיה, אבל גם לקוחות, רגולציה, שרשרת אספקה, AI והחלטות הנהלה.
בסביבה שבה הסייבר משפיע ישירות על הפעילות העסקית, ניהול אבטחת מידע הופך לחלק בלתי נפרד מניהול הארגון.
צרו קשר עם מומחי אבטחת המידע שלנו ויחיד לנבחן את המודל הנכון עבור ניהול אבטחת המידע בארגון שלכם.
המידע המוצג במאמר זה נועד למטרות מידע והעשרה בלבד ואינו מהווה ייעוץ מקצועי, רגולטורי, משפטי או טכנולוגי.
אנחנו באינפוגארד מאמינים כי כל ארגון נדרש לבחון את צרכיו, הסיכונים והדרישות החלות עליו באמצעות אנשי מקצוע מתאימים על מנת להכין תוכנית הרלוונטית בדיוק לארגון ולחברה.
המאמר נכתב בשיתוף מומחי אבטחת המידע והסייבר של Infoguard מקבוצת IDOR, ונערך בעזרת בינה מלאכותית ואנושית ע"פ ROY KISCH, חובב פרטיות, אבטחת מידע, סייבר ומנהל שיווק בקבוצת חברות עידור (Messagenet, Infoguard, Idornext).