
הארגון צריך מנהל אבטחת מידע?
Fractional CISO, vCISO או CISO as a Service? מה נכון יותר?
vCISO, Fractional CISO, Virtual CISO ו-CISO as a Service הפכו למונחים נפוצים בשוק אבטחת המידע ולעיתים משתמשים בהם כאילו מדובר בדיוק באותו שירות.
בפועל, אין כיום הגדרה אחידה ומחייבת שמפרידה באופן חד בין המונחים, והמשמעות יכולה להשתנות בין ספק לספק.
לכן השאלה החשובה אינה רק איך קוראים לשירות, אלא איזו אחריות הארגון באמת מקבל ומי מנהל בפועל את סיכוני הסייבר שלו.
למה יש כל כך הרבה שמות ל-CISO חיצוני?
הצורך ברור.
יותר ויותר ארגונים צריכים פונקציית CISO מקצועית, אבל לא כולם צריכים CISO במשרה מלאה.
חברת SaaS עם 80 עובדים יכולה להתמודד עם:
- לקוחות Enterprise
- Security Questionnaires
- ISO 27001
- SOC 2
- GDPR
- ספקי Cloud
- Penetration Tests
- Incident Response
- AI
- Third-Party Risk
מבחינת הסיכון, היא צריכה CISO ומבחינת גודל הארגון, גיוס CISO בכיר Full-Time לא תמיד מוצדק.
לתוך הפער הזה נכנסו מספר מודלים של ניהול אבטחת מידע בארגונים.
מה זה vCISO?
vCISO הוא קיצור של Virtual Chief Information Security Officer.
הרעיון הוא לספק לארגון פונקציית CISO ללא העסקת מנהל אבטחת מידע פנימי במשרה מלאה.
לרוב מדובר ביועץ בכיר או צוות מקצועי שמלווה את הארגון באופן שוטף ומסייע בניהול:
- Cyber Risk
- Security Roadmap
- Compliance
- Policies
- Incident Response
- Vendor Risk
- Awareness
- Management Reporting
המילה Virtual לא אומרת שהתפקיד "וירטואלי" במובן של פחות אחריות, היא בעיקר מתארת פונקציה שאינה CISO פנימי קלאסי.
בסופו של דבר, הערך של שירות CISO לא נמדד בשם המודל אלא ביכולת לייצר ניהול אבטחת מידע רציף: תמונת סיכון, תוכנית עבודה, אחריות ברורה, מדידה ובקרה מול הנהלת הארגון.
ומה זה Fractional CISO?
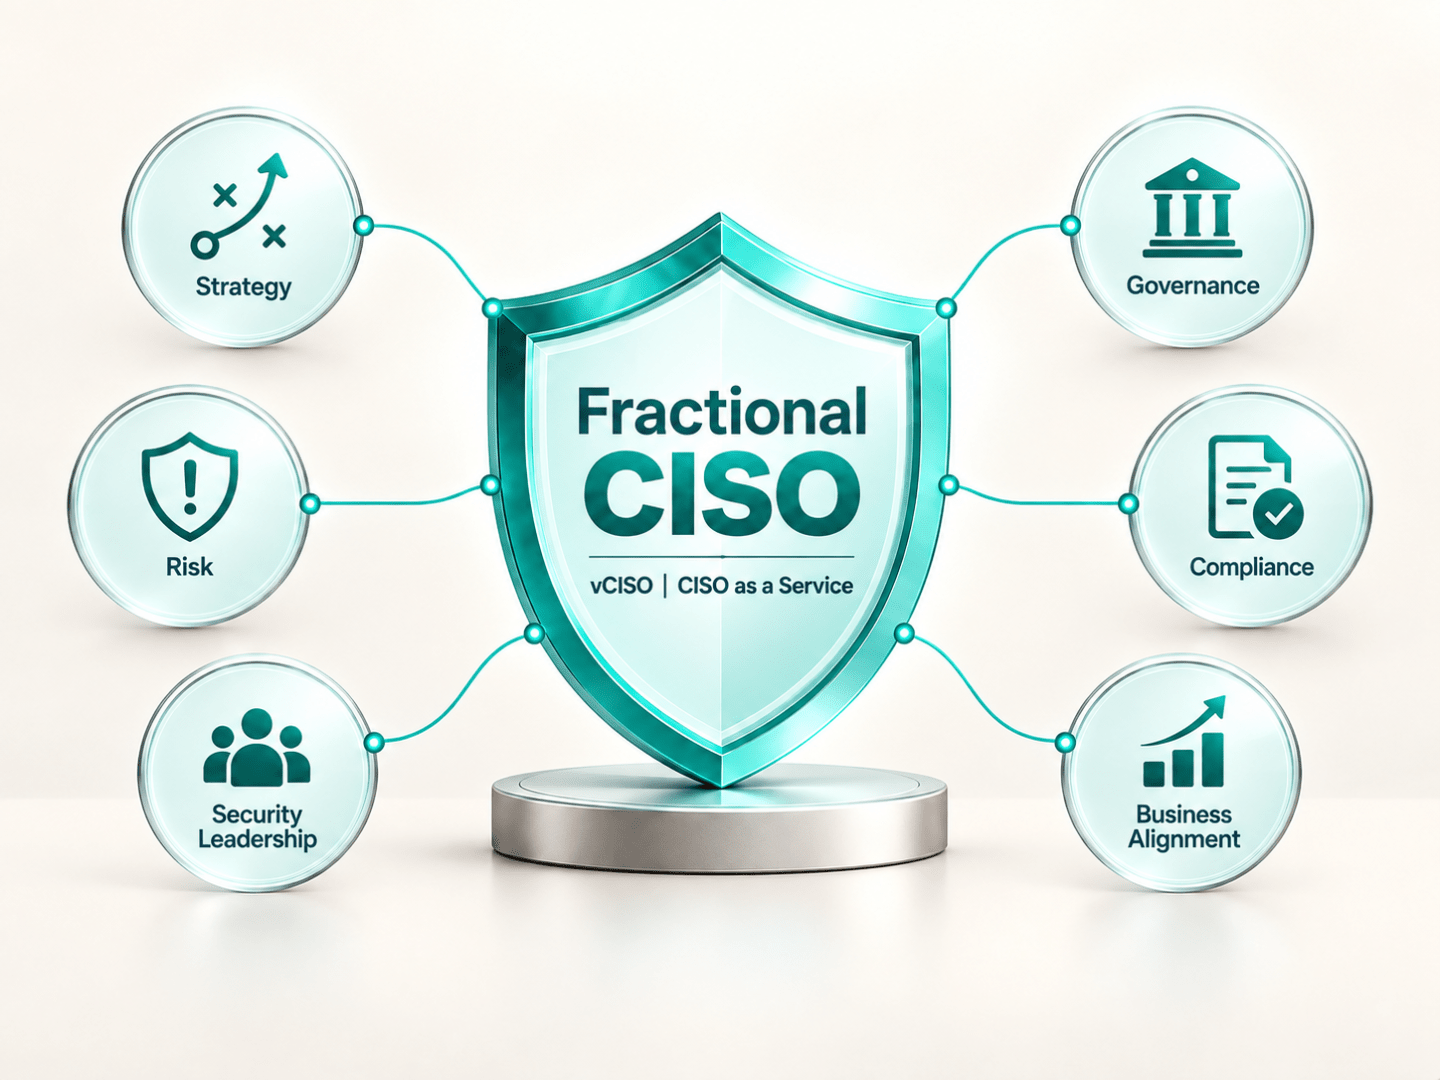
Fractional CISO מתאר לרוב מצב שבו הארגון מקבל חלק מזמנו של CISO בכיר.
לדוגמה:
- יום בשבוע
- מספר ימים בחודש
- היקף שעות מוגדר
המונח Fractional מדגיש את היקף המשרה.
במקום להעסיק CISO ב-100% משרה, הארגון מקבל CISO ב-Fraction מסוים.
לכן Fractional CISO מתאים במיוחד כאשר הארגון זקוק לנוכחות ניהולית קבועה, אבל היקף הפעילות עדיין אינו מצדיק Full-Time.
אצלינו באינפוגארד מנהל אבטחת מידע במיקור חוץ הוא 100% קשוב לצרכי החברה ללא קשר להיקף השעות או היקף המשרה.
ומה זה CISO as a Service?
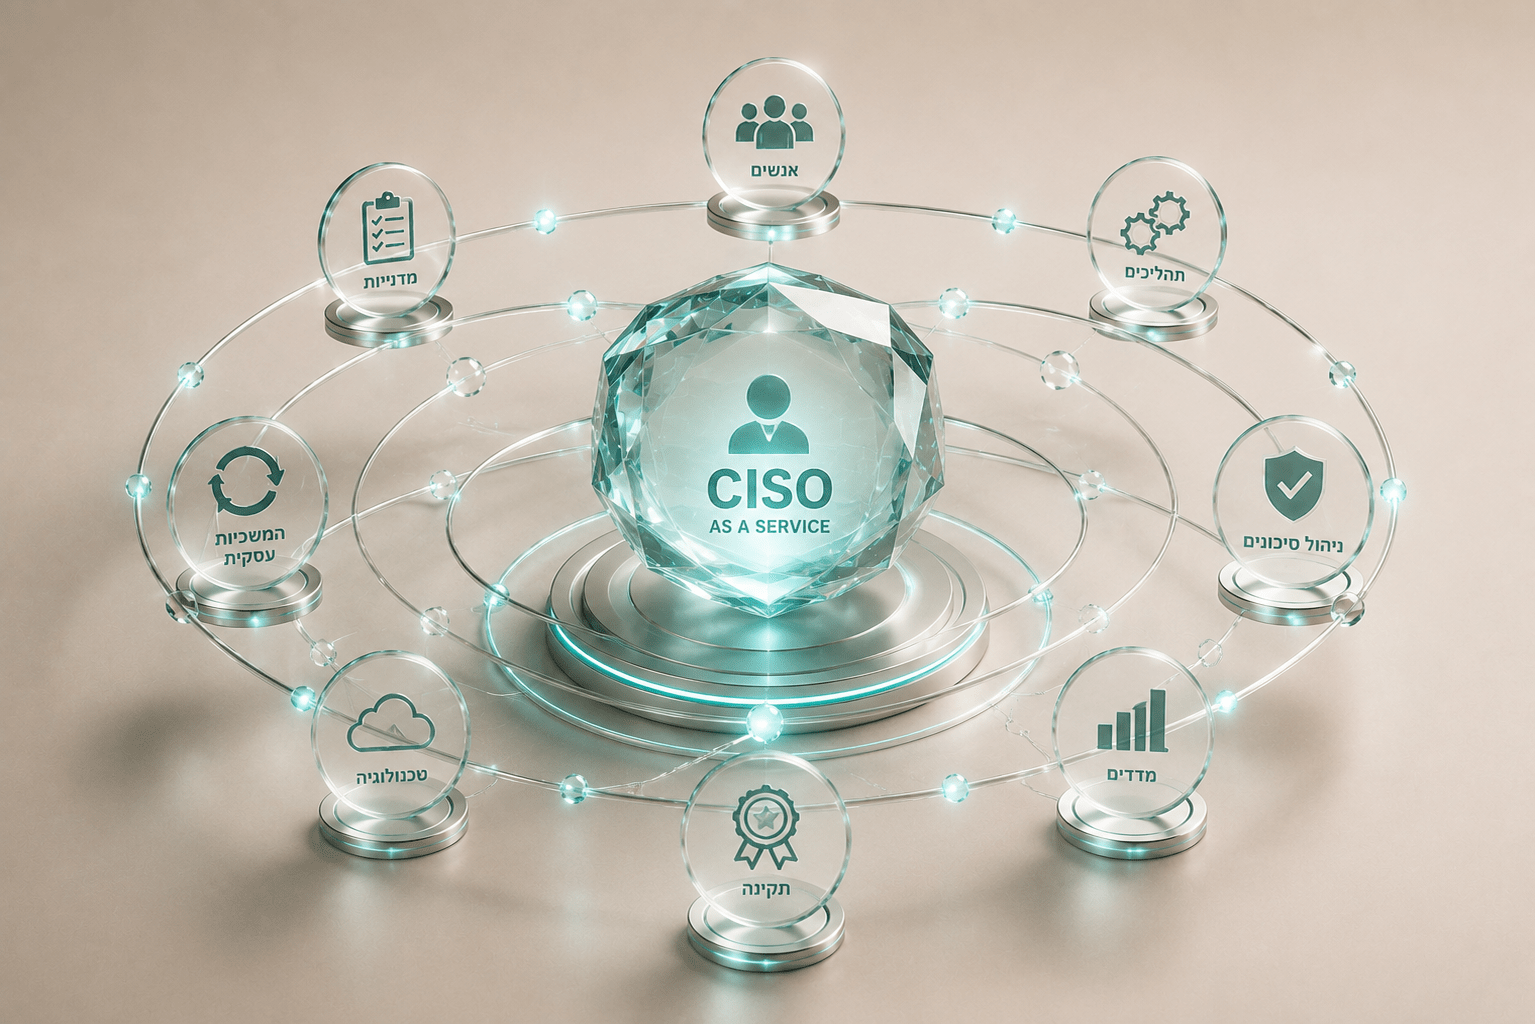
CISO as a Service – שירות ניהול אבטחת מידע, הוא בדרך כלל מודל שירות רחב יותר.
במקום לרכוש רק "זמן של אדם", הארגון מקבל פונקציה.
שירות CISO מוביל יכול לכלול, לצד מומחים בתחומים שונים:
- GRC
- Risk
- Privacy – DPO
- Penetration Testing
- Cloud Security
- Incident Response
- Awareness
- Compliance
כאן היתרון הוא שהארגון אינו תלוי רק בידע ובזמינות של אדם אחד.
הוא יכול לקבל מעטפת רחבה יותר בהתאם לצורך.
אז האם vCISO, Fractional CISO ו-CISO as a Service הם אותו דבר?
לא בדיוק.
אבל גם אין גבול אוניברסלי שמפריד ביניהם.
בשוק תמצאו ספק שמכנה שירות מסוים vCISO וספק אחר שיקרא כמעט לאותו שירות Fractional CISO.
לכן לא כדאי לבחור ספק לפי הכותרת.
כדאי לבדוק את Operating Model.
- מי האדם שמוביל את הפעילות?
- כמה זמן הוא מקדיש לארגון?
- האם יש צוות מאחוריו?
- מי מבצע Assessments?
- מי מנהל את ה-Roadmap?
- מי משתתף בישיבות הנהלה?
- מי זמין בזמן Incident?
- מי, בסופו של יום, אחראי לכך שמשימות באמת נסגרות?
שם נמצא ההבדל האמיתי.
טבלת ההבדלים בקצרה
| מודל | הדגש המרכזי | מתאים במיוחד ל- |
|---|---|---|
| vCISO | פונקציית CISO חיצונית | ארגון שצריך ניהול אבטחת מידע שוטף ללא CISO פנימי |
| Fractional CISO | חלק מזמנו של CISO | ארגון שצריך מנהל בכיר בהיקף חלקי |
| CISO as a Service | שירות ומעטפת מקצועית | ארגון שצריך CISO יחד עם יכולות מקצועיות משלימות |
| Full-Time CISO | מנהל פנימי במשרה מלאה | ארגון גדול או מורכב שבו קיימת הצדקה לפונקציה מלאה |
אבל חשוב לזכור:
הטבלה מתארת שימוש מקובל במונחים, לא הגדרה רגולטורית מחייבת.
מתי Fractional CISO מתאים?
Fractional CISO יכול להתאים מאוד לארגון שכבר יש לו צוות IT או Security ומחפש מנהל בכיר שייתן כיוון.
לדוגמה:
- יש System Administrator
- יש DevOps
- יש SOC חיצוני
- יש כלי EDR
אבל חסר אדם שמחבר את הכול לתוכנית אחת.
במצב כזה Fractional CISO יכול לבנות Strategy, לבצע Prioritization ולעבוד מול ההנהלה.
מתי CISO as a Service מתאים יותר?
כאשר לארגון חסרות גם יכולות מקצועיות ולא רק מנהל.
לדוגמה, חברת טכנולוגיה צריכה:
- Risk Assessment
- ISO 27001
- Vendor Assessments
- Security Questionnaires
- Awareness
- Tabletop Exercise
- Incident Response Plan
- Vulnerability Management
- ייעוץ Cloud
CISO אחד יכול לנהל את כל אלה. אבל הוא לא בהכרח מומחה עמוק בכל אחד מהם.
מודל CISO as a Service מאפשר לחבר סביב הפונקציה הניהולית מומחים נוספים לפי הצורך.
ומה היתרון של vCISO?
vCISO יכול להיות מודל גמיש במיוחד.
הארגון יכול להתחיל בהיקף קטן.
לבצע Assessment להגדיר תוכנית עבודה ו-Roadmap, ולאחר מכן להגדיל או להקטין את ההיקף בהתאם לרמת הסיכון ולצרכים העסקיים.
זו נקודה חשובה במיוחד עבור Startups וחברות בצמיחה.
- הצרכים שלהן יכולים להשתנות מהר
- לקוח Enterprise אחד יכול פתאום לדרוש SOC 2
- כניסה לאירופה יכולה להוסיף GDPR
- רכישה יכולה ליצור Due Diligence
- סבב השקעה יכול להציף שאלות חדשות
היכולת להתאים את הפונקציה חשובה לא פחות מהידע המקצועי.
לא לקנות "שעות CISO"
אחת הטעויות היא לבחור שירות ניהול אבטחת מידע רק לפי מספר שעות.
- 20 שעות בחודש
- 40 שעות
- יום בשבוע
אלו נתונים חשובים לתמחור, אבל הם לא אומרים אם הארגון באמת מקבל CISO.
עדיף לשאול מהם ה-Deliverables.
לדוגמה:
- האם יהיה Risk Register?
- האם קיים Security Roadmap?
- האם יהיו ישיבות הנהלה?
- האם נמדדים KPIs?
- האם מתבצע Vendor Risk?
- מי מטפל ב-Security Questionnaires?
- האם יש Incident Response Plan?
- האם מתבצע Tabletop?
- האם קיימת תוכנית Awareness?
- ומה קורה כאשר צצה דרישה חדשה?
CISO הוא פונקציה מקצועית ולא רק בנק שעות.
מי מחזיק את האחריות?
זו אחת השאלות החשובות ביותר.
גם כאשר הארגון משתמש ב-vCISO, האחריות הארגונית אינה "נעלמת" ועוברת לספק.
- הנהלה עדיין צריכה לקבל החלטות.
- בעלי מערכות עדיין צריכים ליישם בקרות.
- Risk Owners עדיין צריכים לקבל או לטפל בסיכונים.
תפקיד ה-vCISO הוא לייצר מסגרת מקצועית שמאפשרת לארגון לעשות זאת בצורה נכונה.
במילים אחרות:
אפשר להוציא את פונקציית ה-CISO למיקור חוץ. אי אפשר להוציא את האחריות הארגונית החוצה.
CISO as a Service ולא Compliance as a Service
עוד נקודה שחשוב לבדוק.
יש שירותים שממותגים כ-vCISO אבל בפועל עוסקים כמעט רק בהסמכה לתקן ISO 27001 או SOC 2.
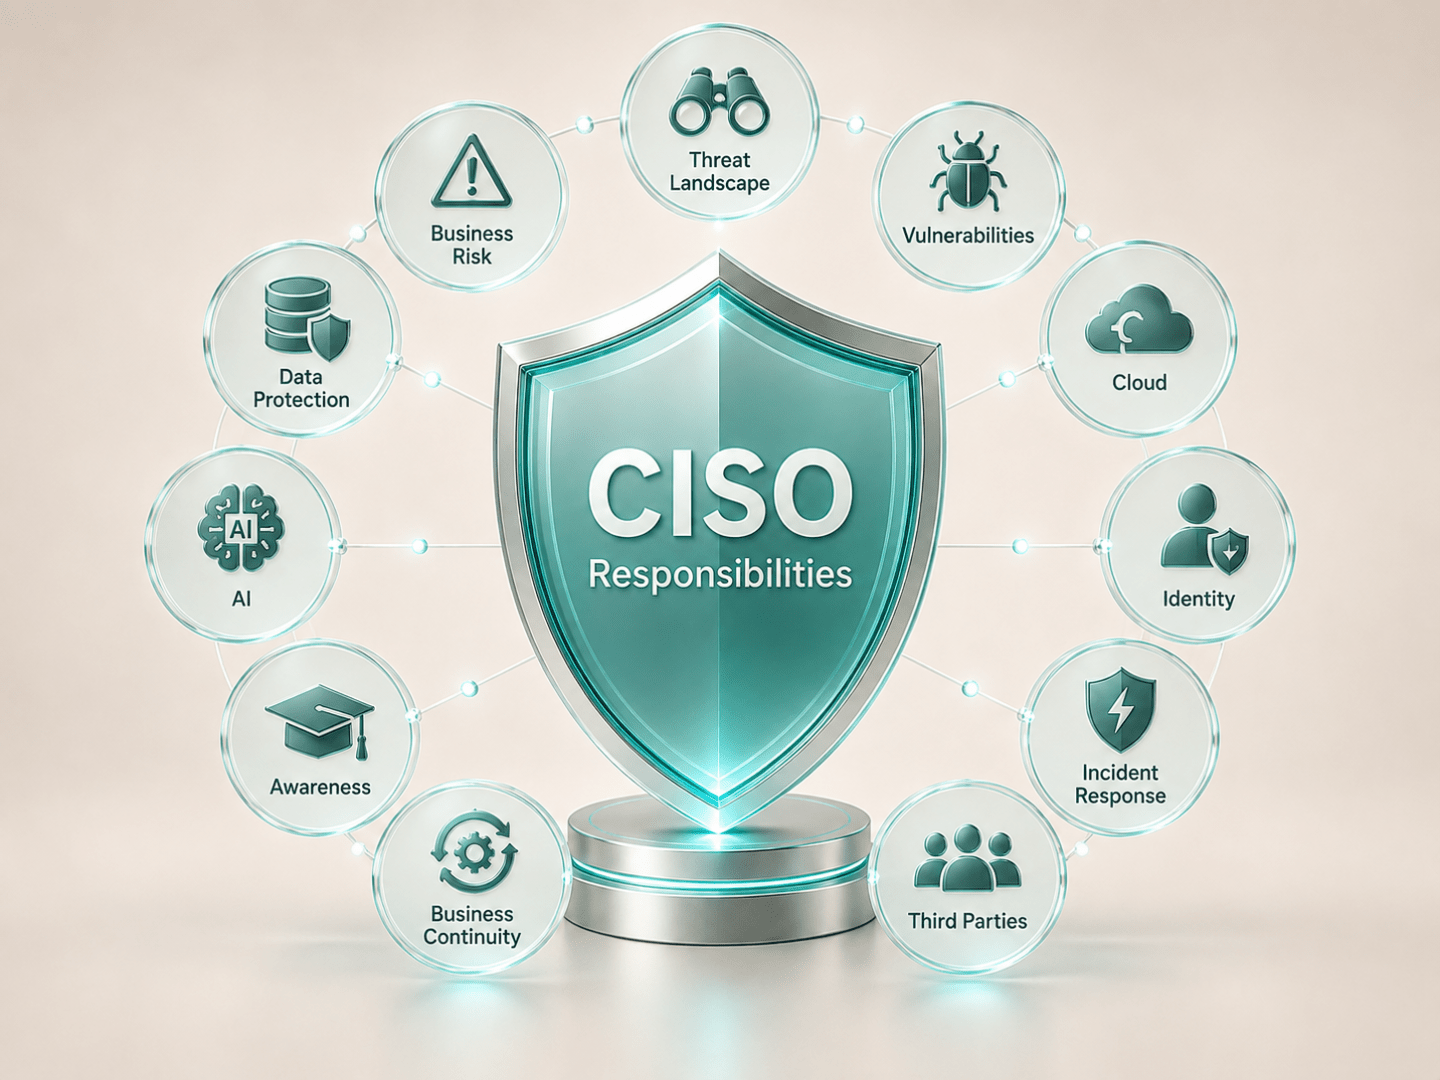
תקינה היא חלק חשוב מהפעילות, אבל ה-CISO אמיתי צריך להסתכל רחב יותר.
לדוגמה:
- Threat Landscape
- Vulnerabilities
- Cloud
- Identity
- Incident Response
- Third Parties
- Business Continuity
- Awareness
- AI
- Data Protection
- Business Risk
אם השירות מסתיים ברגע שה-Audit מסתיים, זו אינה בהכרח פונקציית CISO מלאה.
בפועל, כניסה של vCISO או CISO במיקור חוץ מתחילה פעמים רבות בבניית Baseline מקצועי באמצעות:
שמאפשרים להבין מה מסכן את הארגון ומה חסר מול רמת ההגנה, התקינה או היעד שהוגדרו.
מה ההנהלה צריכה לקבל?
לא משנה איך קוראים למודל, הנהלת הארגון צריכה לקבל בסופו של דבר תמונה ברורה.
- מהם הסיכונים?
- מה מצבם?
- מה השתנה?
- איפה קיימים פערים?
- מה בוצע?
- מה עדיין פתוח?
- איזו השקעה נדרשת?
- ומה דורש החלטת הנהלה?
זהו מבחן מצוין לבחינת השירות.
אם אין יכולת להציג את מצב הסייבר בצורה ניהולית – חסר חלק מרכזי מתפקיד ה-CISO.
איך לבחור בין המודלים?
הבחירה אינה צריכה להתחיל בשם השירות, היא צריכה להתחיל בצורך.
- ארגון קטן עם IT חזק עשוי להזדקק ל-Fractional CISO ממוקד
- חברת SaaS עם דרישות לקוחות רבות יכולה להפיק יותר ערך מ-CISO as a Service
- ארגון שנמצא בתקופת מעבר עשוי להתחיל ב-vCISO ובהמשך לגייס CISO פנימי
- בארגון גדול ומורכב, CISO במשרה מלאה עשוי להיות הבחירה הנכונה
המודל יכול להשתנות עם הזמן.
מידע נוסף על הקשר בין ה-CISO לבין מנהל ה-IT וה-CTO
ומה לגבי מעבר בעתיד ל-CISO פנימי?
שירות חיצוני טוב צריך גם לאפשר את זה.
למעשה, vCISO יכול לבנות את התשתית שעליה CISO פנימי ייכנס בהמשך.
- Risk Register
- Policies
- Roadmap
- Governance
- Metrics
- Committees
- Incident Processes
- Vendor Management
וכאשר הארגון מגיע לגודל שמצדיק גיוס פנימי, המעבר הרבה יותר מסודר.
CISO as a Service באינפוגארד
באינפוגארד אנו מתייחסים ל-CISO as a Service כפונקציה ניהולית ולא רק כהקצאת שעות ייעוץ.
השירות מותאם לגודל הארגון, לרמת הסיכון, לטכנולוגיה, ללקוחות ולדרישות הרגולטוריות, ויכול לשלב בין ניהול שוטף לבין מומחים בתחומים משלימים.
המטרה היא לייצר בעלות ברורה על Cyber Risk ולהפוך את אבטחת המידע לתהליך שניתן לנהל, למדוד ולהציג להנהלה.
לא משנה אם קוראים לזה vCISO, Fractional CISO או CISO as a Service, מה שחשוב הוא מה הארגון באמת מקבל.
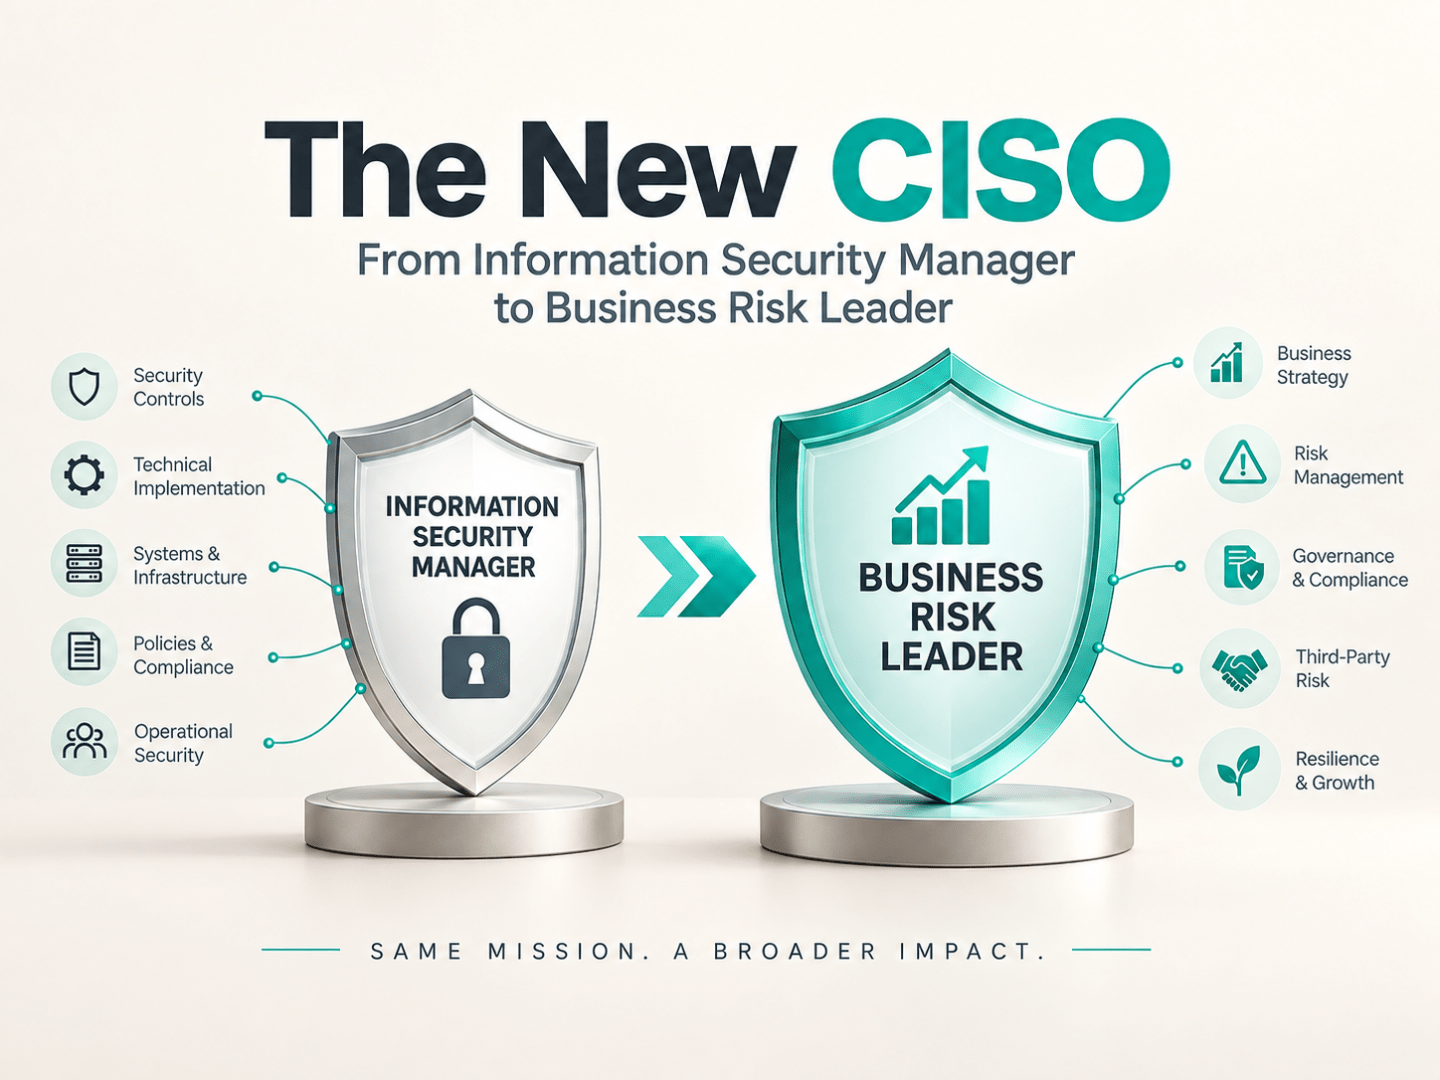
התפיסה שלנו באינפוגארד אומרת שהסביבה והממשקים הופכים מורכבים יותר ותפקידו של מנהל אבטחת המידע הופך רחב יותר ואסטרטגי יותר.
מידע נוסף על ה-CISO החדש: ממנהל אבטחת מידע למנהל סיכון עסקי
אז איזה CISO הארגון שלכם צריך?
vCISO, Fractional CISO ו-CISO as a Service הם מודלים קרובים, אך הדגש בכל אחד מהם עשוי להיות שונה.
- Fractional CISO מדגיש בדרך כלל היקף משרה חלקי
- vCISO מדגיש פונקציית CISO חיצונית
- CISO as a Service יכול לספק מעטפת רחבה יותר סביב אותה פונקציה.
לפני שבוחרים שירות, כדאי לבדוק אחריות, Deliverables, זמינות ומודל עבודה ולא להסתפק בשם שעל ההצעה.
צרו עם המומחים שלנו קשר על מנת להתאים את המודל CISO הנכון ביותר עבור הארגון שלכם.
המידע המוצג במאמר זה נועד למטרות מידע והעשרה בלבד ואינו מהווה ייעוץ מקצועי, רגולטורי, משפטי או טכנולוגי.
אנחנו באינפוגארד מאמינים כי כל ארגון נדרש לבחון את צרכיו, הסיכונים והדרישות החלות עליו באמצעות אנשי מקצוע מתאימים על מנת להכין תוכנית הרלוונטית בדיוק לארגון ולחברה.
המאמר נכתב בשיתוף מומחי אבטחת המידע והסייבר של Infoguard מקבוצת IDOR, ונערך בעזרת בינה מלאכותית ואנושית ע"פ ROY KISCH, חובב פרטיות, אבטחת מידע, סייבר ומנהל שיווק בקבוצת חברות עידור (Messagenet, Infoguard, Idornext).