
האם אתם צריכים CISO אם לארגון שלכם ו-IT Manager?
בחברות קטנות ובינוניות, מנהל ה-IT הוא לעיתים האדם שמטפל גם ב-Firewall, הרשאות, Microsoft 365, ספקים ואירועי אבטחה.
מכאן קל להגיע למסקנה שאם יש IT Manager טוב, אולי אין צורך גם ב-CISO.
אבל תפעול מערכות וניהול סיכוני סייבר הם שני תפקידים שונים – וככל שהארגון גדל, הפער ביניהם הופך משמעותי יותר.
כאשר האחריות על הסייבר נשארת כמשימה נוספת של צוות ה-IT, ארגונים רבים מגלים שחסרה להם שכבת הניהול. שירות ניהול אבטחת מידע במיקור חוץ מאפשר להשלים את הפער בלי להחליף את צוות ה-IT ובלי להקים מיד פונקציית CISO פנימית מלאה.
"ה-IT שלנו מטפל גם באבטחת מידע"
זו תשובה נפוצה מאוד ובמידה מסוימת היא גם נכונה. אנשי IT נמצאים בלב הפעילות הטכנולוגית של הארגון.
הם מנהלים משתמשים, תחנות קצה, Cloud, הרשאות, תקשורת, גיבויים, מערכות SaaS ולעיתים גם את מוצרי האבטחה.
לכן טבעי שהם יהיו מעורבים עמוקות גם באבטחת מידע.
אבל מכאן ועד לאחריות כוללת על Cyber Risk יש מרחק.
IT שואל איך להפעיל.
CISO שואל איזה סיכון הארגון מוכן לקבל
ניקח דוגמה פשוטה.
הארגון צריך לפתוח גישה מרחוק למערכת קריטית.
מנהל ה-IT יכול להקים את החיבור, להגדיר VPN, להפעיל MFA ולוודא שהשירות עובד.
ה-CISO צריך לשאול גם:
- מי באמת צריך את הגישה?
- מאילו מכשירים?
- האם ספק חיצוני יקבל גישה?
- איזה מידע קיים במערכת?
- מה יקרה אם החשבון ייפרץ?
- האם קיימת דרישה חוזית או רגולטורית?
- מי מאשר את הסיכון שנותר?
שני התפקידים משלימים זה את זה, אבל הם אינם זהים.
מידע נוסף על ה-CISO החדש: ממנהל אבטחת מידע למנהל סיכון עסקי
ניגוד העניינים המובנה של IT
יש כאן גם אתגר מבני.
התפקיד של IT הוא לגרום לטכנולוגיה לעבוד.
זמינות, ביצועים, תמיכה, פרויקטים וחוויית משתמש נמצאים בדרך כלל בראש סדר העדיפויות שלו.
Security לעיתים דורש לפעמים בדיוק את ההפך:
- להגביל
- לחסום
- לדרוש MFA
- להפריד הרשאות
- לבטל Local Admin
- לעכב פרויקט
- לדרוש תיקון לפני Go Live
לכן ארגון בוגר צריך פונקציה שמסוגלת לאתגר החלטות טכנולוגיות מנקודת מבט של Risk.
לא משום שה-IT אינו מקצועי,
אלא משום שהיעדים של שני התפקידים אינם זהים.
אז מה בעצם עושה CISO שה-IT Manager לא עושה?
התפקיד מתחיל במקום שבו האחריות הופכת מטכנולוגית לניהולית.
CISO צריך לבנות תמונת Risk ארגונית:
- לזהות נכסים קריטיים.
- להבין איומים.
- לבצע Gap Assessments.
- להגדיר Policies.
- לבנות Roadmap.
- לנהל Compliance.
- להוביל Third-Party Risk.
- להכין Incident Response.
- להציג סיכונים להנהלה.
ולהחליט יחד עם בעלי התפקידים מה מטפלים עכשיו ומה ניתן לקבל.
זה לא אומר שמנהל ה-IT לא מעורב, להפך.
IT הוא אחד השותפים החשובים ביותר של ה-CISO, גם אם מדובר בפונקציה של מנהל אבטחת מידע במיקור חוץ, אבל האחריות הניהולית רחבה יותר.
מה קורה כשהחברה מתחילה לגדול?
בחברה של עשרה עובדים, הרבה דברים מתנהלים באופן בלתי פורמלי.
אדם אחד יכול להיות אחראי על IT, Cloud, Security ואפילו Procurement. אבל בשלב מסוים מתחילים להופיע סימנים שהמודל הזה כבר לא מספיק:
- לקוחות שולחים Security Questionnaires
- לקוח Enterprise מבקש הסמכה לתקן ISO 27001 או SOC 2
- נכנסים עובדים נוספים
- יש יותר SaaS
- נפתח משרד נוסף
- מתחילים לעבוד עם מידע רגיש
- מגיע משקיע
- נכנסת פעילות באירופה
או שהנהלה שואלת פתאום:
"אם מחר יש אירוע סייבר או Ransomware – מה אנחנו עושים?"
זה הרגע שבו אבטחת מידע הופכת מפרויקט טכנולוגי לפונקציה ניהולית.
בשלב הזה, אבטחת מידע לחברות כבר אינה מסתכמת בהגדרת Firewall או MFA, אלא דורשת ניהול מסודר של סיכונים, ספקים, נהלים, דרישות לקוחות ומוכנות לאירועים.
אבטחת מידע לחברות קטנות ובינוניות – לא חייבים CISO במשרה מלאה
בחברות קטנות ובינוניות, הצורך ב-CISO לא תמיד מצדיק גיוס במשרה מלאה, אבל זה לא אומר שאפשר לוותר על פונקציית ניהול אבטחת מידע מסודרת. ככל שהחברה גדלה, עובדת עם יותר מערכות ענן, ספקים, לקוחות Enterprise ומידע רגיש, כך גדל גם הצורך במי שיחזיק את תמונת הסיכון הכוללת. במקרים כאלה, אבטחת מידע לעסקים קטנים צריכה לכלול לא רק תפעול טכנולוגי, אלא גם:
- ניהול סיכונים
- סקרי פערים
- עמידה בדרישות לקוחות
- רגולציה
- תוכנית המשכיות עסקית.
לחשוב בגדול – גם אבטחת מידע לחברות ועסקים קטנים דורשת כיום הסתכלות ניהולית:
עסקים קטנים עובדים עם לקוחות גדולים, מערכות ענן וספקים בינלאומיים ולעיתים נדרשים לעמוד באותן דרישות אבטחה ותקינה של ארגונים גדולים יותר.
שירות CISO או מנהל אבטחת מידע במיקור חוץ מאפשר לקבל את השכבה הניהולית הזו בהיקף שמתאים לארגון, מבלי לבנות מיד פונקציה פנימית מלאה.
Security Questionnaire הוא סימן קלאסי
בחברות טכנולוגיה ניתן לראות את המעבר בצורה מאוד ברורה.
החברה מוכרת פתרון ללקוח גדול ולפני החתימה מגיע שאלון אבטחת מידע של 150 שאלות:
- Do you have an Information Security Policy?
- Do you perform penetration tests?
- How do you manage vendors?
- Do you have an Incident Response Plan?
- How do you classify data?
- Do you conduct awareness training?
- Who is responsible for information security?
פתאום מתברר שאבטחת מידע היא חלק מתהליך המכירה.
מנהל ה-IT יכול לספק חלק מהתשובות הטכניות, אבל מישהו צריך לבנות את המסגרת כולה.
כאשר לא ברור היכן עובר הגבול בין IT לבין Security, סקר פערי אבטחת מידע יכול לתת תמונת מצב אובייקטיבית של הבקרות הקיימות, לזהות מה חסר ולהגדיר סדר עדיפויות לטיפול.
גם ISO 27001 לא מחליף CISO
לעיתים ארגון אומר:
"אנחנו ISO 27001, אז אנחנו מכוסים."
הסמכה לתקן ISO 27001 הוא מסגרת חשובה מאוד, אבל Certificate אינו מנהל את הארגון.
מישהו עדיין צריך לעקוב אחר Risk Register, לבחון שינויים, לנהל Exceptions, לבצע Vendor Assessments, להוביל הדרכות מודעות עובדים עדכניות ורלוונטית לארגון, Awareness, לבדוק אירועים ולעדכן את ההנהלה.
Compliance הוא חלק מהתוכנית, הוא לא מחליף את הפונקציה שמנהלת אותה.
מי מסתכל על הספקים?
עוד תחום שבו הפער בולט הוא Third-Party Risk.
IT עשוי לבחור SaaS משום שהוא פותר בעיה מצוין.
אבל מי בודק:
- איפה נשמר המידע?
- מי יכול לגשת אליו?
- איזו רגולציה רלוונטית?
- מה כתוב בהסכם?
- האם קיימת התחייבות במקרה של Breach?
- האם אפשר למחוק את המידע?
- האם הספק משתמש ב-AI?
- ומה קורה כאשר מחליפים ספק?
אלו שאלות של Governance ו-Risk.
מידע נוסף על ניהול סיכונים של ספקים ע"פ NIST
ומי מכין את הארגון לאירוע?
כשיש אירוע סייבר, העבודה אינה נגמרת בבידוד התחנה.
יש שאלות נוספות:
- מי מנהל את האירוע?
- מי מודיע להנהלה?
- מתי מערבים Legal?
- האם נדרש DPO?
- מי פונה לחברת הביטוח?
- מה אומרים ללקוח?
- האם יש DR?
- מה סדר השחזור?
- מי מתעד החלטות?
לכן תגובה לאירוע סייבר – Incident Response היא הרבה יותר ממשימה של Help Desk או System Administrator.
אז מתי באמת צריך CISO?
לא הייתי מודד את הצורך רק לפי מספר העובדים.
חברה של 40 עובדים יכולה להיות בעלת סיכון גבוה בהרבה מארגון של 400 עובדים.
עדיף להסתכל על מאפיינים כמו:
- כמות וסוג המידע
- רגולציה
- לקוחות Enterprise
- תלות בענן
- מספר ספקים
- מורכבות טכנולוגית
- חשיפה לאינטרנט
- פעילות גלובלית
- דרישות חוזיות
ככל שהארגון תלוי יותר במידע ובטכנולוגיה, כך עולה הצורך בפונקציית CISO ברורה.
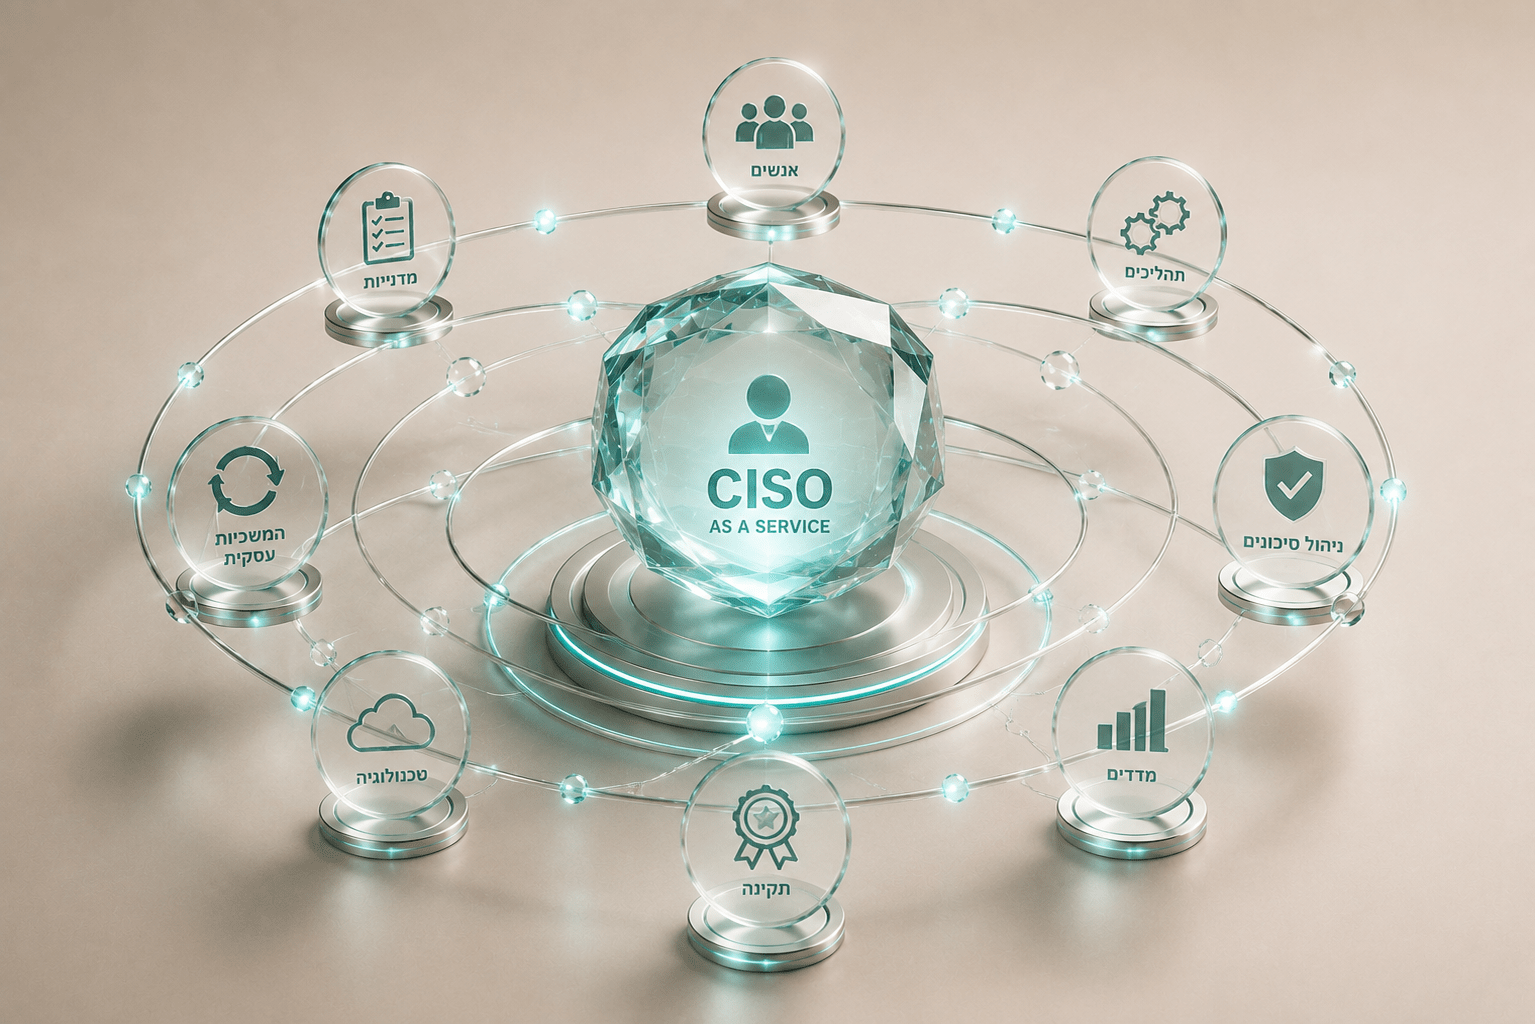
אחד הצעדים הראשונים והמרכזיים להבנת התמונה הארגונית היא עריכת סקר סיכוני אבטחת מידע וסייבר ולהבין את הצורך האמיתי המנהל אבטחת מידע והתאמה מדוייקת של הCISO לצורך האמיתי של הארגון.
אבל זה עדיין לא אומר שצריך לגייס CISO במשרה מלאה
ופה נמצאת נקודה חשובה במיוחד לחברות קטנות ובינוניות.
הבחירה אינה:
או IT Manager או CISO Full-Time.
קיימת גם אפשרות לבנות פונקציית CISO באמצעות vCISO או CISO as a Service.
במודל כזה הארגון מקבל פונקציה ניהולית מקצועית בהיקף המתאים לצרכים שלו, בעוד צוות ה-IT ממשיך לנהל את הביצוע והתפעול השוטף.
לדוגמה:
- ה-vCISO בונה Risk Assessment ו-Roadmap
- ה-IT מיישם MFA, Hardening ובקרות
- ה-vCISO מבקר התקדמות
- ה-IT מספק Evidence
- ה-vCISO מציג להנהלה
זו חלוקת עבודה בריאה הרבה יותר.
מידע נוסף על המודלים השונים של ניהול אבטחת מידע במיקור חוץ:
הFractional CISO, vCISO או CISO as a Service – האם יש בכלל הבדל?
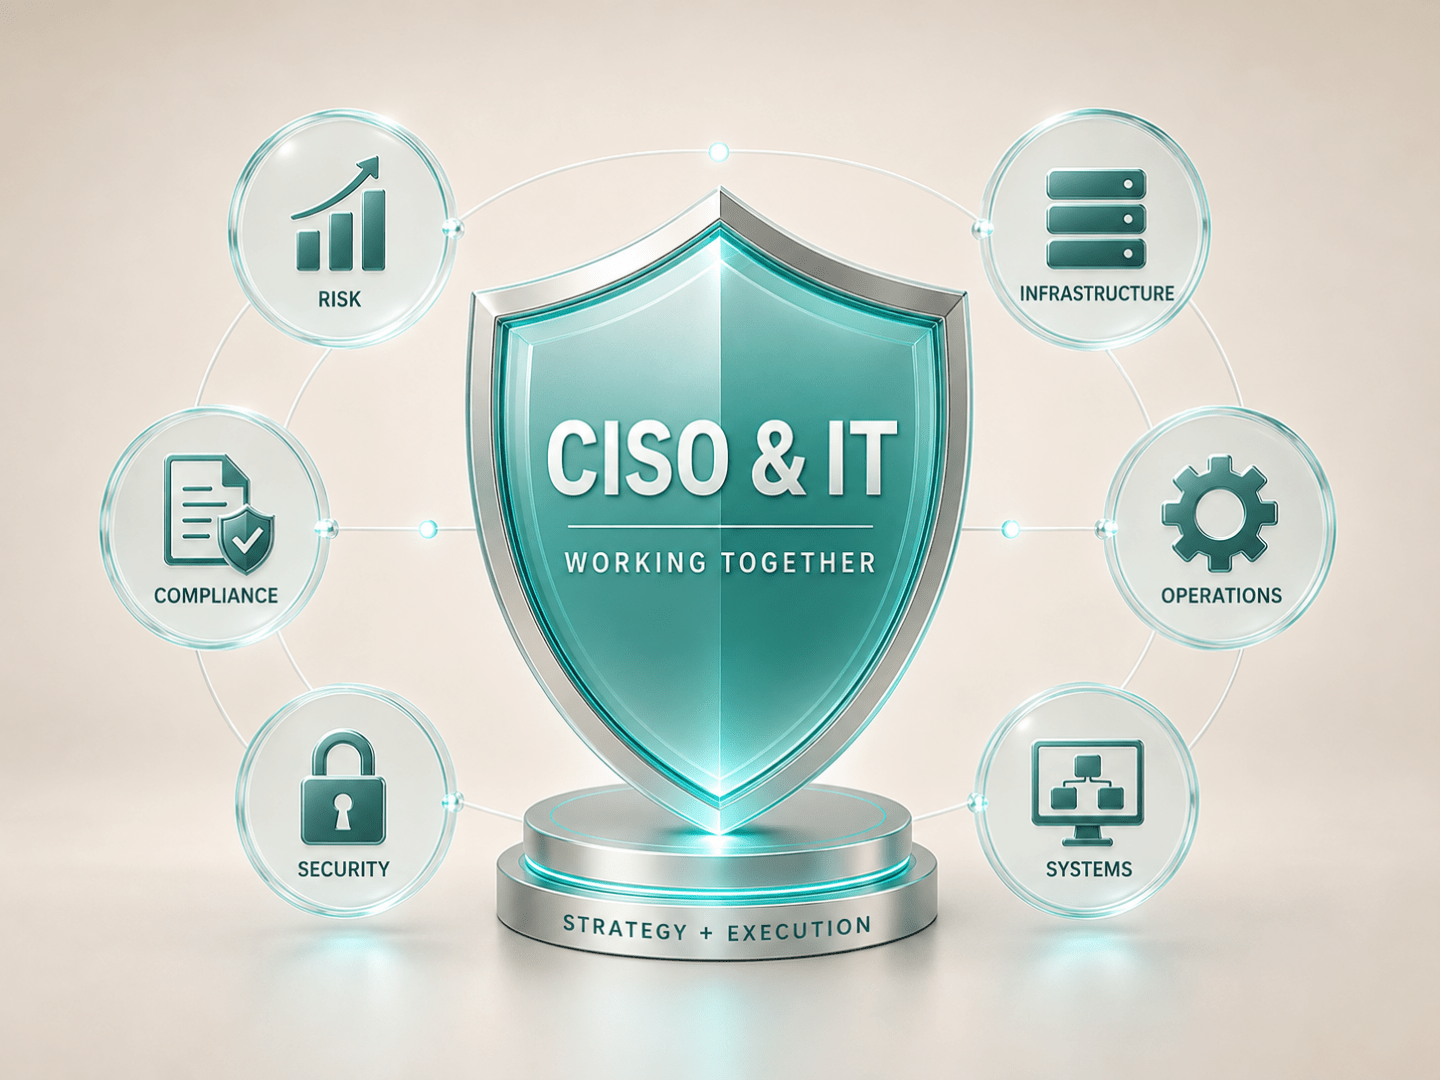
CISO ו-IT צריכים לעבוד יחד
המסר אינו שמנהל IT "לא יכול לעשות Security", להפך.
IT חזק הוא תנאי חשוב ל-Security טוב.
אבל ארגון צריך להפריד בין:
Execution
לבין:
Governance and Risk Ownership
כאשר אותו אדם גם מפעיל מערכת, גם קובע את דרישות האבטחה שלה וגם מעריך האם הבקרות שלו מספיקות, קשה לייצר Challenge אמיתי.
CISO מוסיף את שכבת הבקרה והניהול.
שאלת מבחן האחריות
אפשר לבדוק את עצמכם באמצעות שאלה אחת:
מי בארגון יכול היום להציג להנהלה את חמשת סיכוני הסייבר המרכזיים, להסביר את ההשפעה העסקית שלהם ולהציג תוכנית מתועדפת לטיפול?
אם התשובה ברורה – ייתכן שכבר קיימת אצלכם פונקציית CISO, גם אם קוראים לה בשם אחר.
אם אף אחד אינו באמת מחזיק את התמונה הזו – קיים פער.

שירות CISO במיקור חוץ באינפוגארד
שירות CISO ו-vCISO של אינפוגארד נועד בין היתר לארגונים שבהם קיימת יכולת IT טובה, אך חסרה פונקציה ניהולית מלאה של Information Security.
המטרה אינה להחליף את צוות ה-IT.
המטרה היא לתת לו ולניהול הארגון מסגרת:
- Risk Assessment
- Roadmap
- Governance
- Compliance
- Vendor Management
- Incident Readiness
- Policies
- Awareness
- ומדידה מתמשכת
כך ה-IT יכול להתמקד בתפעול וביישום, בעוד פונקציית ה-CISO מוודאת שהפעילות הטכנולוגית מחוברת לסיכון וליעדים העסקיים.
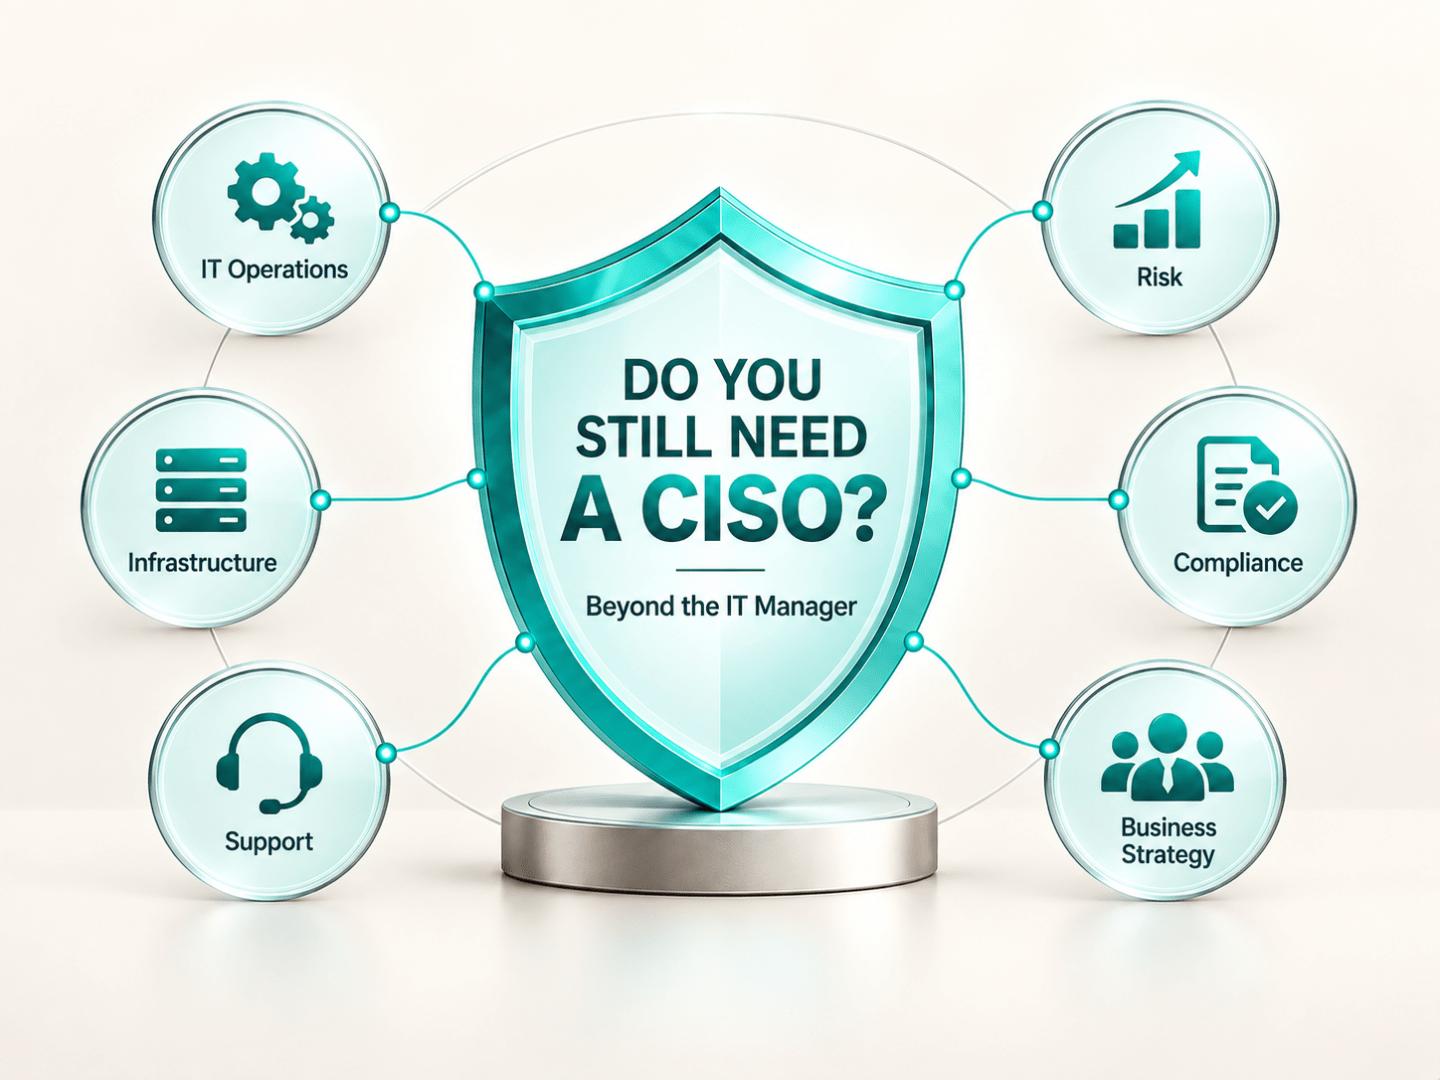
IT Manager ו-CISO הם שותפים, אבל הם אינם אותו תפקיד.
ה-IT אחראי בעיקר לתפעול וליישום הטכנולוגיה, בעוד ה-CISO מנהל את סיכוני הסייבר, ה-Governance, הרגולציה והמוכנות הארגונית.
לחברות שאינן זקוקות עדיין ל-CISO במשרה מלאה, vCISO יכול להשלים את הפער מבלי להחליף את צוות ה-IT הקיים.
המומחים שלנו באינפוגארד ישמחו לתת לכם ייעוץ ראשוני ולבחון את הצורך שלכם לשילוב ניהול אבטחת מידע במיקור חוץ בארגון שלכם.
צרו קשר עם מנהלי האבטחת המידע שלנו
המידע המוצג במאמר זה נועד למטרות מידע והעשרה בלבד ואינו מהווה ייעוץ מקצועי, רגולטורי, משפטי או טכנולוגי.
אנחנו באינפוגארד מאמינים כי כל ארגון נדרש לבחון את צרכיו, הסיכונים והדרישות החלות עליו באמצעות אנשי מקצוע מתאימים על מנת להכין תוכנית הרלוונטית בדיוק לארגון ולחברה.
המאמר נכתב בשיתוף מומחי אבטחת המידע והסייבר של Infoguard מקבוצת IDOR, ונערך בעזרת בינה מלאכותית ואנושית ע"פ ROY KISCH, חובב פרטיות, אבטחת מידע, סייבר ומנהל שיווק בקבוצת חברות עידור (Messagenet, Infoguard, Idornext).