
ISO 42001: כך בונים מערכת AI Governance שמוכנה להסמכה
בשנה האחרונה אנחנו פוגשים יותר ויותר ארגונים שכבר משתמשים ב-AI, אבל עדיין לא מנהלים אותו כמערכת ארגונית.
יש כלים שאושרו על ידי ה-IT, כלים שהוכנסו על ידי יחידות עסקיות, שימושים של עובדים ב-Generative AI, ולעיתים גם מערכות AI שמקבלות גישה למידע רגיש, ללקוחות או לתהליכים עסקיים. במקרים רבים הטכנולוגיה כבר בפנים, אבל ה-Governance עדיין לא הדביק אותה.
כאן נכנס תקן ISO/IEC 42001:2023, התקן הבינלאומי למערכת ניהול בינה מלאכותית – Artificial Intelligence Management System, או AIMS.
התקן נועד לארגונים שמפתחים, מספקים או משתמשים במערכות AI, ומגדיר דרישות להקמה, יישום, תחזוקה ושיפור מתמשך של מערכת ניהול AI. ISO מציג אותו כמסגרת לניהול הסיכונים וההזדמנויות של AI, תוך חיבור בין חדשנות, אחריות, שקיפות וממשל תקין.
אבל מה זה אומר בפועל?
לא מתחילים מהתעודה, מתחילים מהארגון
אחת הטעויות שאנחנו רואים היא להתייחס לתהליך הסמכה לתקן ISO 42001 כאל "עוד פרויקט הסמכה".
מבחינתנו באינפוגארד, זו הסתכלות צרה מדי.
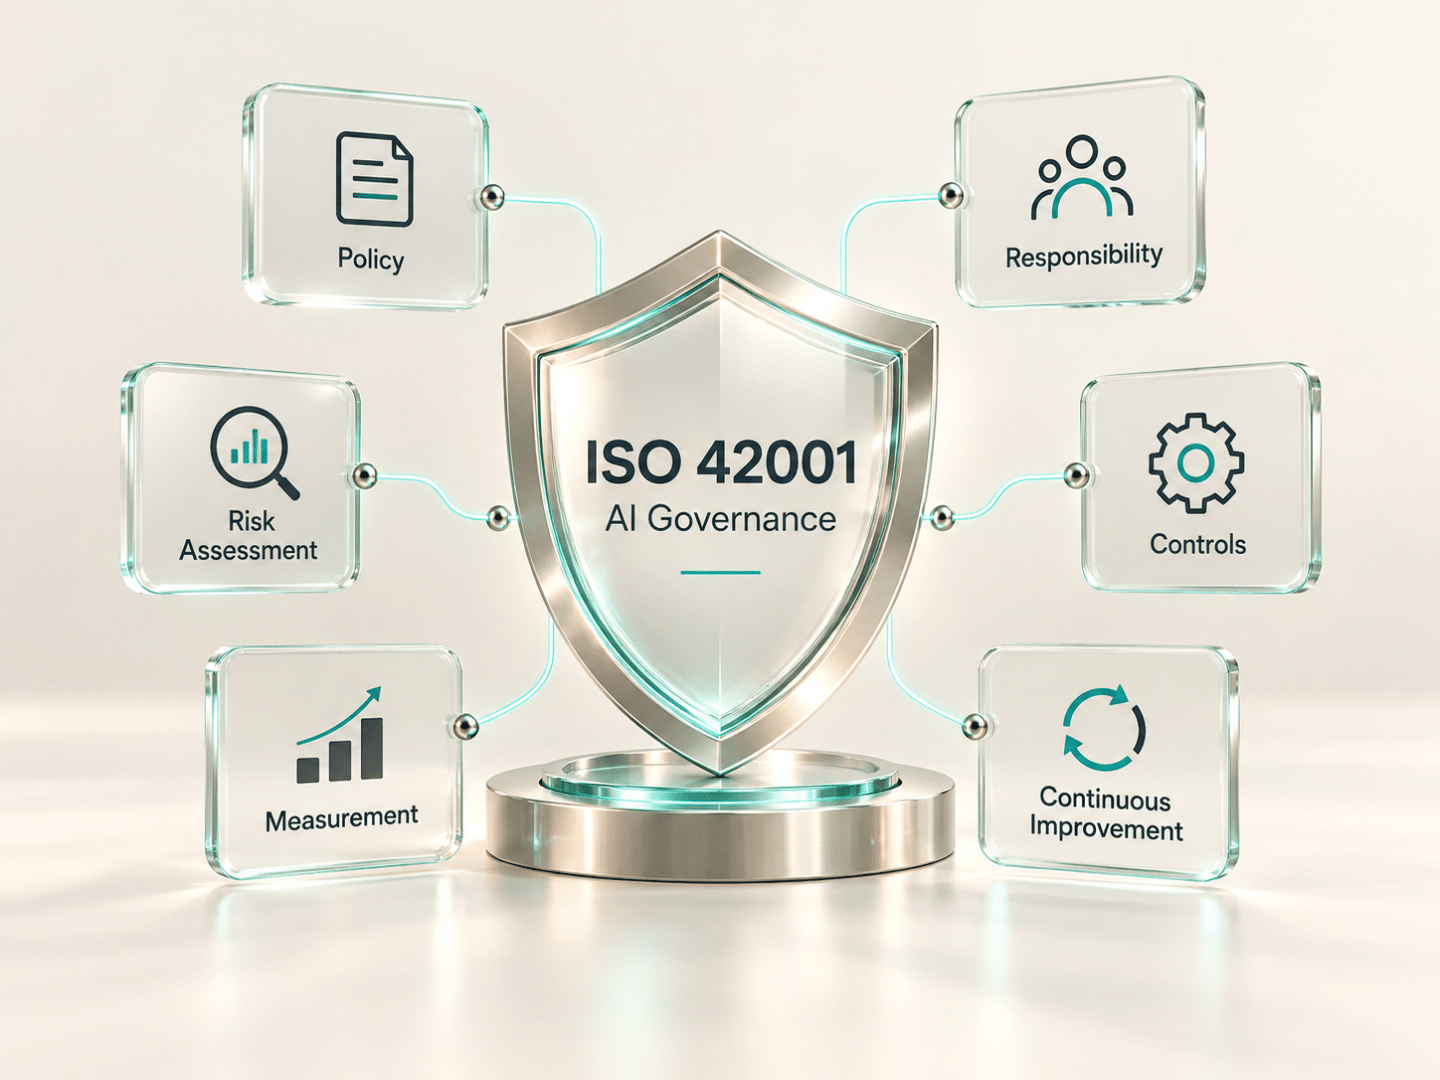
התקן דורש מהארגון לבנות מערכת ניהול. כלומר, לא רק לנסח מסמכים, אלא ליצור מנגנון שחי בתוך הארגון:
- מדיניות
- אחריות
- תהליכי הערכת סיכונים
- בקרות
- מדידה
- שיפור מתמשך
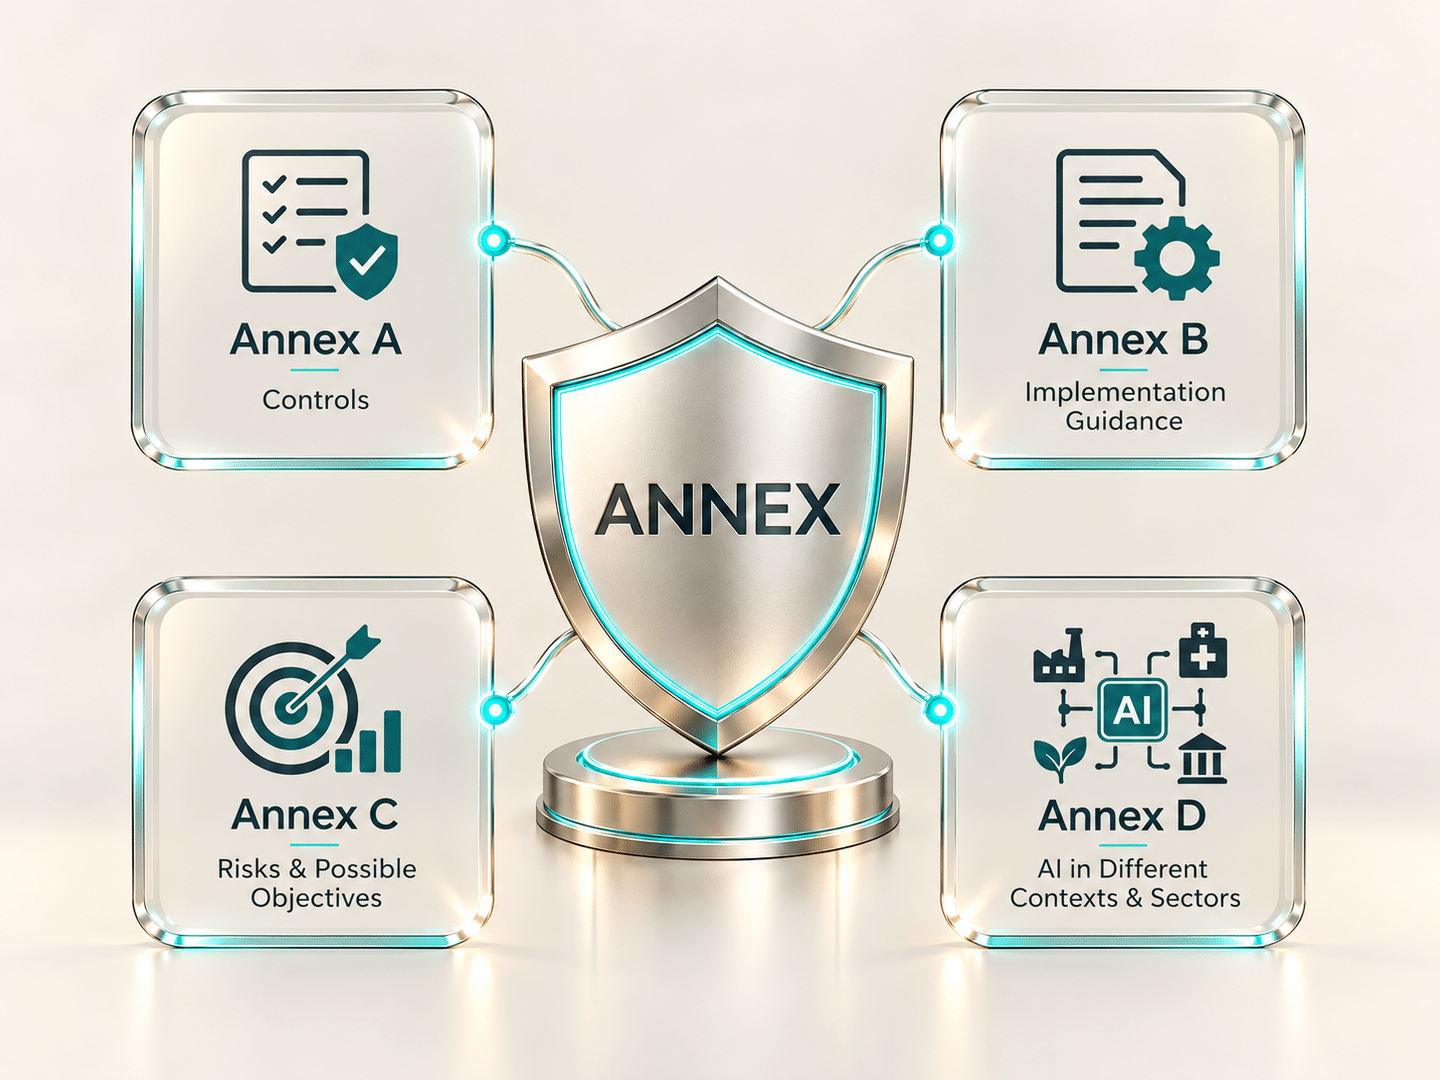
מכון התקנים הישראלי מציג את ISO 42001:2023 כמערכת ניהול המשלבת את דרישות הליבה של התקן עם:
- Annex A לבקרות
- Annex B להנחיות יישום
- Annex C לסיכונים ומטרות אפשריים
- Annex D ליישום AI בהקשרים וסקטורים שונים
מידע נוסף על Annex
לכן השאלה הראשונה שאנחנו שואלים אינה "מתי אתם רוצים תעודה?", אלא:
מה הארגון עושה היום עם AI?
ששת השלבים בדרך להסמכה
הדרך ל-ISO 42001 אינה מתחילה במסמכים, אלא בהבנה של האופן שבו AI כבר פועל בארגון.
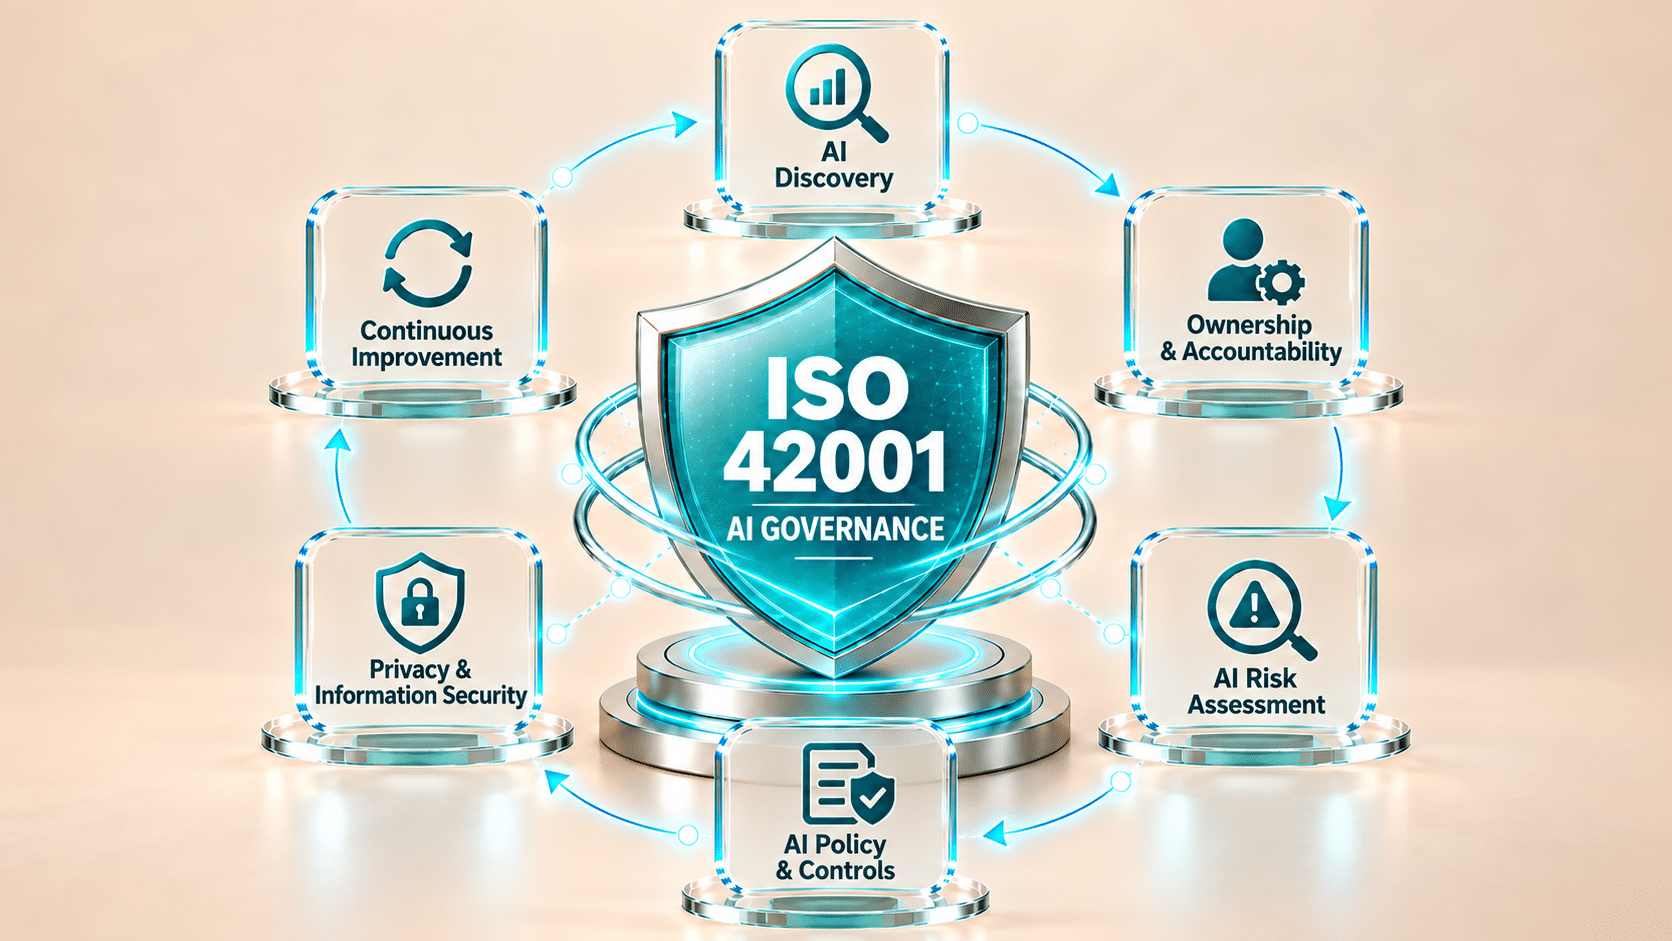
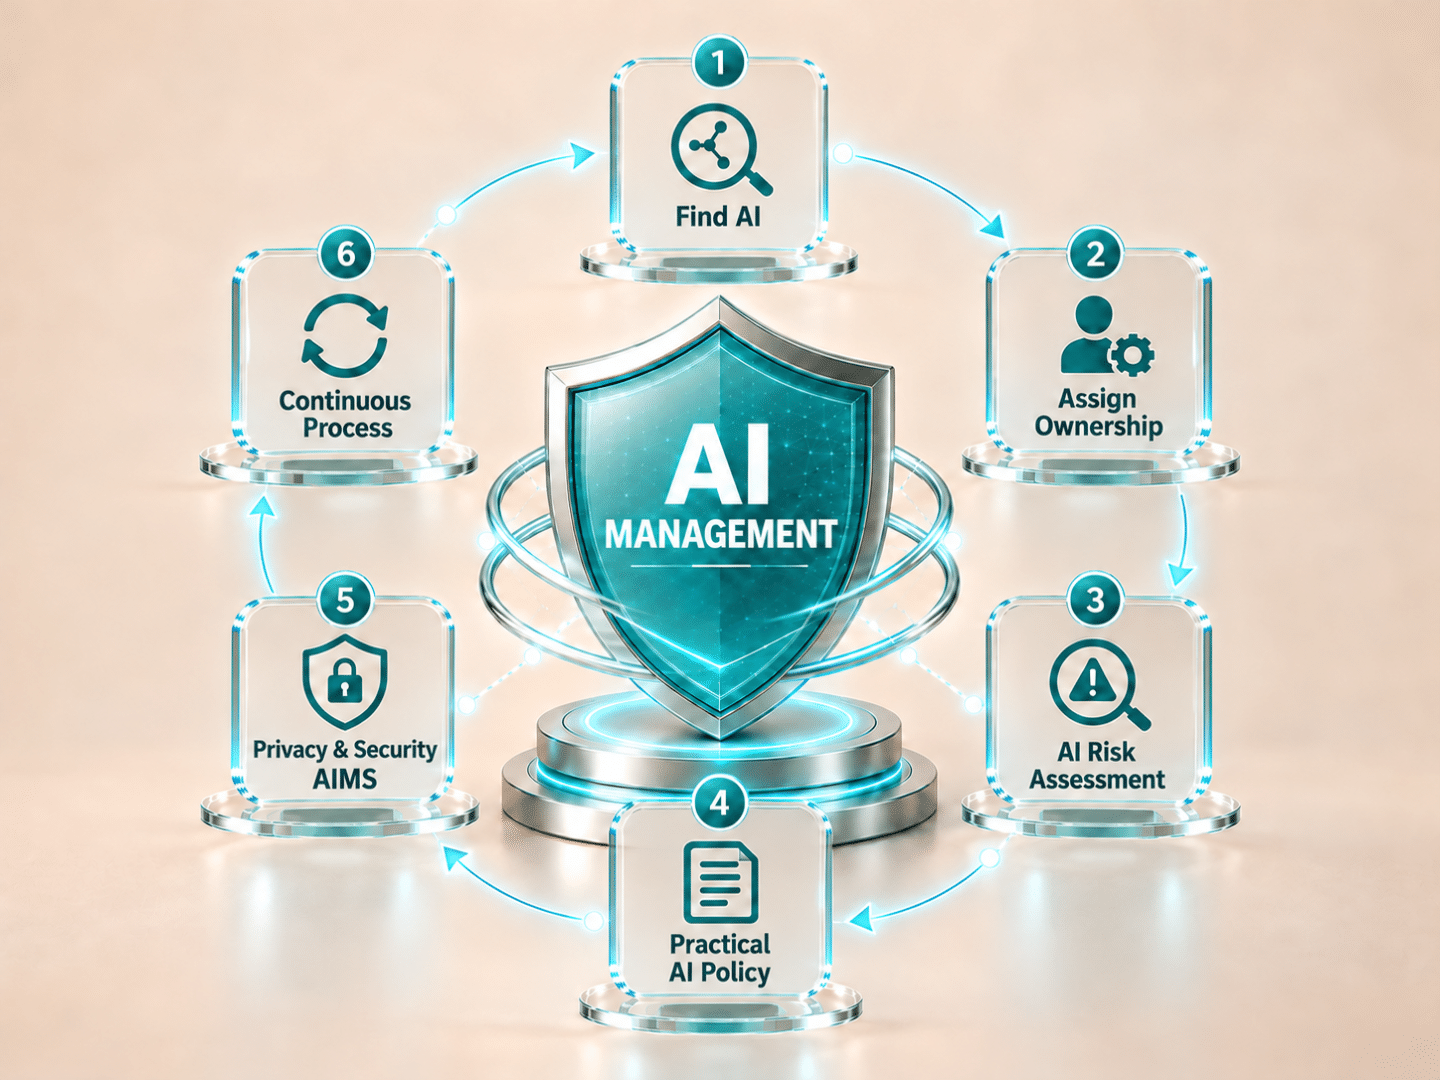
כדי לבנות AIMS אפקטיבי ולהגיע מוכנים להסמכה, צריך לעבור תהליך מסודר שמחבר בין מיפוי שימושי AI, הגדרת אחריות, הערכת סיכונים, מדיניות, בקרות ובחינה שוטפת. ששת השלבים הבאים יוצרים את התשתית לניהול AI באופן עקבי, מבוקר וניתן להוכחה
שלב ראשון: לדעת איפה ה-AI נמצא
לפני שאפשר לנהל AI צריך למפות אותו.
הארגון צריך להבין אילו מערכות AI קיימות, מי משתמש בהן, מה מטרת השימוש, לאיזה מידע הן נחשפות ומי הבעלים העסקי שלהן.
בפועל, כדאי לייצר AI Inventory שמרכז לפחות:
- מערכת או כלי AI.
- ה-Use Case העסקי.
- Owner ברור.
- סוגי המידע המעובדים.
- ספקים וצדדים שלישיים.
- משתמשים והרשאות.
- רמת הסיכון.
השלב הזה חשוב במיוחד בגלל Shadow AI – שימושים שהארגון כלל אינו מודע אליהם.
אי אפשר לנהל סיכון שלא יודעים שקיים.
שלב שני: להגדיר מי אחראי
ISO 42001 אינו פרויקט של מנהל אבטחת המידע או ה-IT בלבד.
מערכת AI יכולה לערב במקביל אבטחת מידע, פרטיות, Legal, Data, Risk, IT והיחידה העסקית שמפעילה אותה.
לכן Governance נכון דורש חלוקת אחריות ברורה.
- היחידה העסקית צריכה להבין למה משתמשים ב-AI.
- ה-CISO צריך לבחון סיכוני אבטחה.
- ה-DPO או גורם הפרטיות צריך לבחון שימוש במידע אישי.
- Legal צריך לבחון דרישות משפטיות והתקשרויות.
- ההנהלה צריכה לקבוע מדיניות, סמכויות ורמת סיכון מקובלת.
מכון התקנים מדגיש גם הוא את החשיבות של מחויבות ומעורבות הנהלה בתהליך ההקמה והשיפור של מערכת הניהול.
מבחינתנו, המבחן פשוט:
מי אישר את השימוש? מי מנהל את הסיכון? ומי אחראי אם משהו משתבש?
שלב שלישי: AI Risk Assessment
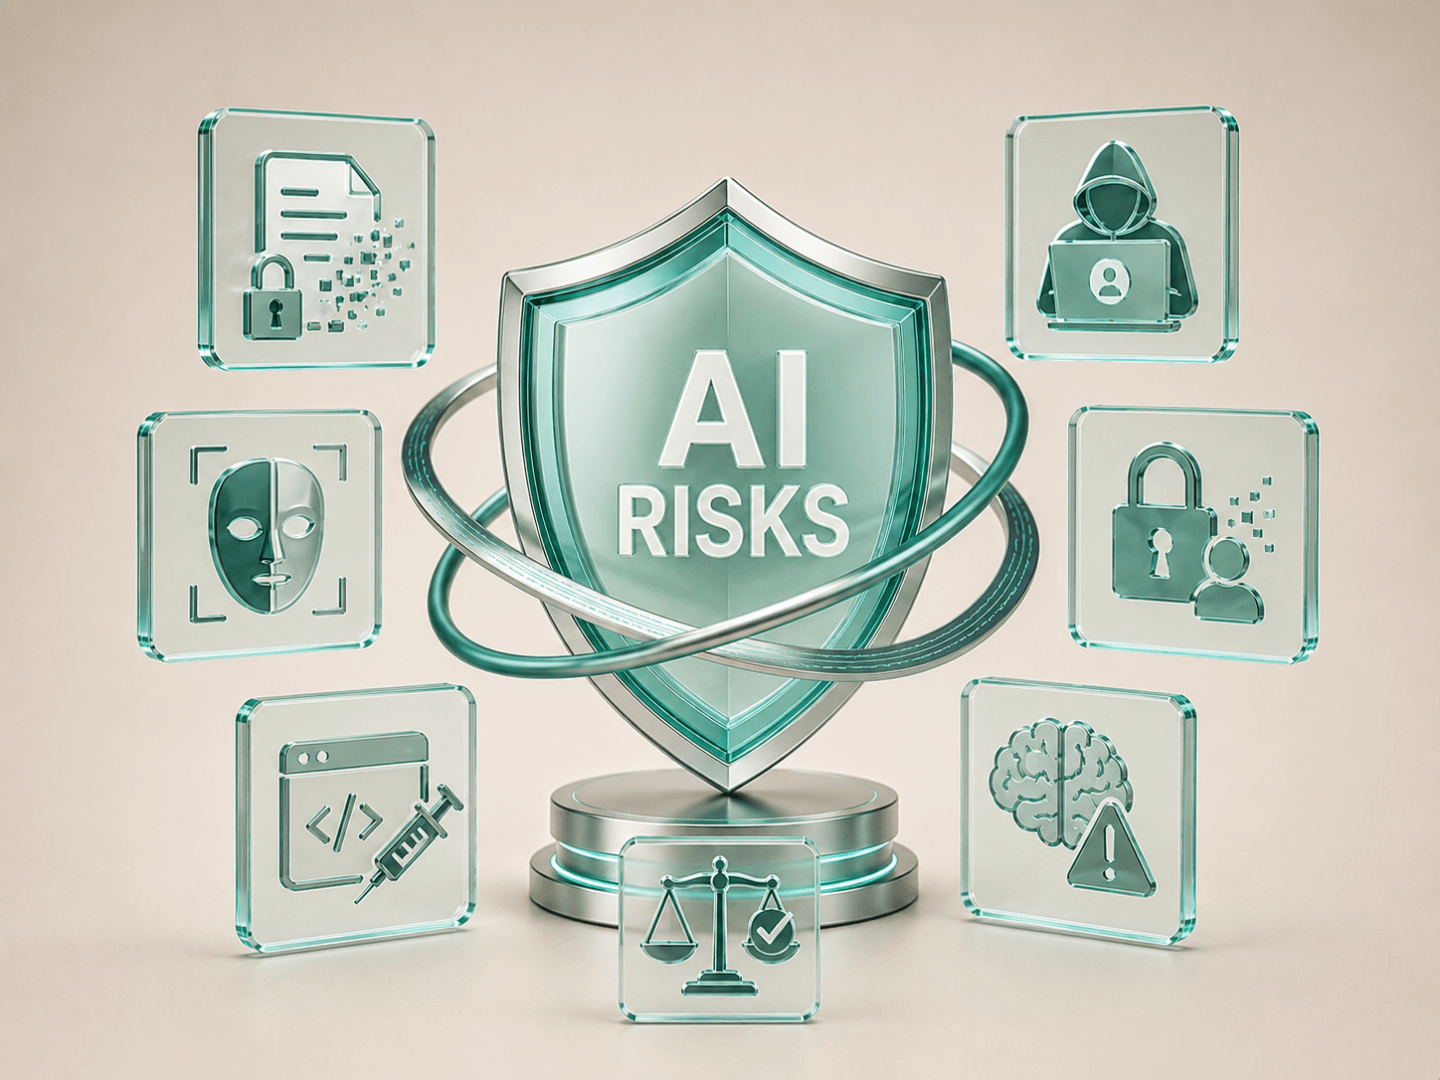
אחד המרכיבים המרכזיים ב-AIMS הוא ניהול סיכוני AI.
אבל חשוב להבין שסיכון AI אינו רק Cyber Risk.
צריך לבחון גם פרטיות, איכות נתונים, Bias, שקיפות, אמינות, תלות בספק, הרשאות, Human Oversight, שימוש לא צפוי במערכת והשפעה על אנשים או החלטות.
כאן התקן ISO/IEC 23894:2023 מספק מסגרת משלימה לניהול סיכונים ייחודיים ל-AI ולשילובם בתהליכי ניהול הסיכונים של הארגון.
אנחנו באינפוגארד ממליצים לחבר את הערכת הסיכון ל-Use Case עצמו ולא לבצע הערכה כללית אחת לכל "מערכות ה-AI".
כל שימוש יכול ליצור פרופיל סיכון שונה לחלוטין.
שלב רביעי: לבנות מדיניות AI שאפשר לעבוד איתה
מדיניות AI אינה רשימה של כלים מותרים ואסורים.
היא צריכה להגדיר, בין היתר:
איזה מידע מותר להזין למערכות AI, אילו שימושים דורשים אישור, איך מאשרים ספק חדש, מתי נדרשת בדיקת פרטיות, מתי נדרש Human Oversight, ואילו שימושים הארגון אינו מוכן לקבל.
מדיניות טובה צריכה להיות ברורה גם למנהל וגם לעובד.
אם העובד צריך לפתוח מסמך של 30 עמודים כדי להבין אם מותר לו להעלות קובץ ל-Generative AI, המדיניות כנראה לא תעבוד.
שלב חמישי: פרטיות ואבטחת מידע כחלק מה-AIMS
AI Governance לא מחליף Information Security או Privacy Governance.
הוא יושב מעליהם ומתחבר אליהם.
ארגון שכבר עובד עם ISO/IEC 27001 יכול להשתמש בחלק מהתשתית שכבר קיימת סביב ניהול סיכונים, מדיניות, ספקים, ביקורת ושיפור מתמשך.
באותה צורה, ארגון שמיישם עקרונות פרטיות או ISO/IEC 27701 יכול לחבר אותם לשימושי AI שמעבדים מידע אישי.
היתרון הגדול הוא שלא צריך להמציא מערכת Governance חדשה מאפס.
צריך לחבר את עולם ה-AI למערכת הניהול הארגונית שכבר קיימת.
שלב שישי: להפוך את זה לתהליך שחוזר על עצמו
ISO 42001 מבוסס על תפיסה של שיפור מתמשך.
ISO מתאר את התקן במודל Plan-Do-Check-Act, הכולל:
- הקמה
- יישום
- בקרה
- שיפור של מערכת הניהול לאורך זמן.
זו נקודה חשובה במיוחד בעולם AI.
מודלים משתנים. ספקים מעדכנים תנאים. עובדים מוצאים כלים חדשים. Use Cases מתרחבים.
מערכת ניהול טובה צריכה לזהות את השינויים האלה ולעדכן בהתאם את הסיכונים והבקרות.
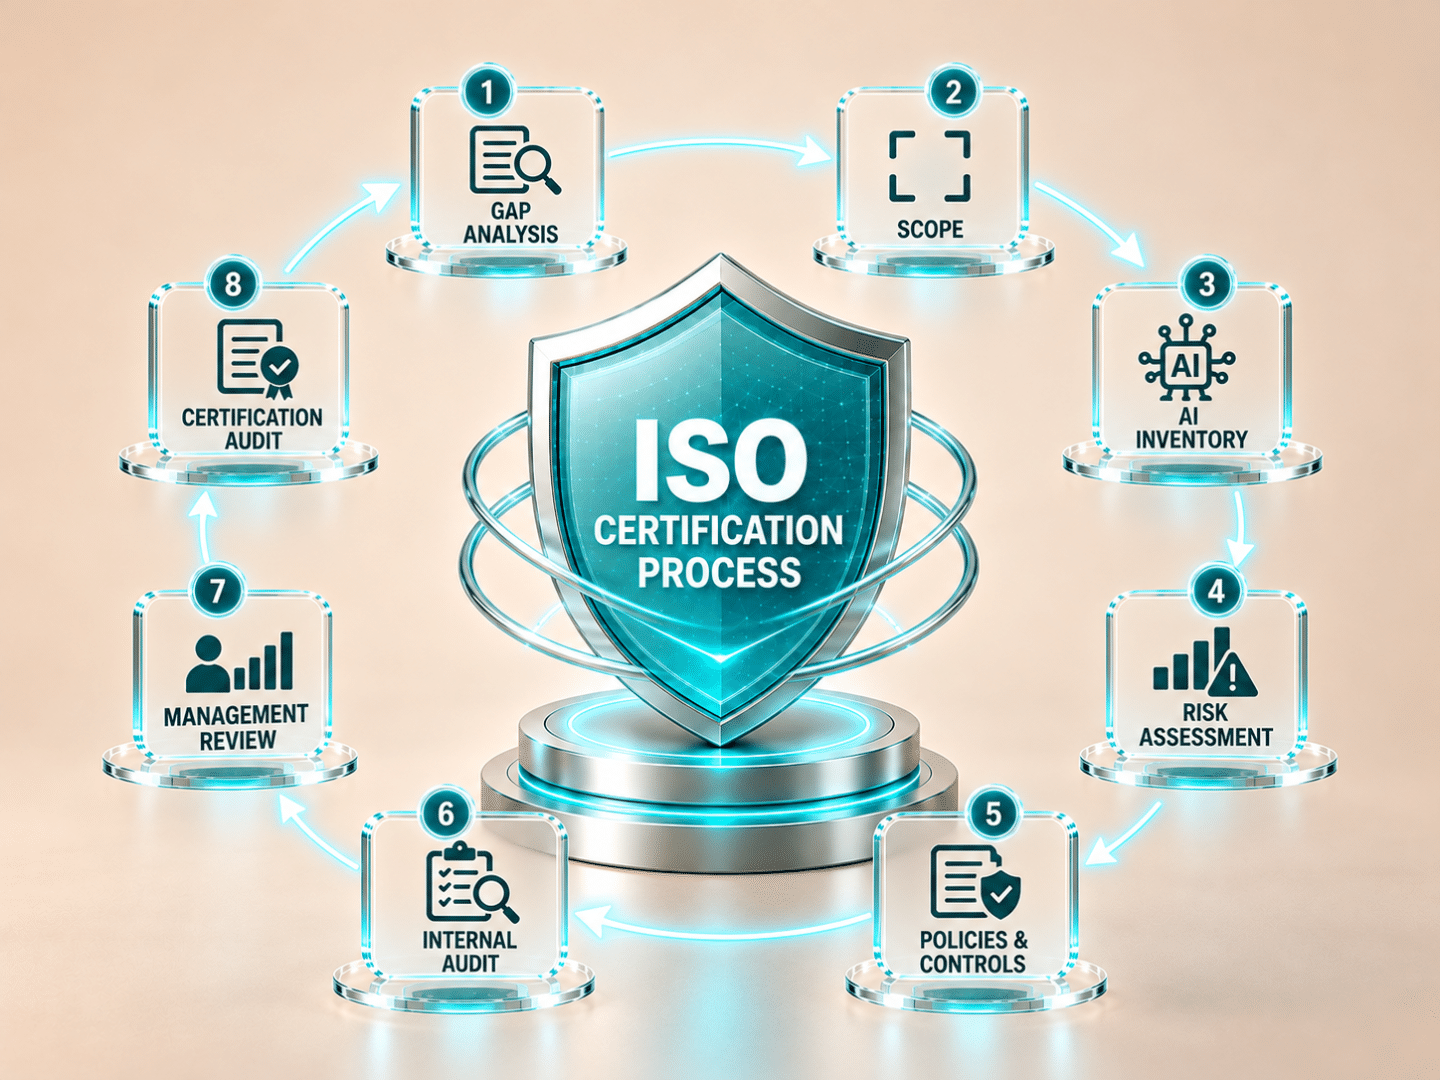
תהליך הסמכה עד שמגיעים לתעודת
רק אחרי שהמערכת קיימת ועובדת, מגיע שלב ההתעדה.
מכון התקנים מתאר תהליך הכולל בדיקת מסמכים, Stage 1, Stage 2, טיפול בממצאים ולאחר מכן מבדקי מעקב והערכה מחדש.
בפועל, ארגון שרוצה להגיע מוכן צריך לעבור עוד קודם תהליך מסודר של:
- Gap Analysis
- Scope
- AI Inventory
- Risk Assessment
- Policies & Controls
- Internal Audit
- Management Review
- Certification Audit
מבחינתנו, Internal Audit ו-Management Review אינם "תרגיל לפני המבדק", הם הדרך לבדוק שמערכת הניהול באמת עובדת.
איך אנחנו באינפוגארד ניגשים לתקן ISO 42001
אנחנו באינפוגארד מתייחסים ל-ISO 42001:2023 כחלק רחב יותר מעולמות אבטחת המידע, הפרטיות, ניהול הסיכונים והרגולציה.
לכן התהליך שלנו מתחיל בהבנת הארגון והשימושים שלו ב-AI, ממשיך במיפוי פערים ובניית Governance, ומחבר בין AI Risk Management לבין התהליכים שכבר קיימים בארגון.
במקום לייצר מערכת מסמכים שמטרתה לעבור Audit, המטרה היא לבנות AIMS שהארגון באמת יכול להשתמש בו גם ביום שאחרי ההסמכה.
ISO 42001:2023 הוא לא סוף התהליך
הערך האמיתי של התקן אינו בתעודה שעל הקיר.
הוא ביכולת של הארגון לענות בכל רגע על כמה שאלות פשוטות:
- איפה אנחנו משתמשים ב-AI?
- מי אחראי עליו?
- איזה מידע הוא מעבד?
- מה הסיכון?
- איזו בקרה קיימת?
- ומה נעשה כשהמערכת, הספק או השימוש משתנים?
ארגון שיודע לענות על השאלות האלה כבר לא "משתמש ב-AI" – הוא מנהל AI.
וזה בדיוק ההבדל ש-ISO 42001 מנסה ליצור.ity Readiness – מהערכת סיכונים ו-Threat Modeling ועד Penetration Testing, Vulnerability Management, SBOM ותיעוד.
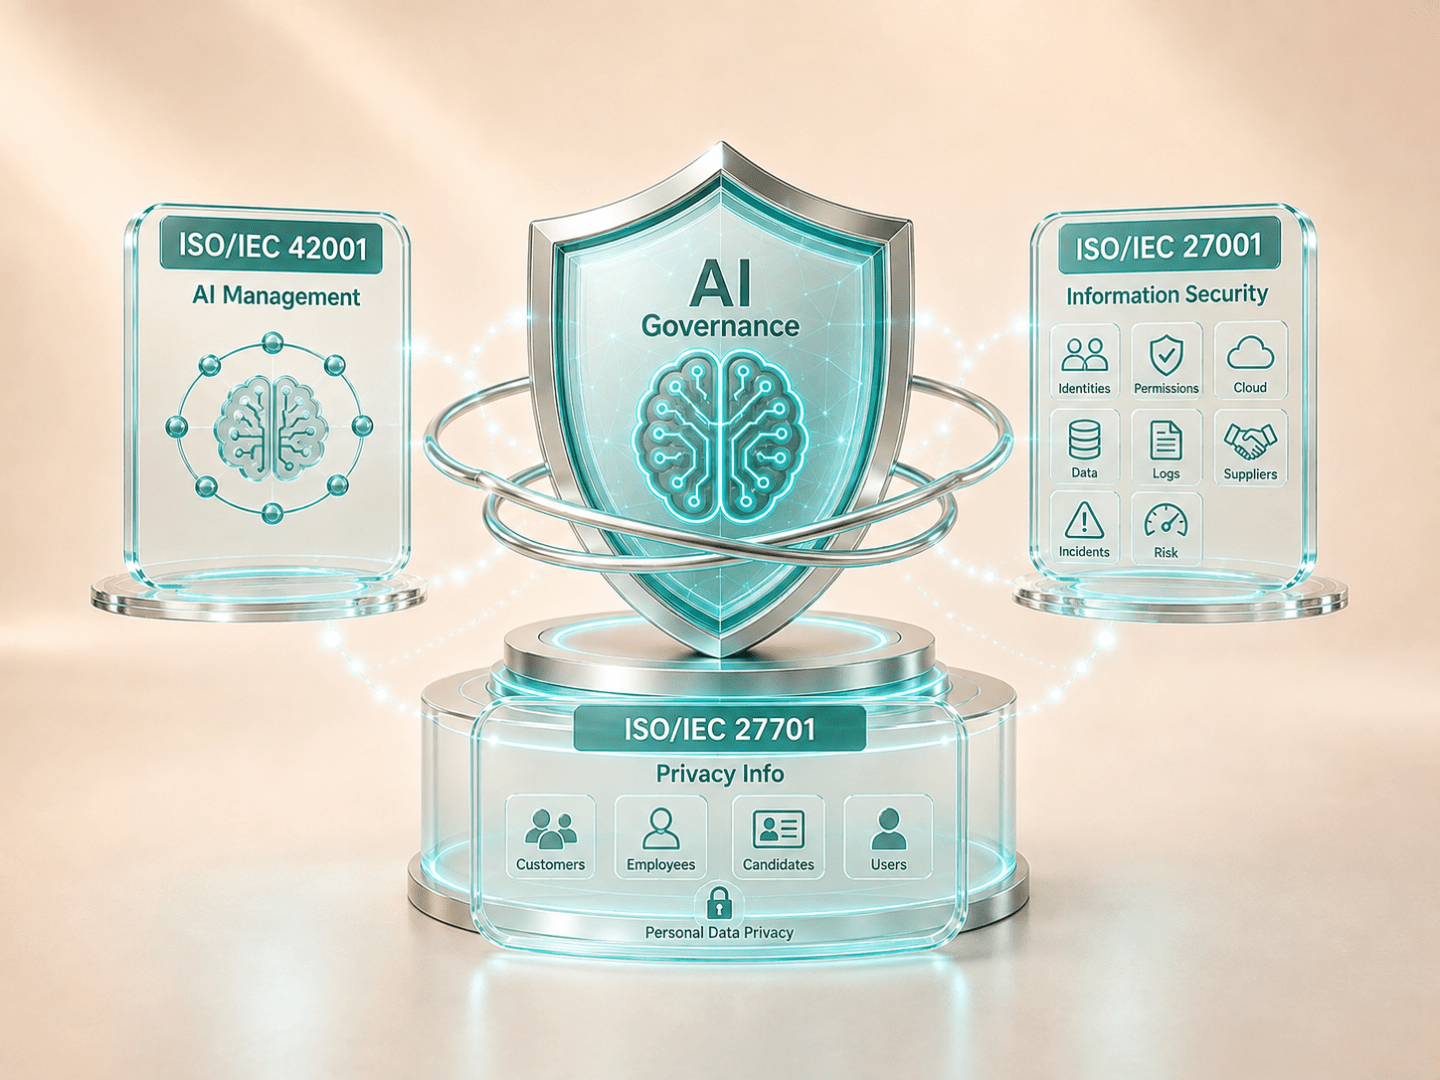
מהסמכת ISO 42001 למערכת AI Governance שעובדת באמת
ISO 42001:2023 מאפשר לארגון להפוך שימושים מפוזרים ב-AI למערכת מנוהלת עם אחריות, סיכונים ובקרות ברורות.
הערך אינו רק בהכנה למבדק, אלא ביצירת תהליך שממשיך לעבוד גם כאשר הטכנולוגיה והשימושים משתנים.
במילים פשוטות: ההסמכה חשובה, אבל AI Governance והיכולת לנהל AI באחריות חשובה יותר.
מתכוננים להסמכה של ISO 42001?
אינפוגארד מסייעת לארגונים לבצע Gap Analysis, לבנות AIMS, להגדיר מדיניות ובקרות ולהתכונן לתהליך ההתעדה.
מקורות מרכזיים
- מכון התקנים הישראלי – ISO 42001:2023 מערכת לניהול בינה מלאכותית (AIMS)
מקור מרכזי למבנה התקן, נספחים A–D, תקנים משלימים, מעורבות הנהלה ותהליך ההתעדה הכולל Stage 1, Stage 2, טיפול בממצאים ומבדקי מעקב. - ISO- AI Management Systems: What Businesses Need to Know
מקור רשמי להבנת ISO/IEC 42001 כמערכת ניהול AI, הגישה של ניהול סיכונים והזדמנויות והשילוב של Governance ושיפור מתמשך. - ISO/IEC 23894:2023 – Artificial Intelligence: Guidance on Risk Management
תקן משלים שמספק הנחיות לניהול סיכונים הקשורים ל-AI ולשילובם בתהליכי ניהול הסיכונים הארגוניים. - ISO/IEC 22989 – Artificial Intelligence Concepts and Terminology
תקן משלים שמכון התקנים מציין כחלק מאקו-סיסטם התקינה סביב ISO 42001, ומספק טרמינולוגיה ומושגי יסוד בתחום ה-AI. - ISO/IEC 23053 – Framework for AI Systems Using Machine Learning
תקן משלים למסגרות AI המבוססות Machine Learning, המוזכר גם על ידי מכון התקנים כחלק ממערכת התקנים התומכת ב-ISO 42001.
המידע המוצג במאמר זה נועד למטרות מידע והעשרה בלבד ואינו מהווה ייעוץ מקצועי, רגולטורי, משפטי או טכנולוגי.
באינפוגארד מאמינים כי כל ארגון נדרש לבחון את צרכיו, הסיכונים והדרישות החלות עליו באמצעות אנשי מקצוע מתאימים על מנת להכין תוכנית הרלוונטית בדיוק לארגון ולחברה.
ואנחנו נשמח לעזור.
המאמר נכתב בשיתוף מומחי אבטחת המידע והסייבר של Infoguard מקבוצת IDOR, ונערך על ידי ROY KISCH, חובב פרטיות, אבטחת מידע, סייבר ומנהל שיווק בקבוצת חברות עידור (Messagenet, Infoguard, Idornext).