
כשההונאות נראות אמיתיות: עשרת הדיברות לקנייה בטוחה ברשת בעידן ה-AI
בעידן ה-AI, אתרים מזויפים נראים אמיתיים, המלצות של ידוענים לא בהכרח נאמרו על ידם והודעות פישינג הופכות למשכנעות במיוחד. אבל הסיכון הגדול אינו רק הטכנולוגיה, אלא האופן שבו היא משפיעה על ההחלטות שלנו. איליה ריבין, CISO בצוות אינפוגארד, מציג עשרה כללים שיעזרו לכם לקנות בבטחה, לזהות מניפולציות ולהגן על המידע האישי והארגוני.
טור דעה מאת איליה ריבין (Iliya Rivin), CISO בצוות אינפוגארד
הסכנה האמיתית מתחילה כשאנחנו מפסיקים לחשוב
"נותרו רק שתי יחידות במלאי". "המבצע מסתיים בעוד דקה". "החבילה שלכם ממתינה לתשלום". "המשפיען האהוב עליכם ממליץ על מוצר בהנחה שלא תחזור".
כולנו מכירים את ההודעות האלה. חלקן אמיתיות, חלקן ניסיונות הונאה, וההבדל ביניהן הופך לקשה יותר לזיהוי.
לקראת חודש הקניות של נובמבר, עם מבצעי Shopping IL, יום הרווקים הסיני, Black Friday ו-Cyber Monday, התוקפים יודעים שהצרכנים מחפשים הזדמנויות, משווים מחירים ומקבלים החלטות במהירות. מבחינתם, זו הזדמנות מצוינת לנצל את תשומת הלב שלנו.
כשאנחנו יוצאים לשופינג, ההאקרים יוצאים לפישינג.
בזמן שאנחנו מחפשים מבצעים והזדמנויות, התוקפים מחפשים את הרגע שבו נפעל בלי לבדוק. הם מנצלים את עומס הפרסומות, ההודעות והמשלוחים כדי להפיץ קישורים מתחזים, הודעות על חבילות שלא הגיעו והצעות שנראות טובות מכדי לפספס. בעזרת AI, ניסיונות ההונאה האלה יכולים להיראות אמינים ומשכנעים במיוחד. המטרה אינה רק לגנוב פרטי אשראי, אלא לעיתים גם סיסמאות, זהויות דיגיטליות ופרטי גישה למערכות.
בעידן ה-AI, הונאות כבר לא חייבות להיראות חשודות. אתר מתחזה יכול להיראות מקצועי לחלוטין, הודעת פישינג יכולה להיות מנוסחת בעברית מצוינת, ופרסומת מזויפת יכולה להציג אדם מוכר שממליץ בהתלהבות על מוצר שמעולם לא שמע עליו.
אבל בעיניי, הטכנולוגיה היא רק חלק מהסיפור.
הסכנה הגדולה בקניות ברשת היא לא רק האתר המזויף. היא הרגע שבו מישהו מצליח לגרום לנו להפסיק לחשוב.
התוקפים לא מנסים רק לגנוב את פרטי האשראי שלנו. הם מנסים להשפיע על תהליך קבלת ההחלטות שלנו: לגרום לנו למהר, לסמוך על משהו שנראה מוכר, לחשוש שנפספס הזדמנות או לבצע פעולה לפני שבדקנו.
AI לא המציא את שיטות ההונאה האלה, אבל הוא הופך אותן למשכנעות יותר, מותאמות יותר ולעיתים גם קשות יותר לזיהוי.
כמי שעוסק באבטחת מידע ובניהול סיכונים, אני מאמין שהגנה טובה אינה מתחילה רק בטכנולוגיה. היא מתחילה בהרגלים של חשיבה ביקורתית, אימות מידע והיכולת לזהות מתי מישהו מנסה להשפיע על שיקול הדעת שלנו.
וזה נכון גם לקניות האישיות שלנו וגם לעולם העבודה. אותו אדם שמקבל הודעת משלוח חשודה עשוי לקבל למחרת הודעה דחופה מספק של הארגון המבקש לעדכן פרטי חשבון בנק.
לכן ריכזתי את עשרת הדיברות לקנייה בטוחה ברשת. עשרה כללים פשוטים שנועדו לשמור לא רק על הכסף והמידע שלנו, אלא גם על היכולת לקבל החלטות נכונות.
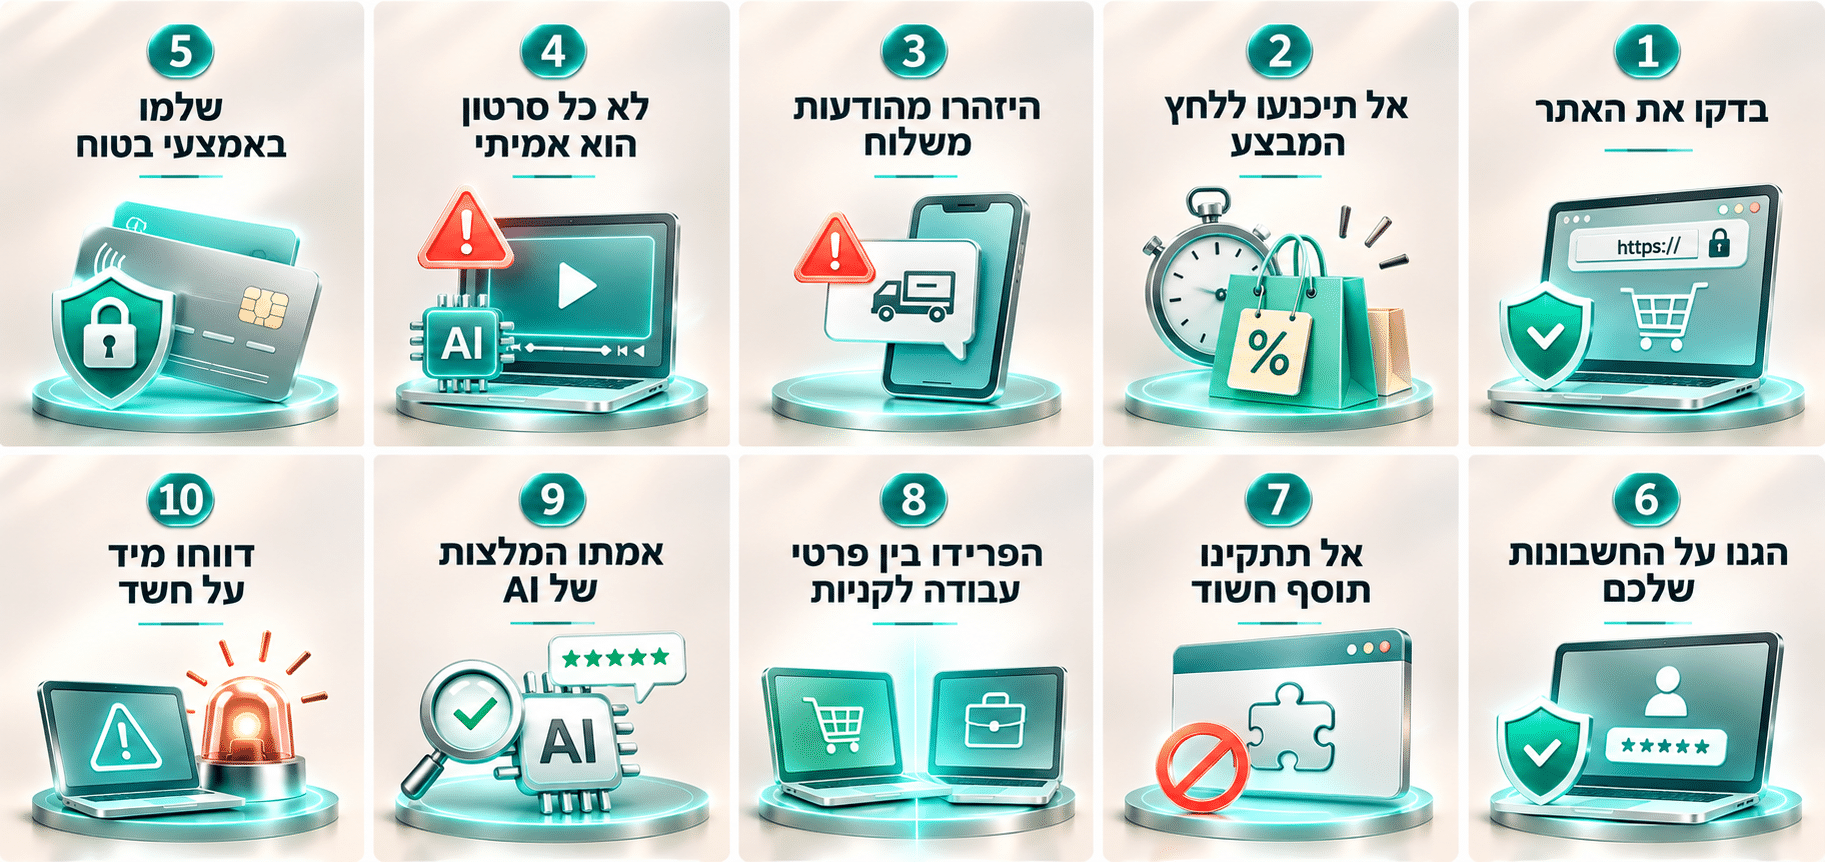
עשרת הדיברות לקנייה בטוחה ברשת
הדיבר הראשון: לא כל הנוצץ הוא אתר אמיתי!
אתר מעוצב היטב, לוגו מוכר, ביקורות חיוביות ומנעול ליד כתובת האתר. כל אלה יכולים ליצור תחושת ביטחון, אבל אף אחד מהם אינו מוכיח שהאתר אמין.
באמצעות כלי AI קל יותר לייצר במהירות אתרים משכנעים, תיאורי מוצרים וביקורות שנראים אותנטיים. גם חיבור מוצפן מסוג HTTPS אינו מעיד שהעסק העומד מאחורי האתר לגיטימי.
✅ עשה: בדוק את כתובת האתר, זהות המוכר, ביקורות ממקורות חיצוניים ומדיניות ההחזרות. אם מדובר במותג מוכר, היכנס לאתר הרשמי באופן עצמאי.
❌ אל תעשה: אל תסמוך על לוגו, מנעול בדפדפן או מודעה ממומנת כהוכחה לאמינות האתר.
מה חשוב לזכור? אתר שנראה אמיתי אינו בהכרח אתר שאפשר לסמוך עליו.
הדיבר השני: לא תיתן למבצע לנהל אותך!
"90% הנחה", "נותרו שתי יחידות", "המבצע מסתיים בעוד 59 שניות".
אלה לא רק מסרים שיווקיים. במקרים מסוימים הם חלק ממנגנון שנועד להפעיל לחץ ולגרום לנו לקבל החלטה מהירה.
התוקפים מנצלים את החשש להפסיד הזדמנות, תופעה המכונה FOMO, כדי לקצר את הזמן שאנחנו מקדישים לבדיקת אמינות העסקה.
✅ עשה: השווה מחירים, בדוק את העלות הסופית כולל משלוח ומסים, והקדש רגע לבדיקת ההצעה.
❌ אל תעשה: אל תאפשר לטיימר, למלאי מוגבל או להנחה חריגה לגרום לך לוותר על הבדיקה.
מה חשוב לזכור? אם המבצע לא מאפשר לכם לעצור ולבדוק, זו סיבה טובה דווקא לעצור.
הדיבר השלישי: זכור את החבילה, אך אל תלחץ על ההודעה!
הזמנתם מוצר מחו"ל, ופתאום מגיע מסרון: "החבילה ממתינה לשחרור מהמכס. יש להסדיר תשלום".
ההודעה מגיעה בדיוק כשאתם מצפים למשלוח, ולכן היא נשמעת הגיונית.
זוהי אחת הסיבות שהתחזות לחברות שילוח באמצעות SMS, WhatsApp או הודעות דוא"ל יעילה כל כך. התוקף אינו חייב להמציא סיפור מופרך. הוא רק צריך להשתלב בסיפור שאתם כבר מכירים.
✅ עשה: בדוק את סטטוס המשלוח, דרישות המכס ופרטי התשלום באמצעות האתר או האפליקציה הרשמית של חברת השילוח.
❌ אל תעשה: אל תלחץ אוטומטית על קישורים במסרונים, בהודעות WhatsApp או בקודי QR, גם כשההודעה כוללת מספר הזמנה או פרטים שנראים אמיתיים.
מה חשוב לזכור? העובדה שאתם באמת מחכים לחבילה אינה מוכיחה שההודעה עליה אמיתית.
הדיבר הרביעי: לא כל מה שרואים ושומעים הוא אמת!
פעם נהגנו לחשוד בהודעות עם שגיאות כתיב ובתמונות באיכות נמוכה. היום התוקפים יכולים להשתמש ב-AI כדי ליצור סרטוני פרסום, המלצות וקולות של אנשים מוכרים.
טכנולוגיות Deepfake מאפשרות ליצור מצגים משכנעים של ידוענים, משפיענים ואפילו נציגי שירות או אנשים שאנחנו מכירים.
המשמעות היא שכבר לא מספיק לשאול אם הסרטון נראה אמין או אם הקול נשמע מוכר.
✅ עשה: אמת המלצות, פרסומות והצעות באמצעות מקור בלתי תלוי. בדוק אם המוצר או המבצע מופיעים גם בערוצים הרשמיים.
❌ אל תעשה: אל תניח שסרטון, שיחת וידאו, תמונה או קול מוכר מעידים בהכרח על מקור אמין.
מה חשוב לזכור? בעידן ה-AI, גם מה שנראה ונשמע אמיתי דורש אימות.
הדיבר החמישי: לא תשלם בדרך מפוקפקת!
הגעתם לשלב התשלום, והמוכר מבקש להעביר את הכסף לחשבון אחר, לשלם מחוץ לפלטפורמה או להשתמש באמצעי תשלום חריג.
זו נורת אזהרה.
אותו עיקרון חל גם בעולם העסקי. הודעה שמתחזה לספק ומבקשת לשנות פרטי חשבון בנק עלולה להוביל להונאת תשלומים. במקרים כאלה, המניפולציה אינה טכנולוגית בלבד. היא מבוססת על יצירת אמון ועל הצגת הבקשה כחלק מתהליך עבודה רגיל.
✅ עשה: העדף אמצעי תשלום הכוללים הגנות צרכניות, בדוק את פרטי העסקה והפעל התראות על חיובים. ברכישות ארגוניות, אמת שינוי בפרטי הבנק של ספק באמצעות ערוץ תקשורת עצמאי ומוכר.
❌ אל תעשה: אל תעביר כספים מחוץ לפלטפורמה הרשמית לבקשת מוכר חשוד, אל תשלם בכרטיסי מתנה או במטבעות דיגיטליים רק משום שהתבקשת, ואל תאשר שינוי פרטי תשלום של ספק על סמך הודעה בלבד.
מה חשוב לזכור? בקשה חריגה לתשלום מחייבת בדיקה נוספת, גם כשהיא מגיעה ממקור שנראה מוכר.
הדיבר השישי: שמור על חשבונותיך מכל משמר!
חשבון קניות נראה אולי פחות רגיש מחשבון הבנק שלנו, אבל הוא עשוי להכיל כתובת מגורים, מספר טלפון, היסטוריית רכישות, פרטי תשלום ומידע אישי נוסף.
אם משתמשים באותה סיסמה בכמה שירותים, חשיפה של חשבון אחד עלולה לסכן חשבונות נוספים.
✅ עשה: השתמש בסיסמאות ייחודיות, במנהל סיסמאות ובאימות רב-שלבי (MFA).
❌ אל תעשה: אל תמסור קודי אימות חד-פעמיים, אל תאשר בקשות התחברות שלא יזמת ואל תשתמש בסיסמה ארגונית באתרי קניות.
מה חשוב לזכור? החשבון שבו אתם קונים הוא גם חשבון שמחזיק מידע עליכם. הגנו עליו בהתאם.
הדיבר השביעי: לא תתקין כל מה שמבטיח הנחה!
תוסף דפדפן שמבטיח למצוא קופונים, אפליקציה לפתיחת מבצעים מיוחדים או הודעה שמבקשת לבצע פעולה כדי להוכיח שאתם בני אדם.
לכאורה, מדובר בכלים שנועדו לעזור לנו. בפועל, חלקם עלולים לחשוף מידע, לאסוף נתונים או להתקין תוכנה זדונית.
אחת השיטות שכדאי להכיר היא CAPTCHA מזויף. במקום לבקש לסמן תמונות או לאשר שאינכם רובוט, האתר מנחה את המשתמש להעתיק ולהריץ פקודה במחשב. פעולה כזו עלולה להוביל להרצת קוד זדוני.
✅ עשה: השתמש באפליקציות ובתוספי דפדפן ממקורות מוכרים בלבד, ובדוק אילו הרשאות הם מבקשים.
❌ אל תעשה: אל תתקין קופונים ותוספים ממקורות לא מוכרים ואל תריץ פקודות במחשב בעקבות הודעת "אימות אנושי".
מה חשוב לזכור? לא כל כלי שמציע לחסוך כסף שווה את הגישה שהוא מבקש למחשב שלכם.
הדיבר השמיני: הפרד בין הקניות שלך למידע של הארגון!
הגבול בין החיים האישיים לעבודה הפך מטושטש. אנחנו משתמשים בטלפון, בדפדפן ולעיתים גם במחשב לצרכים פרטיים ומקצועיים.
מבחינת התוקפים, הגבול הזה עשוי להיות הזדמנות.
הונאה שהתחילה ברכישה אישית יכולה להתפתח לאירוע אבטחת מידע ארגוני, למשל באמצעות גניבת פרטי התחברות, התקנת תוכנה זדונית או חשיפת מידע ממכשיר המשמש גם לעבודה.
✅ עשה: העדף חשבונות ואמצעי תשלום פרטיים לקניות אישיות. בצע רכישות ארגוניות באמצעות תהליך הרכש המאושר.
❌ אל תעשה: אל תשתמש בפרטי גישה ארגוניים להרשמה לחנויות, אל תעביר מסמכי עבודה למוכרים ואל תעקוף הגדרות אבטחה ארגוניות לצורך קנייה.
מה חשוב לזכור? גם פעולה פרטית יכולה להשפיע על הארגון שבו אנחנו עובדים.
הדיבר התשיעי: כבד את הבינה המלאכותית, אך אל תסמוך עליה בעיניים עצומות!
AI יכול להיות עוזר קניות שימושי מאוד. אפשר להיעזר בו להשוואת מחירים, לניתוח מפרטים, למציאת חלופות ולהבנת ההבדלים בין מוצרים.
אבל יש הבדל בין שימוש בטכנולוגיה לצורך קבלת מידע לבין העברת האחריות על ההחלטה לידיה.
כלי AI עלול להסתמך על ביקורות מזויפות, מידע לא מעודכן או מקורות לא אמינים. וככל שעוזרי קניות הופכים עצמאיים יותר, מתעוררות שאלות גם לגבי ההרשאות שניתנות להם והיכולת לבצע פעולות בשם המשתמש.
✅ עשה: השתמש בכלי AI למחקר ולהשוואה, אך אמת בעצמך את זהות המוכר, המחיר, תנאי העסקה וההמלצות לפני התשלום.
❌ אל תעשה: אל תניח שכל המלצה או דירוג של עוזר קניות מבוססים על מידע אמין. אל תאפשר לכלי AI לבצע רכישות עצמאיות או לגשת למידע פיננסי וארגוני רגיש ללא הרשאות מוגבלות, אישור ובקרה מתאימה.
מה חשוב לזכור? AI יכול לסייע לנו לקבל החלטה טובה יותר, אבל לא צריך לקבל אותה במקומנו ללא בקרה.
הדיבר העשירי: לא תשתוק אם נפלת בפח!
לחצתם על קישור חשוד? הזנתם פרטי אשראי באתר שהתברר כמזויף? אישרתם בטעות בקשת התחברות?
התגובה הנכונה אינה להתעלם ולקוות שלא קרה דבר.
דיווח מהיר יכול לאפשר חסימה של אמצעי תשלום, החלפת פרטי גישה, בדיקת מכשירים וצמצום החשיפה.
גם בארגון, עובד שמדווח בזמן על פעולה חשודה עשוי לאפשר לצוות אבטחת המידע לעצור אירוע לפני שהוא מתרחב.
✅ עשה: דווח מיד לחברת האשראי או לבנק במקרה של חשד להונאה. אם מעורבים מכשיר, חשבון או מידע ארגוני, דווח גם לצוות אבטחת המידע.
❌ אל תעשה: אל תתעלם מחיוב חשוד, מהתחברות לא מוכרת או מהורדה חריגה. אל תמתין להוכחה שנגרם נזק לפני הדיווח.
מה חשוב לזכור?
טעות אחת אינה חייבת להפוך לאירוע משמעותי. לעיתים התגובה שלנו חשובה לא פחות מהפעולה שהובילה אליו.
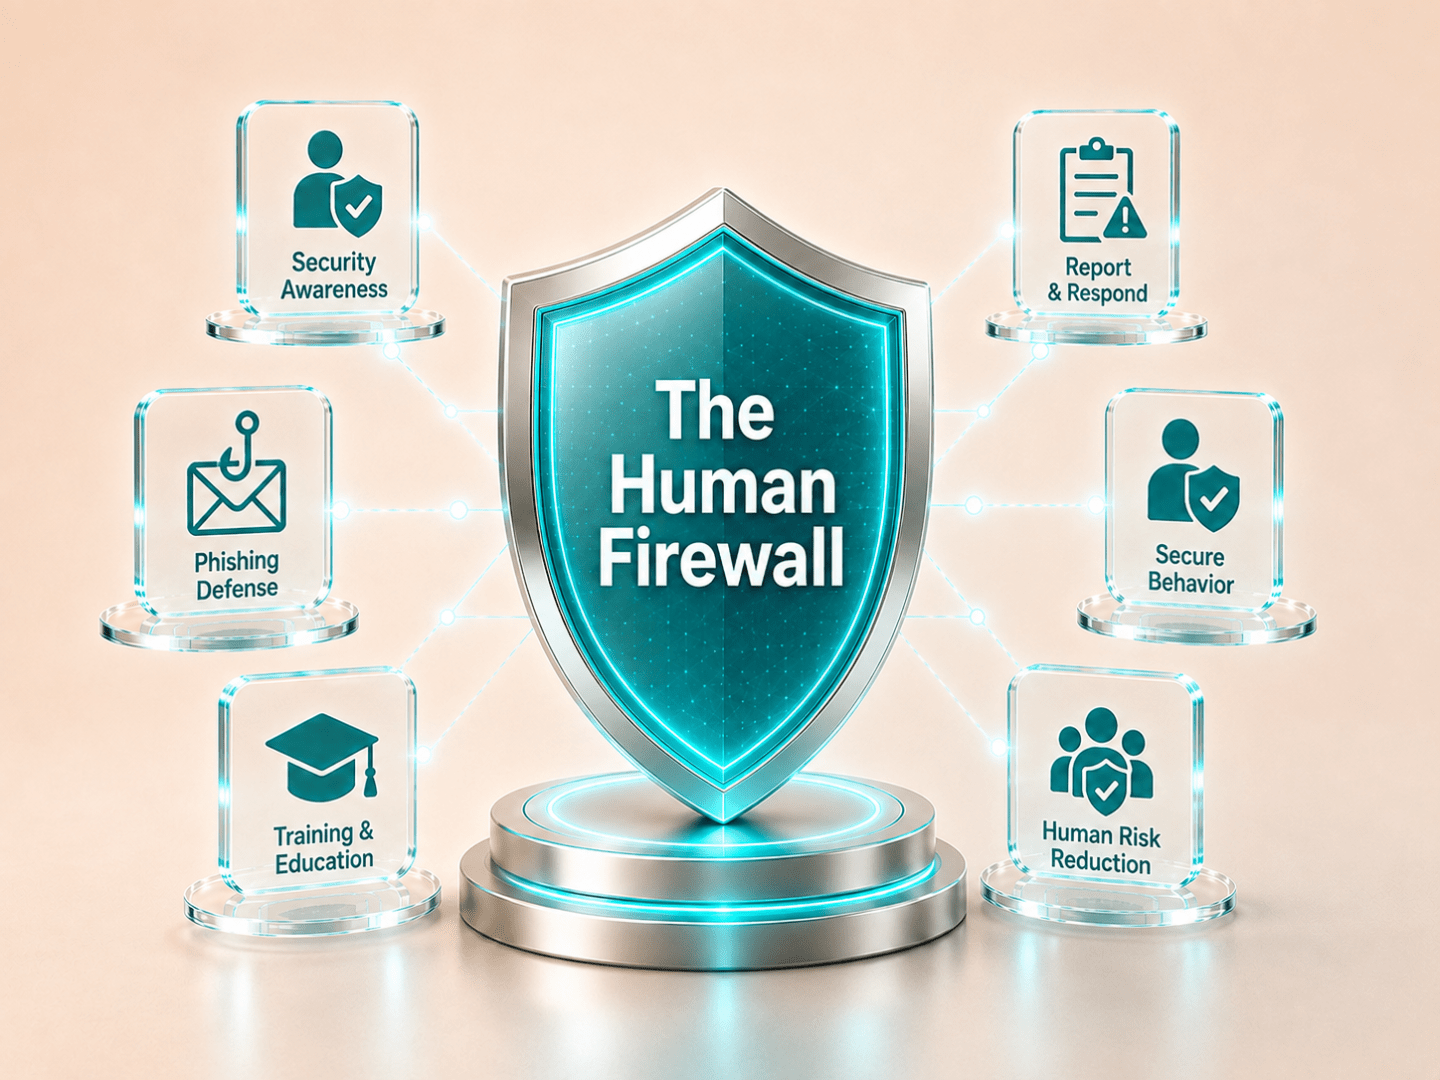
לכן התנהגות בטוחה ברשת היא חלק בלתי נפרד מה-Human Firewall של הארגון.
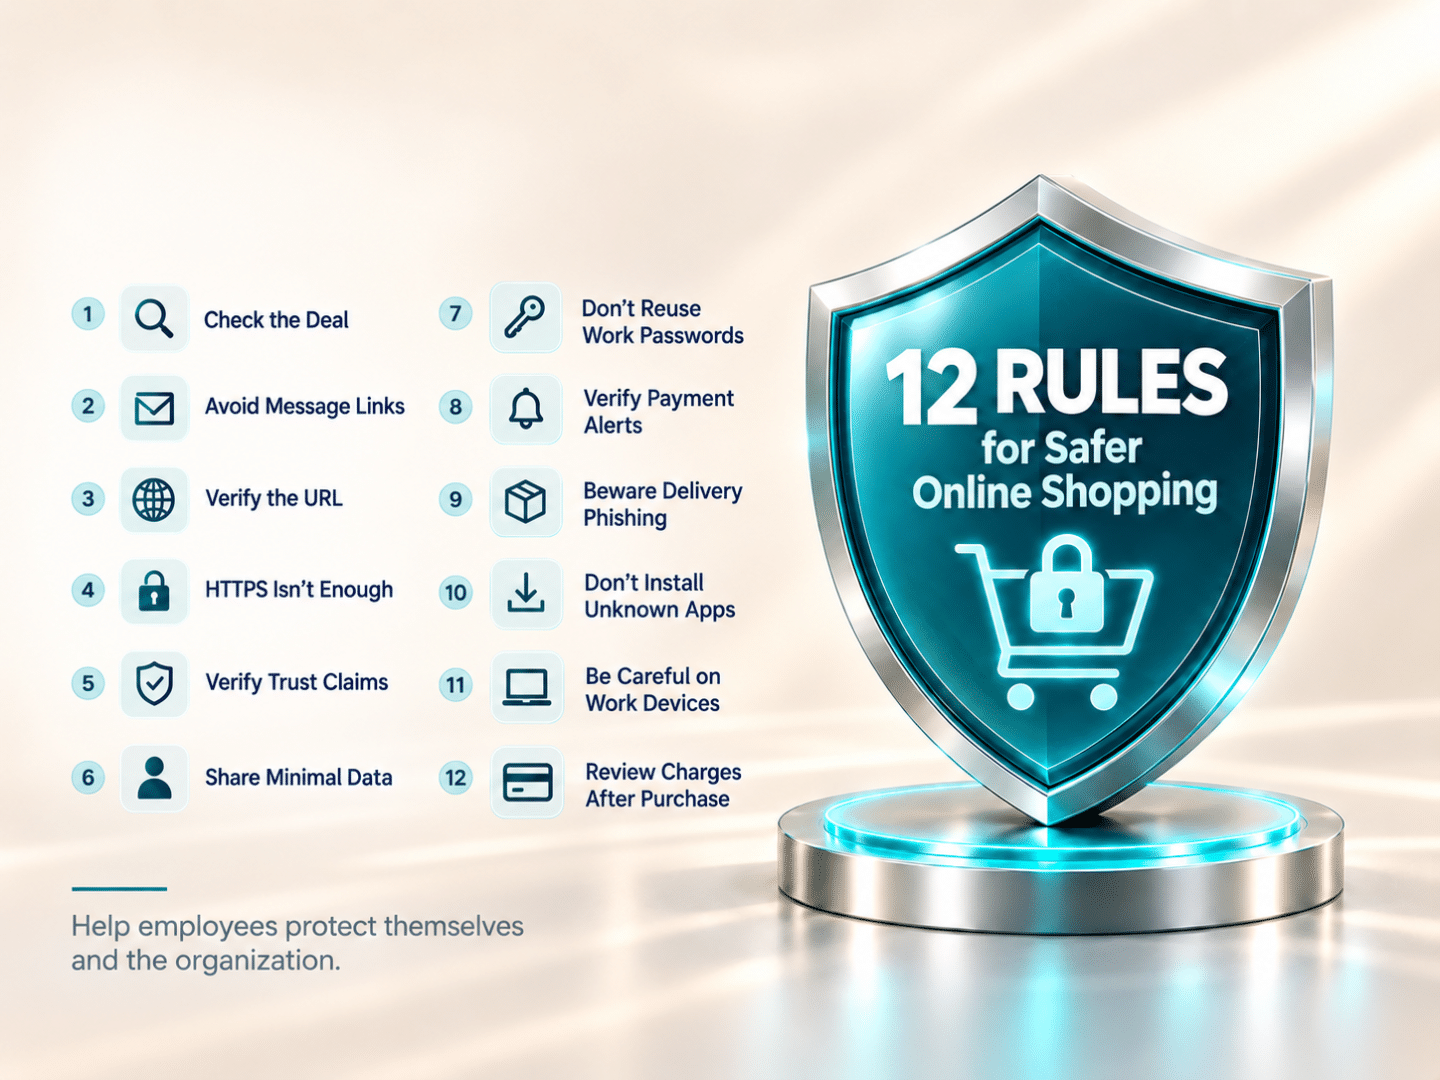
רוצים עוד כלים לקנייה בטוחה ברשת?
עשרת הדיברות מתמקדים באופן שבו AI, הנדסה חברתית ומניפולציות משפיעים על ההחלטות שלנו. לצד ההבנה הזו, חשוב להכיר גם את צעדי ההגנה המעשיים. במדריך נוסף שלנו, 12 טיפים לקנייה בטוחה ברשת, ריכזנו המלצות שיעזרו לכם לזהות הונאות, להגן על פרטי התשלום ולצמצם סיכונים בקניות אונליין.
מה משותף לעשרת הדיברות? התוקפים מנסים להשפיע על ההחלטות שלנו
אם מסתכלים על עשרת הכללים יחד, אפשר לזהות דפוס שחוזר כמעט בכולם.
במקרה אחד התוקף מנסה לנצל אמון, באמצעות אתר שנראה מוכר, המלצה של ידוען או הודעה שמתחזה לחברת שילוח.
במקרה אחר הוא מנצל לחץ ודחיפות, באמצעות מבצע שעומד להסתיים או דרישה להעברת תשלום מיידית.
לעיתים הוא מנצל את הרגלי העבודה והנוחות שלנו, למשל שימוש חוזר בסיסמאות, התקנת תוסף דפדפן או ערבוב בין חשבונות אישיים לארגוניים.
ובמקרים אחרים הוא פשוט מסתמך על כך שנתבייש לדווח אחרי שטעינו.
כל אלה הם דוגמאות להנדסה חברתית (Social Engineering), ניסיונות להשפיע על התנהגותם של אנשים כדי לגרום להם לבצע פעולות שלא היו מבצעים אילו הכירו את מלוא הנסיבות.
AI משנה את היכולת של התוקפים ליישם את השיטות האלה. הוא מאפשר לייצר מסרים משכנעים בהיקף גדול, להתאים אותם לקהלי יעד וליצור תוכן שקשה להבחין בינו לבין תוכן אותנטי.
אבל העיקרון הבסיסי נשאר דומה: התוקף רוצה שנפעל על סמך מה שנראה אמין, לפני שנבדוק אם הוא באמת כזה.
לכן, ככל שההונאות נעשות חכמות יותר, אנחנו צריכים לאמץ הרגלי בדיקה חכמים יותר.
מהקנייה האישית לחוסן הסייבר הארגוני
עשרת הדיברות נכתבו לקראת חודש הקניות, אבל הם משקפים עיקרון רחב הרבה יותר בעולם אבטחת המידע.
הונאות קניות ברשת ממחישות כיצד תוקפים מנצלים אמון, לחץ והרגלים אנושיים כדי להשפיע על ההחלטות שלנו. בעידן ה-AI, כשהתחזות יכולה להיראות ולהישמע אמינה לחלוטין, כבר לא מספיק לזהות קישור חשוד. צריך לדעת לעצור, לאמת ולקבל החלטות נכונות גם כשהכול נראה אמיתי.
אותם הרגלים שמגינים עלינו כצרכנים חשובים גם במקום העבודה. עובד שיודע לאמת הודעת משלוח, לזהות מניפולציה או להטיל ספק בהמלצה שנוצרה באמצעות AI, עשוי לזהות טוב יותר גם בקשות חריגות להעברת מידע, לשינוי פרטי תשלום או לשיתוף הרשאות בארגון.
מהונאת אשראי אישית לגניבת מידע ארגוני
חשוב לזכור שהונאות ברשת אינן מסתכמות בגניבת פרטי אשראי או בכסף שנעלם מהחשבון. אותן שיטות של התחזות, יצירת אמון והפעלת לחץ משמשות תוקפים גם לגניבת סיסמאות, פרטי הזדהות והרשאות גישה למערכות ארגוניות. קישור שנראה כמו הודעה מחברת משלוחים יכול להוביל לאתר מתחזה, בדיוק כפי שהודעה שנראית כאילו נשלחה ממחלקת ה־IT או מספק מוכר עלולה להוביל לדף התחברות מזויף. במקרה הראשון המטרה עשויה להיות גניבת פרטי תשלום, ובמקרה השני השתלטות על חשבון עובד, גישה למידע רגיש ואף חדירה למערכות הארגון. הטכניקה דומה, אבל הנזק הפוטנציאלי גדול בהרבה. לכן הרגלי גלישה בטוחים, אימות זהות וחשיבה ביקורתית אינם רק עניין של הגנה אישית, אלא חלק בלתי נפרד מאבטחת המידע בארגון.
בארגונים אנחנו משקיעים בטכנולוגיות אבטחה, במערכות ניטור, בניהול הרשאות ובבקרות שנועדו לצמצם סיכונים. כולן חיוניות, אך הן אינן מבטלות את הצורך בשיקול דעת אנושי.
בסופו של דבר, עובדים מקבלים החלטות מדי יום: האם לפתוח קישור, האם להאמין להודעה, האם לאשר תשלום, האם לשתף מידע ומתי לדווח על אירוע חריג.
לכן, בעיניי, המטרה של מודעות לאבטחת מידע אינה לגרום לעובדים לחשוש מכל פעולה, אלא לפתח אצלם חשיבה ביקורתית והרגלי בדיקה ואימות, גם כאשר הם פועלים תחת לחץ.
כאן נכנס לתמונה ניהול הסיכון האנושי (Human Risk Management). במקום להסתפק בהדרכה חד-פעמית או ברשימת הוראות, ארגונים צריכים לזהות התנהגויות מסוכנות, לתרגל תרחישי הונאה ולפתח תרבות שבה עובדים יודעים לאמת בקשות חריגות ולדווח ללא חשש.
זו גם המשמעות של Human Firewall: להפוך את העובדים לחלק פעיל ממערך ההגנה הארגוני, באמצעות מודעות, אחריות אישית והרגלי התנהגות בטוחים.
באינפוגארד אנחנו מסייעים לארגונים לחזק את שכבת ההגנה האנושית באמצעות הדרכות מודעות עובדים, תרגילי Phishing ותהליכי Human Risk Management המותאמים לאיומים ולסביבת העבודה.
העובד לא צריך להיות מומחה סייבר כדי להגן על הארגון. הוא צריך לדעת מתי לעצור, לשאול ולבדוק.
ההגנה מתחילה לפני הלחיצה
אני לא מציע להפסיק לקנות ברשת. להפך. קניות אונליין וכלי AI יכולים לעזור לנו לחסוך זמן, להשוות מוצרים ולמצוא הזדמנויות טובות.
אבל נוחות אינה תחליף לבדיקה, ומבצע מפתה אינו סיבה לוותר על שיקול הדעת.
ככל שהטכנולוגיה מאפשרת לייצר הונאות משכנעות יותר, כך חשוב יותר שלא נסתמך רק על מה שאנחנו רואים ושומעים, אלא נלמד לאמת.
וזה המסר שלי לחודש הקניות:
מבצע טוב חוסך כסף. החלטה בטוחה שומרת על הכסף, על המידע ועל הארגון.
קונים חכם. בודקים לפני שלוחצים.
בעידן ה-AI, לזהות פישינג זה טוב אבל כבר לא מספיק
הדרכות מודעות לאבטחת מידע ותרגילי Phishing מאפשרים לעובדים להתמודד בסביבה מבוקרת עם אתרים מתחזים, הודעות SMS, בקשות תשלום חריגות, קישורים זדוניים וניסיונות התחזות.
אבל בעידן של Deepfake ו-Generative AI, המטרה אינה רק לזהות הודעה חשודה. העובדים צריכים לדעת כיצד לאמת גם הודעות שנראות אמינות, מתי נדרש אישור נוסף ואיך להגיב לבקשה חריגה.
כאן נכנס לתמונה Human Risk Management, ניהול סיכוני אנוש. במקום להסתפק בשאלה אם העובד עבר הדרכה או לחץ על קישור בתרגיל, אנחנו בוחנים את החשיפות האנושיות בארגון, מזהים התנהגויות מסוכנות, מודדים תגובות ומחזקים את היכולת לקבל החלטות בטוחות לאורך זמן.
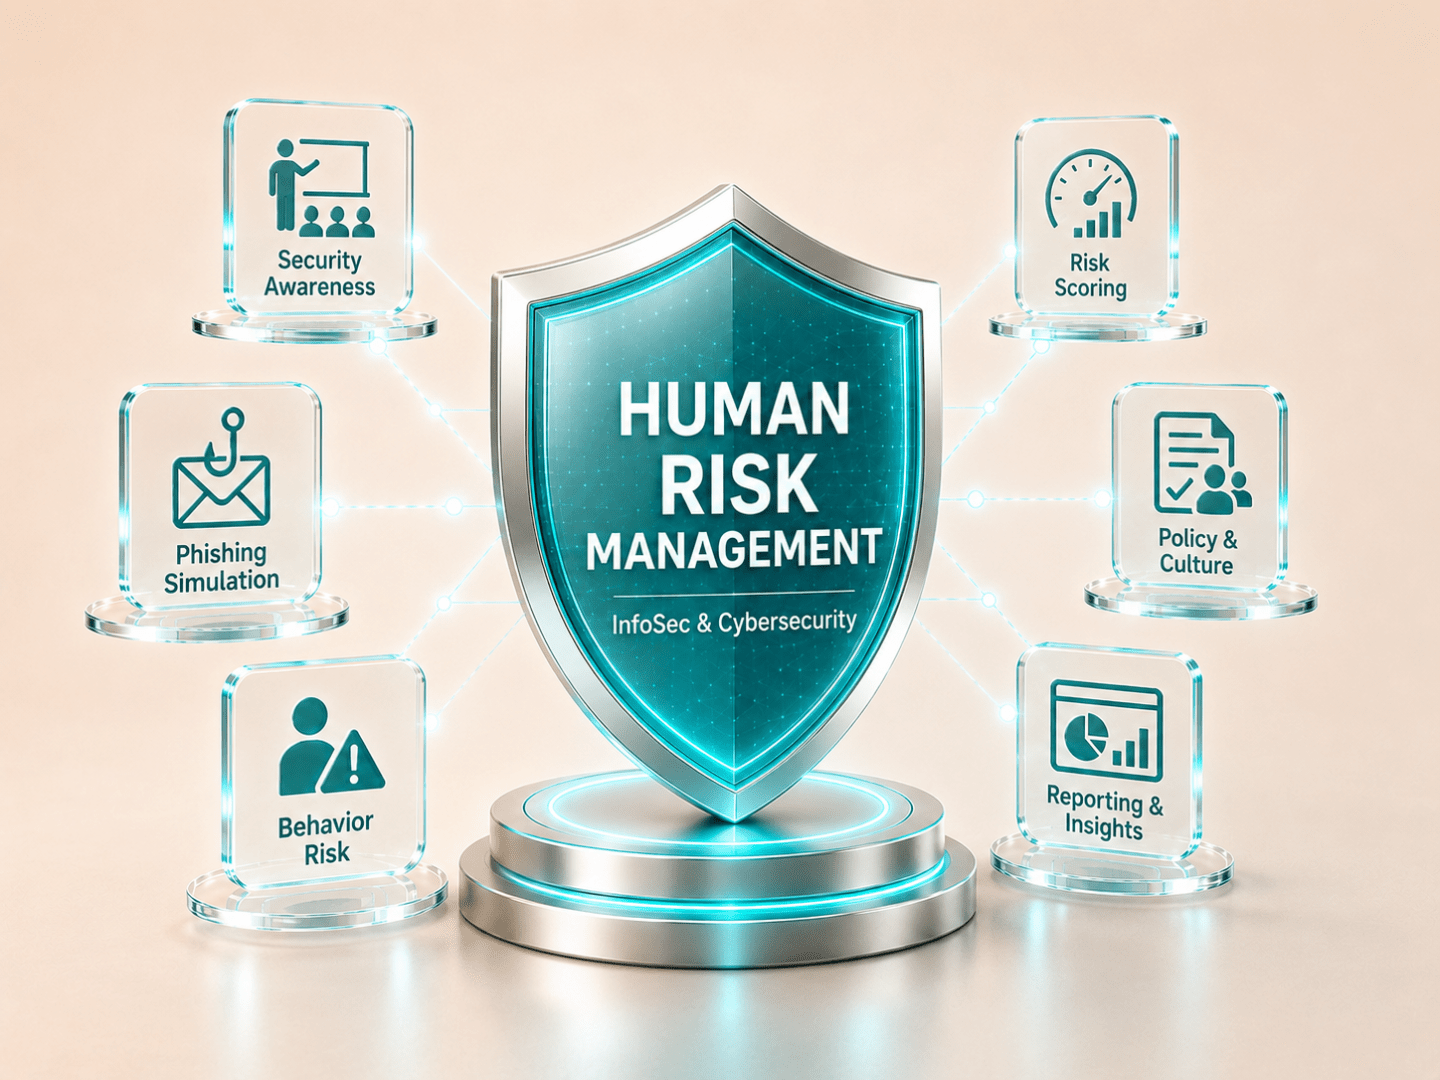
מהדרכה להתנהגות: כך מנהלים את הסיכון האנושי בארגון
בעיניי, המבחן האמיתי של מודעות לאבטחת מידע אינו כמה כללים העובד זוכר, אלא כיצד הוא פועל ברגע שבו מישהו מנסה לגרום לו להפסיק לחשוב.
עובד שמאמץ הרגלים של בדיקה ואימות בקניות האישיות שלו מביא את אותם הרגלים גם לעבודה. זו בדיוק המטרה של Security Awareness, תרגילי Phishing ו-Human Risk Management: לא רק להעביר ידע, אלא להפוך התנהגות בטוחה להרגל שמצמצם סיכונים לאדם ולארגון.
באינפוגארד אנחנו מסייעים לארגונים לבנות תוכניות מודעות והדרכה המותאמות לסיכונים שלהם, לתרגל תרחישי תקיפה אמיתיים ולחזק את הגורם האנושי כחלק ממערך ההגנה.
הסכנה הגדולה היא לא רק האתר המזויף, אלא הרגע שבו אנחנו מפסיקים לחשוב. ההגנה מתחילה כשאנחנו בוחרים לעצור ולבדוק.
רוצים לחזק את ה-Human Firewall בארגון שלכם? דברו עם מומחי אינפוגארד.
מבצע טוב חוסך כסף. החלטה בטוחה שומרת על הכסף, על המידע ועל הארגון.
קונים חכם. בודקים לפני שלוחצים.
דברו עם המומחים שלנו
קנייה בטוחה ברשת מתחילה בהרגלים פשוטים: לבדוק לפני שלוחצים, לאמת את האתר, להיזהר מהודעות משלוח חשודות, להשתמש בסיסמאות ייחודיות ולזהות סימני פישינג. אותם הרגלים בדיוק הם הבסיס ל-Human Firewall ול-Human Risk Management, משום שעובד שמזהה סיכון בחיים הפרטיים שלו יודע לזהות אותו טוב יותר גם בסביבה הארגונית.
המידע המוצג במאמר זה נועד למטרות מידע והעשרה בלבד ואינו מהווה ייעוץ מקצועי, רגולטורי, משפטי או טכנולוגי.
אנחנו באינפוגארד מאמינים כי כל ארגון נדרש לבחון את צרכיו, הסיכונים והדרישות החלות עליו באמצעות אנשי מקצוע מתאימים על מנת להכין תוכנית הרלוונטית בדיוק לארגון ולחברה.
המאמר נכתב בשיתוף איליה ריבין (Iliya Rivin), מומחה אבטחת מידע ו-CISO בצוות אינפוגארד, בעל רקע מקצועי בעולמות הסייבר ותשתיות ה-IT. במסגרת פעילותו הוא עוסק בניהול סיכוני אבטחת מידע, בחיזוק מודעות ובהטמעת תפיסות אבטחה המשלבות טכנולוגיה, תהליכים ואחריות אנושית. ומומחי אבטחת המידע והסייבר של Infoguard מקבוצת IDOR, ונערך על ידי ROY KISCH, חובב פרטיות, אבטחת מידע, סייבר ומנהל שיווק בקבוצת חברות עידור (Messagenet, Infoguard, Idornext).