

בעלי רישיון פיננסי? כך סוגרים את הפער בין רגולציה ליישום אבטחת מידע בפועל
חברות בעלות רישיון פיננסי נדרשות להוכיח בקרה רציפה, ניהול סיכונים ותיעוד מלא.
הפער נוצר בדרך כלל בשגרה: הרשאות, לוגים, ספקים ובקרות שלא מנוהלות לאורך זמן.
במאמר נסביר איך מודל CISO ו־GRC as a Service מייצר שליטה, סדר ומוכנות לביקורות בחברות בעלות רישיון פיננסי.
תקן NIS2 האירופאי לאבטחת מידה – אחריות ניהולית, רגולציה וחוסן ארגוני
רגולציית NIS2 באירופה והצעת חוק הסייבר הלאומית בישראל מחייבות ארגונים לאמץ גישה רחבה יותר לניהול סיכוני סייבר. הדרישות החדשות משפיעות על הנהלות, CISO ומנהלי סיכונים ומחזקות את הקשר בין אבטחת מידע, ממשל תאגידי והמשכיות עסקית.
חוק הסייבר הלאומי הישראלי: עידן חדש של אחריות ניהולית, רגולציה וחוסן ארגוני
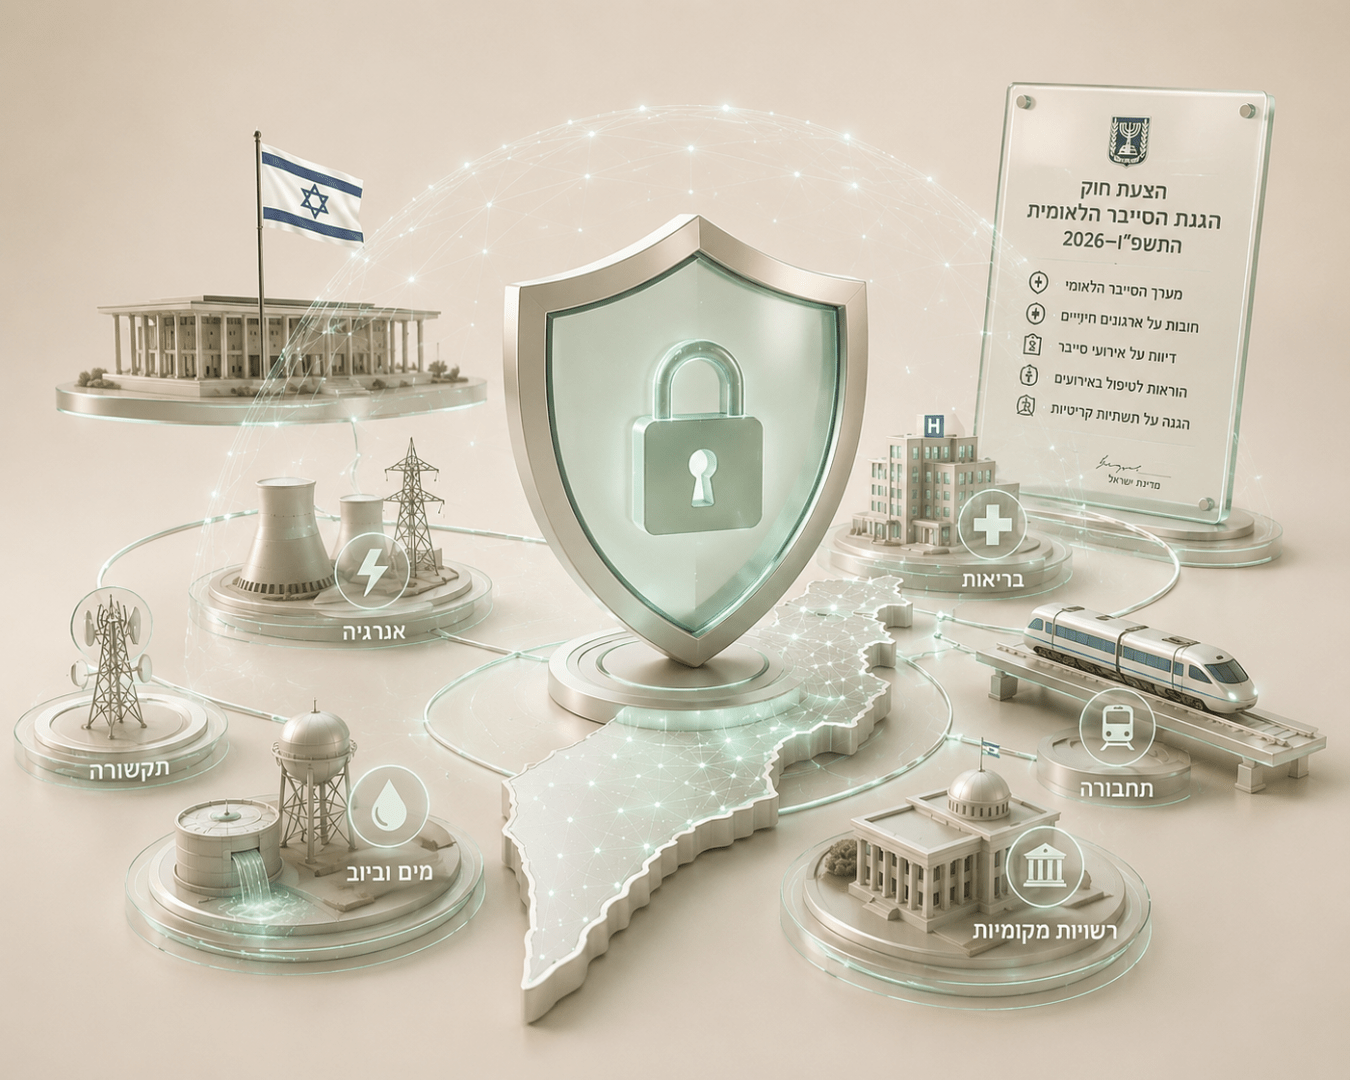
הצעת חוק הגנת הסייבר הלאומית, התשפ"ו-2026, מסמנת שינוי משמעותי במדיניות הסייבר של ישראל. החוק צפוי לחייב ארגונים חיוניים לנהל סיכוני סייבר, לדווח על אירועים ולעמוד בדרישות הגנה מחייבות. במאמר נבחן את עיקרי החוק, המגזרים שיושפעו, ההבדלים מול NIS2 האירופי והמשמעויות המעשיות עבור ארגונים בישראל.
הרשות המקומית הפכה לחזית סייבר: לא רק אבטחת מידע, אלא אחריות ציבורית

האם הרשות המקומית שלכם מוכנה לאירוע הסייבר הבא?
המאמר מרכז את האיומים, הדרישות הרגולטוריות והטעויות הנפוצות בתחום אבטחת המידע והפרטיות ברשויות מקומיות בישראל.
כולל המלצות פרקטיות, צ’ק־ליסט מוכנות ותובנות מניסיון בעבודה עם גופים ציבוריים ומוניציפליים.
סקר פערים מול סקר סיכונים באבטחת מידע: מה ההבדל ולמה ארגונים מתבלבלים ביניהם? | מדריך סייבר

ארגונים רבים מתבלבלים בין סקר פערים לבין סקר סיכונים באבטחת מידע.
למרות הדמיון, מדובר בשני תהליכים שונים לחלוטין עם מטרות ותוצרים שונים.
במאמר נסביר את ההבדלים, מתי נכון לבצע כל אחד ואיך משלבים ביניהם נכון.
סקר פערים בהגנה על הפרטיות מול סקר פערים באבטחת מידע: מה ההבדל ולמה זה לא אותו הדבר? | מדריך סייבר

ארגונים רבים מתבלבלים בין פרטיות לאבטחת מידע, אך מדובר בשני תחומים שונים עם מטרות שונות.
הכירו את ההבדלים בין סקר פערים בפרטיות לבין סקר פערים באבטחת מידע, מתי נכון לבצע כל אחד ואיך משלבים ביניהם נכון.
היערכות לעמידה הוראה 257 לאבטחת מידע של בנק ישראל במגזר הפיננסי: אבטחת מידע, סייבר וציות
הוראה 257 דורשת מהארגון להוכיח שליטה מלאה במערכות, ספקים, הרשאות והמשכיות עסקית.
במאמר נסביר איך הופכים את דרישות הרגולציה לתהליך ישים בעזרת סקרי פערים, CISO, GRC ובדיקות עומק.
אבטחת מידע בחללי עבודה משותפים: אתגרים, סיכונים, פערים ופתרונות
עבודה בחללים משותפים מייצרת חשיפה גבוהה יותר למידע רגיש.
הסיכונים נעים בין רשתות פתוחות, מכשירים לא מנוהלים ועד גורם אנושי.
במאמר נמפה את הסיכונים הגלומים בחללי עבודה משותפים ונסביר איך לייצר סביבה מאובטחת גם בסביבה שאינה 100% סטרילית.
שיפור המרות בעזרת אבטחת מידע והגנת פרטיות בE-Commerce ופלטפורמות סחר דיגיטלי
משתמשים קונים רק כשהם מרגישים בטוחים באמת. Trust Factor מושפע ישירות מניהול נכון של מידע ופרטיות.
כך הופכים אבטחה מידע והגנה על פרטיות, ליתרון תחרותי שמשפר המרות.
הגנה על הפרטיות ואבטחת מידע בעמותות ומלכ"ר – לא רק חובה, אלא יתרון שמייצר אמון וצמיחה
ניהול מידע רגיש הוא תנאי לאמון ולפעילות עמותות. כיום, רגולציה ופרטיות הופכות קריטיות יותר מתמיד גם לתורמים עצמם. כך בונים מערכת שמגנה על אנשים ועל הארגון.