

תיקון 73 לחוק הגנת הצרכן, החובה להקליט שיחת מכירה וקשר לחוק הגנת הפרטיות ואבטחת מידע
החובה להקליט ולמסור שיחות מכירה אינה פרויקט טלפוניה בלבד. הקלטות המזוהות עם לקוחות עשויות להיכלל במערך מאגרי המידע של הארגון ולהיות כפופות לחוק הגנת הפרטיות ולתקנות אבטחת המידע. המאמר מציג את הבקרות, הנהלים ותהליכי ניהול הסיכונים שנדרשים להיערכות אחראית.
Dark Sourcery: כך מידע מזויף ברשת הופך לתשובה של AI
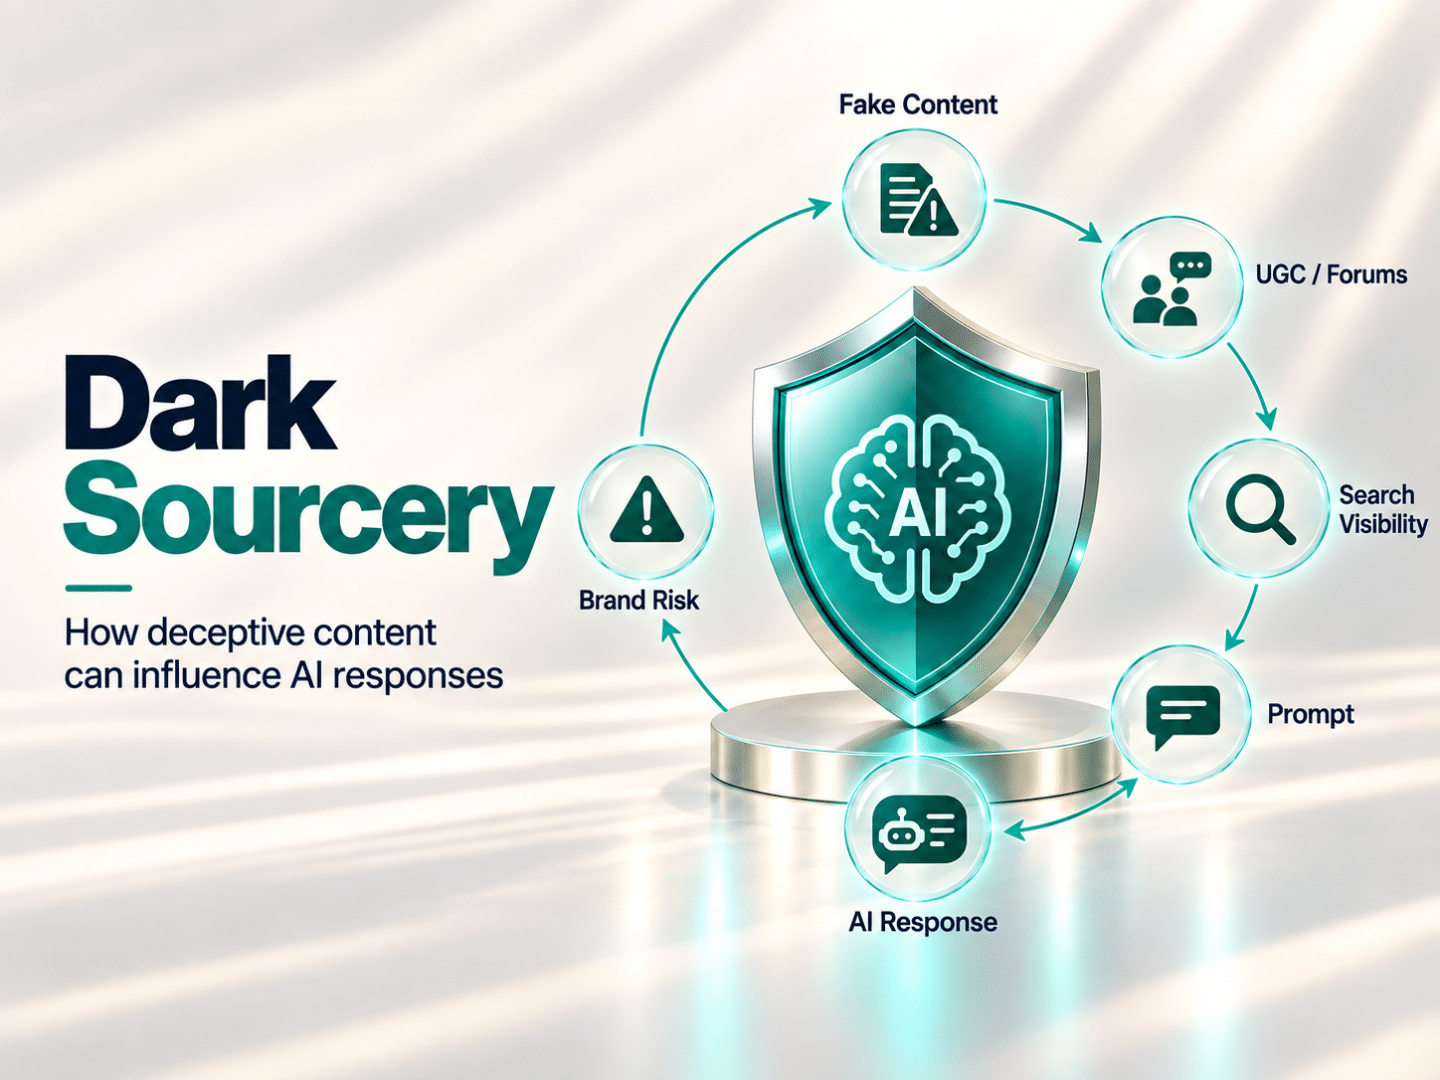
קמפיין Dark Sourcery ממחיש סוג חדש של איום שבו התוקפים אינם צריכים לפרוץ למודל AI או למערכות הארגון. במקום זאת הם מפיצים ברשת מידע מזויף שנועד להשפיע על התשובות שמערכות כמו ChatGPT, Gemini ו-Google AI Overview מציגות למשתמשים. עבור ארגונים המשמעות היא שניהול סיכוני AI צריך לכלול לא רק את המודלים ומקורות המידע הפנימיים, אלא גם את המידע הציבורי שמערכות AI מציגות ללקוחות על החברה.
המותג שלכם כבר חי בתוך AI. השאלה היא מי שולט במידע עליו?
הדרך שבה משתמשים מוצאים מידע ומשתמשים בו משתנה במהירות. אתרים מתחזים, SEO Poisoning וקמפיינים זדוניים אינם תופעות חדשות, אבל מערכות AI מוסיפות שכבת תיווך חדשה שבה מידע שגוי או זדוני יכול להפוך לחלק מתשובה שנראית אמינה. עבור ארגונים, המשמעות היא ש Brand Monitoring, ניהול סיכוני AI והדרכות מודעות צריכים להתפתח יחד ולעזור למשתמשים לא רק לזהות סכנה, אלא גם להבין כיצד מזהים מקור מידע מהימן.
הרעלת נתונים ב-AI: האיום על החלטות ארגוניות

מערכות AI מקבלות החלטות על בסיס נתוני אימון, מאגרי ידע, מסמכים ומידע המגיע מספקים וממשתמשים. כאשר גורם עוין מצליח לזהם את מקורות המידע, המערכת עשויה להמשיך לפעול כרגיל אך לספק המלצות שגויות, מוטות או מסוכנות. במאמר נסביר כיצד מתבצעת הרעלת נתונים וכיצד ארגונים יכולים לצמצם את הסיכון.
סיכוני סייבר וסיכוני אבטחת מידע: המדריך המלא לזיהוי, הערכה וניהול סיכונים בארגון

סיכוני סייבר וסיכוני אבטחת מידע משפיעים ישירות על הפעילות העסקית, על המידע, על הלקוחות ועל יכולת הארגון להמשיך לפעול. כדי לנהל אותם נכון, הארגון צריך לזהות את הנכסים הקריטיים שלו, להבין אילו איומים וחולשות עלולים לפגוע בהם, להעריך את הסבירות ואת ההשפעה ולבנות תוכנית טיפול מתועדפת.
סיכום MUNIEXPO 2026: הרשויות המקומיות נמצאות בחזית, גם במרחב הדיגיטלי
ועידת MUNIEXPO 2026 הציבה במרכז את החוסן, החדשנות והשירות לתושב.
אך ככל שהרשות הופכת דיגיטלית יותר, כך גדלים גם סיכוני הסייבר והפרטיות.
המאמר מסביר מדוע הדרכות, GRC ויישום בקרות הם תנאי להגנה אפקטיבית.
הרשות להגנת הפרטיות – גילוי הדעת הסופי יולי 2026 – מי חייב במינוי מנהל הגנת הפרטיות בארגון
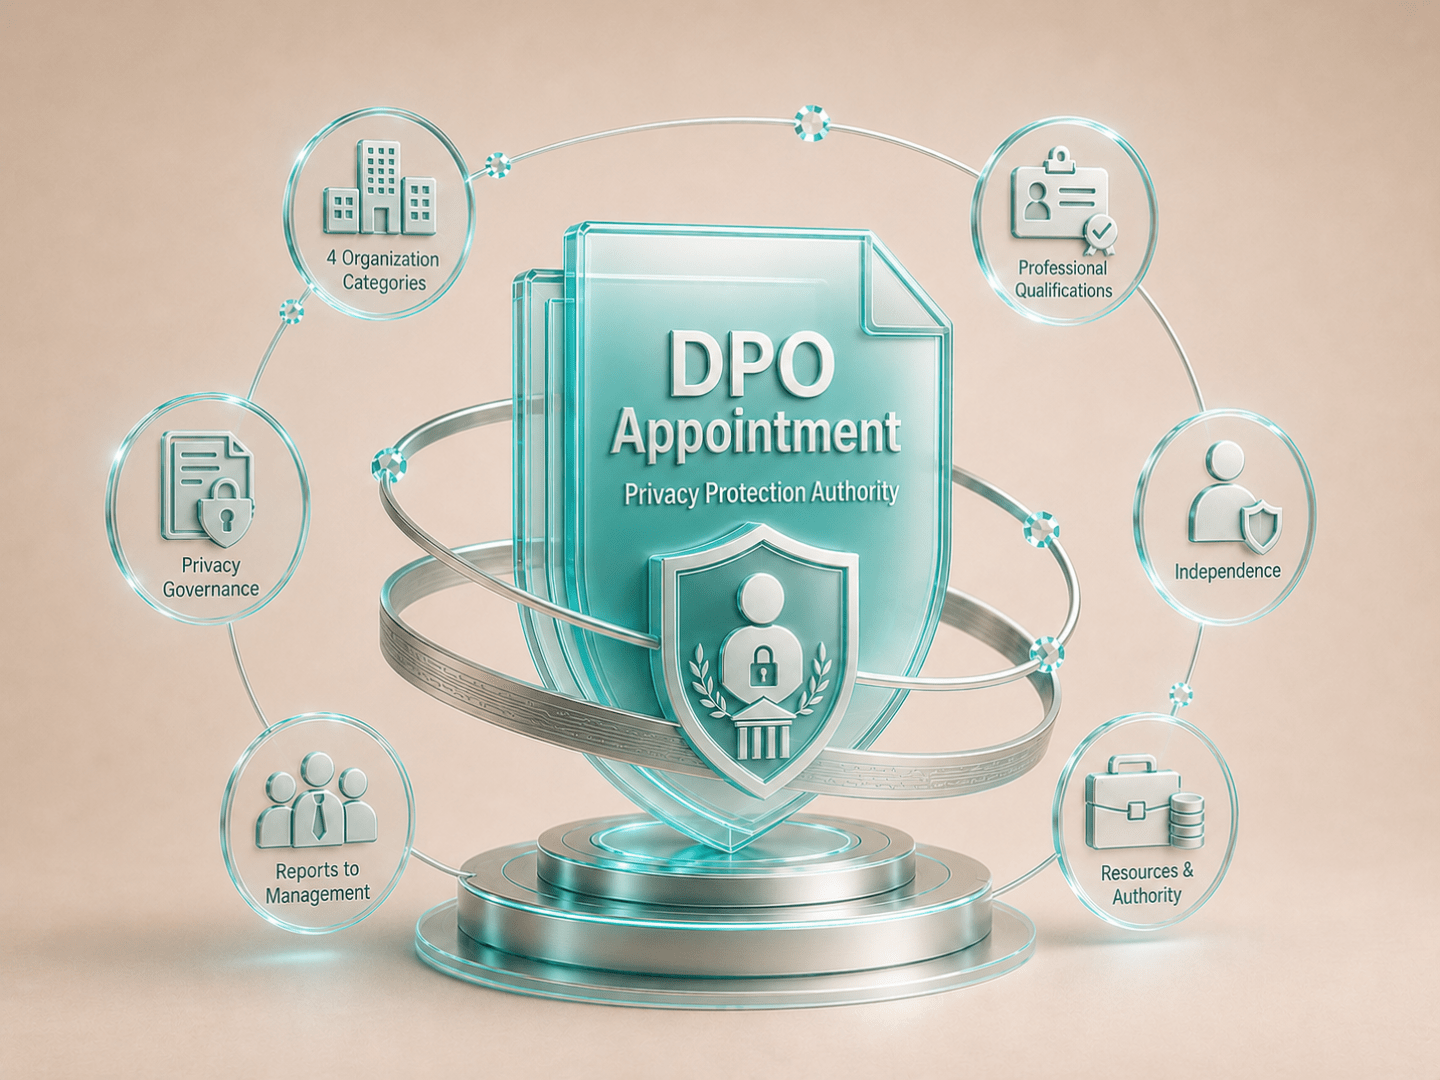
הרשות להגנת הפרטיות פרסמה גילוי דעת סופי בנושא חובת מינוי ממונה על הגנת הפרטיות לפי תיקון 13. המסמך מפרט את ארבע קטגוריות הארגונים, כישורי הממונה, עצמאותו והמשאבים שיש להעמיד לרשותו. עבור ארגונים, מדובר במעבר ממינוי פורמלי לניהול פרטיות שיטתי, מתועד ומחובר להנהלה.
סיכום המחצית הראשונה של 2026: השינויים שמעצבים את הגנת הסייבר בישראל
המחצית הראשונה של 2026 הביאה עמה התקדמות בחקיקת הסייבר, אכיפה מוגברת בתחום הפרטיות, ממצאי ביקורת משמעותיים ושינוי בדפוסי התקיפה. המאמר מסכם את ההתפתחויות המרכזיות ומציג את הנושאים שצריכים להיכנס לתוכנית העבודה למחצית השנייה של השנה.
דוח מבקר המדינה – סייבר ואבטחת מידע על תשתיות קריטיות וברשויות המקומיות הם נושא לאומי אסטרטגי.
דו"ח מבקר המדינה 2026 מבקר מפנה אצבע לחזית הרשויות מקומיותמציף פערים משמעותיים בניהול אבטחת מידע והגנת סייבר ברשויות המקומיות.
הבעיה אינה רק טכנולוגית, אלא גם ניהולית ותפעולית.
במאמר נבחן מה אפשר ללמוד מהדו"ח ואיך נכון להתמודד עם הסיכונים.
דוח מבקר המדינה 2026: פערי הסייבר שמאיימים על הרציפות התפקודית של המדינה
דוח הסייבר של מבקר המדינה לשנת 2026 מצביע על פערים בעבודה מרחוק, באבטחת מידע במשרדי ממשלה ובשירותים הדיגיטליים לאזרח.
הממצאים ממחישים כי מערכות מידע ממשלתיות הן תשתית חיונית המחייבת ניהול סיכונים, ניטור ותגובה רציפים.
המאמר מרכז את הממצאים ואת הצעדים שכל ארגון יכול ללמוד מהם.