

Vulnerability Management – ניהול פגיעויות וסיכונים בצורה מבוקרת
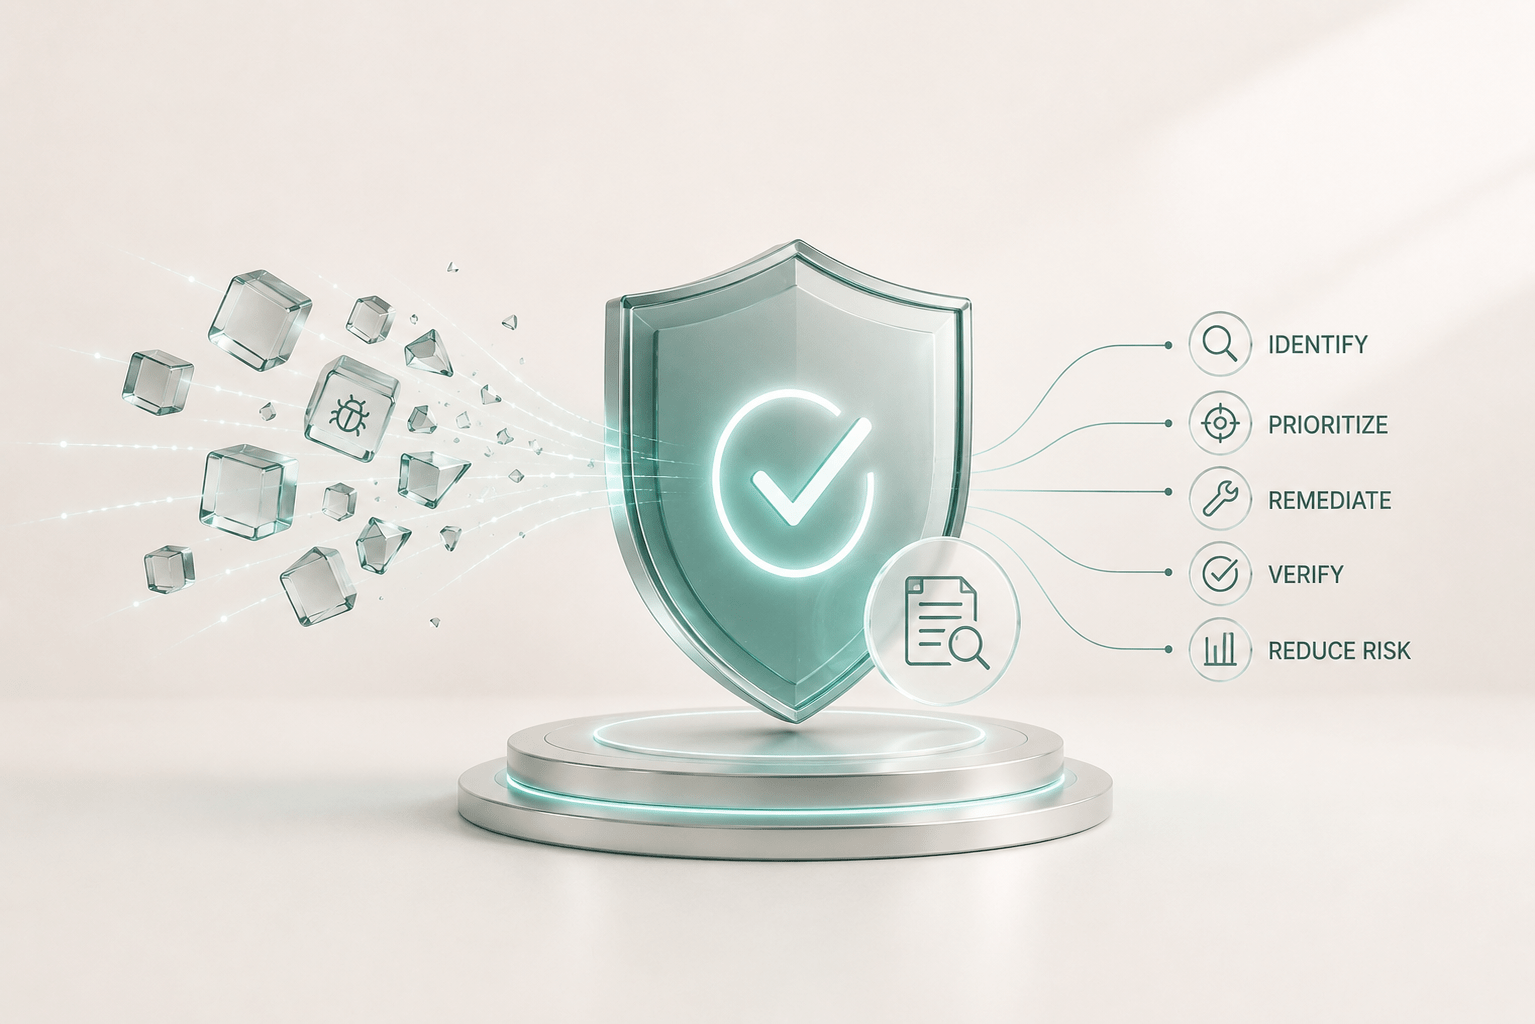
איך מנהלים פגיעויות סייבר וסיכוני אבטחת מידע בצורה פרקטית: סריקות נכסים, ניתוח ותעדוף לפי סיכון, זרימת עבודה לתיקון, בדיקות חדירה והגברת מודעות עובדים – כדי לצמצם חשיפה לסיכונים ולעמוד בדרישות רגולציה.
איך ניהול אבטחת מידע הופך לניהול פרטיות אמיתי

ארגונים כבר לא יכולים להסתפק באבטחת מידע בלבד – נדרש גם ניהול פרטיות מובנה.
המעבר מ־ISO 27001 ל־ISO 27701 מוסיף שליטה במידע אישי ועמידה ברגולציות.
כך בונים מנגנון שמייצר אמון, מצמצם סיכונים ומאפשר פעילות עסקית בטוחה.
אימות מסמכים מרחוק: איך מצמצמים הונאות וסיכונים

בעולם שבו תהליכי הצטרפות, פתיחת חשבונות וזיהוי לקוחות מתבצעים מרחוק, היכולת לאמת מסמכי זיהוי באופן אמין ומדויק הופכת לקריטית. שילוב של טכנולוגיה, בקרות וזיהוי חריגות מסייע לארגונים לצמצם סיכונים ולבנות תהליכים בטוחים יותר.
HSM בארגון: איך מגנים נכון על מפתחות ההצפנה והתהליכים הקריטיים שסביבם
HSM מסייע לארגונים להגן על מפתחות קריפטוגרפיים, לחזק הצפנה ובקרה, ולבנות סביבת עבודה בטוחה שתומכת בצמיחה.
אבטחת מידע בשרשרת האספקה: איך ספק אחד יכול להפוך לסיכון ארגוני רחב
ספקים, מערכות צד שלישי וחיבורים חיצוניים יכולים להפוך לנקודת סיכון משמעותית אם אינם מנוהלים נכון.
ניהול אבטחת מידע בשרשרת אספקה כולל מיפוי ספקים, בחינת גישה למערכות, הרשאות, בקרה, דרישות אבטחה ותלות תפעולית.
באינפוגארד אנחנו מסייעים לארגונים להעריך סיכוני ספקים, לגבש מדיניות ולבנות מסגרת עבודה מבוקרת שתומכת בהמשכיות ובצמיחה בטוחה.
KMS: מערכת ניהול מפתחות קריפטוגרפיים בסביבה ארגונית מודרנית
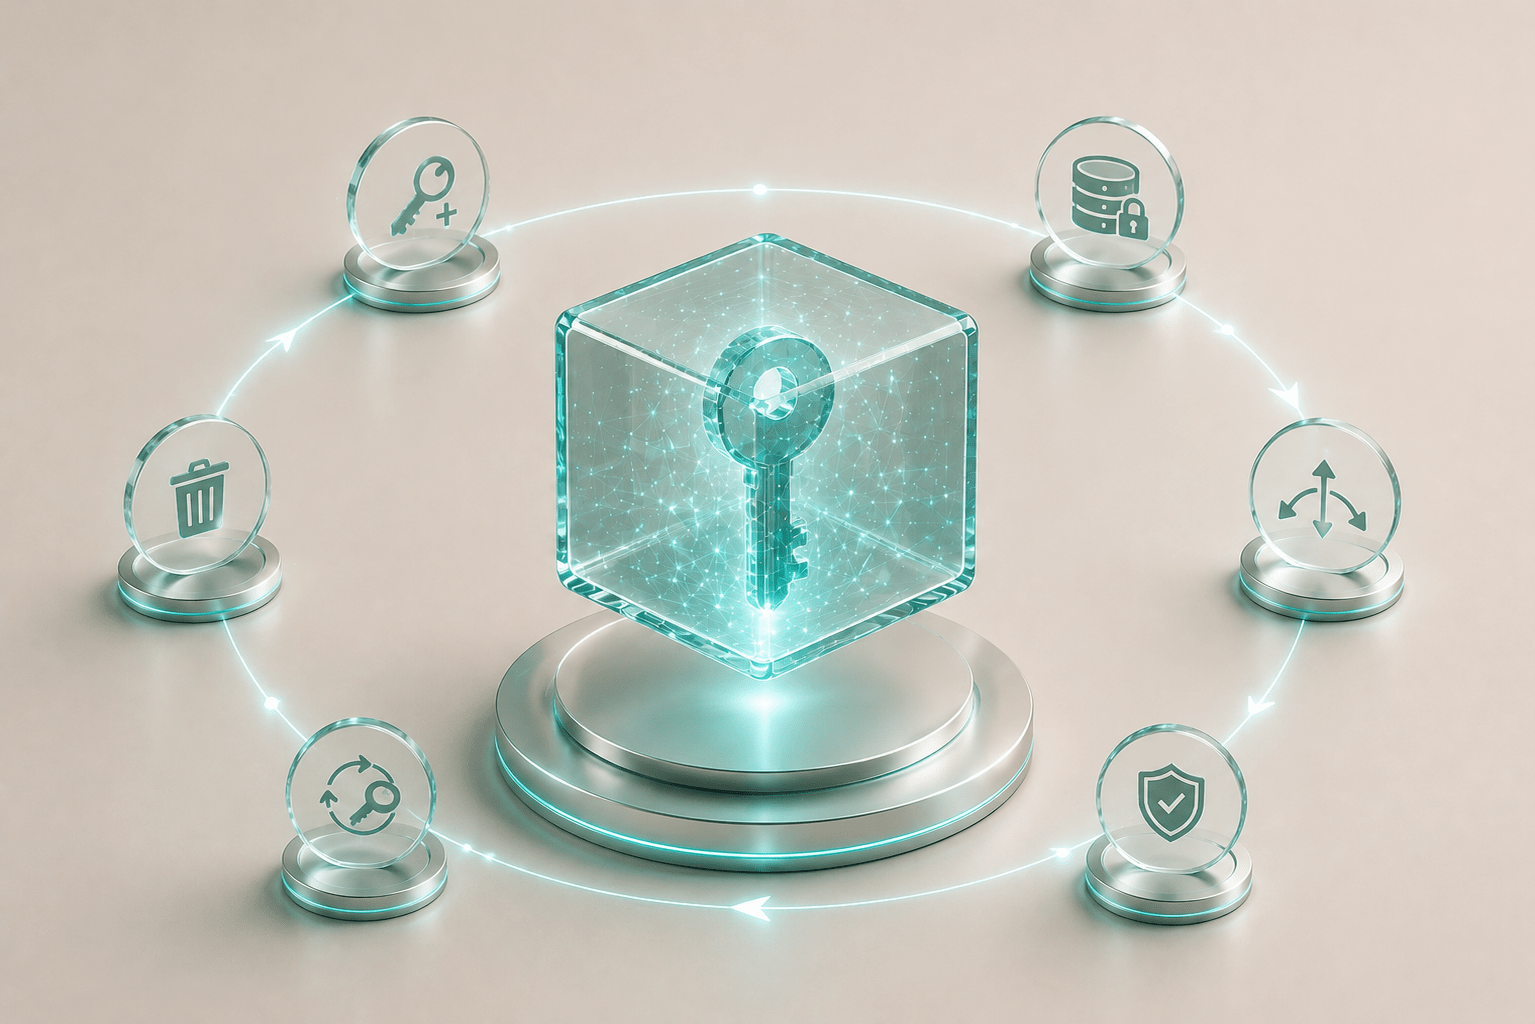
KMS הוא רכיב מרכזי בניהול מפתחות קריפטוגרפיים בסביבות ענן, יישומים ותהליכים רגישים.
הוא מאפשר שליטה טובה יותר בהרשאות, רוטציה, Audit ומחזור החיים של המפתחות כחלק ממסגרת Governance רחבה יותר.
באינפוגארד אנחנו מלווים ארגונים בבחינה, אפיון והטמעה של מודל KMS נכון, כחלק מסביבה ארגונית בטוחה המאפשרת צמיחה.
ניהול מפתחות קריפטוגרפיים: הבסיס השקט שמחזיק את ההצפנה הארגונית
ניהול מפתחות הצפנה נכון הוא הבסיס להצפנה אפקטיבית, בקרה אמינה וסביבה ארגונית בטוחה המאפשרת צמיחה.
ניהול הצפנת מידע רגיש בארגון
הצפנת מידע רגיש מתחילה לא רק בטכנולוגיה הנכונה, אלא גם בניהול מפתחות, הרשאות ובקרה שמייצרים שכבת הגנה אמינה, ישימה ועמידה לאורך זמן.