שירותי מנהל אבטחת מידע CISO – מאסטרטגיה ועד ליישום ובקרה
שירות CISO במיקור חוץ של אינפוגארד מעניק לארגון אחריות כוללת על ניהול אבטחת המידע והסייבר, ברמה ניהולית ותפעולית, ובחיבור מלא לדרישות רגולציה ותקנים. השירות מיועד לארגונים שאין בהם פונקציית CISO ייעודית, או שהכיסוי הקיים בהם חלקי, וכולל ניהול סיכונים, הגדרת מדיניות ונהלים, בקרה שוטפת, מוכנות לאירועי סייבר וליווי לעמידה בדרישות רגולטוריות וביקורות – באופן רציף, פרקטי ובהתאמה לצרכי הארגון.
שירות CISO as a Service של אינפוגארד נותן לכם ניהול אבטחת מידע מקצועי, בלי להיכנס מיד לגיוס מורכב ויקר. אנחנו נכנסים לתמונה כדי לבנות כיוון, סדר עדיפויות ובקרות, לחבר בין סיכון טכנולוגי לסיכון עסקי, ולהוביל תוכנית שנתית שמורידה חשיפה בפועל, לא רק במסמכים.
שירות מתאים במיוחד כשצריך מנהל מקצועי ומנוסה, בקצב ובתקצ שמתאים לארגון, בהיקף גמיש, עם גיבוי של צוות מומחים.
מנהל אבטחת מידע במיקור חוץ של אינפוגארד יוביל את האבטחת המידע והסייבר בארגון כתוכנית עבודה עסקית, מדידה וישימה היוצרת קרקע יציבה לצמיחה בטוחה.
למה ניהול אבטחת מידע הוא נושא אסטרטגי לארגון?
הגנה על הרציפות העסקית, עמידה בדרישות וחיזוק אמון הלקוחות
אבטחת מידע וסייבר כבר אינם תחומי אחריות טכנולוגיים בלבד. ארגונים מסתמכים על מערכות מידע, שירותי ענן, ספקים ותהליכים דיגיטליים, ולכן כל פער אבטחה עלול להשפיע על הרציפות העסקית, ההכנסות, המוניטין והאמון מצד לקוחות ושותפים. ניהול אבטחת מידע מקצועי מחבר בין הסיכונים הטכנולוגיים לבין היעדים העסקיים ומאפשר לארגון לקבל החלטות מושכלות, לתעדף השקעות ולהיערך לאיומים.
היעדר ניהול אבטחת מידע מסודר עלול להוביל להשלכות עסקיות משמעותיות, החל מעיכוב עסקאות בשל דרישות אבטחה של לקוחות ושותפים, דרך פערים בביקורות ועד להשבתות תפעוליות ולעלויות תגובה ושיקום בעקבות אירועי סייבר. מעבר לפגיעה בפעילות השוטפת, כשלים באבטחת מידע עלולים לפגוע באמון הלקוחות ובמוניטין הארגוני, ואף ליצור חשיפה משפטית ורגולטורית. ניהול אבטחת מידע מקצועי ומתמשך מאפשר לזהות סיכונים מבעוד מועד, לצמצם את החשיפה ולשמור על הרציפות העסקית והחוסן הארגוני.
המחיר העסקי של היעדר ניהול אבטחת מידע מסודר
כאשר ארגון פועל ללא מדיניות אבטחת מידע ברורה, ניהול סיכונים שיטתי ואחריות מוגדרת, ההשלכות עלולות לחרוג הרבה מעבר לתחום הטכנולוגי. פערי אבטחה עלולים לעכב עסקאות בשל דרישות לקוחות ושותפים, להוביל לכשלים בביקורות, להשבתות תפעוליות ולהוצאות משמעותיות על טיפול באירועים ושיקום מערכות.
מעבר לעלויות הישירות, כשלים באבטחת מידע עלולים לפגוע באמון הלקוחות, במוניטין הארגוני וביכולת לעמוד בהתחייבויות עסקיות ורגולטוריות. ניהול אבטחת מידע מקצועי ומתמשך מאפשר לזהות סיכונים מוקדם, לקבוע סדרי עדיפויות ולצמצם את השפעתם על הפעילות העסקית.
רגולציה ודרישות לקוחות, בישראל ובעולם
לצד איומי הסייבר, ארגונים נדרשים להתמודד עם דרישות הולכות ומתרחבות מצד רגולטורים, לקוחות ושותפים עסקיים. בישראל, תיקון 13 לחוק הגנת הפרטיות מחזק את כלי האכיפה ואת החשיבות של ניהול ותיעוד תהליכי הגנה על מידע אישי. במקביל, פעילות מול לקוחות ושותפים בינלאומיים עשויה לחייב עמידה בדרישות חוזיות, מענה לשאלוני אבטחה והיערכות לתקנים ולמסגרות רגולטוריות כגון ISO 27001 ו-GDPR, בהתאם לתחולתן.
הציפייה כיום אינה מסתכמת בהצהרה על אבטחת מידע. ארגונים נדרשים להציג מדיניות, בקרות, תהליכי עבודה וראיות המעידים על ניהול סיכונים בפועל.
מתגובה לאירועים לניהול אבטחת מידע יזום
בהיעדר גורם מקצועי שמרכז את תחום אבטחת המידע, ארגונים עלולים להיגרר לטיפול נקודתי בפערים, להשקעה בכלים ללא אסטרטגיה ולחוסר התאמה בין תמונת המצב המוצגת להנהלה לבין רמת האבטחה בפועל.
מנהל אבטחת מידע (CISO) מספק את החיבור הנדרש בין אסטרטגיה, ניהול סיכונים, רגולציה ובקרות טכנולוגיות.
באינפוגארד אנחנו משלבים הבנה עסקית עם מומחיות מקצועית וליווי מעשי, כדי להפוך את אבטחת המידע לתהליך ניהולי מסודר, מדיד ומתמשך, התומך ביצירת סביבה ארגונית בטוחה יותר.
מה זה מנהל אבטחת מידע (CISO) ולמה הוא חשוב
מנהל אבטחת מידע, משימתו לספק סביבת עבודה יציבה ובטוחה בארגון, לעובדים ולספקים דרך בעלות על ניהול הסיכונים, קביעת אסטרטגיה, בניית תהליכים ונהלים והביצוע בפועל.
ממונה אבטחת מידע, CISO, הוא הגורם שמוביל את תחום אבטחת המידע והסייבר בארגון ותפקידו לנהל את הסיכונים ולהפוך אותם לתוכנית עבודה ישימה. הוא מרכז את האסטרטגיה והמדיניות, מגדיר אחריות, בונה נהלים ותהליכים שעובדים ביום יום, ומנהל בקרה רציפה ומדידה. הוא מחבר בין צרכים עסקיים לבין דרישות רגולציה ותקנים, ומוודא שהארגון יכול לצמוח, לעבוד עם ספקים וענן, להפעיל מערכות קריטיות ולספק שירות ללקוחות, בלי להיחשף לסיכון מיותר ובלי לנהל אבטחה ככיבוי שריפות.
מי צריך CISO – מנהל אבטחת מידע בארגון?
כללי אצבע שמסמנים צורך גבוה ב CISO במיקור חוץ או vCISO.
אם אחד או יותר מהבאים נכון אצלכם, הסבירות גבוהה שאתם צריכים CISO כשירות:
- ארגון המחזיק מידע רגיש או מידע אישי בהיקף משמעותי
- פעילות בסקטורים מפוקחים או רגישים, פיננסים, ביטוח, בריאות, תשתיות, ציבורי, חינוך
- SaaS, מסחר אונליין, ארגונים עם מערכות רבות וזרימות מידע מורכבות
- תלות גבוהה בספקים, קבלני משנה, מוקדי שירות, ענן ושירותים מנוהלים
- חיבור ללקוחות או שותפים בחו״ל עם דרישות אבטחה, ביקורות ו GDPR
- גדילה מואצת, מיזוגים, פרויקטי טרנספורמציה, מעבר לענן, או עומס תפעולי על צוות IT
שירותי CISO בהיקף שמתאים לארגון שלכם
לא כל ארגון מתמודד עם אותם סיכונים, מחזיק באותם משאבים או נדרש לאותה רמת מעורבות. לכן אנחנו מתאימים את שירותי מנהל אבטחת המידע להיקף הפעילות, לבשלות הארגונית, לדרישות הרגולציה ולסיכונים הרלוונטיים. אפשר להתחיל בליווי ממוקד ולהרחיב את השירות בהתאם להתפתחות הארגון.
ליווי ממוקד
חבילת שעות חודשית מותאמת – מענה מקצועי לצורכי אבטחת המידע של הארגון, הכולל ייעוץ תקופתי, בחינת סיכונים, הכוונה מקצועית וסיוע בקביעת סדרי עדיפויות, בהתאם להיקף השירות שנבחר.
ניהול שוטף
ליווי חודשי מתמשך – ניהול שוטף של אבטחת המידע בארגון, הכולל גיבוש וקידום תוכנית עבודה, ניהול סיכונים, מדיניות ונהלים, בקרה על יישום אמצעי אבטחה, דיווח להנהלה וליווי הצוותים המקצועיים. השירות מאפשר מעקב רציף אחר התקדמות המשימות, טיפול בפערים והתאמת סדרי העדיפויות לצרכים ולאתגרים המשתנים של הארגון.
ליווי מורחב
מעורבות מקצועית גבוהה בפעילות השוטפת, הכוללת נוכחות פיזית בארגון, השתתפות בישיבות הנהלה, הובלת פרויקטים, עבודה מול ספקים ופיקוח על יישום בקרות אבטחת מידע. המודל מאפשר למנהל אבטחת המידע להשתלב בתהליכי העבודה ובקבלת ההחלטות, לספק מענה ישיר לצוותים ולחזק את החיבור בין האסטרטגיה, הניהול והיישום בפועל.
לכל ארגון יש צרכים, משאבים ואתגרי אבטחת מידע שונים.
באינפוגארד אנחנו מתאימים את חבילת שירותי ה-CISO להיקף הפעילות, לרמת הסיכון ולדרישות הארגון, מליווי מקצועי ממוקד ועד לניהול שוטף ומעורבות רחבה יותר, עם אפשרות להרחיב או לשנות את השירות בהתאם לצרכים המתפתחים.
כל חבילת CISO נבנית בהתאם לצורכי הארגון. היקף הליווי, תחומי האחריות, תדירות הפעילות והתוצרים נקבעים יחד, בהתאם לרמת הסיכון, למשאבים וליעדים שהוגדרו. ניתן להתאים ולהרחיב את השירות לאורך הדרך, בהתאם לצרכים המשתנים.
רוצים להתאים מודל שירות CISO לארגון שלכם?
בואו נבחן יחד את הצרכים ונבנה חבילת ניהול אבטחת מידע שתעניק לכם את המענה המקצועי הנכון, בהיקף שמתאים לכם.
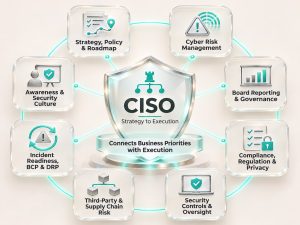
תוצרים וכלים ניהוליים במסגרת שירותי CISO שלהו באינפוגארד
ניהול אבטחת מידע מקצה לקצה, מאסטרטגיה וניהול סיכונים ועד ליישום, בקרה ושיפור מתמשך.
שירותי CISO של אינפוגארד מעניקים לארגון מעטפת מקצועית לניהול תחום אבטחת המידע והסייבר. אנחנו משלבים ראייה אסטרטגית עם עשייה מעשית, מחברים בין הנהלה, מערכות מידע וגורמים מקצועיים, ומובילים תהליכים המותאמים לצורכי הארגון, לסיכונים ולדרישות הרגולציה החלות עליו.
1. מדיניות ותוכניות עבודה
גיבוש אסטרטגיית אבטחת מידע המותאמת ליעדי הארגון, בניית תוכניות עבודה שנתיות ורב-שנתיות, קביעת סדרי עדיפויות, הגדרת מדיניות ונהלים והובלת תהליכי יישום ובקרה. אנחנו פועלים לחיבור בין הצרכים העסקיים לדרישות האבטחה וליצירת תוכנית עבודה ישימה ומדידה.
2. ניהול סיכוני סייבר ואבטחת מידע
זיהוי, מיפוי והערכת סיכוני אבטחת מידע וסייבר, ביצוע סקרי סיכונים ופערים, ניתוח חשיפות והגדרת תוכניות טיפול. אנחנו מתעדפים פעולות בהתאם לרמת הסיכון, להשפעה העסקית ולמשאבי הארגון, ומלווים את יישום הפעולות לצמצום החשיפה.
3. דיווח להנהלה ולדירקטוריון וממשל אבטחת מידע
הצגת תמונת מצב עדכנית של אבטחת המידע, הסיכונים והפערים המרכזיים בפני ההנהלה והדירקטוריון. הכנת דוחות ניהוליים, הגדרת מדדי ביצוע וסיכון (KPI/KRI), הצגת התקדמות תוכניות העבודה, גיבוש המלצות לתעדוף השקעות וליווי תהליכי קבלת החלטות ופיקוח.
4. תקינה, רגולציה והגנת הפרטיות
ניהול וליווי העמידה בדרישות תקינה ורגולציה רלוונטיות, לרבות ISO 27001, חוק הגנת הפרטיות, GDPR ודרישות רגולטוריות ענפיות. הגדרת בקרות, מעקב אחר פערי ציות, היערכות לביקורות ולמבדקי הסמכה ותיאום עם גורמי פרטיות, משפט וציות בארגון.
5. ניהול בקרות אבטחה ופיקוח על מערכות ותשתיות
הגדרת דרישות אבטחה ופיקוח על יישומן בסביבות IT, ענן ומערכות ארגוניות. ליווי תהליכי ניהול הרשאות, הגנה על מידע רגיש, בחינת פתרונות אבטחה, סקרי אבטחה ומבדקי חדירה, תוך עבודה משותפת עם צוותי הטכנולוגיה והתשתיות בארגון.
6. ניהול סיכוני ספקים ושרשרת אספקה
זיהוי והערכת סיכוני אבטחת מידע הנובעים מספקים, שותפים עסקיים וצדדים שלישיים ורביעיים. הגדרת דרישות אבטחה בהתקשרויות, ביצוע הערכות ספקים, מעקב אחר עמידה בדרישות וצמצום החשיפה לסיכוני סייבר לאורך שרשרת האספקה.
7. ניהול אירועי סייבר, מוכנות והמשכיות עסקית
גיבוש תוכניות ונהלים לתגובה לאירועי אבטחת מידע וסייבר, הגדרת תחומי אחריות ותהליכי דיווח והסלמה, ליווי תרגולים והפקת לקחים. בנוסף, ליווי ההיערכות להתאוששות מאירועים ולהמשכיות עסקית באמצעות תוכניות BCP ו-DRP, בהתאם לצורכי הארגון.
8. ניהול הסיכון האנושי – מודעות עובדים והטמעת תרבות אבטחת מידע
בניית תוכניות מודעות והדרכה, ביצוע תרגילי פישינג ופעילויות לצמצום הסיכון האנושי. הטמעת מדיניות אבטחת מידע בהתנהלות היומיומית, חיזוק האחריות האישית של עובדים ומנהלים וקידום תרבות ארגונית התומכת בהגנה על המידע
התוצרים המוצגים משקפים את מגוון הכלים והמסמכים שאנחנו מספקים במסגרת שירותי CISO.
התוצרים בפועל, תדירות הפקתם והיקף הפעילות נקבעים בהתאם לתוכנית העבודה המסוכמת.
מנהל אבטחת מידע שמחבר בין אסטרטגיה ליישום
מנהל אבטחת המידע של אינפוגארד אינו מסתפק בהגדרת מדיניות ובהמלצות מקצועיות. אנחנו מלווים את הארגון ביישום תוכניות העבודה, מתאמים בין הנהלה, צוותי IT וספקים, עוקבים אחר התקדמות הפעילות ומסייעים בקבלת החלטות מבוססות סיכון.
המטרה שלנו היא ליצור ניהול אבטחת מידע מקצועי, עקבי ומדיד, שמחזק את ההגנה על המידע ואת החוסן הארגוני לאורך זמן.
בואו נבנה את תוכנית אבטחת המידע שלכם.
צרו קשר עם המומחים
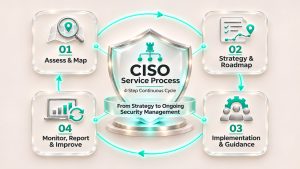
איך אנחנו עובדים? תהליך שירותי CISO של אינפוגארד
מתכנון אסטרטגי לניהול אבטחת מידע שוטף, עם תוכנית עבודה ברורה ושיפור מתמשך
שירותי מנהל אבטחת המידע של אינפוגארד מבוססים על תהליך עבודה מובנה, המותאם למאפייני הארגון, לרמת הבשלות שלו ולסיכונים העומדים בפניו. אנחנו משלבים היכרות מעמיקה עם הפעילות העסקית, תכנון מקצועי, ליווי היישום ובקרה שוטפת, כדי להפוך את אבטחת המידע לחלק בלתי נפרד מהניהול הארגוני.
01. היכרות, מיפוי והערכת מצב
אנחנו מתחילים בהיכרות עם הארגון, הפעילות העסקית, מערכות המידע, נכסי המידע והתהליכים המרכזיים. בוחנים את מערך אבטחת המידע הקיים, מזהים סיכונים ופערים, ממפים דרישות רגולציה ותקינה ומגבשים תמונת מצב ראשונית כבסיס לתכנון הפעילות.
02. גיבוש אסטרטגיה ותוכנית עבודה
על בסיס הממצאים, אנחנו מגדירים יעדים וסדרי עדיפויות, מגבשים מדיניות אבטחת מידע ובונים תוכנית עבודה מותאמת לארגון. התוכנית כוללת משימות, תחומי אחריות, לוחות זמנים ומדדים למעקב, תוך התחשבות ברמת הסיכון, בצרכים העסקיים ובמשאבים הזמינים.
03. הובלת יישום וליווי מקצועי
אנחנו מלווים את יישום תוכנית העבודה בשיתוף הנהלת הארגון, צוותי מערכות המידע והגורמים המקצועיים. הפעילות כוללת קידום בקרות אבטחה, טיפול בפערים, ניהול סיכונים, ליווי תהליכים ופרויקטים ותיאום בין הגורמים המעורבים, כדי לוודא שההחלטות והתוכניות מתורגמות לפעולות בשטח.
04. בקרה, דיווח ושיפור מתמשך
אנחנו עוקבים אחר התקדמות תוכנית העבודה, בוחנים את אפקטיביות הבקרות ומעדכנים את תמונת הסיכונים בהתאם לשינויים בארגון ובסביבת האיומים. במסגרת השירות אנחנו מציגים להנהלה ולדירקטוריון דוחות, מדדים והמלצות, ומעדכנים את תוכניות העבודה כדי לשמור על תהליך ניהול אבטחת מידע רציף ואפקטיבי.
מודל עבודה שפוגש את המציאות הארגונית
שירותי CISO של אינפוגארד מבוססים על מודל עבודה גמיש, המותאם להיקף הפעילות, למשאבים ולרמת הסיכון של כל ארגון.
אנחנו מציעים חבילות ליווי בהיקפים שונים, מייעוץ מקצועי תקופתי ועד לניהול שוטף הכולל נוכחות בארגון, השתתפות בישיבות וליווי תהליכים ופרויקטים.
בכל מודל אנחנו מגדירים יחד את תחומי האחריות, סדרי העדיפויות, תדירות הפעילות והתוצרים הנדרשים, תוך שיתוף פעולה עם צוותי IT, משפט, משאבי אנוש והגורמים העסקיים.
כך הארגון מקבל את המומחיות המקצועית שהוא צריך, בהיקף שמתאים לו, בלי להעמיס על המשאבים הקיימים.
ניהול אבטחת מידע הוא תהליך מתמשך, לא משימה חד-פעמית.
באינפוגארד אנחנו מלווים את הארגון בכל שלב, מחברים בין תכנון ליישום ומקדמים שיפור מתמיד ברמת אבטחת המידע, כדי ליצור סביבה ארגונית בטוחה יותר.
רוצים לבנות תהליך ניהול אבטחת מידע שמתאים לארגון שלכם?
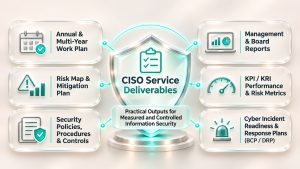
מה הארגון מקבל במסגרת שירותי CISO?
תוכניות עבודה, דוחות וכלים ניהוליים שהופכים את אבטחת המידע לתהליך מדיד ומבוקר
שירותי מנהל אבטחת המידע של אינפוגארד מספקים לארגון לא רק מומחיות וליווי מקצועי, אלא גם תוצרים מעשיים התומכים בניהול השוטף של אבטחת המידע. באמצעות תוכניות עבודה, מדיניות, דוחות ומדדים, אנחנו מסייעים להנהלה לשמור על תמונת מצב עדכנית, לעקוב אחר הטיפול בסיכונים ולבחון את התקדמות הארגון לאורך זמן.
1. תוכנית עבודה שנתית ותוכנית אסטרטגית רב-שנתית
תוכנית עבודה המגדירה יעדים, משימות, סדרי עדיפויות, תחומי אחריות ולוחות זמנים, בהתאם לצורכי הארגון ולרמת הסיכון.
2. מפת סיכונים ותוכנית טיפול
מיפוי סיכוני אבטחת מידע וסייבר, הערכת רמת החשיפה, תעדוף סיכונים והגדרת פעולות לצמצומם, לצד מעקב אחר סטטוס הטיפול.
3. מדיניות, נהלים ובקרות אבטחת מידע
גיבוש ועדכון מסמכי מדיניות ונהלים ארגוניים, הגדרת בקרות אבטחה ותיעוד תהליכים התומכים בניהול מסודר ובעמידה בדרישות הארגון והרגולציה.
4. דוחות הנהלה ודירקטוריון
דוחות תקופתיים המציגים את מצב אבטחת המידע, הסיכונים המרכזיים, התקדמות תוכניות העבודה, פערים מהותיים והמלצות מקצועיות להחלטות ניהוליות.
5. מדדי ביצוע וסיכון (KPI/KRI)
הגדרת מדדים למעקב אחר רמת אבטחת המידע, התקדמות משימות, טיפול בממצאים ואפקטיביות תהליכים ובקרות, בהתאם לצורכי הארגון.
6. תוכניות מוכנות ותגובה לאירועי סייבר
נהלים ותוכניות לתגובה לאירועי אבטחת מידע, הגדרת תהליכי דיווח והסלמה, תיאום תחומי אחריות והמלצות לשיפור המוכנות וההמשכיות העסקית.
התוצרים והיקפם מותאמים למאפייני הארגון, לתוכנית העבודה ולהיקף שירותי ה-CISO שנקבע.
לא רק להגדיר יעדים. למדוד התקדמות ולשפר את רמת האבטחה.
באמצעות תוצרים ברורים, מעקב שוטף ודיווח ניהולי, אנחנו מסייעים לארגון להפוך את אבטחת המידע לתהליך מקצועי, שקוף ומתמשך, שמחבר בין החלטות ההנהלה לפעילות בשטח.
תוכניות עבודה, דוחות ומדדים הם הבסיס לניהול אבטחת מידע שקוף, מבוקר ומבוסס החלטות.
אנחנו הופכים את הידע המקצועי לתוצרים מעשיים, שמאפשרים להנהלה להבין את תמונת הסיכונים, לעקוב אחר ההתקדמות ולפעול בהתאם לסדרי עדיפויות ברורים.
רוצים לדעת אילו תוצרים וכלים ניהוליים מתאימים לצורכי הארגון שלכם?
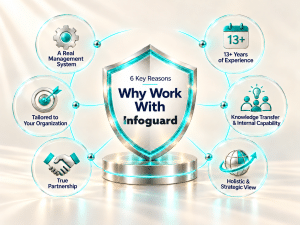
למה לעבוד איתנו באינפוגארד
אנחנו באינפוגארד מביאים ניסיון של מעל 13 שנים בעולמות אבטחת מידע, סייבר וניהול סיכונים, עם היכרות מעשית של מה באמת עובד בארגונים. השירות שלנו ניתן על ידי אנשי מקצוע בכירים ומוסמכים בלבד. אנחנו מביאים ראייה רחבה ופתרונות מעמיקים שמחברים מדיניות, טכנולוגיה ותפעול, ומתרגמים סיכון לפעולות ברורות שמקדמות את העסק ולא עוצרות אותו.
- צוותים בכירים ומוסמכים
מי שמוביל אתכם הם אנשי מקצוע מנוסים שיודעים לתעדף, לנהל ממשל, ולהוביל שינוי בצורה מדידה. - הגישה שלנו מבוססת ראייה רחבה ופתרונות מעמיקים שמחברים מדיניות, טכנולוגיה ותפעול
כך אפשר לייצר שליטה אמיתית, להקטין חשיפה, ולהראות התקדמות בהנהלה ובביקורות, בלי להפוך את האבטחה לעומס בלתי אפשרי. - חלק מקבוצת עידור, וזה מעניק לכם ערך משמעותי
היכולת שלנו כקבוצה מאפשרת לשלב ידע, הבנה טכנית ויכולת ביצוע מקצה לקצה, ולחבר בין אנשים, תהליכים וטכנולוגיה בדיוק בנקודות שבהן ארגונים נוטים להישבר. - אנחנו מביאים ראייה רחבה, ידע ופתרונות מעמיקים בעולמות אבטחת המידע
אנחנו מסתכלים על אבטחת המידע בארגון כחלק ממערך כולל של המשכיות עסקית ניהול סיכונים. זה מאפשר לנו לתרגם רגולציה לתהליכים ישימים שמשרתים את העסק, לא עוצרים אותו.
אנחנו מלווים מגוון רחב של ארגונים מהמובילים במשק, במגוון סקטורים וורטיקלים, ולכן מכירים את הניואנסים בכל תחום, את הדרישות הייחודיות, ואת ההבדלים הקטנים שעושים את ההבדל הגדול.
אבטחת מידע שמחוברת לארגון ולשטח
לא רק מדיניות ונהלים, אלא יישום, בקרה ושגרות עבודה.
באינפוגארד אנחנו מאמינים שאבטחת מידע אפקטיבית נמדדת ביכולת ליישם את המדיניות והתוכניות בפעילות הארגונית. לכן אנחנו עובדים בשיתוף עם הנהלת הארגון, צוותי מערכות המידע והספקים, מלווים את יישום בקרות האבטחה, ניהול ההרשאות והטיפול בסיכונים, ומסייעים להטמיע תהליכים המתאימים למציאות העסקית והתפעולית.
כך אנחנו הופכים את אבטחת המידע לחלק בלתי נפרד מהפעילות הארגונית, ומקדמים סביבת עבודה בטוחה יותר לאורך זמן.
דברו איתנו על ניהול אבטחת המידע שלכם
איך מתחילים
כניסה בטוחה שמייצרת תוצאות כבר מהחודש הראשון. אנחנו באינפוגארד מתחילים באבחון ממוקד שמספק תמונת מצב ברורה ותעדוף חד של הסיכונים והפערים המרכזיים. משם אנחנו בונים תוכנית עבודה ישימה ומתחילים לייצר שגרה ניהולית של ממשל אבטחת מידע, תיעוד, בקרה והטמעה, עם דיווח תקופתי להנהלה שמאפשר לכם שליטה, שקיפות והתקדמות מדידה.
בדקו את רמת החשיפה שלכם לפני שאירוע סייבר, לקוח גדול או דרישת תקן יכתיבו לכם הקצב.
צרו קשר עם מומחי אבטחת המידע שלנו לשיחה ראשונית, ונבנה יחד מסלול ברור לניהול אבטחת מידע וסייבר שמגן על הארגון, על המוניטין ועל ההכנסות.

שאלות ותשובות נפוצות על שירותי CISO ומנהל אבטחת מידע
כל מה שחשוב לדעת על ניהול אבטחת מידע כשירות
מה כוללים שירותי CISO, למי הם מתאימים וכיצד מתבצע הליווי בפועל? ריכזנו עבורכם תשובות לשאלות הנפוצות על תפקיד מנהל אבטחת המידע, תחומי האחריות שלו והערך שהשירות מעניק לארגון.
1. מה זה CISO as a Service ומה כולל השירות?
CISO as a Service הוא שירות המאפשר לארגון לקבל ליווי מקצועי של מנהל אבטחת מידע (Chief Information Security Officer), המוביל את תחום אבטחת המידע והסייבר. השירות כולל גיבוש אסטרטגיה, ניהול סיכונים, בניית תוכניות עבודה, מדיניות ונהלים, עמידה בדרישות רגולציה, פיקוח על בקרות אבטחה ודיווח להנהלה ולדירקטוריון. באינפוגארד אנחנו מתאימים את השירות לצורכי הארגון ומספקים ליווי מקצועי מתמשך.
2. מה ההבדל בין CISO, vCISO ומנהל אבטחת מידע במיקור חוץ?
CISO הוא מנהל אבטחת המידע האחראי להובלת תחום אבטחת המידע והסייבר בארגון. המונחים vCISO ו-CISO as a Service מתארים בדרך כלל שירות המאפשר לארגון להיעזר במנהל אבטחת מידע מקצועי ללא צורך בהעסקתו במשרה מלאה. תחומי האחריות דומים, אך היקף הפעילות, רמת המעורבות והסמכויות נקבעים בהתאם לצורכי הארגון ולמודל השירות.
3. האם כל ארגון חייב למנות מנהל אבטחת מידע (CISO)?
לא כל ארגון מחויב על פי חוק למנות מנהל אבטחת מידע. חובת המינוי עשויה לנבוע מתקנות הגנת הפרטיות (אבטחת מידע), מהוראות רגולטוריות ענפיות או מדרישות אחרות החלות על הארגון. גם כאשר אין חובה מפורשת, ארגונים רבים בוחרים בשירותי CISO כדי לנהל סיכונים, להגן על מידע רגיש, לעמוד בדרישות לקוחות ולחזק את החוסן הארגוני.
4. לאילו ארגונים מתאימים שירותי CISO?
שירותי CISO מתאימים לארגונים המעוניינים לנהל את אבטחת המידע באופן מקצועי ומתמשך, אך אינם זקוקים בהכרח למנהל אבטחת מידע במשרה מלאה. השירות רלוונטי לחברות בינוניות וגדולות, ארגונים המחזיקים מידע רגיש, חברות טכנולוגיה, גופים ציבוריים וארגונים הפועלים תחת דרישות רגולציה ותקינה. הוא מתאים גם לארגונים הנמצאים בתהליכי צמיחה, שינוי טכנולוגי או היערכות להסמכה ולביקורת.
5. האם שירותי CISO מתאימים גם לארגון שיש בו מנהל IT או צוות אבטחת מידע?
בהחלט. מנהל IT אחראי בדרך כלל לתפעול מערכות המידע והתשתיות, בעוד שמנהל אבטחת המידע מוביל את האסטרטגיה, ניהול הסיכונים, מדיניות האבטחה והפיקוח על הבקרות. שירותי CISO של אינפוגארד משלימים את הפעילות הטכנולוגית הקיימת ומחברים בין הצוותים המקצועיים, ההנהלה והדרישות העסקיות והרגולטוריות.
6. כיצד מתבצע תהליך העבודה עם מנהל אבטחת המידע של אינפוגארד?
התהליך מתחיל בהיכרות עם הארגון, מיפוי מערכות, תהליכים, נכסי מידע וסיכונים מרכזיים. בהתאם לממצאים, אנחנו מגבשים אסטרטגיה ותוכנית עבודה הכוללת יעדים, סדרי עדיפויות ובקרות נדרשות. בהמשך אנחנו מלווים את היישום, מקיימים פגישות עבודה ובקרה, עוקבים אחר הטיפול בפערים ומדווחים להנהלה. היקף הפעילות ותדירות המפגשים מותאמים לצורכי הארגון.
7. אילו דוחות ותוצרים מקבלת הנהלת הארגון במסגרת שירותי CISO?
במסגרת השירות ניתן לקבל תוכניות עבודה שנתיות, מפת סיכוני אבטחת מידע, דוחות פערים, מדיניות ונהלים, תוכניות לטיפול בממצאים ודוחות סטטוס תקופתיים. מנהל אבטחת המידע מציג להנהלה ולדירקטוריון תמונת מצב הכוללת סיכונים מרכזיים, התקדמות תוכניות העבודה, מדדי ביצוע וסיכון (KPI/KRI) והמלצות לתעדוף משאבים והשקעות. התוצרים מותאמים להיקף השירות ולצורכי הארגון.
8. כיצד שירותי CISO מסייעים להנהלה ולדירקטוריון בניהול סיכוני סייבר?
מנהל אבטחת המידע מסייע להנהלה ולדירקטוריון להבין את מצב אבטחת המידע ואת השפעת סיכוני הסייבר על הפעילות העסקית. באמצעות דוחות ניהוליים, מדדי סיכון, הצגת פערים והמלצות לתוכניות טיפול, ניתן לקבל החלטות מבוססות מידע, לתעדף השקעות ולפקח על התקדמות תוכניות העבודה. כך אבטחת המידע הופכת לחלק מתהליכי הממשל והניהול הארגוני.
9. האם שירותי CISO כוללים ליווי בתקינה, רגולציה והגנת הפרטיות?
כן. מנהל אבטחת המידע מסייע לארגון להיערך ולעמוד בדרישות תקינה ורגולציה רלוונטיות, לרבות ISO 27001, חוק הגנת הפרטיות, GDPR ודרישות ענפיות נוספות. השירות כולל מיפוי פערים, גיבוש מדיניות, הגדרת בקרות, מעקב אחר יישום והיערכות לביקורות ולמבדקי הסמכה. במידת הצורך, אנחנו משלבים מומחים נוספים של אינפוגארד בתחומי התקינה, הפרטיות וניהול הסיכונים.
10. האם מנהל אבטחת המידע אחראי גם על מוכנות לאירועי סייבר?
מנהל אבטחת המידע מוביל את ההיערכות הארגונית לאירועי סייבר, לרבות גיבוש נהלי תגובה, הגדרת תחומי אחריות, תהליכי דיווח והסלמה ותרגול תרחישי תקיפה. הוא פועל בשיתוף עם צוותי IT, הנהלה וגורמים מקצועיים נוספים כדי לשפר את המוכנות, לצמצם את השפעת האירועים ולתמוך בתהליכי התאוששות והמשכיות עסקית. שירותי תגובה טכנית לאירועים ניתנים בהתאם להיקף השירות ולמומחיות הנדרשת.
11. האם ניתן להתאים את היקף שירותי CISO לגודל הארגון ולצרכיו?
כן. שירותי CISO של אינפוגארד מותאמים לגודל הארגון, למורכבות מערכות המידע, לרמת הסיכון ולדרישות הרגולציה. ניתן להגדיר את היקף המעורבות, תדירות המפגשים, תחומי האחריות והתוצרים בהתאם לצרכים ולתוכנית העבודה. כך הארגון מקבל מעטפת מקצועית המתאימה לפעילותו, עם אפשרות לעדכן את היקף השירות בהתאם לשינויים ולהתפתחות העסקית.
12. מה היתרונות של שירותי CISO של אינפוגארד לעומת גיוס מנהל אבטחת מידע פנימי?
שירותי CISO של אינפוגארד מאפשרים לארגון לקבל מנהל אבטחת מידע מנוסה, לצד גישה לצוות מומחים בתחומי הסייבר, ניהול הסיכונים, התקינה והרגולציה. השירות מאפשר להתאים את היקף הפעילות לצורכי הארגון וליהנות ממומחיות מקצועית רחבה ללא צורך בגיוס מנהל במשרה מלאה. עם ניסיון של למעלה מ-13 שנים בליווי ארגונים, אנחנו פועלים כשותפים מקצועיים ומסייעים לבנות מערך אבטחת מידע מסודר, יעיל ומתפתח לאורך זמן.
13. האם אפשר לקבל שירותי CISO גם בהיקף של מספר שעות בחודש?
בהחלט. לא כל ארגון זקוק למנהל אבטחת מידע במשרה מלאה או לליווי אינטנסיבי. באינפוגארד אנחנו מציעים חבילות שירות גמישות, החל מחצי יום בחודש ועד לליווי מורחב הכולל נוכחות בארגון. יחד אנחנו בוחנים את רמת הסיכון, המשאבים, הדרישות הרגולטוריות והצרכים העסקיים, ומתאימים את היקף השירות ואת התוצרים הנדרשים.
ניהול אבטחת מידע שמחבר בין אסטרטגיה, אחריות וביצוע
ניהול אבטחת מידע מקצועי דורש שילוב של ראייה אסטרטגית, הבנה עסקית, מומחיות טכנולוגית ואחריות מתמשכת. עם ניסיון של למעלה מ-13 שנים וצוות מומחים רב-תחומי, אנחנו באינפוגארד מסייעים לארגונים לנהל את סיכוני הסייבר, לקבל החלטות מבוססות מידע ולחזק את החוסן הארגוני.
רוצים לחזק את ניהול אבטחת המידע בארגון שלכם?
בואו נבחן יחד את הצרכים, האתגרים ומודל שירותי ה-CISO המתאים לארגון שלכם.