
מערכת אחת, כמה תקנים: איך Annex SL מחבר בין תקני ISO
תקני ISO שונים עוסקים באבטחת מידע, פרטיות, AI והמשכיות עסקית, אבל רבים מהם בנויים על אותו שלד ניהולי.
Annex SL וה-Harmonized Structure מאפשרים לארגונים לחבר בין התקנים ולצמצם כפילויות בניהול, בתיעוד ובביקורת.
בואו ללמוד כיצד הופכים מספר הסמכות ISO למערכת ניהול אחת שעובדת בצורה יעילה יותר.
Annex SL: הסוד שמאפשר לחבר בין ISO 27001, 27701, 42001 ו-22301
תקני ISO שונים עוסקים באבטחת מידע, פרטיות, AI והמשכיות עסקית, אבל רבים מהם בנויים על אותו שלד ניהולי.
Annex SL וה-Harmonized Structure מאפשרים לארגונים לחבר בין התקנים ולצמצם כפילויות בניהול, בתיעוד ובביקורת.
מי שעבד עם יותר מתקן ISO אחד ודאי כבר הבחין במשהו מוכר.
פותחים מסמך הסמכה לISO 27001 לניהול אבטחת מידע, עוברים ל-ISO 22301 להמשכיות עסקית או למסמל הסמכה ISO 42001 לניהול AI,
ופוגשים שוב מושגים דומים: הקשר ארגוני, הנהלה, תכנון, תמיכה, תפעול, מדידה ושיפור.
זו אינה מקריות.
מאחורי הדמיון הזה עומדת מסגרת שנקראת בדרך כלל Annex SL, וכיום ISO מתייחסת אליה כחלק מה-Harmonized Structure של תקני מערכות ניהול.
המטרה שלה פשוטה: לאפשר לתקני Management Systems לדבר באותה שפה.
וזה חשוב במיוחד לארגונים שמנהלים במקביל אבטחת מידע, פרטיות, AI, המשכיות עסקית ואיכות.
קודם כל: Annex SL אינו Annex A
חשוב לעשות את ההפרדה.
Annex A של ISO/IEC 27001 הוא נספח הבקרות של תקן אבטחת המידע וכולל 93 בקרות המחולקות לבקרות ארגוניות, אנושיות, פיזיות וטכנולוגיות. כבר הרחבנו עליו במאמר נפרד באתר אינפוגארד.
Annex SL, לעומת זאת, אינו רשימת בקרות אבטחה.
הוא מסגרת רוחבית שעליה מבוססים תקני מערכות ניהול רבים של ISO.
ISO מסבירה שה-Harmonized Structure כוללת מספרי סעיפים זהים, כותרות משותפות, טקסט ליבה, מונחים והגדרות משותפים. המטרה היא לשפר עקביות ולאפשר שילוב פשוט יותר בין תקנים שונים.
במילים פשוטות:
Annex A אומר אילו בקרות אבטחת מידע כדאי לבחון.
Annex SL עוזר לתקני הניהול השונים לעבוד באותה שפה.
מ-Annex A ועד Annex D: כך בנויה שכבת היישום של ISO 42001
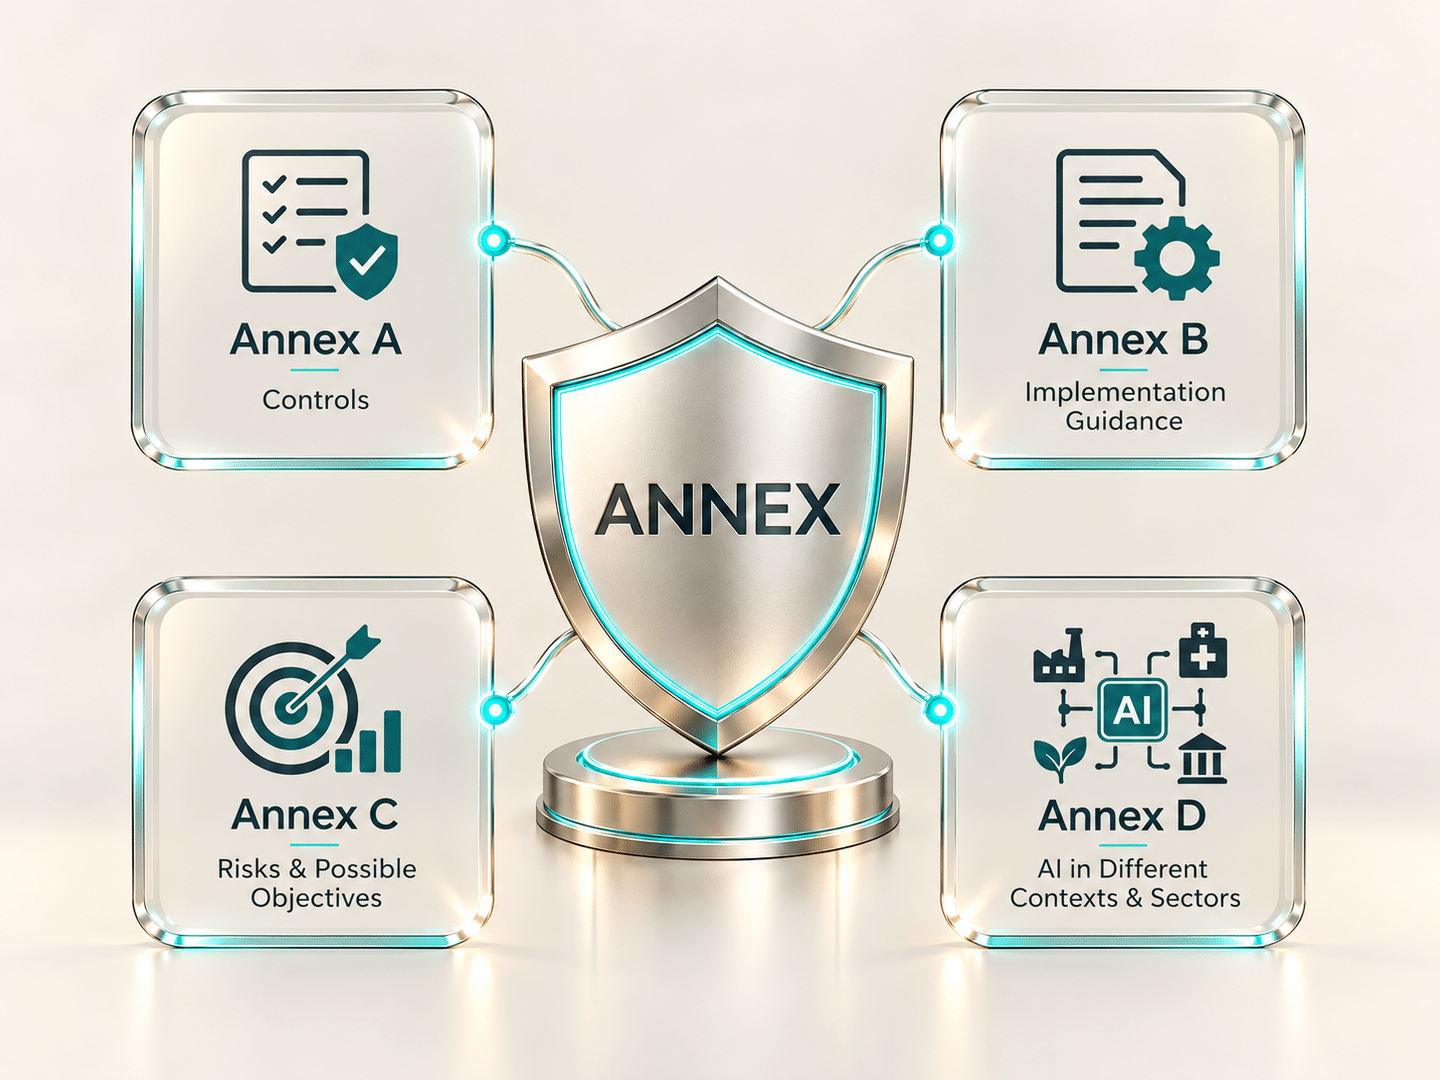
מה כוללים נספחי A–D של ISO/IEC 42001?
ISO/IEC 42001 בנוי כמערכת ניהול, אבל ארבעת הנספחים שלו נותנים לארגון שכבה פרקטית יותר של בקרות, הנחיות והקשר ליישום.
מכון התקנים מציג את Annex A ו-B כחלקים נורמטיביים, ואת Annex C ו-D כנספחים אינפורמטיביים.
Annex A – Objectives and Controls
זהו נספח הבקרות של התקן. הוא מרכז את מטרות הבקרה והבקרות שהארגון צריך לבחון כחלק ממערכת ניהול ה-AI שלו. בפועל, זה המקום שבו Governance מתורגם לנושאים אופרטיביים יותר כמו מדיניות AI, תפקידים ואחריות, משאבים, הערכת השפעות, מחזור החיים של מערכות AI, ניהול נתונים, מידע לבעלי עניין ושימוש במערכות צד שלישי. הארגון אינו אמור ליישם כל בקרה באופן אוטומטי, אלא לבחון את הרלוונטיות שלה בהתאם להקשר ולסיכונים שלו.
Annex B – Guidance for Implementing the Controls
Annex B מסביר כיצד ניתן ליישם את הבקרות שב-Annex A. זהו למעשה גשר בין הדרישה לבין היישום הארגוני: אילו שיקולים כדאי להביא בחשבון, כיצד לתרגם מדיניות לתהליך ואיך להתאים את הבקרה לסביבת הארגון. לכן הוא שימושי במיוחד בשלב בניית ה-AIMS ולא רק במהלך ההכנה למבדק. מכון התקנים מתאר אותו כמדריך ליישום Annex A.
Annex C – AI Risks and Organizational Objectives
Annex C אינו מוסיף דרישות מחייבות, אלא מספק מידע על מטרות ארגוניות ומקורות סיכון אפשריים הקשורים ל-AI. זהו כלי עזר חשוב בתהליך AI Risk Assessment, משום שהוא מסייע לארגון להרחיב את החשיבה מעבר ל-Cyber Security בלבד ולבחון סיכונים כמו אמינות, פרטיות, שקיפות, Bias, השפעה על אנשים ותלות במערכות AI.
Annex D – Use of AI Across Domains and Sectors
Annex D מספק הקשר ליישום מערכת ניהול AI בתחומים ובסקטורים שונים. המטרה היא להזכיר שהסיכון והבקרה הנדרשת תלויים מאוד ב-Use Case: מערכת AI בשיווק אינה שקולה למערכת שמשפיעה על החלטות בתחום בריאות, פיננסים, גיוס או שירות ציבורי. הנספח מסייע לארגון להתאים את ה-AIMS להקשר שבו ה-AI באמת פועל.
המשמעות המעשית היא שהנספחים עובדים יחד:
Annex A אומר מה לבחון, Annex B מסייע להבין איך ליישם, Annex C מרחיב את החשיבה לגבי מה עלול להשתבש, ו-Annex D מזכיר להתאים את הכול להקשר ולסקטור שבו ה-AI מופעל.
למה בכלל נדרש מבנה אחיד?
נניח שארגון מחזיק ב-ISO 27001 ומחליט להתקדם גם ל-ISO 42001.
אם כל תקן היה דורש מערכת ניהול אחרת לחלוטין, הארגון היה עלול למצוא את עצמו עם:
מדיניות נפרדת, ניהול סיכונים נפרד, מבדקים נפרדים, תהליכי הנהלה שונים, ניהול מסמכים כפול ומנגנוני שיפור מקבילים.
זו בדיוק הכפילות שה-Harmonized Structure נועדה לצמצם.
ISO מציינת שהמבנה המשותף שימושי במיוחד לארגונים שמפעילים Integrated Management System, מערכת ניהול אחת שעונה על דרישות של מספר תקנים בו-זמנית.
אנחנו באינפוגארד רואים בזה יתרון משמעותי.
ארגון שכבר בנה מערכת ניהול טובה לא צריך להתחיל מחדש בכל פעם שהוא מוסיף תקן.
הוא צריך להבין מה כבר קיים, מה ניתן לשתף ומה ייחודי לתקן החדש.
כבר מוסמכים לתקן ISO אחד ורוצים להוסיף תקן נוסף?
אינפוגארד מסייעת למפות את התשתית הקיימת, לזהות דרישות משותפות ולבנות מסלול יעיל להרחבת מערכת הניהול.
לבדיקת התאמה לתקן נוסף – צרו קשר
אילו חלקים חוזרים בין התקנים?
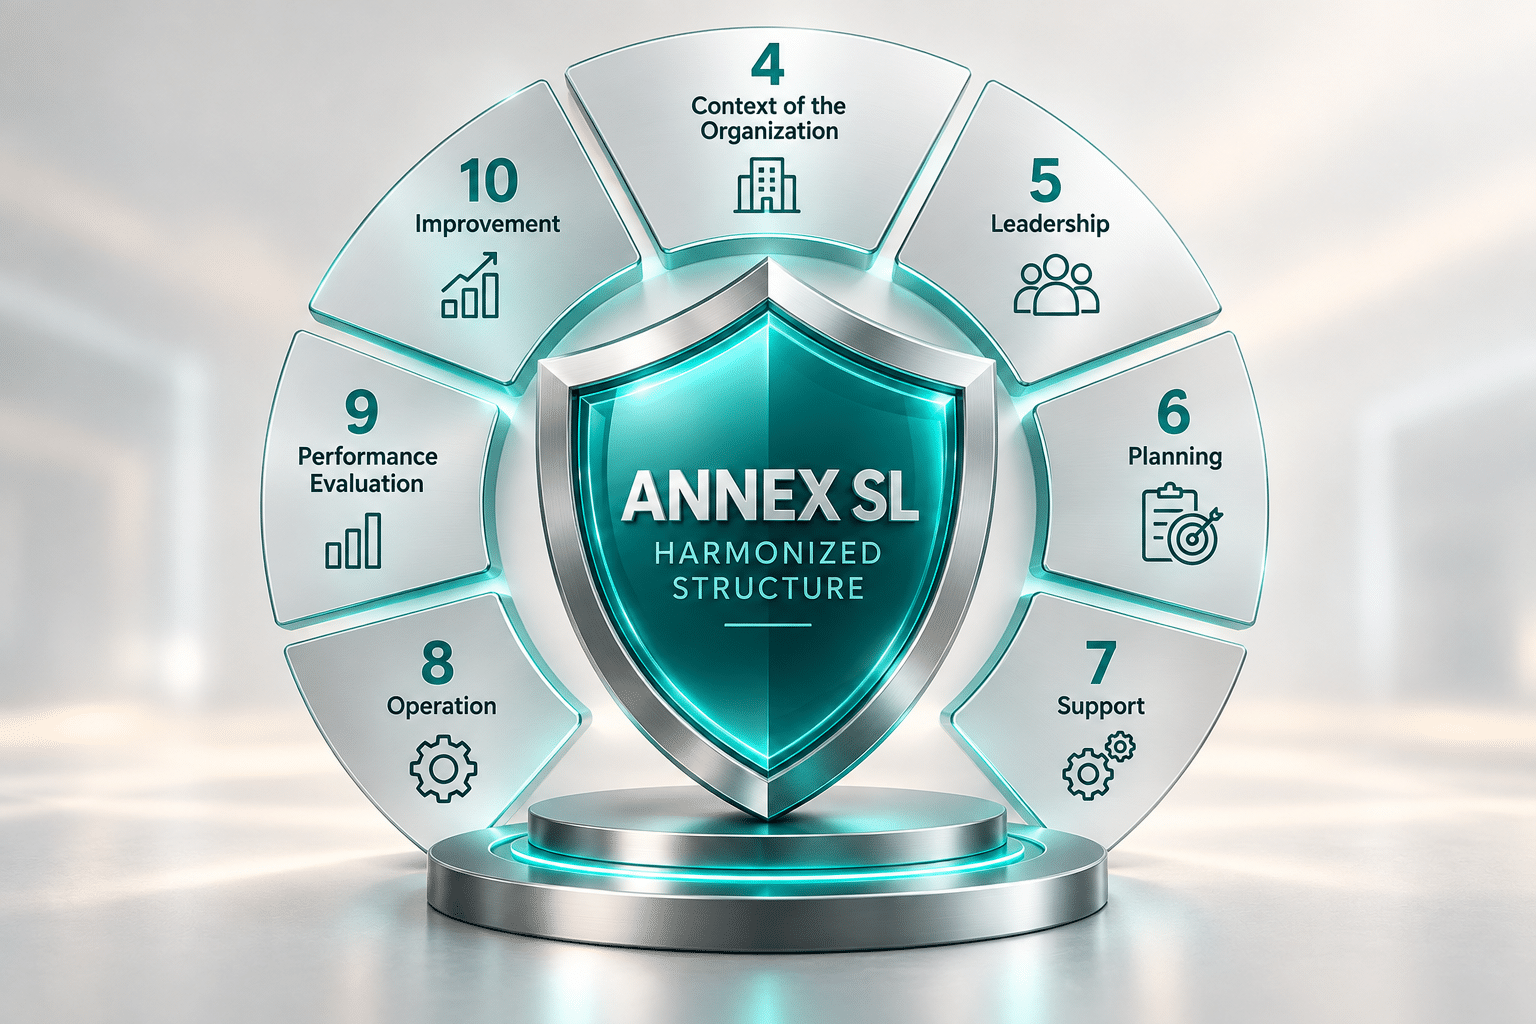
ברוב תקני מערכות הניהול נמצא מבנה דומה סביב סעיפים 4–10:
- Context of the Organization – הבנת הארגון, צרכיו והצדדים הרלוונטיים.
- Leadership – אחריות הנהלה, מדיניות, תפקידים וסמכויות.
- Planning – סיכונים, הזדמנויות, יעדים ותכנון.
- Support – משאבים, כשירות, מודעות, תקשורת ומידע מתועד.
- Operation – הפעלת התהליכים והבקרות הנדרשות.
- Performance Evaluation – מדידה, ניטור, מבדקים פנימיים וסקר הנהלה.
- Improvement – טיפול באי-התאמות ושיפור מתמשך.
הנושא המקצועי משתנה, אבל מנגנון הניהול נשאר מוכר.
ISO 27001 + ISO 27701: אבטחת מידע ופרטיות
זה אחד החיבורים הטבעיים ביותר.
ISO/IEC 27001 מגדיר מערכת לניהול אבטחת מידע – ISMS. עמוד ההסמכה של אינפוגארד כבר מתמקד בניהול סיכונים, מדיניות, נהלים, Evidence והכנה למבדק.
ISO/IEC 27701 מוסיף את שכבת ניהול הפרטיות – PIMS – סביב מידע אישי, תפקידים, סיכונים ותהליכי Privacy Governance.
במקום ליצור שתי מערכות מקבילות, אפשר לשתף חלק ניכר מהתשתית הניהולית: מבדקים, סקר הנהלה, ניהול מסמכים, טיפול בממצאים ושיפור.
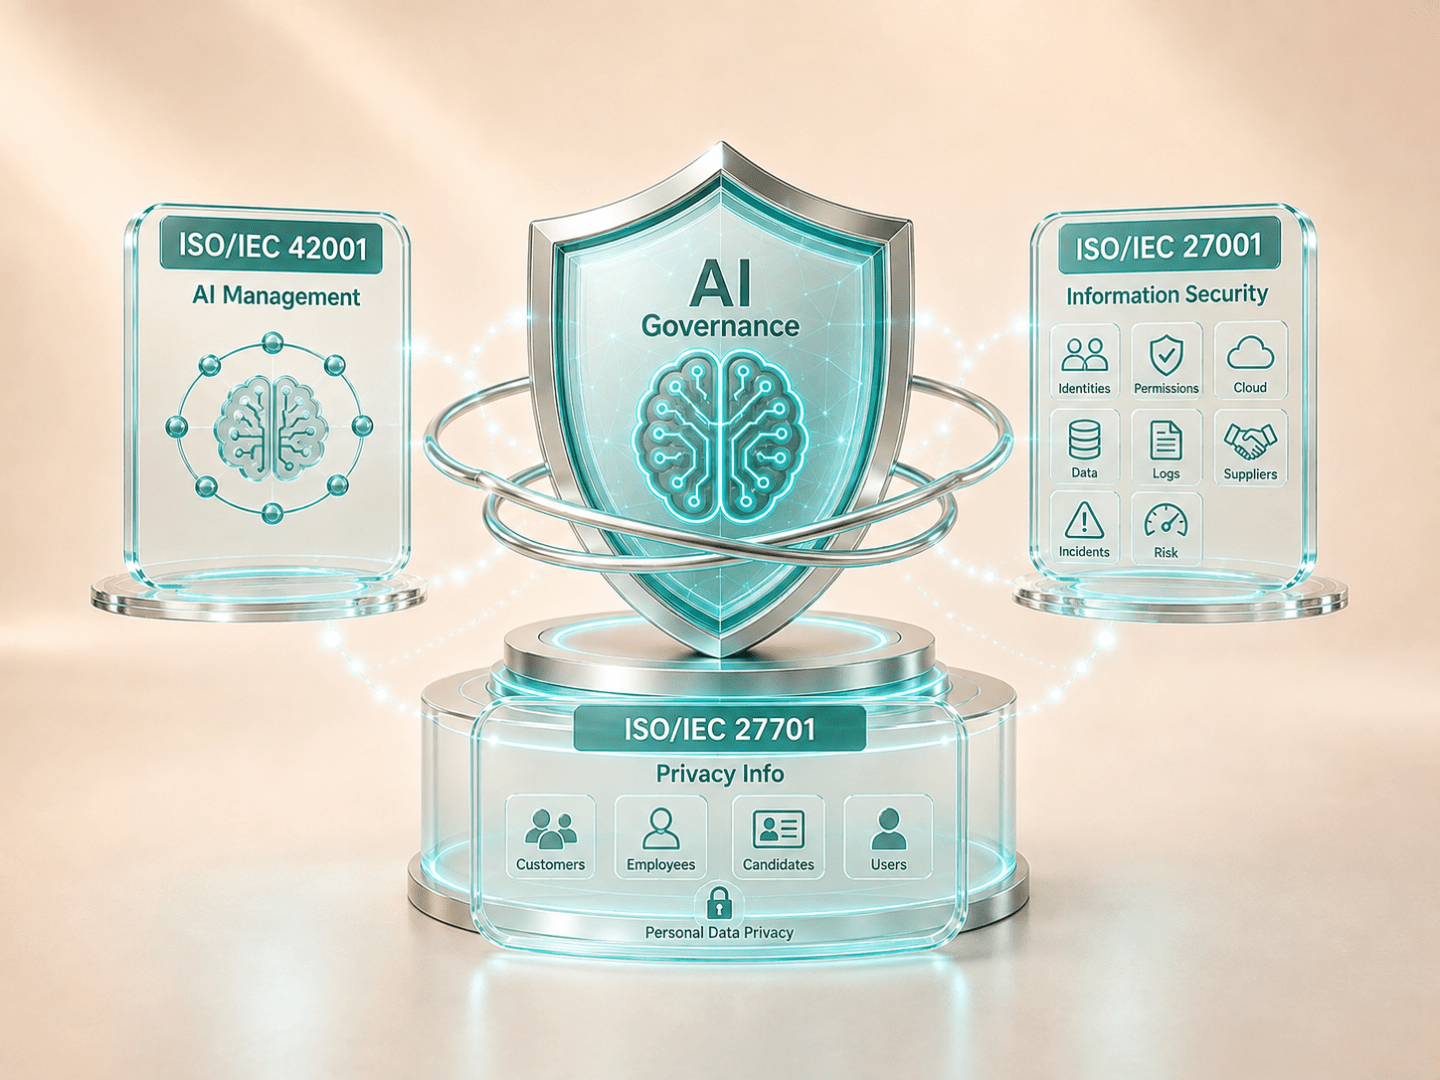
ISO 27001 + ISO 42001: אבטחת מידע פוגשת AI Governance
החיבור הזה הופך רלוונטי במיוחד עכשיו.
הסמכה לתקן ISO/IEC 42001 בנויה כתקן Management System ולכן ניתן לשלב אותה עם מערכות ניהול קיימות. גם בעמוד ISO 42001 של אינפוגארד כבר מצוין שניתן לשלב אותו עם ISO 27001, ISO 27701 ו-ISO 22301.
ארגון שכבר מפעיל ISMS לפי ISO 27001 עשוי כבר להחזיק חלק מהתשתית הדרושה:
ניהול סיכונים, תהליכי Supplier Management, בקרת מסמכים, מבדקים פנימיים, Management Review ותהליך Corrective Actions.
כאשר מוסיפים תקינת ISO 42001, לא מוחקים את הקיים.
מוסיפים את העולם הייחודי ל-AI: AI Inventory, הערכות השפעה, סיכוני מודלים, Data for AI, Human Oversight, שקיפות ואחריות.
זו בדיוק המשמעות של מערכת ניהול משולבת.
ומה לגבי ISO 22301?
ISO 22301 עוסק בניהול המשכיות עסקית.
לכאורה זה עולם שונה מאבטחת מידע, אבל בפועל יש חפיפה משמעותית.
ניהול סיכונים, אחריות הנהלה, תיעוד, תרגול, מבדקים ושיפור הם חלק מה-DNA המשותף של מערכות הניהול.
לכן ארגון שכבר מפעיל ISO 27001 יכול לבנות עליו שכבה של Business Continuity, במקום להקים מנגנון Governance חדש לחלוטין. אינפוגארד מציגה גם את ISO 22301 כחלק ממעטפת תקני ה-ISO שהיא מלווה.
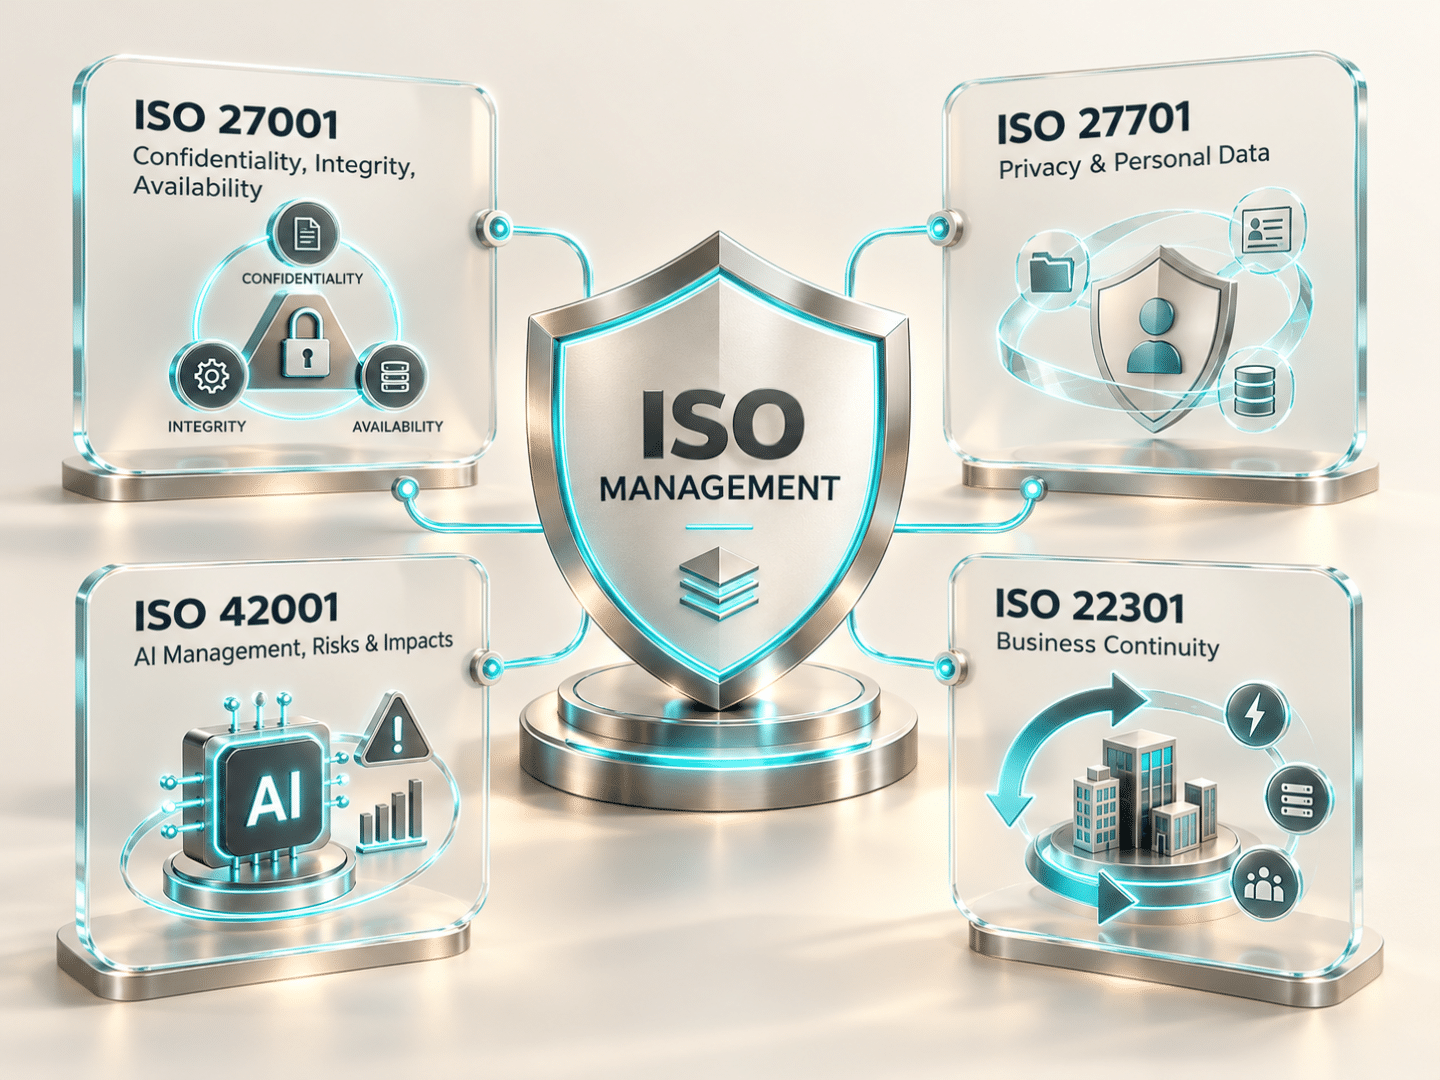
איפה בכל זאת התקנים שונים?
המבנה המשותף לא אומר שהתקנים זהים.
וזו נקודה קריטית.
- ISO 27001 עוסק בסודיות, שלמות וזמינות של מידע
- ISO 27701 מתמקד בניהול מידע אישי ופרטיות
- ISO 42001 עוסק במערכת ניהול AI ובסיכונים ובהשפעות הקשורים אליה
- ISO 22301 עוסק ביכולת הארגון להמשיך לספק שירותים קריטיים בעת הפרעה
ה-Harmonized Structure מספקת את השלד.
כל תקן מוסיף את ה-"שרירים" המקצועיים שלו.
לכן שילוב נכון אינו Copy-Paste בין תקנים, אלא שימוש בתשתית המשותפת תוך שמירה על הדרישות הייעודיות של כל תחום.
היתרון האמיתי: Integrated Management System
אנחנו באינפוגארד ממליצים לארגונים שמחזיקים או מתכננים מספר הסמכות להסתכל על התמונה הרוחבית.
במקום:
- מערכת ISO 27001 אחת
- מערכת ISO 27701 נוספת
- פרויקט ISO 42001 נפרד
- תהליך ISO 22301 נוסף
אפשר לבחון מערכת ניהול משולבת.
לדוגמה, תהליך אחד של:
Internal Audit
יכול לבחון מספר תחומי ניהול.
- Management Review יכול להתייחס לסיכוני Security, Privacy, AI ו-Continuity
- Document Control יכול להתנהל תחת מנגנון אחיד
- Corrective Action יכול להשתמש בתהליך ארגוני אחד
התוצאה אינה רק פחות מסמכים, היא Governance טוב יותר.
איך אנחנו באינפוגארד ניגשים לזה
כאשר אנחנו מלווים ארגון לתקן נוסף, אנחנו מעדיפים לא להתחיל מדף לבן.
אנחנו בודקים אילו מערכות ניהול כבר קיימות, אילו תהליכים עובדים, אילו Evidence כבר נאספים ואילו מנגנוני Governance ניתן להרחיב.
כך לדוגמה, ארגון שכבר עבר הסמכה לתקן ISO 27001 יכול לבחון כיצד אותה תשתית תומכת בהרחבה להסמכה לתקן ISO 27701, ל-ISO 42001 או ל-ISO 22301.
המטרה אינה רק לעבור עוד מבדק.
המטרה היא לבנות מערכת ניהול אחת שיודעת לתמוך בכמה תחומי סיכון, בלי לשכפל אחריות, מסמכים ותהליכים שלא לצורך.
החיבור בין התקנים חשוב לא פחות מהתקנים עצמם
Annex SL וה-Harmonized Structure אולי אינם הנושא הכי מוכר בעולם ISO, אבל ההשפעה שלהם על הארגון משמעותית מאוד.
הם מאפשרים לתקני Management Systems שונים לדבר באותה שפה ומייצרים בסיס לשילוב בין אבטחת מידע, פרטיות, AI, המשכיות עסקית ותחומים נוספים.
ארגון שכבר השקיע בבניית מערכת ניהול טובה לא צריך לראות כל תקן חדש כפרויקט חדש לחלוטין.
הוא צריך לשאול:
מה כבר בנינו, מה אפשר לשתף, ומה באמת חדש?
שם מתחילה תקינה יעילה יותר, וגם Governance טוב יותר.
מקורות מרכזיים
- ISO – ISO/IEC 23894:2023, Artificial Intelligence — Guidance on Risk Management
- מכון התקנים הישראלי – ISO 42001:2023 AIMS
- ISO/IEC JTC 1/SC 42 – Artificial Intelligence Standards Catalogue
המידע המוצג במאמר זה נועד למטרות מידע והעשרה בלבד ואינו מהווה ייעוץ מקצועי, רגולטורי, משפטי או טכנולוגי.
באינפוגארד מאמינים כי כל ארגון נדרש לבחון את צרכיו, הסיכונים והדרישות החלות עליו באמצעות אנשי מקצוע מתאימים על מנת להכין תוכנית הרלוונטית בדיוק לארגון ולחברה.
ואנחנו נשמח לעזור.
המאמר נכתב בשיתוף מומחי אבטחת המידע והסייבר של Infoguard מקבוצת IDOR, ונערך על ידי ROY KISCH, חובב פרטיות, אבטחת מידע, סייבר ומנהל שיווק בקבוצת חברות עידור (Messagenet, Infoguard, Idornext).