

IoMT – כשהמכשור הרפואי מתחבר לרשת, הסייבר הופך לחלק מהטיפול
מכשור רפואי כבר אינו פועל בבידוד. הוא מתחבר לרשתות, אפליקציות, APIs, שירותי Cloud ומערכות רפואיות ומייצר אקוסיסטם דיגיטלי שלם.
העולם הזה נקרא IoMT – Internet of Medical Things, והוא מביא איתו לא רק חדשנות רפואית אלא גם משטח תקיפה חדש.
אבטחת IoMT מחייבת לחבר בין Medical Cybersecurity, Product Security, פרטיות, ניהול פגיעויות ורגולציה לאורך מחזור החיים של המוצר.
DPIA – מהו תסקיר השפעה על הגנת הפרטיות ומתי ארגון צריך לבצע אותו?
DPIA – Data Protection Impact Assessment – הוא תהליך שמטרתו לזהות ולצמצם סיכוני פרטיות לפני שהם הופכים לבעיה רגולטורית, תפעולית או עסקית.
הוא רלוונטי במיוחד כאשר ארגון מפעיל טכנולוגיה חדשה, מעבד מידע אישי רגיש, מבצע ניטור, Profiling או משתמש במערכות AI.
מעבר לחובה אפשרית לפי GDPR, DPIA הוא כלי חשוב ליישום Privacy by Design ולניהול פרטיות באופן שיטתי.
עשרת הדיברות לקנייה בטוחה ברשת: כשההונאות נעשות חכמות יותר, גם אנחנו צריכים לחשוב אחרת
בעידן ה-AI, הונאות ברשת הופכות למשכנעות ומתוחכמות יותר. אתרים מתחזים, המלצות מזויפות והודעות פישינג מנצלים אמון, לחץ והרגלים אנושיים כדי לגרום לנו לפעול בלי לבדוק. איליה ריבין, CISO בצוות אינפוגארד, מציג את עשרת הדיברות לקנייה בטוחה ברשת ומסביר כיצד חשיבה ביקורתית, אימות מידע והתנהגות בטוחה מגינים לא רק על הכסף והמידע האישי שלנו, אלא גם על סיסמאות, הרשאות ומערכות ארגוניות. טור דעה מאת איליה ריבין (Iliya Rivin), CISO בצוות אינפוגארד
אבטחת מידע והגנת פרטיות במלונות: כשאמון האורחים עומד למבחן
בתי מלון מנהלים מערכות מידע מורכבות ומחזיקים מידע אישי ורגיש על אורחיהם, לצד אחריות לרציפות השירות ולחוויית האירוח. מתקפות סייבר, דליפות מידע וטעויות אנוש עלולות לפגוע בתפעול, בפרטיות ובאמון הלקוחות. במאמר בוחנים מומחי ה-CISO וה-DPO של אינפוגארד את האתגרים הייחודיים לענף המלונאות ואת החשיבות של שילוב בין הגנות טכנולוגיות, ניהול סיכונים, הגנת הפרטיות והדרכות מודעות המותאמות לצוותי המלון.
חודש הקניות ברשת: 12 טיפים לקנייה בטוחה ברשת
Black Friday, Cyber Monday ומבצעי נובמבר מייצרים עומס של פרסומות, קישורים, קופונים והודעות משלוח – סביבה אידיאלית גם לתוקפים. דווקא בתקופה הזו חשוב לזכור שהתנהגות בטוחה ברשת מגינה לא רק על העובד כצרכן, אלא יכולה לצמצם גם את החשיפה של הארגון שבו הוא עובד.
מפת איומי הסייבר 2026 תשפ"ו: מי נמצא על הכוונת ולמה צריך להתכונן ל-2027?
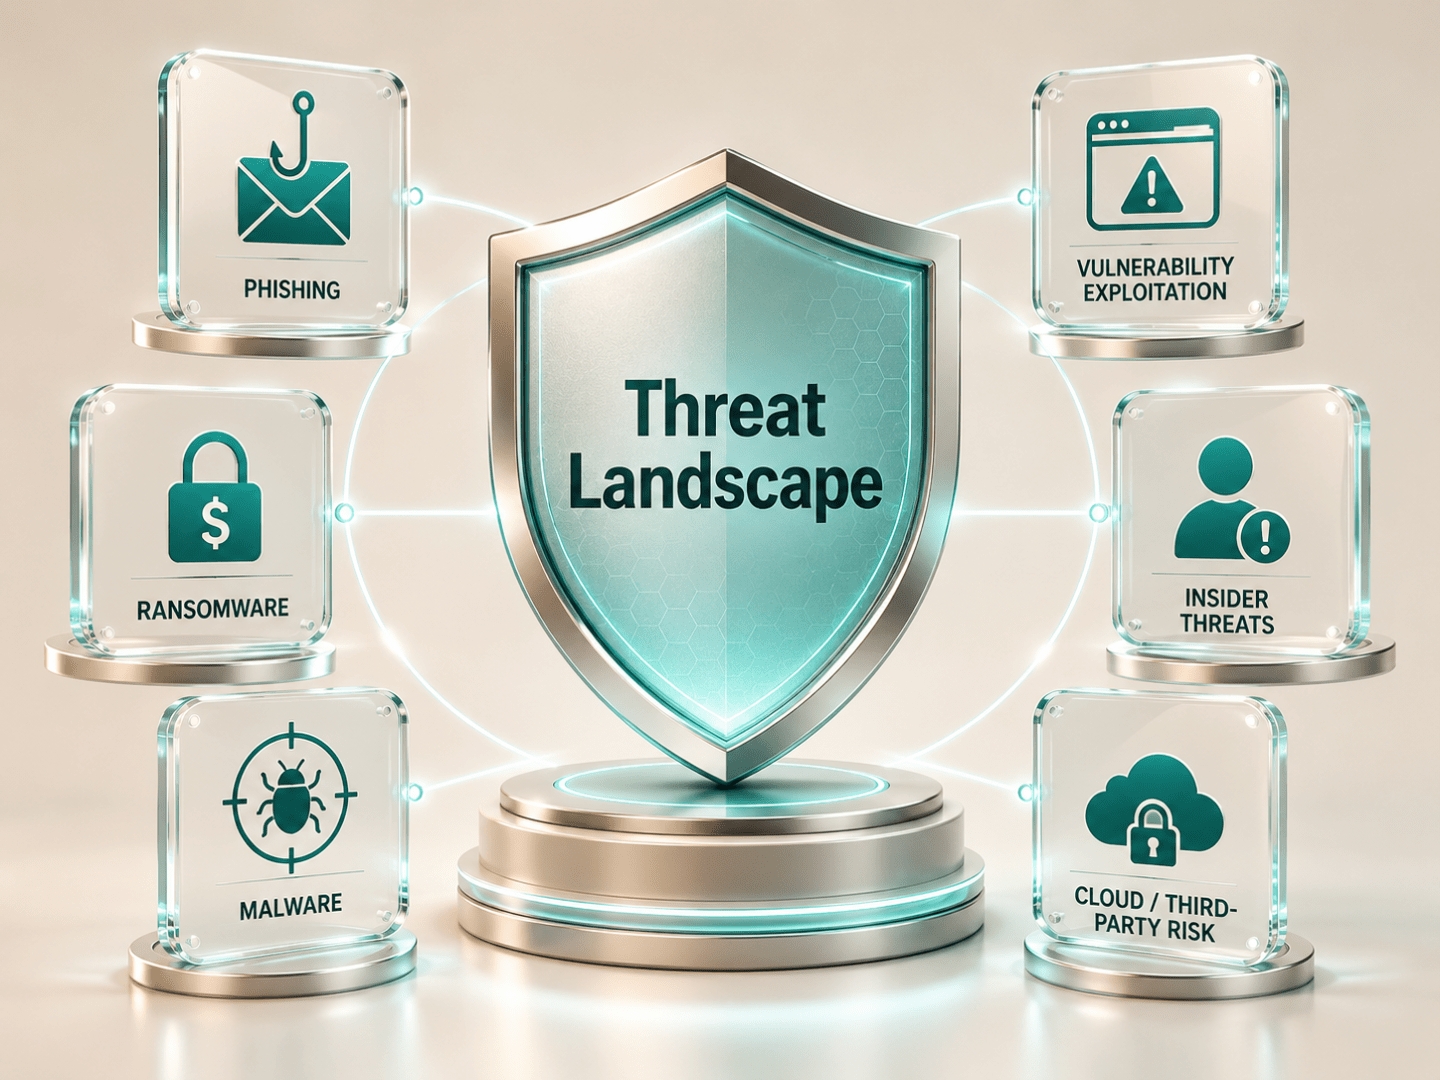
בשנה האחרונה מפת איומי הסייבר ממשיכה להשתנות במהירות – יותר פישינג, יותר ניצול חולשות, יותר תלות בספקים ובענן, ויותר שימוש ב-AI משני צדי המתרס. במקביל, גם הרגולציה והאכיפה מתהדקות, כך שאירוע סייבר כבר אינו רק בעיה טכנולוגית אלא גם סיכון עסקי, תפעולי ורגולטורי. לקראת בניית תוכניות העבודה ל-2027, זה הזמן להבין מהם האיומים המרכזיים, אילו מגזרים נמצאים בחשיפה גבוהה ומה הארגון צריך לעשות כדי להיות מוכן יותר.
Article 35 של GDPR – מתי DPIA הופך מ-Best Practice לחובה רגולטורית?
Article 35 של GDPR הוא הסעיף שמגדיר מתי ארגון נדרש לבצע DPIA – Data Protection Impact Assessment לפני תחילת פעילות עיבוד מידע.
העיקרון המרכזי פשוט: כאשר עיבוד מידע צפוי ליצור סיכון גבוה לזכויות ולחירויות של אנשים, לא מספיק להסתפק במדיניות פרטיות או בבקרות כלליות.
הארגון נדרש לעצור, להעריך את הסיכון מראש, לבחון את נחיצות ומידתיות העיבוד ולהגדיר אמצעים שיצמצמו את הסיכון.
Spear Phishing – דיוג ממוקד: כשהתוקף כבר יודע למי הוא פונה
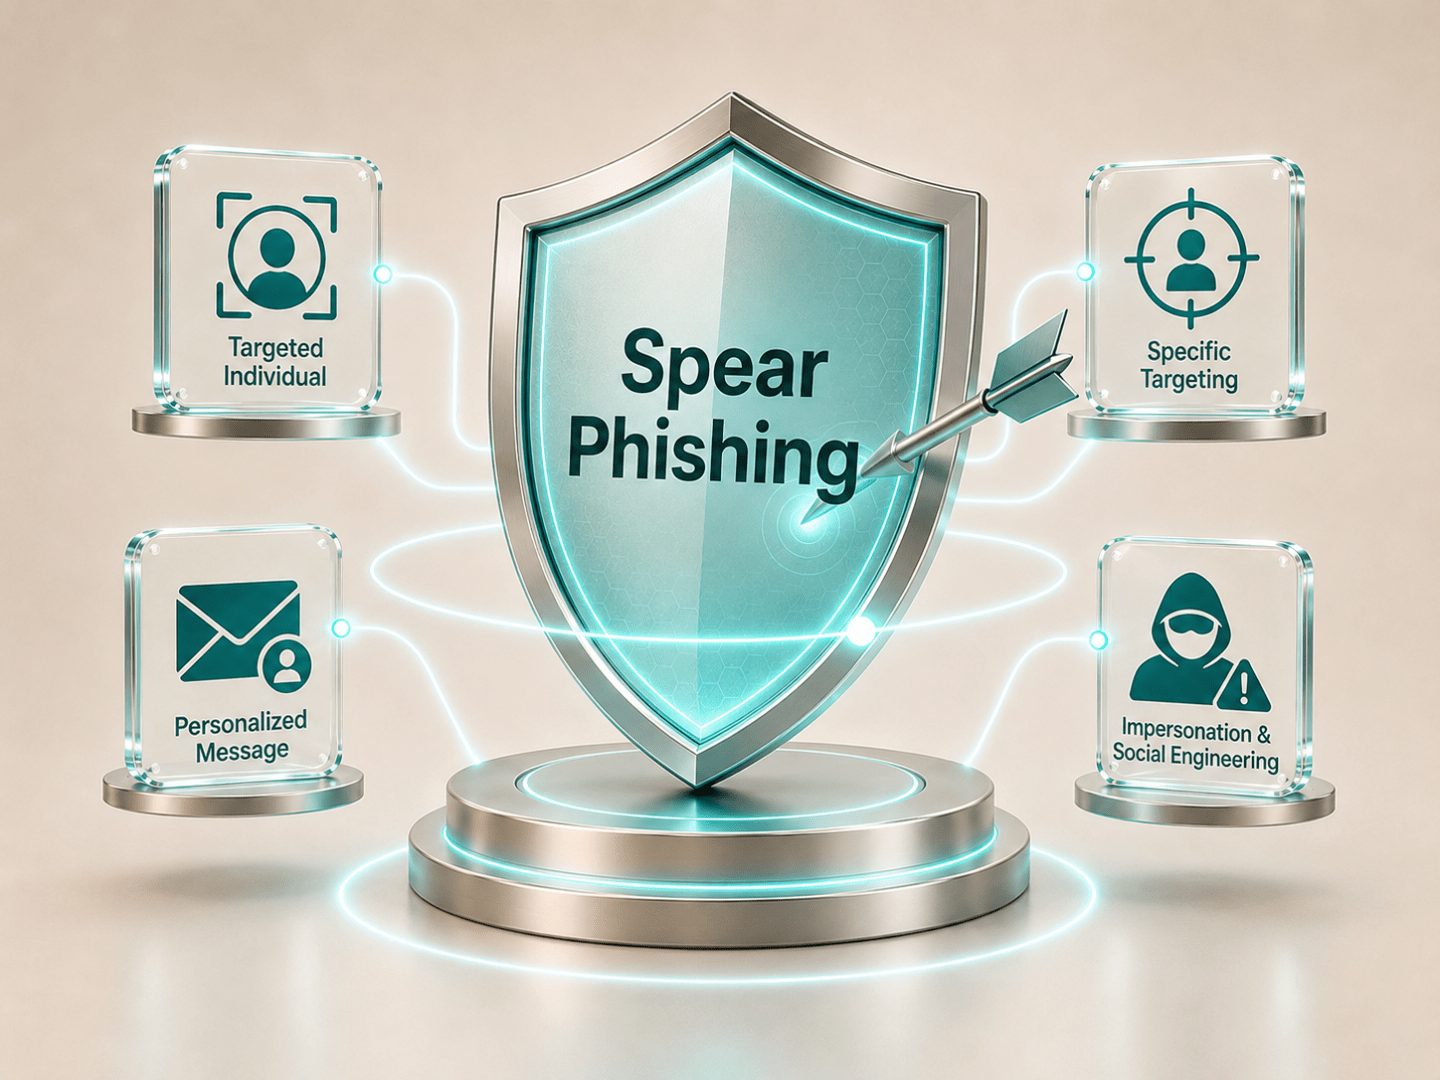
הודעות פישינג כבר אינן תמיד כלליות, משובשות או קלות לזיהוי. במתקפת Spear Phishing, דיוג ממוקד – התוקף עשוי לדעת מי העובד, מה תפקידו, עם מי הוא עובד ואיזה סוג בקשה עשוי להיראות עבורו טבעי. זהו בדיוק מה שהופך דיוג ממוקד לאיום משמעותי: התקיפה אינה בנויה רק על טכנולוגיה, אלא על היכרות עם האדם וההקשר העסקי שלו.
Cyber Resilience Act – CRA: אירופה משנה את כללי המשחק באבטחת מוצרים דיגיטליים
אבטחת מוצר כבר אינה רק Best Practice טכנולוגי – באירופה היא הופכת בהדרגה לדרישה רגולטורית מחייבת. ה-Cyber Resilience Act (CRA) מציב דרישות חדשות בפני יצרני תוכנה, חומרה ומוצרים מחוברים, ומשפיע גם על חברות ישראליות שמוכרות או מפיצות מוצרים בשוק האירופי.
עם כניסת חובות הדיווח הראשונות במהלך 2026 והיישום המלא בהמשך, ארגונים צריכים להתחיל כבר עכשיו לבחון פערים בתהליכי Product Security, Vulnerability Management, Secure Development ותיעוד רגולטורי.
שנת הסייבר בישראל ה'תשפ"ו – 2025-2026: השנה שבה חוסן דיגיטלי הפך לסיכון עסקי ולאומי
השנה החולפת המחישה עד כמה הגבול בין אבטחת מידע, המשכיות עסקית וביטחון לאומי היטשטש. לצד המשך הפעילות העוינת נגד ישראל במרחב הסייבר, ארגונים נדרשו להתמודד עם רגולציה מחמירה יותר, עבודה מבוזרת, AI וסביבה דיגיטלית שבה כמעט כל תהליך עסקי תלוי במידע ובמערכות.