NIST CSF ו-NIST 800-171: מוכנות אמיתית לשוק הפדרלי בארה״ב
איך הופכים דרישה חוזית לתהליך ישים: תיחום היקף, הטמעה, ותיק Evidence שמוכן לביקורת
ארגונים שנכנסים (או תומכים) בפרויקטים מול גופים פדרליים בארה״ב נתקלים מהר בדרישות אבטחת מידע שנראות “מחמירות” יותר מהרגיל.
לרוב זה לא עניין תיאורטי: הדרישה מגיעה כחלק מחוזה, מכרז או שרשרת אספקה, ומחייבת להראות שליטה, תיעוד ויכולת הוכחה עקבית לאורך זמן, לא רק “הצהרת כוונות”.
תקינה ורגולציה- למה זה מרגיש שזה מחמיר
בשוק הפדרלי, הדגש הוא על יכולת להגן על מידע רגיש, לתעד את מצב האבטחה, ולפעול לפי סט דרישות שמקושר ישירות לסיכונים ולתפעול. בעולם הביטחוני/DoD, למשל, מופיעות דרישות חוזיות שמחייבות הגנה על מידע והגדרה של “מערכת מידע של קבלן” בהקשר של מידע הגנה וכד’.
NIST CSF: מסגרת ניהול סיכוני סייבר "מלמעלה למטה"
ה-NIST Cybersecurity Framework CSF הוא Framework לניהול סיכוני סייבר, שמסייע להנהלה ול-IT לבנות שפה משותפת:
- מה חשוב
- מה עדיפות
- איך מודדים התקדמות
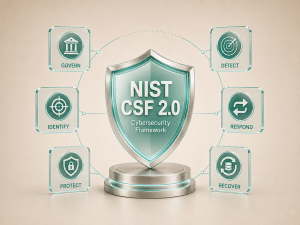
CSF 2.0 הליבה מאורגנת סביב 6 פונקציות:
- Govern
- Identify
- Protect
- Detect
- Respond
- Recover.
החידוד המרכזי ב-CSF 2.0 הוא ההבלטה של Govern (ממשל/ניהול), שממקמת את הסייבר כחלק מניהול סיכונים ארגוני ולא כפרויקט “של ה-IT”.
NIST SP 800-171: דרישות אבטחה כשיש CUI מחוץ לממשלה
NIST SP 800-171 מתמקד בדרישות אבטחה שנועד להגן על Controlled Unclassified Information (CUI) כאשר הוא נמצא במערכות לא-פדרליות (קבלנים/ספקים/שותפים).
NIST מציין שהדרישות מיועדות לשימוש סוכנויות פדרליות במסגרת חוזים או הסכמים מול ארגונים לא-פדרליים.
(CUI הוא מידע שאינו מסווג, אך דורש אמצעי הגנה/הפצה בהתאם לחוק/רגולציה/מדיניות פדרלית. )
CSF הוא מסגרת ניהול, בעוד 800-171 הוא סט דרישות ממוקד (בדרך כלל חוזי) סביב טיפול במידע CUI.
בהרבה ארגונים משלבים: CSF לשכבת ניהול ותיעדוף, ו-800-171 כשכבת “מה חייבים ליישם ולהוכיח”.
מידע נוסף במאמר על NIST CSF 2.0
איפה זה פוגש ארגונים ישראליים בפועל
גם אם אתם לא “קבלן ראשי” בארה״ב, הדרישות מופיעות מהר דרך:
- עבודה כ-ספק משנה בפרויקטים פדרליים/ביטחוניים
- מתן שירותי פיתוח/תפעול/תמיכה למוצר שנוגע ב-CUI
- SaaS / ענן / MSP שמארחים או מעבדים מידע רגיש עבור לקוח אמריקאי
- דרישות שמגיעות מ-שרשרת אספקה: הלקוח שלכם נדרש להראות שגם אתם עומדים בתנאים
איך נראה תהליך עמידה נכון, הלכה למעשה
ב-Infoguard אנחנו מתייחסים לזה כתהליך ניהולי-יישומי, לא כ״צ׳קליסט״. לרוב נלך כך:
-
תיחום היקף (Scoping) ומיפוי מידע
איפה יש מידע רלוונטי (כולל CUI), מי נוגע בו, באילו מערכות, ואילו ספקים מעורבים. -
Gap Analysis מול היעדים
מיפוי מצב קיים מול 800-171 (ולפי הצורך גם מול CSF כדי לבנות תעדוף וניהול סיכון). -
הטמעה בשטח: תהליכים + בקרות
זה כולל שילוב בין נהלים, בקרות טכניות ותהליכי עבודה (זהויות והרשאות, הקשחות, לוגים וניטור, תגובה לאירועים, גיבויים, ניהול ספקים, ועוד). -
Evidence ותיעוד שמחזיק בביקורת
בניית “תיק ראיות” שמראה לא רק שיש מדיניות, אלא שהדברים עובדים לאורך זמן. -
מוכנות להערכה (Assessment readiness)
שימוש במתודולוגיות הערכה והליכי בדיקה שמבוססים על NIST SP 800-171A (מדריך ההערכה), כדי לדעת מראש מה יישאל ואיך מוכיחים.
טעויות נפוצות שמחזירות תהליכים אחורה
-
מתחילים מכל הבקרות בלי סקופינג: מיישמים “הכול” ומגלים שהמאמץ לא יושב על הנכסים הנכונים.
-
מתמקדים בטכנולוגיה ושוכחים תהליך: אין בעלויות, אין נהלים, אין עקביות.
-
אין Evidence: קיימת בקרה, אבל אין לוגיקה של הוכחה, תיעוד וניהול שינויים.
-
ספקים מחוץ לתמונה: חוזה אחד עם צד ג’ עלול להפיל תאימות.

מה אנחנו עושים אחרת ב-Infoguard
- שותפות אמיתית: אנחנו נכנסים לארגון, מבינים את המערכת מבפנים, ומתרגמים דרישה לתוכנית עבודה שאפשר לבצע.
- שקיפות ותעדוף: לא “לירות לכל הכיוונים” , לבנות סדר, אחריות, ומדדים.
- תוצאה שנשארת אצלכם: תהליך שמייצר יכולת פנימית, לא תלות מתמשכת.
אתם עומדים מול NIST CSF ו-NIST 800-171 ומה הצעד הראשון הכי נכון? בואו נדבר
נבצע אבחון קצר, נגדיר היקף, ונציע תוכנית עבודה מדורגת וברורה.

שאלות נפוצות
האם NIST CSF הוא “תקן מחייב”?
בדרך כלל CSF הוא Framework לניהול סיכוני סייבר (שפה ומבנה עבודה). הוא עשוי להופיע כציפייה/רפרנס, אבל לא תמיד כדרישה חוזית קשיחה.
מתי NIST 800-171 הופך לחובה?
כאשר דרישה מופיעה בחוזה/הסכם מול גורם פדרלי או כחלק משרשרת אספקה שמטפלת במידע CUI.
מה זה CUI בקצרה?
מידע לא מסווג, אך כזה שמחייב אמצעי הגנה/הפצה לפי חוק/רגולציה/מדיניות פדרלית.
אפשר “לעשות את זה מהר” רק כדי לעבור מכרז?
אפשר להאיץ, אבל אם אין תהליך ו-Evidence, זה לרוב חוזר כבומרנג בביקורות, דרישות השלמה, או סיכוני חוזה.
זה רלוונטי גם אם אנחנו רק ספק משנה בישראל?
כן. בהרבה מקרים הדרישה מגיעה דרך הלקוח שלכם, במיוחד כשיש מידע רגיש בשרשרת האספקה.