
מערכת אחת, כמה תקנים: איך Annex SL מחבר בין תקני ISO
ארגון שכבר מפעיל ISO 27001 או תקני ניהול נוספים לא צריך לבנות את עולם ה-AI מאפס.
AIMS יכולה להשתלב בתשתיות קיימות של Risk Management, ביקורת, הנהלה, פרטיות והמשכיות עסקית.
במאמר נבחן מה אפשר לשתף בין התקנים ומה חייב להישאר ייחודי לעולם ה-AI.
ארגונים שכבר עובדים עם הסמכות תקן ISO 27001 ו-ISO 27701 או ISO 22301 לא מתחילים מאפס כשהם ניגשים ל-ISO 42001.
וזו נקודה חשובה.
כאשר AI נכנס לארגון, האינסטינקט הראשוני הוא לעיתים להקים עבורו עולם ניהולי חדש: מדיניות נפרדת, ניהול סיכונים נפרד, ועדה חדשה, תהליך ביקורת חדש ומערכת תיעוד חדשה.
בפועל, בהרבה מקרים כבר קיימת בארגון תשתית מצוינת שאפשר להרחיב.
אנחנו באינפוגארד מעדיפים לשאול שאלה אחרת:
איזה חלק ממערכת הניהול שכבר קיימת אפשר לקחת קדימה לעולם ה-AI ומה באמת צריך לבנות מחדש?
AIMS היא מערכת ניהול, לא עוד שכבת טכנולוגיה
AIMS – Artificial Intelligence Management System – היא מערכת לניהול AI בארגון.
ISO/IEC 42001 מגדיר את הדרישות להקמה, יישום, תחזוקה ושיפור של המערכת הזו. המשמעות היא ש-AIMS אינה מערכת תוכנה או כלי לניטור מודלים, אלא מסגרת ארגונית של מדיניות, תפקידים, סיכונים, בקרות, ביקורת ושיפור מתמשך.
לארגונים שמעוניינים להפוך את ה-AIMS למסגרת ניהולית מוכחת ולהתקדם גם להסמכה, ניתן להעמיק בעמוד הסמכה לתקן ISO 42001 לניהול בינה מלאכותית, הכולל את דרישות התקן, שלבי היישום ותהליך ההכנה למבדק.
וזה בדיוק מה שהופך את החיבור ל-ISO 27001 לטבעי כל כך.
ארגונים שכבר מפעילים ISMS מכירים היטב מושגים כמו:
- Risk Management
- Internal Audit
- Management Review
- Supplier Management
- Document Control
- Corrective Actions
הם לא צריכים ללמוד מחדש איך לנהל מערכת, הם צריכים להרחיב אותה לסוג חדש של סיכון.
כבר מוסמכים ל-ISO 27001 ומתכננים ISO 42001?
אינפוגארד מסייעת לזהות אילו תהליכים קיימים ניתן להרחיב ואיפה נדרשת שכבת AI ייעודית.
להסמכה תקן ISO 42001, צרו איתנו קשר
AIMS ו-ISMS: הרבה יותר חפיפה ממה שנדמה
ISO 27001 מתמקד בניהול אבטחת מידע.
ISO 42001 מתמקד בניהול מערכות AI.
ארגון שכבר מפעיל מערכת ניהול אבטחת מידע לפי ISO 27001 מחזיק בדרך כלל בתשתית משמעותית שניתן להרחיב לעולם ה-AI: החל מניהול סיכונים וספקים ועד ביקורת פנימית, סקר הנהלה ופעולות מתקנות.
זה חיבור טבעי מאוד, כי עמוד ISO 27001 של אינפוגארד ממוקד בדיוק ב-ISMS, ניהול סיכונים, מדיניות ומוכנות להסמכה.
אבל ברמת מערכת הניהול, יש ביניהם הרבה נקודות משותפות.
לדוגמה:
ניהול סיכונים
ב-ISMS הארגון בוחן סיכונים לסודיות, שלמות וזמינות של מידע. ב-AIMS הוא מרחיב את השאלה לסיכוני AI: אמינות, Bias, שקיפות, Human Oversight, שימוש לא מתוכנן, איכות נתונים ותלות במודל או בספק.
ניהול ספקים
ארגון שכבר מנהל Third Party Risk ב-ISO 27001 יכול להרחיב את אותו תהליך לספקי AI, מודלים, SaaS ושירותי Generative AI.
ביקורת פנימית
אין צורך ליצור מנגנון Audit חדש לחלוטין. אפשר להרחיב את תכנית הביקורת ולכלול גם את דרישות ה-AIMS.
Management Review
במקום ישיבת הנהלה נפרדת לכל תקן, אפשר לנהל Review משולב שמסתכל יחד על Security, Privacy, AI ו-Business Continuity.
זו אחת הסיבות שהמבנה האחיד של תקני ISO חשוב כל כך.
איפה מתחילה השונות?
החפיפה לא אומרת שה-AIMS היא פשוט "ISO 27001 עם AI".
יש תחומים ייחודיים לעולם ה-AI שחייבים לקבל מענה נפרד.
לדוגמה:
- AI Inventory ו-Use Cases.
- הערכת השפעה של מערכות AI.
- איכות ומקור הנתונים.
- Human Oversight.
- Transparency.
- אחריות על החלטות המושפעות מ-AI.
- שימושים בלתי צפויים במערכות.
- מעקב אחר שינויים במודל או בספק.
אחד המקומות שבהם השונות הזו הופכת משמעותית במיוחד הוא ניהול הסיכונים.
להעמקה בנושא, כדאי לקרוא גם את המאמר על ISO/IEC 23894:2023 וניהול סיכוני AI, שמרחיב על זיהוי, הערכה וטיפול בסיכונים הייחודיים למערכות AI.
כאן חשוב לא ליפול למלכודת של Copy-Paste.
העיקרון הנכון הוא:
לשתף את מערכת הניהול, לא למחוק את הייחודיות של התחום.
AIMS ו-PIMS: החיבור לפרטיות
החיבור ל-ISO 27701 טבעי לא פחות כי מערכות AI צורכות מידע.
לעיתים זה מידע על לקוחות, עובדים, מועמדים, ספקים או משתמשים. לעיתים מערכת AI יוצרת עליהם גם מידע חדש: סיווגים, תחזיות, המלצות או פרופילים.
לכן ארגון שכבר מפעיל PIMS יכול להשתמש בחלק משמעותי מתהליכי הפרטיות הקיימים שלו.
ארגונים שכבר עובדים עם ISO 27701 לניהול פרטיות מידע – PIMS יכולים לחבר את תהליכי הפרטיות הקיימים לשימושי AI, במקום להקים מנגנון נפרד סביב מידע אישי, Privacy by Design וניהול סיכוני פרטיות.
לדוגמה:
- Data Mapping.
- DPIA.
- Privacy by Design.
- Data Minimization.
- Data Retention.
- ניהול זכויות נושאי מידע.
במקום לבנות מנגנון Privacy חדש עבור AI, נכון לחבר את שימושי ה-AI למערכת הפרטיות שכבר קיימת.
זה גם עוזר למנוע מצב שבו צוות ה-AI וצוות הפרטיות פועלים בשני מסלולים נפרדים.
ומה עם ISO 22301?
AI מתחיל להפוך לחלק מתהליכים עסקיים קריטיים.
ככל שהארגון תלוי יותר במערכת AI, עולה גם שאלת ההמשכיות העסקית.
מה קורה אם ספק ה-AI מושבת?
מה קורה אם המודל משנה התנהגות?
מה קורה אם API חיצוני אינו זמין?
האם יש תהליך ידני חלופי?
כאן נכנס החיבור ל-ISO 22301.
כאשר AI הופך לתלות עסקית קריטית, נכון לבחון אותו גם במסגרת ISO 22301 לניהול המשכיות עסקית: האם קיימת חלופה במקרה של השבתת ספק AI, מהי השפעת הכשל על שירותים קריטיים, ואיך הארגון ממשיך לפעול כאשר המערכת אינה זמינה.
ארגונים שכבר מנהלים BCMS יכולים לשלב מערכות AI בתוך BIA, תרחישי כשל ותכנון המשכיות, במקום להתייחס ל-AI כאל שכבה נפרדת.
ואיפה ISO 23894 נכנס לתמונה?
ISO 23894 נותן שכבת עומק לניהול סיכוני AI.
אם הסמכה לתקן ISO 42001 מגדירה את מערכת הניהול הכוללת, ISO 23894 עוזר לארגון לחשוב בצורה מסודרת יותר על תהליך זיהוי, הערכה וטיפול בסיכוני AI.
לכן אנחנו רואים את החיבור כך:
ISO 42001 – מערכת הניהול.
ISO 23894 – עומק בניהול הסיכונים.
ISO 27001 – תשתית אבטחת המידע.
ISO 27701 – שכבת הפרטיות.
ISO 22301 – שכבת ההמשכיות העסקית.
המטרה אינה לנהל חמישה עולמות שונים.
המטרה היא ליצור Integrated Management System.
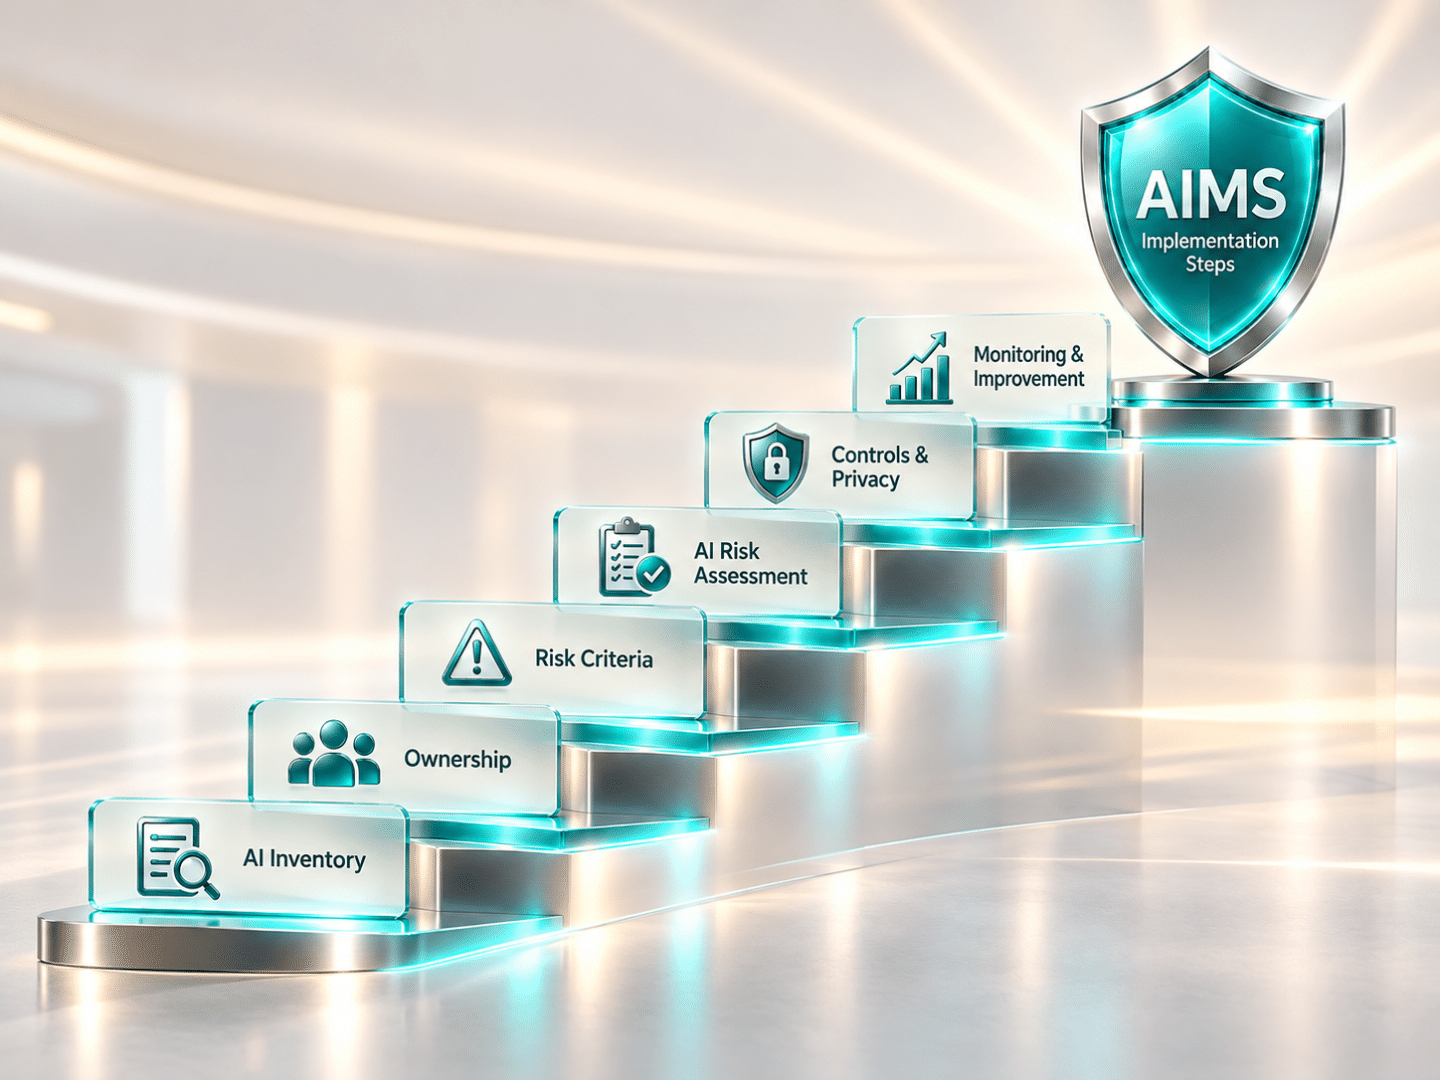
לא עוד תקן – הרחבה של מערכת הניהול
אנחנו באינפוגארד פוגשים לא מעט ארגונים שכבר השקיעו משמעותית במערכת ניהול טובה.
יש להם Risk Register.
יש להם Supplier Management.
יש להם Internal Audit.
יש להם Management Review.
יש להם תהליך Corrective Action.
כאשר הם ניגשים ל-ISO 42001, לא נכון לבנות את הכול מחדש.
נכון יותר לבצע Gap Analysis ולשאול:
מה כבר קיים?
מה ניתן להרחיב?
מה ניתן לשתף?
ומה חדש לחלוטין בעולם ה-AI?
הגישה הזו חוסכת כפילויות, אבל החשיבות האמיתית שלה היא אחרת: היא מייצרת Governance אחיד.
היכולת הזו לשלב בין מערכות ניהול אינה מקרית. תקני Management Systems רבים של ISO בנויים על מבנה משותף. במאמר על Annex SL וה-Harmonized Structure אנחנו מסבירים כיצד המבנה האחיד מאפשר לחבר בין ISO 27001, ISO 27701, ISO 42001 ו-ISO 22301 תחת מערכת ניהול משולבת.
איך אנחנו באינפוגארד ניגשים לחיבור הזה
אנחנו באינפוגארד מסתכלים על AIMS כחלק ממערכת הניהול הארגונית, ולא כפרויקט ISO מבודד.
כשאנחנו מלווים ארגון ל-ISO 42001, אנחנו בוחנים קודם את המערכות שכבר קיימות: ISMS, PIMS, BCMS ותהליכי Risk ו-Governance אחרים.
משם אפשר לבנות AIMS שמנצלת את מה שהארגון כבר עושה טוב ומוסיפה את השכבות הייחודיות ל-AI.
המטרה אינה לייצר עוד סט של מסמכים, המטרה היא לבנות מערכת שמנהלת AI כחלק אמיתי מהארגון.
כך אפשר לבנות מסלול תקינה משולב, במקום לנהל כל הסמכה כפרויקט נפרד.
למידע נוסף ניתן לעבור למעטפת תקינה ורגולציה באינפוגארד.
לא עוד מערכת נפרדת – אלא הרחבה של מערכת הניהול
AIMS אינה צריכה לעמוד לצד ISMS, PIMS ו-BCMS כאי נפרד, בארגון בוגר, היא צריכה להתחבר אליהן.
היתרון הגדול של תקני Management Systems הוא היכולת לבנות על תשתית קיימת: מדיניות, סיכונים, ביקורת, הנהלה ושיפור מתמשך.
ארגון שכבר יודע לנהל אבטחת מידע, פרטיות והמשכיות עסקית לא צריך ללמוד מחדש איך מנהלים. הוא צריך ללמוד איך מרחיבים את מערכת הניהול שלו לעולם ה-AI
רוצים לבנות Integrated Management System?
נבחן כיצד לחבר בין אבטחת מידע, פרטיות, AI והמשכיות עסקית תחת מערכת Governance אחת.
מקורות מרכזיים
- ISO/IEC 42001:2023 – Artificial Intelligence Management System (AIMS)
- ISO – Management System Standards / Harmonized Structure
- ISO/IEC 23894:2023 – Artificial Intelligence: Guidance on Risk Management
- ISO/IEC 27701:2025 – Privacy Information Management System (PIMS)
- ISO 22301:2019 – Business Continuity Management Systems (BCMS)
- ISO – Integrated Management Systems / Annex SL
- הייתי מציג באתר רק 4–5 מקורות מרכזיים בסוף המאמר: ISO 42001, ISO 23894, עמוד ה-Harmonized Structure, ISO 27701 ו-ISO 22301. את יתר המקורות אפשר להשתמש כרפרנסים בתוך התוכן בלי להעמיס על הקורא.
- הערה חשובה אחת לעדכון המאמר: כיום נכון לכתוב ISO/IEC 27701:2025. זו המהדורה השנייה והעדכנית, והיא החליפה את ISO/IEC 27701:2019.
המידע המוצג במאמר זה נועד למטרות מידע והעשרה בלבד ואינו מהווה ייעוץ מקצועי, רגולטורי, משפטי או טכנולוגי.
באינפוגארד מאמינים כי כל ארגון נדרש לבחון את צרכיו, הסיכונים והדרישות החלות עליו באמצעות אנשי מקצוע מתאימים על מנת להכין תוכנית הרלוונטית בדיוק לארגון ולחברה.
ואנחנו נשמח לעזור.
המאמר נכתב בשיתוף מומחי אבטחת המידע והסייבר של Infoguard מקבוצת IDOR, ונערך על ידי ROY KISCH, חובב פרטיות, אבטחת מידע, סייבר ומנהל שיווק בקבוצת חברות עידור (Messagenet, Infoguard, Idornext).